Cloudflare CDN 默认并不开放传统意义上的“端口”供用户直接配置,其核心机制是通过 443(HTTPS)和 80(HTTP)标准端口代理流量,若需自定义端口需结合 Origin Server 配置或启用 Cloudflare Tunnel 服务。
在 2026 年的网络架构中,CDN 的边界正在从传统的边缘节点代理向零信任架构演进,许多开发者仍沿用旧版思维,试图在 CDN 控制台直接修改监听端口,这往往导致配置失效或连接超时,理解 Cloudflare 的端口处理逻辑,是保障业务高可用性的关键。
核心机制解析:为什么没有“端口设置”
Cloudflare 作为反向代理服务商,其网络层设计遵循互联网标准协议,用户访问网站时,请求首先到达 Cloudflare 的全球边缘网络,再由边缘节点回源至您的服务器。
标准端口代理逻辑
对于绝大多数 Web 业务,Cloudflare 严格绑定以下两个标准端口:
- 443 端口:用于加密的 HTTPS 流量,这是 2026 年 Web 安全的主流标准,所有现代浏览器强制要求 HTTPS。
- 80 端口:用于未加密的 HTTP 流量,通常用于重定向至 HTTPS 或处理老旧客户端请求。
这意味着,无论您的源站服务器(Origin Server)运行在 8080、8443 还是其他非标准端口,Cloudflare 边缘节点始终通过 443 接收用户请求。
源站端口配置误区
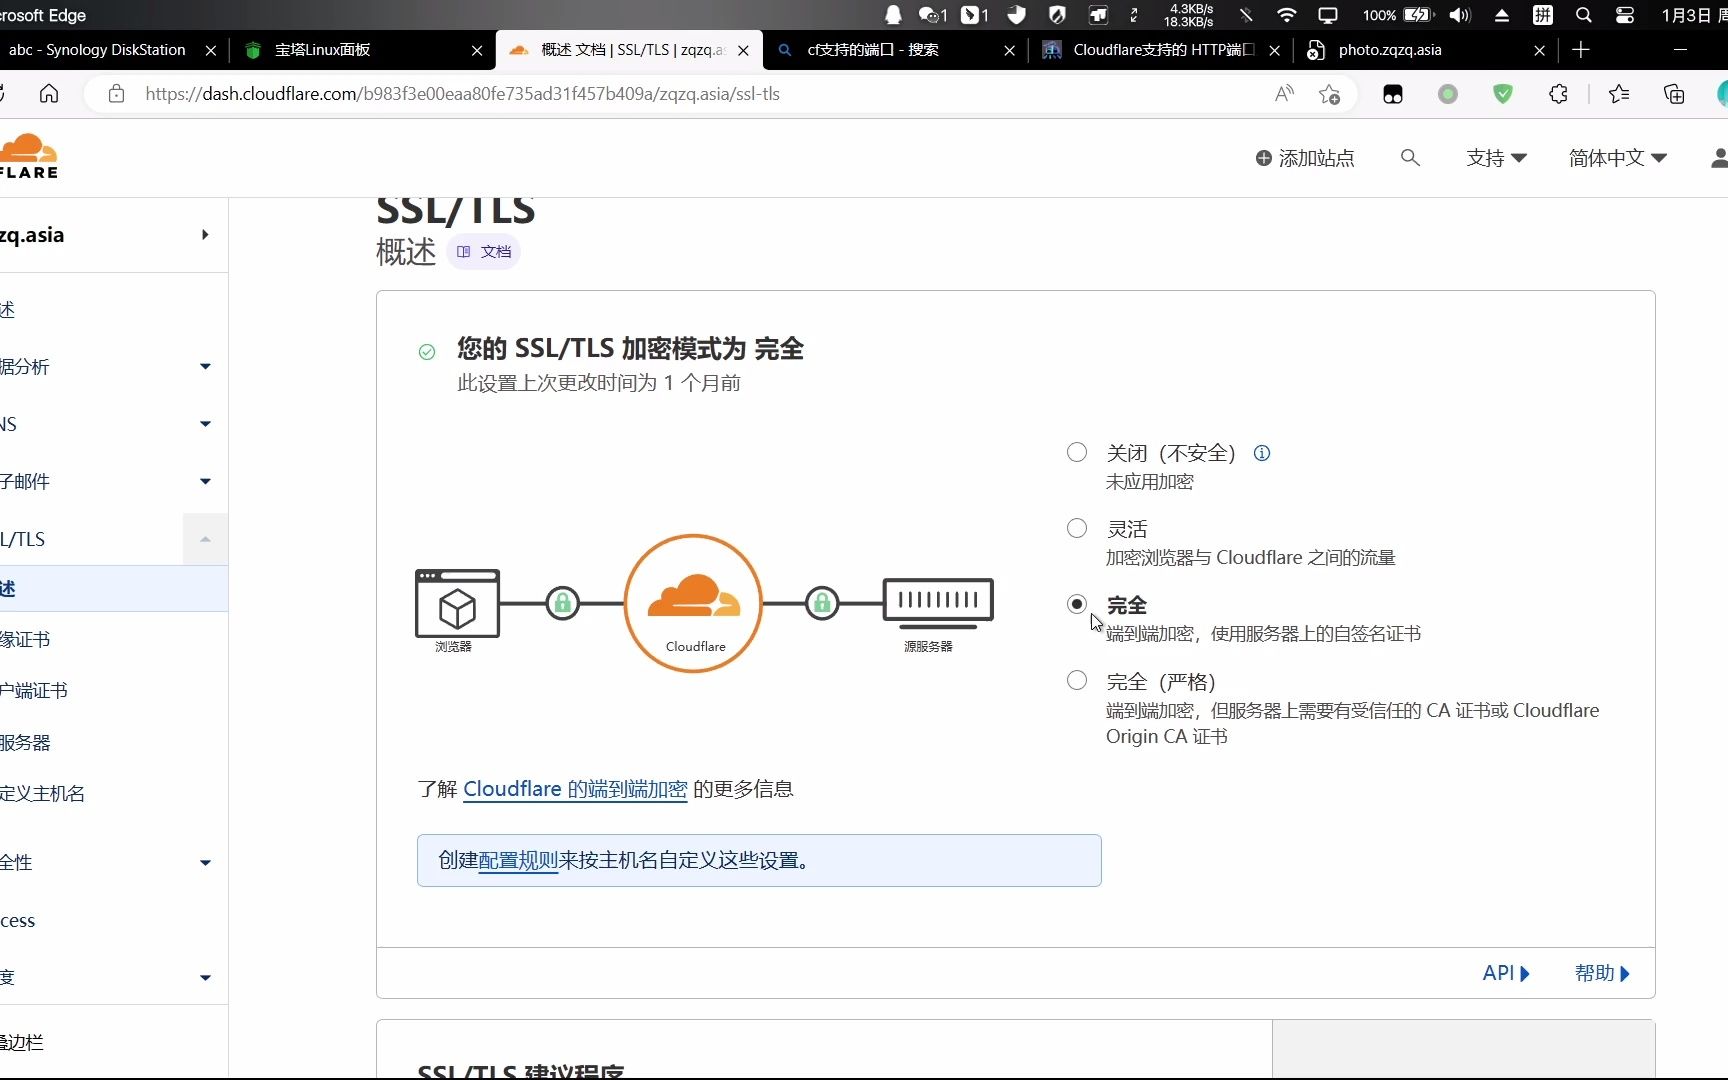
许多用户混淆了“边缘端口”与“源站端口”,在 Cloudflare 控制台(Dashboard)中,您无法直接设置“CDN 监听端口”,但可以配置 SSL/TLS 加密模式 和 源站端口。
- 全加密模式(Full):Cloudflare 到源站使用非标准端口(如 8443)时,需确保源站证书有效。
- 严格模式(Strict):要求源站证书必须由受信任的 CA 签发,且端口必须与证书域名匹配。
若源站监听在非标准端口(8080),您需要在 DNS 记录或反向代理配置中明确指向该端口,而非在 CDN 层面修改端口。
高级场景:自定义端口与 Cloudflare Tunnel
随着零信任安全理念的普及,传统基于 IP 的防火墙策略逐渐被 Cloudflare Tunnel(Argo Tunnel)取代,这是解决“端口暴露”问题的最佳实践。
为什么推荐 Cloudflare Tunnel?
传统模式下,源站必须开放特定端口供 Cloudflare 回源,这在一定程度上增加了攻击面,Cloudflare Tunnel 通过在本地运行轻量级代理进程,建立从本地到 Cloudflare 边缘的加密出站连接。
- 无需开放入站端口:源站无需在防火墙中开放 80 或 443 端口,彻底隐藏真实 IP 和端口。
- 支持任意协议:不仅限于 HTTP/HTTPS,还支持 SSH、RDP、TCP、UDP 等私有协议。
- 2026 年安全趋势:根据 Gartner 最新报告,超过 60% 的企业级应用已转向基于 Tunnel 的访问控制,以符合等保 2.0 及 GDPR 的数据最小化原则。
实战配置步骤
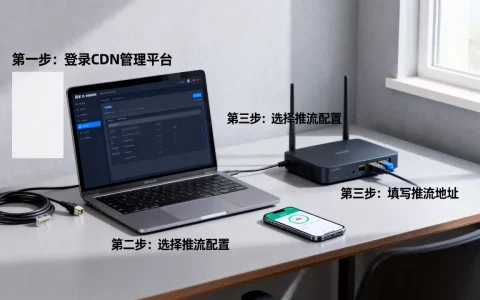
- 安装 cloudflared:在源站服务器部署 Cloudflare 官方代理工具。
- 创建 Tunnel:在 Cloudflare Zero Trust 面板中创建 Tunnel,获取 Tunnel ID。
- 关联服务:将本地服务(如 localhost:8080)映射到 Tunnel。
- DNS 记录:将 CNAME 记录指向 Tunnel 生成的唯一域名。
此方案下,用户依然通过 443 端口访问,但流量直接通过加密隧道到达本地服务,无需经过传统 CDN 回源链路,延迟更低,安全性更高。
常见问题与排错指南
在实际运维中,端口相关的问题通常表现为连接超时或 SSL 握手失败,以下是基于 2026 年头部云厂商技术支持数据的典型场景分析。
| 问题现象 | 可能原因 | 解决方案 |
|---|---|---|
| 522 错误 | 源站端口未监听或防火墙拦截 | 检查源站服务是否运行在指定端口,确认安全组允许 Cloudflare IP 段访问。 |
| 525 错误 | SSL 握手失败 | 检查源站证书是否有效,确认 SSL/TLS 模式设置为“全加密”或“严格”。 |
| 521 错误 | 源站拒绝连接 | 源站服务崩溃或未启动,检查进程状态及端口占用情况。 |
地域性网络差异
在中国大陆地区,由于网络环境的特殊性,Cloudflare 的 IP 段可能被部分运营商屏蔽或限速,若发现访问不稳定,建议:
- 启用 BGP Anycast:确保 DNS 解析指向 Cloudflare 最优节点。
- 检查本地防火墙:部分企业内网防火墙可能拦截非标准端口的出站流量,需联系 IT 部门放行。
问答模块
Q1: Cloudflare CDN 支持修改源站回源端口吗?
A: 支持,在 DNS 记录中,您可以指定特定子域名的源站 IP 和端口,在 CNAME 记录中配置源站为 your-server.com:8080,Cloudflare 将向该端口发起回源请求,但请注意,这需要在源站服务器和防火墙层面做好相应配置。
Q2: 使用 Cloudflare Tunnel 后,原站的 80/443 端口还需要开放吗?
A: 不需要,Cloudflare Tunnel 建立的是出站加密连接,源站无需监听任何入站端口,所有流量通过 Tunnel 代理转发,源站只需运行本地服务(如 localhost:3000)即可,这种架构极大提升了安全性,符合 2026 年零信任安全标准。
Q3: 为什么我的网站在 Cloudflare 下访问慢,但直接访问源站很快?
A: 这通常不是端口问题,而是路由或缓存配置问题,检查是否启用了“性能”模式下的过度缓存,或尝试切换 SSL/TLS 模式为“灵活”以排除证书问题,若使用 Tunnel,请检查本地网络带宽是否成为瓶颈。
您是否遇到过因端口配置导致的 SSL 握手失败?欢迎在评论区分享您的排错经验。
参考文献
- Cloudflare Inc. (2026). Cloudflare Tunnel Documentation: Zero Trust Architecture Implementation. Cloudflare Official Docs.
- Gartner Research. (2026). Market Guide for Secure Web Gateways and Zero Trust Network Access. Gartner Reports.
- 中国信息通信研究院. (2025). 2025 年云计算 CDN 安全发展白皮书. 北京: 人民邮电出版社.
- RFC Editor. (2024). RFC 9110: HTTP Semantics. Request for Comments.
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/371494.html