


CDN请求路由攻击的核心本质是利用CDN边缘节点与源站之间的信任机制,通过伪造或篡改HTTP请求头(如Host、X-Forwarded-For),诱导CDN将恶意流量或敏感数据错误路由至源站,从而绕过安全防护或直接暴露源站IP。
这种攻击并非传统意义上的DDoS洪水,而更像是一场精心策划的“身份伪装”,攻击者不再试图淹没带宽,而是试图欺骗CDN的路由逻辑,在2026年的网络环境中,随着边缘计算的普及,CDN节点已不仅是静态资源的分发者,更承担了部分应用逻辑处理,这使得路由层面的安全变得尤为关键。
CDN请求路由攻击的原理与机制拆解
要理解这种攻击,必须先理清CDN的工作流程,当用户访问一个域名时,DNS解析会将请求指向最近的CDN边缘节点,CDN节点缓存内容或向源站回源,攻击者正是卡在这个“回源”环节做文章。
HTTP头部伪造技术路径
攻击者通常通过构造特殊的HTTP请求,修改关键头部字段。
Host头注入
这是最常见的手法,CDN通常根据Host头判断请求属于哪个域名,如果CDN配置不当,未严格校验Host头,攻击者可以发送一个Host头指向内部测试域名或源站IP的请求,CDN误以为这是合法请求,将其转发给源站。
X-Forwarded-For篡改
该头部用于记录客户端真实IP,攻击者将其修改为内网IP或特定管理IP,可能导致源站防火墙误判,放行恶意流量。
源站IP暴露的风险链
一旦路由被欺骗,后果往往是灾难性的。
- 源站IP泄露:攻击者通过错误响应包获取源站真实IP,绕过CDN防护。
- 缓存投毒:恶意请求写入错误缓存内容,影响所有正常用户。
- 业务逻辑绕过:利用路由差异,绕过WAF(Web应用防火墙)的规则检测。
业内专家指出,许多企业误以为上了CDN就万事大吉,实则忽略了边缘节点与源站间通信协议的安全性配置。
实战场景:如何识别与防御此类攻击
面对隐蔽的路由攻击,防御不能仅靠直觉,需要建立系统化的监测与拦截机制。
配置严格的主机头校验
这是防御的第一道防线,在CDN控制台或源站Nginx/Apache配置中,必须实施严格的Host头白名单机制。
具体操作步骤
1. 列出合法域名:整理所有需要访问该源站的合法域名列表。
2. 配置拒绝规则:在源站服务器配置中,设置当Host头不在白名单内时,直接返回403 Forbidden或444 No Response。
3. 示例配置(Nginx):
“`nginx
server {
listen 80 default_server;
server_name _;
return 444; # 拒绝所有未匹配Host的请求
}
server {
listen 80;
server_name www.example.com example.com; # 白名单域名
# 业务逻辑…
}
“`
实施源站访问控制列表(ACL)
除了应用层校验,网络层也需要加固。
IP白名单策略
在源站防火墙或安全组中,仅允许CDN提供商提供的回源IP段访问。
- 获取IP段:登录CDN服务商后台,下载最新的回源IP段列表。
- 定期更新:CDN IP段可能变更,需设置自动化脚本定期更新防火墙规则。
- 拒绝直连:禁止所有非CDN IP段的80/443端口访问,确保源站不直接暴露在互联网。
监控异常流量模式
攻击往往伴随异常的流量特征。
- 高频小请求:攻击者可能发送大量携带不同Host头的请求,测试路由漏洞。
- 错误码激增:403或444错误码突然飙升,可能意味着有人在进行Host头探测。
- 日志分析:定期审查源站访问日志,查找Host头非预期值的记录。
据统计,多数成功的路由攻击案例中,源站日志里都存在大量非白名单域名的访问记录,但未被及时拦截。
不同CDN服务商的安全配置差异对比
选择CDN服务商时,其默认安全策略和配置灵活性直接影响抗路由攻击能力。
| 特性 | 传统CDN服务商 | 新兴边缘计算CDN |
|---|---|---|
| 默认Host校验 | 通常较宽松,需手动配置 | 较严格,部分默认开启 |
| 回源IP管理 | 需手动维护IP段 | 提供API自动同步 |
| WAF集成度 | 多为独立模块,配置复杂 | 深度集成,规则联动 |
| 价格区间 | 按流量阶梯计费,中等 | 按请求数计费,可能较高 |
行业共识认为,对于高安全需求场景,选择提供细粒度访问控制策略的CDN服务商至关重要。
北京地区企业常见误区
在北京等互联网企业密集区域,许多初创公司为了节省成本,选择低价CDN服务,却忽略了安全配置。
- 忽视回源IP更新:认为IP段不变,长期不更新防火墙规则,导致旧IP段失效后,源站暴露。
- 混合部署风险:将测试环境与生产环境共用同一源站,测试域名未从Host白名单中移除,成为攻击入口。
未来趋势:零信任架构下的CDN安全
随着零信任(Zero Trust)理念的普及,CDN安全也在进化。
从边界防护到身份验证
未来的CDN路由不再仅依赖IP和Host,而是引入更复杂的身份验证机制。
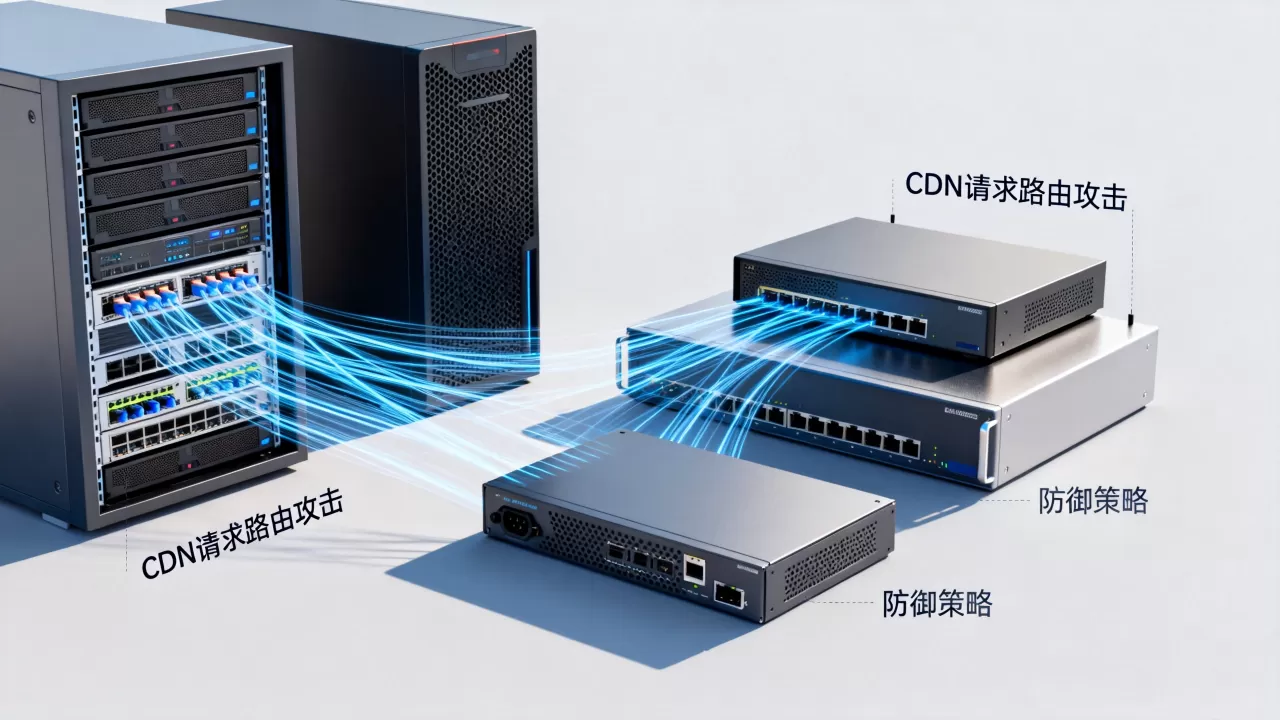
- JWT令牌校验:回源请求携带短期有效的JWT令牌,源站验证令牌合法性。
- 双向TLS认证:CDN与源站之间建立双向SSL/TLS连接,确保通信双方身份可信。
智能动态路由
基于机器学习的动态路由系统,能够实时识别异常请求模式,自动调整路由策略。
- 行为分析:分析请求频率、来源、头部特征,识别潜在的路由攻击。
- 自动封禁:发现异常后,自动在边缘节点拦截请求,无需源站介入。
据工信部相关数据表明,采用零信任架构的企业,其遭受路由类攻击的成功率显著降低。
CDN请求路由攻击Q&A
如何判断我的网站是否遭受了CDN请求路由攻击?
观察源站访问日志,如果发现大量来自不同IP但Host头指向非业务域名的请求,且伴随403或444错误码激增,极可能正在遭受此类攻击,检查防火墙日志,看是否有非CDN回源IP段的访问尝试。
CDN回源IP段多久更新一次?
CDN服务商的IP段并非固定不变,通常会随网络架构调整而变更,建议每月至少检查一次CDN控制台提供的最新回源IP段列表,并同步更新源站防火墙规则,部分高级CDN服务提供API接口,可自动化同步IP段。
启用Host头校验会影响SEO吗?
不会,正确的Host头校验仅拒绝非法域名的请求,而搜索引擎爬虫使用的是标准的、合法的域名进行访问,只要确保搜索引擎爬虫的域名在白名单内,就不会影响SEO,相反,防止恶意流量占用带宽,有助于提升网站加载速度,间接利好SEO。
CDN请求路由攻击虽隐蔽,但通过严格的Host校验、IP白名单和持续监控,完全可以有效防御,安全无小事,细节决定成败。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/385093.html






评论列表(1条)
伪造Host就能绕过防护?这也太狠了吧,感觉刚学的防DDoS全废了,这技能对找工作有帮助吗,码住先!