内网DNS服务器怎么配置?核心答案是部署一个仅内部网络可达的域名解析系统,最常用方案包括BIND、dnsmasq和Windows Server DNS,具体选择取决于网络规模与管理需求。参考2
内网DNS服务器怎么配置:从零到生产环境
无论你管理的是几台服务器的实验室,还是上百台节点的企业内网,内网DNS的核心价值在于让内部设备通过域名互相访问,摆脱IP地址的硬编码,下面直接拆解三种主流方案的部署步骤。
基于Linux BIND的配置流程
BIND是Linux上最成熟的DNS软件,适合需要精细控制解析规则的中大型网络。
安装与基础配置
- 使用包管理器安装:
yum install bind或apt install bind9 - 编辑主配置文件
/etc/named.conf,设置监听内网IP和允许查询的网段:options { listen-on port 53 { 192.168.1.10; }; allow-query { 192.168.1.0/24; }; recursion yes; }; - 定义正向解析区域,
zone "internal.example.com" IN { type master; file "internal.example.com.zone"; };
创建区域文件参考2
- 在
/var/named/下创建区域文件,添加A记录和CNAME记录:$TTL 86400 @ IN SOA ns1.internal.example.com. admin.internal.example.com. ( 2026031401 ; serial 3600 ; refresh 900 ; retry 86400 ; expire 600 ) ; negative cache TTL @ IN NS ns1.internal.example.com. ns1 IN A 192.168.1.10 web IN A 192.168.1.20 db IN A 192.168.1.30 - 检查配置文件语法:
named-checkconf和named-checkzone - 启动服务并设置开机自启:
systemctl start named && systemctl enable named
客户端验证
- 将客户端的DNS服务器修改为内网DNS IP,用
nslookup web.internal.example.com测试解析是否正常。
轻量级方案:dnsmasq快速部署
如果你的场景是小型办公室或开发环境,dnsmasq能以极低的资源占用完成DNS解析和DHCP服务。
安装与配置
- 安装:

yum install dnsmasq
apt install dnsmasq - 编辑
/etc/dnsmasq.conf,关键参数:listen-address=192.168.1.10domain=internal.example.comlocal=/internal.example.com/address=/web.internal.example.com/192.168.1.20address=/db.internal.example.com/192.168.1.30server=8.8.8.8 # 上游DNS,用于解析公网域名 - 启动服务:
systemctl start dnsmasq
优势与局限参考2
- 优势:配置简单,无需手动管理区域文件,自动处理上游DNS转发。
- 局限:不支持复杂的策略如视图(view)或细粒度ACL,不适合大规模多区域环境。
Windows Server DNS角色安装
对于Windows域环境,DNS角色是AD域控的标配,也能独立部署。
安装步骤
- 打开服务器管理器,点击“添加角色和功能”,勾选“DNS服务器”。
- 安装完成后,打开DNS管理器,右键“正向查找区域”新建区域,选择“主要区域”,填写域名如
internal.corp。 - 在区域中新建主机记录(A)或别名记录(CNAME)。
集成AD的优势
- 支持安全动态更新,域成员自动注册其IP和域名。
- 与AD站点集成,实现基于子网的智能解析。
内网DNS vs 公网DNS:核心差异与选择依据
不少团队纠结于直接使用公网DNS还是自建内网DNS。内网DNS vs 公网DNS 的核心区别在于解析范围、延迟和控制权。
性能与安全性对比
| 对比维度 | 内网DNS | 公网DNS(如114.114.114.114) |
|---|---|---|
| 解析延迟 | 局域网内毫秒级响应,不经过公网链路 | 受公网延迟和丢包影响,通常增加10-50ms |
| 安全性 | 解析请求不暴露于公网,防DNS劫持 | 依赖上游服务商的安全策略,存在中间人风险 |
| 自定义能力 | 可随意添加内部域名、泛解析、返回内网IP | 只能解析公网注册域名,无法定义私有记录 |
| 故障影响面 | 内网DNS宕机仅影响内部解析 | 公网DNS可用性高,但单点故障影响所有外联服务 |
典型场景推荐
- 内网存在大量服务器需要互相访问,且域名变化频繁 → 内网DNS。
- 只有少数几台服务器,且对外域名解析为主 → 直接使用公网DNS,配合hosts文件解决个别需求。
行业共识
行业共识认为,当企业内网设备超过50台或存在关键业务系统(如数据库、Web集群)时,自建内网DNS的收益远大于维护成本,它能显著降低因IP变更导致的配置混乱。
企业内网DNS服务器方案:选型与成本考量
企业内网DNS服务器方案 需要综合预算、运维能力和未来扩展性,不同规模的企业适合不同的路线。
不同规模下的推荐方案
- 小型团队(10-50台设备):dnsmasq或Windows Server DNS(如果已有AD),硬件成本几乎为零,使用现有服务器或虚拟机。
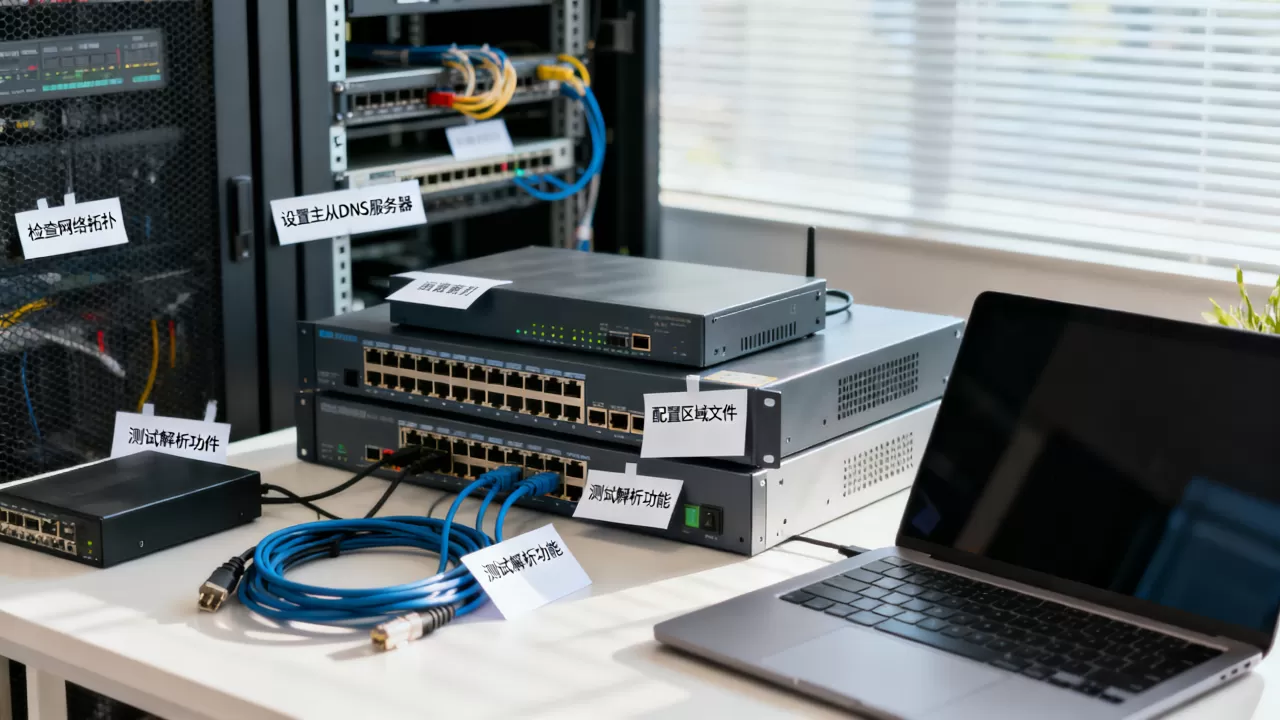
- 中型企业(50-500台设备):BIND或PowerDNS,部署主从架构确保高可用,建议使用两台低配虚拟机或物理机,预算约每年数千元(运维工时+电费)。
- 大型企业(500+台设备,多分支机构):采用专业商业DNS设备(如Infoblox)或云上的私网DNS服务(如简米云PrivateZone、AWS Route53 Private Hosted Zone),成本从几万到几十万不等,但换来的是图形化管理、API自动化和多数据中心同步。
开源与商业产品的权衡
- 开源方案(BIND、dnsmasq、PowerDNS):免费,但需要具备Linux运维能力,排错依赖命令行和日志,如果团队有2年以上Linux经验,开源方案完全够用。
- 商业方案:提供Web界面、报表和7×24支持,适合运维人员不足或对合规有严格要求的企业,据行业统计,近年来国内企业上云后更倾向于使用云厂商的私网DNS,因为省去了自建高可用的复杂度。
内网DNS解析速度慢怎么办?排查指南
当发现内网访问域名比访问IP慢,或者间歇性超时,可以从以下三个方面入手。
常见原因与检查命令
- 上游DNS转发超时:如果内网DNS配置了转发到公网DNS,但公网链路不稳定,会导致递归查询缓慢,用
dig example.com @内网DNSIP +trace查看耗时分布。 - 区域文件序列号未更新:辅助区域未同步,客户端拿到旧缓存,检查主从的serial值是否一致。
- 客户端缓存问题:Windows系统默认缓存DNS记录,用
ipconfig /flushdns清除;Linux用systemd-resolve --flush-caches。
快速定位命令
nslookup 域名 内网DNSIP直接指定DNS服务器,排除客户端配置错误。dig 域名 +stats查看查询时间和服务器返回。
优化配置参数
- BIND:在
options中增加recursive-clients 10000;(根据并发量调整),并开启prefetch提前缓存即将过期的记录。 - dnsmasq:设置
cache-size=10000,增大缓存条目数;减少min-cache-ttl可以不遵守上游的短TTL。 - Windows DNS:在“高级”属性中调整“递归超时”为5秒,避免等待公网慢响应。
Q&A:服务器配置内网DNS常见问题
内网DNS需要固定IP吗?
是的,DNS服务器的IP必须固定,否则客户端无法稳定指向它,如果是虚拟机,配置保留IP或DHCP静态绑定。
内网DNS能不能同时解析公网域名?
能,通过配置转发器或根提示,内网DNS在收到内部域名时返回本地记录,解析外部域名时向上游查询,建议将根提示修改为国内公共DNS,避免跨运营商延迟。
内网DNS配置后部分客户端解析失败,但其他正常?
检查客户端的DNS后缀搜索列表,确保它们能自动补全内部域名,防火墙需放行UDP 53端口,协议类型为DNS。
配置内网DNS的核心价值在于将内部域名解析固化到网络层,减少因IP变更带来的维护成本,无论你选择BIND、dnsmasq还是Windows Server,关键在于根据实际规模选择匹配的方案,并建立监控与冗余机制。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/529366.html