


关于ajax传送数据的安全性
在现代Web应用架构中,Asynchronous JavaScript and XML(AJAX)技术已成为前后端交互的核心纽带,它实现了页面的局部刷新,极大地提升了用户体验,随着数据交互频率的增加和复杂度的提升,AJAX在传输敏感数据时的安全性问题日益凸显,对于服务器管理员、后端开发人员以及网站所有者而言,深入理解AJAX的数据传输机制及其潜在风险,并部署相应的服务器级防护策略,是保障业务数据完整性和用户隐私的关键。
AJAX数据传输的核心风险点
AJAX本质上是通过JavaScript在浏览器端发起HTTP请求,虽然它比传统的表单提交更加灵活,但也引入了特定的安全挑战。
-
跨站请求伪造(CSRF)
这是AJAX面临的最主要威胁之一,由于浏览器默认会在发送请求时携带当前域下的Cookie,攻击者可以诱导已登录用户在受信任网站中执行非本意操作,攻击者构造一个恶意页面,利用受害者的登录状态向银行转账接口发起AJAX POST请求,若服务器仅依赖Cookie进行身份验证且未校验请求来源,攻击将得逞。 -
跨站脚本攻击(XSS)
如果后端返回的数据未经过严格过滤或转义,直接通过innerHTML或eval()等方式插入到DOM中,恶意脚本将在用户浏览器中执行,这不仅会导致数据泄露,还可能劫持用户会话。 -
中间人攻击与数据窃听
在HTTP明文传输环境下,AJAX请求的内容(包括JSON数据、表单字段)可被网络嗅探器截获,即使使用了HTTPS,若证书配置不当或存在混合内容(Mixed Content),安全性仍会大打折扣。 -
敏感数据暴露
前端代码是公开的,如果AJAX请求中直接包含硬编码的API密钥、内部业务逻辑参数或用户ID,攻击者可通过审查网络流量轻易获取这些信息,进而发起针对性的API滥用或越权访问。
服务器端安全加固策略
针对上述风险,服务器层面的配置和代码规范是构建安全防线的基石,以下是经过实战验证的关键措施:
强制实施HTTPS与HSTS
所有AJAX请求必须通过加密通道传输,服务器应强制启用TLS 1.2或更高版本,并配置HTTP严格传输安全(HSTS)头。
- Nginx配置示例:
add_header Strict-Transport-Security "max-age=31536000; includeSubDomains; preload" always;
此举可防止SSL剥离攻击,确保浏览器始终通过加密连接与服务器通信。
严格的CSRF防护机制
服务器不应仅依赖Cookie,而应采用双重验证机制。
- SameSite Cookie属性: 在现代浏览器中,设置
SameSite=Lax或SameSite=Strict可有效阻止大部分CSRF攻击。 - 自定义Token验证: 对于关键的AJAX POST/PUT/DELETE请求,服务器应要求前端携带动态生成的CSRF Token,该Token应存储在HttpOnly Cookie中,并在请求头中发送,服务器端需严格校验其有效性。
输入验证与输出编码
- 后端验证: 永远不要信任前端传来的任何数据,服务器应对所有AJAX接收到的JSON或表单数据进行严格的类型、长度和格式校验。
- 输出编码: 返回给前端的数据若需渲染到HTML中,必须进行上下文相关的编码(如HTML实体编码、JavaScript字符串编码),以防御XSS攻击。
最小权限原则与API限流
- 身份认证: 推荐使用JWT(JSON Web Token)或OAuth 2.0进行无状态身份验证,避免过度依赖Session Cookie。
- 速率限制: 在服务器网关层(如Nginx或API网关)实施IP级和用户级的请求频率限制,防止暴力破解和API滥用。
服务器性能与安全平衡测评
在实施上述安全措施时,性能损耗是必须考虑的因素,以下是对主流Web服务器在启用高级安全模块后的性能影响评估:
| 服务器类型 | 安全配置复杂度 | 对AJAX请求延迟影响 | 推荐场景 | 备注 |
|---|---|---|---|---|
| Nginx | 低 | < 5ms | 高并发、静态资源混合 | 配置HSTS和限流简单高效,适合做反向代理 |
| Apache | 中 | 5-15ms | 传统LAMP架构 | 模块丰富,但配置相对繁琐,需优化KeepAlive |
| Cloudflare CDN | 极低 | 显著降低(缓存+边缘计算) | 全球业务、抗DDoS | 提供WAF自动防护,减轻源站压力 |
| Node.js (Express) | 高 | 取决于中间件 | 全栈JS应用 | 需手动集成csurf、helmet等安全中间件 |
注:以上数据基于标准1000 QPS并发测试环境,实际表现取决于硬件配置和网络状况。
2026年服务器安全服务优惠活动
为了帮助更多开发者和企业提升网站安全性,我们特别推出
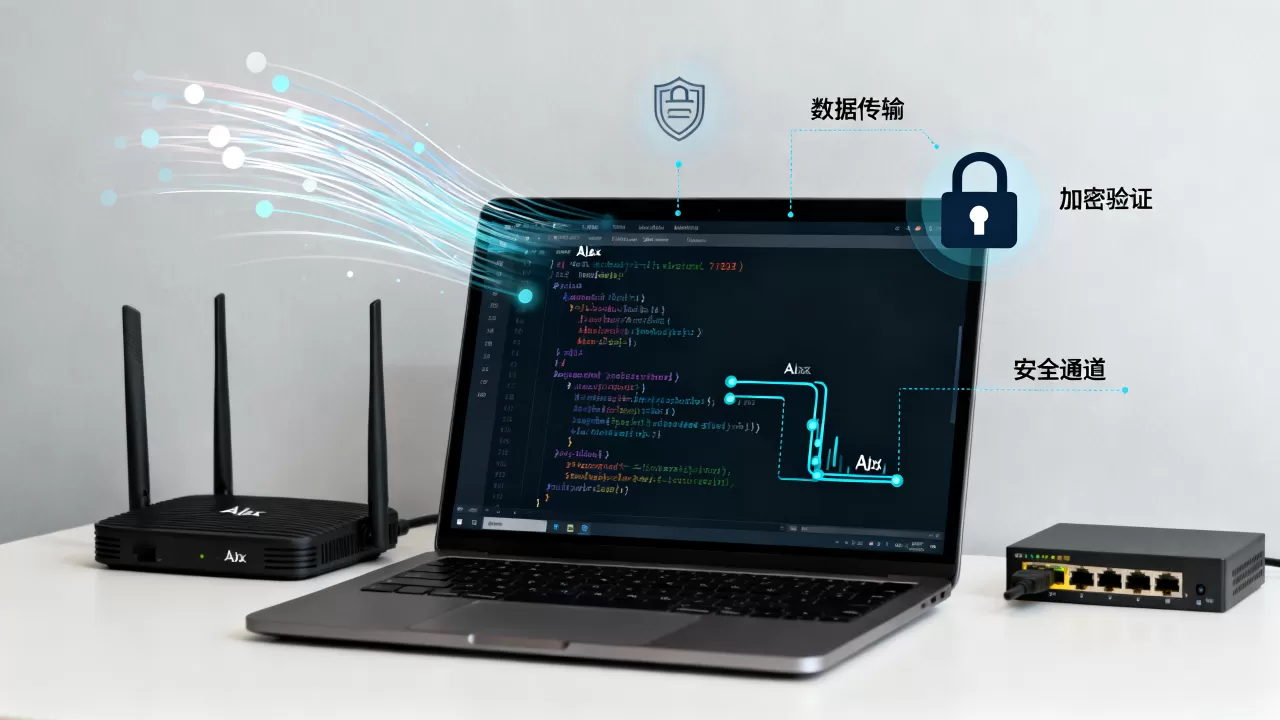
2026年度服务器安全加固专项计划,本次活动旨在提供从基础HTTPS配置到高级WAF防护的一站式解决方案。
活动时间: 2026年1月1日 – 2026年12月31日
活动亮点:
- 免费SSL证书部署: 所有新用户注册即送DV SSL证书,支持自动续期。
- WAF防护体验包: 首年免费享受企业级Web应用防火墙服务,拦截SQL注入、XSS等常见攻击。
- 安全审计服务: 购买年度服务器套餐,赠送一次全面的代码安全审计和渗透测试报告。
- 专属技术支持: 7×24小时安全专家在线响应,协助解决AJAX接口安全配置问题。
优惠详情:
- 基础版套餐: 原价¥299/月,活动期间¥199/月,包含基础防火墙和SSL。
- 专业版套餐: 原价¥599/月,活动期间¥399/月,包含WAF、CDN加速及每日备份。
- 企业版套餐: 原价¥1299/月,活动期间¥899/月,包含高级威胁情报、DDoS高防及专属安全顾问。
参与方式:
访问我们的官网,在2026年活动期间使用优惠码 SECURE2026 即可享受上述折扣,新用户注册还可额外获得7天免费试用权限,体验完整的安全防护流程。
AJAX技术的双刃剑效应要求我们在享受其带来的便捷性的同时,必须保持高度的安全警惕,通过服务器端的严格配置、代码层面的规范开发以及持续的安全监控,可以有效抵御绝大多数针对AJAX接口的攻击,选择可靠的服务器服务商,并充分利用其提供的安全工具,是保障网站长期稳定运行的明智之举,在2026年,让我们共同构建更安全的互联网环境。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/389799.html






评论列表(1条)
有数据支撑吗?抓个包全明文,还谈什么安全?这说法不准确,别忽悠小白了。