服务器被攻击日志分析的核心在于通过时间轴定位异常流量峰值,结合访问特征与系统资源消耗进行交叉验证,从而精准识别攻击类型并阻断源头。
当你的服务器突然响应变慢或出现服务中断时,第一反应往往是恐慌,但此时最忌讳的是盲目重启或盲目封IP,日志是服务器留下的“黑匣子”,它记录了每一笔“交易”,要读懂这些记录,我们需要像侦探一样,从海量的数据碎片中拼凑出攻击者的行动轨迹。
日志分析的基础准备与环境搭建
在深入细节之前,确保你拥有正确的“放大镜”,不同的Web服务器软件,其日志格式和存储路径截然不同,Nginx和Apache的配置逻辑差异巨大,混淆两者会导致分析方向完全错误。
定位关键日志文件
对于大多数基于Linux的服务器,Nginx的访问日志通常位于/var/log/nginx/access.log,而错误日志则位于/var/log/nginx/error.log,Apache用户则需关注/var/log/apache2/access.log和error.log,如果你使用的是Windows Server,IIS的日志默认存储在%SystemDrive%inetpublogsLogFiles目录下。
掌握日志字段含义
理解每一列代表什么至关重要,以Nginx默认的LogFormat为例,关键字段包括:
- 远程地址(Remote Address):发起请求的IP地址,这是追踪攻击源的第一线索。
- 时间戳(Time):请求发生的具体时间,用于构建攻击时间轴。
- 请求方法(Method):如GET、POST、PUT等,异常的方法调用往往暗示着注入或上传攻击。
- 请求URL(Request):访问的具体路径,包含SQL注入关键词或Webshell路径的痕迹。
- 状态码(Status):200表示成功,403禁止访问,404未找到,500服务器内部错误,高频的500错误通常意味着攻击正在触发后端漏洞。
- 用户代理(User-Agent):客户端软件标识,攻击者常使用自定义UA或空UA来规避基础过滤。
识别常见攻击类型的日志特征
不同的攻击手法在日志中会留下独特的“指纹”,通过观察这些特征,可以快速缩小排查范围。
SQL注入攻击的痕迹
SQL注入试图通过构造恶意SQL语句来操纵数据库,在日志中,你可能会看到URL参数中包含单引号、双引号、注释符(–或#)或特定的函数名(如UNION、SELECT、DROP)。
- 典型特征:URL中出现`%27`(单引号编码)、`1=1`、`ORDER BY`等关键词。
- 响应特征:如果攻击成功,状态码可能为200,但响应体大小(Body Bytes Sent)会异常巨大,因为攻击者可能正在提取大量数据。
暴力破解与撞库攻击
针对登录接口的暴力破解是高频攻击场景,这类攻击的特点是短时间内来自同一IP或不同IP的大量POST请求。
- 典型特征:针对`/login`、`/admin`、`/wp-login.php`等路径的密集POST请求。
- 响应特征:大部分请求返回401(未授权)或403(禁止访问),少数可能返回200(登录成功,即撞库成功)。
- 判断标准:若某IP在1分钟内发起超过50次登录尝试,基本可判定为暴力破解。
Webshell上传与后门驻留
攻击者成功入侵后,通常会上传Webshell以便长期控制服务器。
- 典型特征:日志中出现对未知PHP、ASP或JSP文件的访问,这些文件通常位于网站根目录或临时目录。
- 行为模式:Webshell文件通常具有“低频但持续”的特点,或者在特定时间(如凌晨)被调用。
实战:如何高效排查与取证
理论需要结合实操,面对TB级别的日志文件,手动翻阅是不现实的,我们需要借助命令行工具和脚本进行高效筛选。
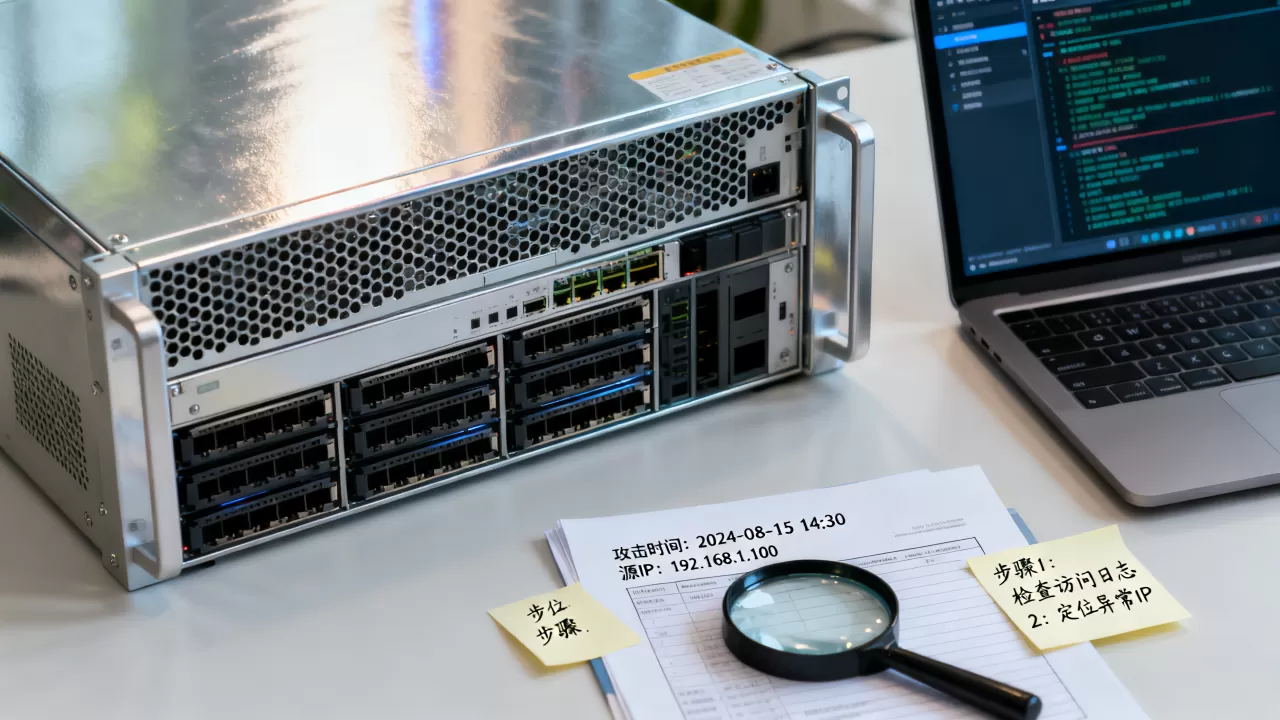
第一步:锁定异常时间窗口
通过监控工具(如Zabbix、Prometheus)查看CPU、内存和网络带宽的波动曲线,找到资源消耗异常的精确时间段,假设异常发生在14:00至14:30
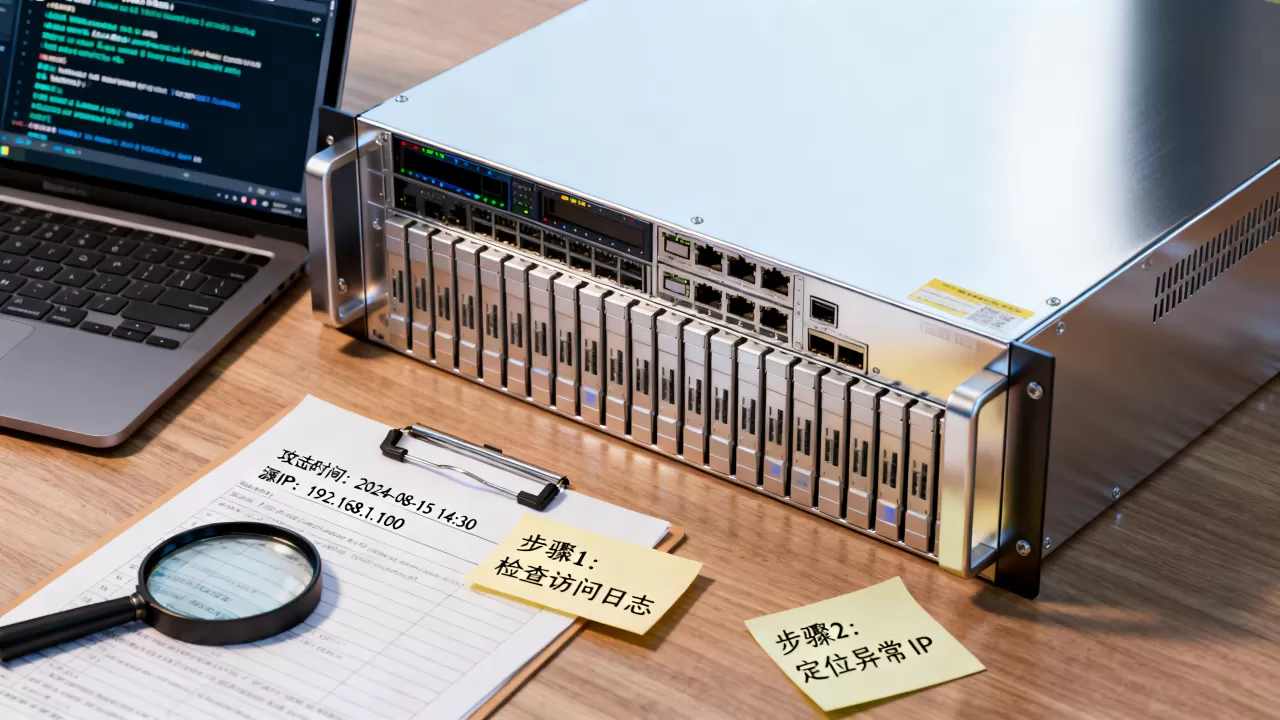
之间。
第二步:筛选高频IP与异常状态码
使用awk和sort命令快速找出问题源头,查找产生最多500错误的IP:cat access.log | awk '$9 == 500 {print $1}' | sort | uniq -c | sort -nr | head -n 10
这条命令会列出产生500错误次数最多的前10个IP,如果某个IP的500错误数量远超其他IP,它极有可能是攻击源。
第三步:深入分析请求内容
针对可疑IP,提取其所有请求进行人工审查:grep "192.168.1.100" access.log | more
观察这些请求的URL是否包含敏感字符,User-Agent是否异常,如果看到大量的../../etc/passwd尝试,这是典型的路径遍历攻击。
第四步:关联系统日志
Web日志只是表象,系统日志(/var/log/syslog或/var/log/messages)能提供更深层的信息,检查是否有进程被异常创建,或者是否有新的定时任务(cron)被添加,攻击者常在Web日志中留下痕迹的同时,在系统日志中修改配置以维持权限。
防御策略与日志优化建议
分析日志的最终目的是防御,单纯依靠事后分析是被动的,建立主动防御体系更为关键。
实施访问频率限制
在Nginx中配置limit_req_zone,对单一IP的请求速率进行限制,限制每个IP每秒只能访问10次接口,这能有效遏制暴力破解和简单的CC攻击。
部署WAF(Web应用防火墙)
WAF可以在流量进入Web服务器之前拦截恶意请求,对于预算有限的中小企业,开源WAF如ModSecurity是一个不错的选择,它能基于规则集自动拦截SQL注入、XSS等常见攻击,并生成专门的WAF日志,便于后续分析。
日志轮转与远程存储
本地日志容易因磁盘满而丢失,也可能被攻击者清除,务必配置logrotate进行日志轮转,并将日志实时同步到远程日志服务器(如ELK Stack或Splunk),这不仅保证了数据的完整性,还便于进行跨服务器的关联分析。
常见疑问解答
服务器被攻击日志怎么分析才能发现隐藏的后门?
隐藏后门通常不会在Web访问日志中直接体现,除非攻击者通过Webshell执行了外部命令,分析重点应放在系统日志和进程监控上,检查是否有异常的外连IP,使用netstat -antp查看当前连接,对比已知合法服务端口,定期扫描网站目录,比对文件哈希值,发现与备份文件不一致的可疑文件,特别是近期修改过的PHP或JS文件。
日志中大量403错误一定是攻击吗?
不一定,403错误表示服务器理解请求但拒绝执行,这可能是正常的爬虫被屏蔽,也可能是用户输入了错误的URL,判断标准在于频率和来源,如果来自同一IP的403错误在短时间内激增,且伴随404或500错误,则极可能是扫描器在探测漏洞,如果403错误分布均匀且来源分散,则可能是正常的访问控制策略生效。
如何区分正常流量波动与DDoS攻击?
正常流量波动通常具有周期性,如早晚高峰或促销活动期间的增长,且请求特征均匀,User-Agent多样,DDoS攻击则表现为瞬间的流量洪峰,请求特征高度一致(如相同的User-Agent或请求路径),且来源IP可能呈现僵尸网络特征(大量不同IP但行为同步),通过监控每秒请求数(QPS)和带宽利用率,结合IP分布的熵值分析,可以有效区分两者。
业内专家指出,日志分析并非一劳永逸的工作,而是需要持续迭代的安全运营环节,随着攻击手段的不断演进,传统的基于规则的日志分析逐渐显得力不从心,行业共识认为,引入机器学习算法对日志行为进行基线建模,能够更敏锐地捕捉到偏离正常模式的异常行为。
服务器安全是一场持久战,日志分析不仅是事后的“验尸报告”,更是事前预警的“雷达系统”,通过建立完善的日志采集、分析和响应机制,企业能够将安全风险控制在萌芽状态,确保业务连续性和数据安全性,每一次对日志的深入解读,都是对系统防线的一次加固。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/392125.html