配置WAF防护XSS攻击规则的核心在于启用智能语义分析引擎,并结合业务场景定制黑白名单,从而在阻断恶意脚本的同时避免误伤正常业务流量。
Web应用防火墙(WAF)是保护网站免受跨站脚本攻击(XSS)的第一道防线,随着2026年Web技术向更复杂的单页应用(SPA)和微前端架构演进,传统的基于正则表达式匹配的规则已显得捉襟见肘,攻击者利用浏览器解析差异、编码混淆以及新型DOM型XSS漏洞,使得防御变得极具挑战性,单纯依赖默认规则库已无法应对高级威胁,必须建立一套动态、精准且可验证的防护体系。
WAF防护XSS攻击规则配置方法详解
配置WAF规则并非简单的“开启”操作,而是一个需要深入理解Web请求生命周期与浏览器渲染机制的过程,业内专家指出,有效的XSS防护需要从输入验证、输出编码以及上下文感知三个维度构建纵深防御。
基础规则库的筛选与优化
大多数WAF产品出厂时都预置了通用的XSS防护规则集,这些规则涵盖了常见的Payload特征,如<script>标签、javascript:伪协议以及onerror等事件处理器,直接启用所有默认规则往往会导致高误报率,尤其是对于富文本编辑器或支持Markdown渲染的业务场景。
- 启用智能语义分析:现代WAF不再仅依赖关键字匹配,而是引入自然语言处理(NLP)技术,识别请求中的恶意意图,建议开启此功能,它能有效识别经过多重编码或变形的攻击载荷。
- 调整敏感度阈值:根据业务类型调整规则敏感度,对于金融、支付等高风险页面,建议设置为“严格”模式;而对于博客、论坛等允许用户生成内容(UGC)的平台,则需设置为“宽松”模式,并配合白名单机制。
- 禁用不必要的正则规则:关闭那些过于宽泛的正则表达式规则,例如匹配所有包含尖括号
<>的请求,这可能导致大量正常的JSON数据或XML数据被拦截。
针对特定场景的自定义规则配置
不同业务场景对XSS的容忍度和防护重点截然不同,配置规则时,必须结合具体的HTTP请求结构进行分析。
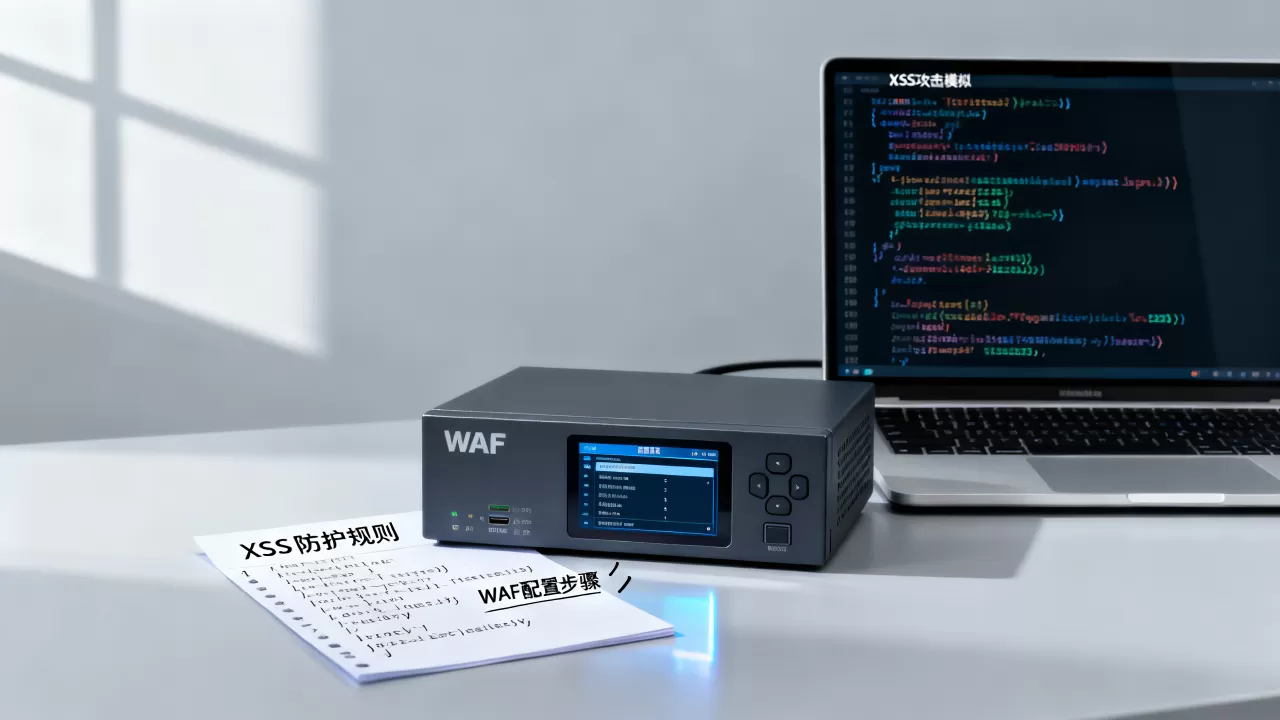
HTML上下文中的防护
在HTML标签属性或文本内容中插入恶意脚本是最常见的XSS类型,WAF应配置规则,检测在<div>、<span>等容器标签内出现的异常字符序列。
- 检测点:监控
innerHTML、outerHTML等DOM操作相关的参数。 - 动作:一旦检测到未编码的
<script>或<img src=x onerror=alert(1)>结构,立即拦截并记录日志。
JavaScript上下文中的防护
当用户输入直接嵌入到JavaScript代码中时,攻击者可能利用字符串闭合或注释注入来执行任意代码。
- 检测点:监控JSON数据中的特殊字符,如单引号、双引号、反斜杠以及分号。
- 动作:对包含这些字符的请求进行二次编码检查,确保前端框架(如React、Vue)的自动转义机制未被绕过。
URL上下文中的防护
URL参数常被用于存储重定向地址或回调函数,攻击者可能通过javascript:或data:协议执行脚本。
- 检测点:检查URL参数中是否包含
javascript:、vbscript:或data:text/html等协议头。 - 动作:严格限制重定向目标域名,仅允许白名单内的域名进行跳转。
WAF防护XSS攻击规则配置方法对比与选型
在实施防护策略时,不同厂商和不同技术路线的WAF在性能、准确性和易用性上存在显著差异,选择合适的解决方案对于长期稳定运行至关重要。
云端WAF与本地WAF的优劣分析
云端WAF通常提供更丰富的规则库更新和更强的算力支持,适合大多数中小企业,而本地部署的WAF则更适合对数据隐私有极高要求的大型金融机构或政府机构。
| 特性维度 | 云端WAF |
本地WAF |
|---|---|---|
| 规则更新速度 | 实时同步全球威胁情报 | 需手动升级或依赖供应商推送 |
| 部署成本 | 订阅制,初期投入低 | 硬件采购+软件授权,初期投入高 |
| 性能影响 | 依赖网络延迟,可能受带宽限制 | 本地处理,延迟极低,但需维护硬件 |
| 数据隐私 | 数据经过云端处理,需信任服务商 | 数据完全在内部网络,隐私性高 |
据工信部数据,近年来超过半数的互联网企业倾向于采用混合云架构,即在云端部署WAF处理公开流量,而在内网部署本地WAF保护核心数据库接口,这种分层防护策略能最大化利用两种架构的优势。
主动防御与被动防御的协同
被动防御依赖于规则匹配,而主动防御则通过蜜罐、行为分析等技术识别潜在威胁,建议将两者结合,形成闭环。
- 蜜罐技术:在页面中隐藏不可见的输入框,当攻击者填充这些字段时,WAF可判定其为恶意爬虫或脚本,从而直接封禁IP。
- 行为分析:监测短时间内对同一接口的频繁异常请求,识别自动化攻击工具的特征。
WAF防护XSS攻击规则配置方法中的常见误区
许多企业在配置WAF时容易陷入一些认知误区,导致防护效果大打折扣,甚至引发业务中断。
过度依赖单一规则
认为只要开启“XSS防护”开关就能高枕无忧,是极其危险的,攻击者可以通过改变Payload格式、使用非标准编码或结合其他漏洞(如CSRF)来绕过单一规则,必须采用多维度的检测策略,包括输入验证、输出编码和HTTP头检查。
忽视白名单管理
为了降低误报率,部分管理员会添加过于宽泛的白名单,如允许所有包含数字的请求通过,这种做法实际上为攻击者敞开了大门,白名单应尽可能细化,仅允许特定的IP、特定的URL路径或特定的参数格式。
忽略日志审计与响应
配置规则只是第一步,持续的日志审计和响应机制同样重要,定期分析WAF拦截日志,可以发现新的攻击趋势和规则漏洞,建议建立自动化告警机制,当检测到高危XSS攻击尝试时,立即通知安全团队进行人工复核。
WAF防护XSS攻击规则配置方法常见问题解答
Q1: 如何平衡WAF防护XSS攻击规则配置方法中的误报率与漏报率?
答:平衡误报与漏报是一个动态调整的过程,初期建议采用“监控模式”,仅记录拦截日志而不实际阻断,观察一段时间后的误报情况,随后,通过添加白名单和优化正则表达式来减少误报,对于漏报,需定期更新规则库,并结合业务测试用例进行渗透测试,确保关键漏洞被覆盖。
Q2: 在配置WAF防护XSS攻击规则方法时,是否需要针对每个业务接口单独设置规则?
答:不需要也不建议为每个接口单独设置规则,这会导致管理复杂度指数级上升,建议采用分层管理策略:首先在全局层面设置通用XSS防护规则,覆盖大部分常见攻击;针对高风险接口(如登录、支付、数据导出)设置更严格的特定规则;对于允许富文本输入的接口,使用专门的白名单机制,这种层级化的配置方法既保证了安全性,又提高了管理效率。
Q3: WAF防护XSS攻击规则配置方法能否完全杜绝XSS漏洞?
答:WAF是重要的辅助防护手段,但不能完全替代代码层面的安全修复,WAF主要起到“事后拦截”和“缓解”作用,无法修复源代码中的逻辑缺陷,一旦攻击者找到绕过WAF的方法,漏洞依然存在,最佳实践是将WAF防护与代码审计、安全开发培训相结合,从源头消除XSS漏洞,WAF则作为最后一道防线,提供额外的安全保障。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/392309.html