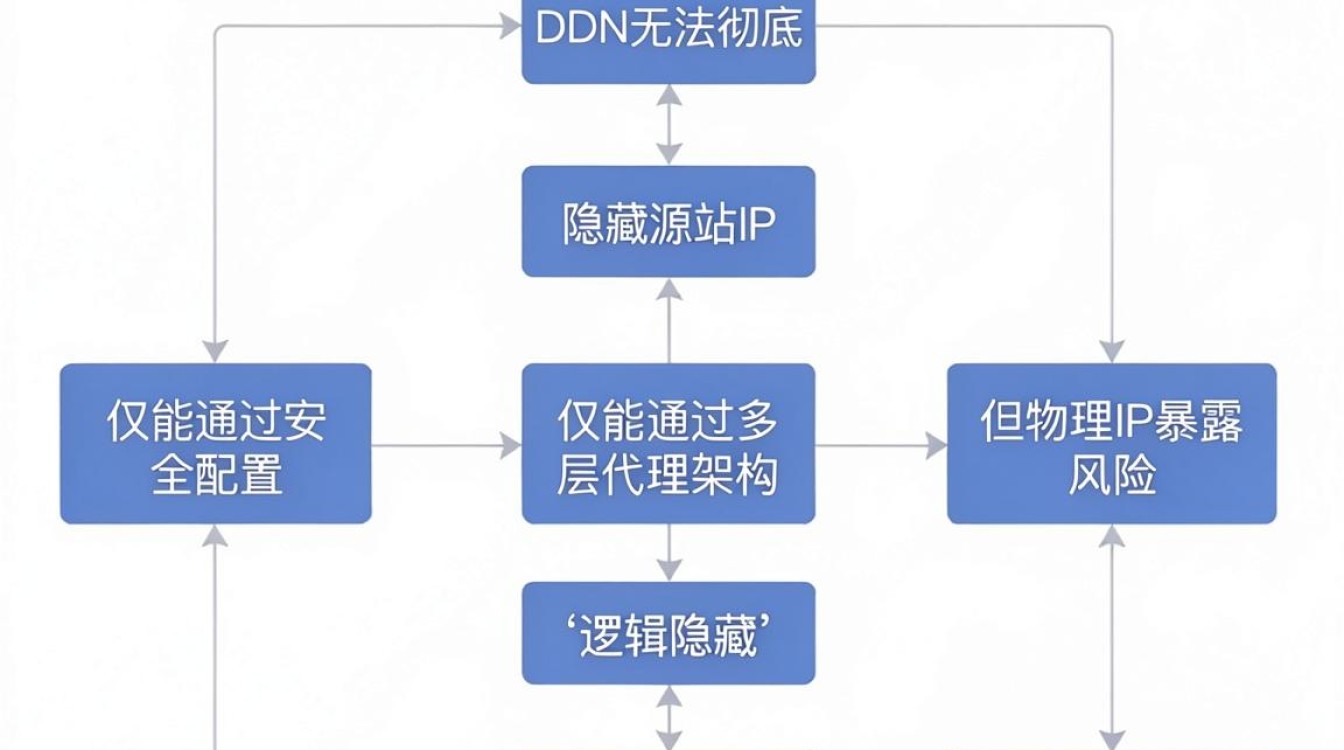
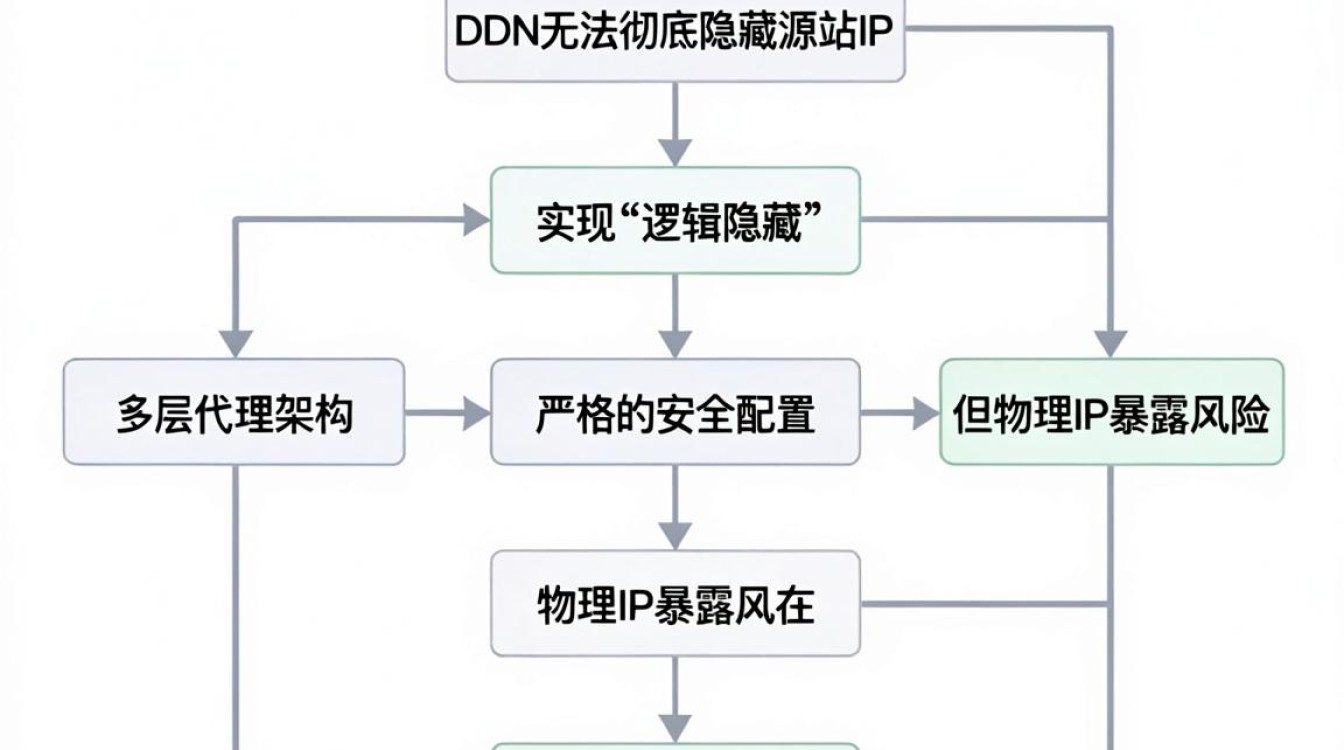
CDN无法彻底隐藏源站IP,仅能通过多层代理架构和严格的安全配置实现“逻辑隐藏”,但物理IP暴露风险始终存在,需配合WAF与源站防护策略才能确保真实安全。

CDN隐藏IP的技术原理与局限性
反向代理机制解析
分发网络)的核心逻辑是“就近访问”与“缓存加速”,当用户请求域名时,DNS解析将流量引导至CDN边缘节点,而非直接指向源站服务器,这一过程在技术层面实现了源站IP的“屏蔽”,使外部攻击者无法直接通过域名获取源站物理地址,这并非绝对的“隐身”。
- 逻辑隔离而非物理消失:CDN节点作为中间代理,依然需要与源站建立连接,若配置不当,源站IP可能通过HTTP头信息(如
X-Forwarded-For、Via)泄露。 - 历史解析记录风险:许多企业在使用CDN前,域名可能曾直接解析过源站IP,搜索引擎缓存、DNS历史查询记录(如
SecurityTrails、ViewDNS)仍可能保留旧IP,攻击者可借此回溯。 - SSL握手指纹暴露:即使流量加密,TLS握手阶段的证书信息、端口扫描特征仍可能暴露源站真实IP,尤其是当源站未关闭非标准端口时。
2026年行业共识:零信任架构下的IP隐藏
根据中国信通院《2026年云计算安全白皮书》及头部云厂商(阿里云、酷番云)的安全最佳实践,单纯依赖CDN已无法满足高等级安全防护需求,专家建议采用“CDN + WAF + 源站防火墙”的三重防护体系。
| 防护层级 | 核心功能 | 2026年主流配置标准 | 隐藏效果评估 |
|---|---|---|---|
| CDN边缘层 | 流量清洗、缓存加速 | 全HTTPS强制跳转、隐藏Server头信息 |
高(阻挡常规扫描) |
| WAF应用层 | 请求过滤、CC防护 | 智能人机验证、API接口签名校验 | 中(防止应用层探测) |
| 源站安全组 | 端口管控、IP白名单 | 仅允许CDN节点IP段访问80/443端口 | 极高(物理隔离) |
实战操作:如何最大化隐藏源站IP
第一步:DNS解析策略优化
在启用CDN前,必须确保域名解析记录中**不包含**源站真实IP。
- 检查历史解析:使用
dig或在线工具查询域名过去3年的解析记录,若有旧IP,需立即修改DNS并等待TTL过期。 - CNAME接入:务必使用CNAME记录指向CDN提供的域名,严禁使用A记录直接指向源站IP。
- 地域性解析差异:对于国内服务器防攻击需求,建议采用国内CDN节点,因其受工信部监管,IP池相对规范,泄露风险低于境外节点。
第二步:源站访问控制(关键步骤)
这是防止IP泄露的最有效手段,即使攻击者通过漏洞获取了源站IP,若无法访问,则威胁解除。
- 配置安全组/防火墙:在云服务商控制台(如AWS、阿里云)设置入站规则,仅允许CDN厂商提供的IP段访问源站的80(HTTP)和443(HTTPS)端口。
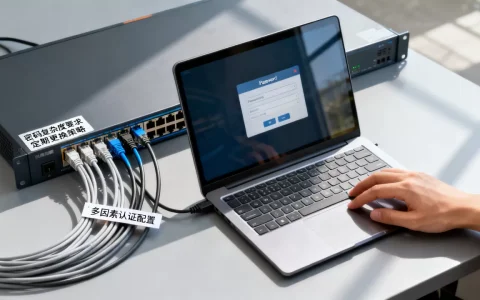
- 关闭非必要端口:关闭22(SSH)、3389(RDP)等管理端口对公网的访问,仅通过堡垒机或特定IP白名单访问。
- 隐藏服务器标识:修改Web服务器(Nginx/Apache)配置,移除
Server头中的版本信息,避免攻击者利用已知漏洞进行针对性攻击。
第三步:日志与元数据清理
* **移除X-Forwarded-For**:在CDN控制台配置中,关闭透传`X-Forwarded-For`头,或将其重命名为自定义名称,防止源站日志记录真实用户IP的同时,反向暴露CDN架构细节。
* **清理备份文件**:确保源站目录中无`.git`、`.svn`、`.env`等敏感文件,防止攻击者通过目录遍历获取配置信息中的源站IP。
常见误区与风险场景
“用了CDN就绝对安全”
许多企业误以为购买CDN服务即可高枕无忧,2025年某知名电商平台因源站安全组配置错误,导致CDN节点IP被误认为源站IP,引发大规模DDoS攻击,造成**2小时业务中断**,此案例警示:**源站访问控制比CDN本身更重要。**
“更换IP即可解决泄露”
若源站IP已泄露,单纯更换IP无法根除风险,攻击者可能通过邮件头、API响应、第三方服务(如图片上传、短信验证码接口)再次探测到新IP,建议采用**动态IP池**或**云原生无服务器架构**,彻底消除固定IP概念。
地域性差异:国内 vs 境外CDN
* **国内CDN**:受《网络安全法》约束,IP归属清晰,泄露后可通过ICP备案信息追溯,但合规性强,适合**国内业务防攻击**。
* **境外CDN**:部分境外服务商提供“IP隐藏”增值服务,但需注意数据合规风险,对于**跨境业务**,建议结合当地法律法规选择服务商,避免法律纠纷。
CDN隐藏IP并非一劳永逸的技术,而是一个持续的安全配置过程,核心在于**“逻辑隔离+源站严控”**,企业应摒弃“单一防护”思维,建立多层防御体系,定期审计DNS记录与安全组策略,方能真正保障源站安全。
相关问答
Q1: CDN隐藏IP后,源站IP还能被扫描到吗?
A: 若源站安全组未配置白名单,且存在历史解析记录泄露,IP仍可能被扫描到,必须配合源站防火墙限制仅CDN IP访问。
Q2: 2026年哪些CDN服务商提供最强的IP隐藏功能?
A: 阿里云、酷番云、Cloudflare均提供企业级IP隐藏方案,关键在于配置而非服务商本身,Cloudflare在境外节点防护上更具优势,国内业务建议选阿里云或酷番云。
Q3: 如何检测源站IP是否已泄露?
A: 使用`SecurityTrails`、`ViewDNS`等工具查询历史解析记录,或通过第三方渗透测试服务进行模拟攻击探测。
互动引导:您的企业是否曾因源站IP泄露遭受攻击?欢迎在评论区分享您的防护经验。
参考文献
中国信息通信研究院. (2026). 《2026年云计算安全白皮书》. 北京: 中国信通院.
阿里云安全团队. (2025). 《Web应用防火墙与CDN协同防护最佳实践》. 杭州: 阿里巴巴集团.
Cloudflare. (2026). 《Origin IP Protection: Best Practices for Enterprise Security》. San Francisco: Cloudflare Inc.
国家互联网应急中心 (CNCERT). (2025). 《2025年中国互联网网络安全报告》. 北京: CNCERT.
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/395684.html