云服务器端口不通的核心原因在于“网络链路阻断”,通常由安全组未放行、操作系统防火墙拦截或本地网络配置错误导致,需按“云控制台-系统内部-本地环境”的顺序逐层排查。
当你在访问部署在云服务器上的应用时,遇到连接超时或拒绝连接,这种焦虑感非常普遍,这就像是你给邻居打电话,对方没接,原因可能是他没带手机、手机静音,或者你们之间的线路断了,在技术层面,这并非玄学,而是一套严密的逻辑排查过程,绝大多数情况下,问题不出在代码本身,而出在“门”没开。
第一层排查:云厂商安全组配置
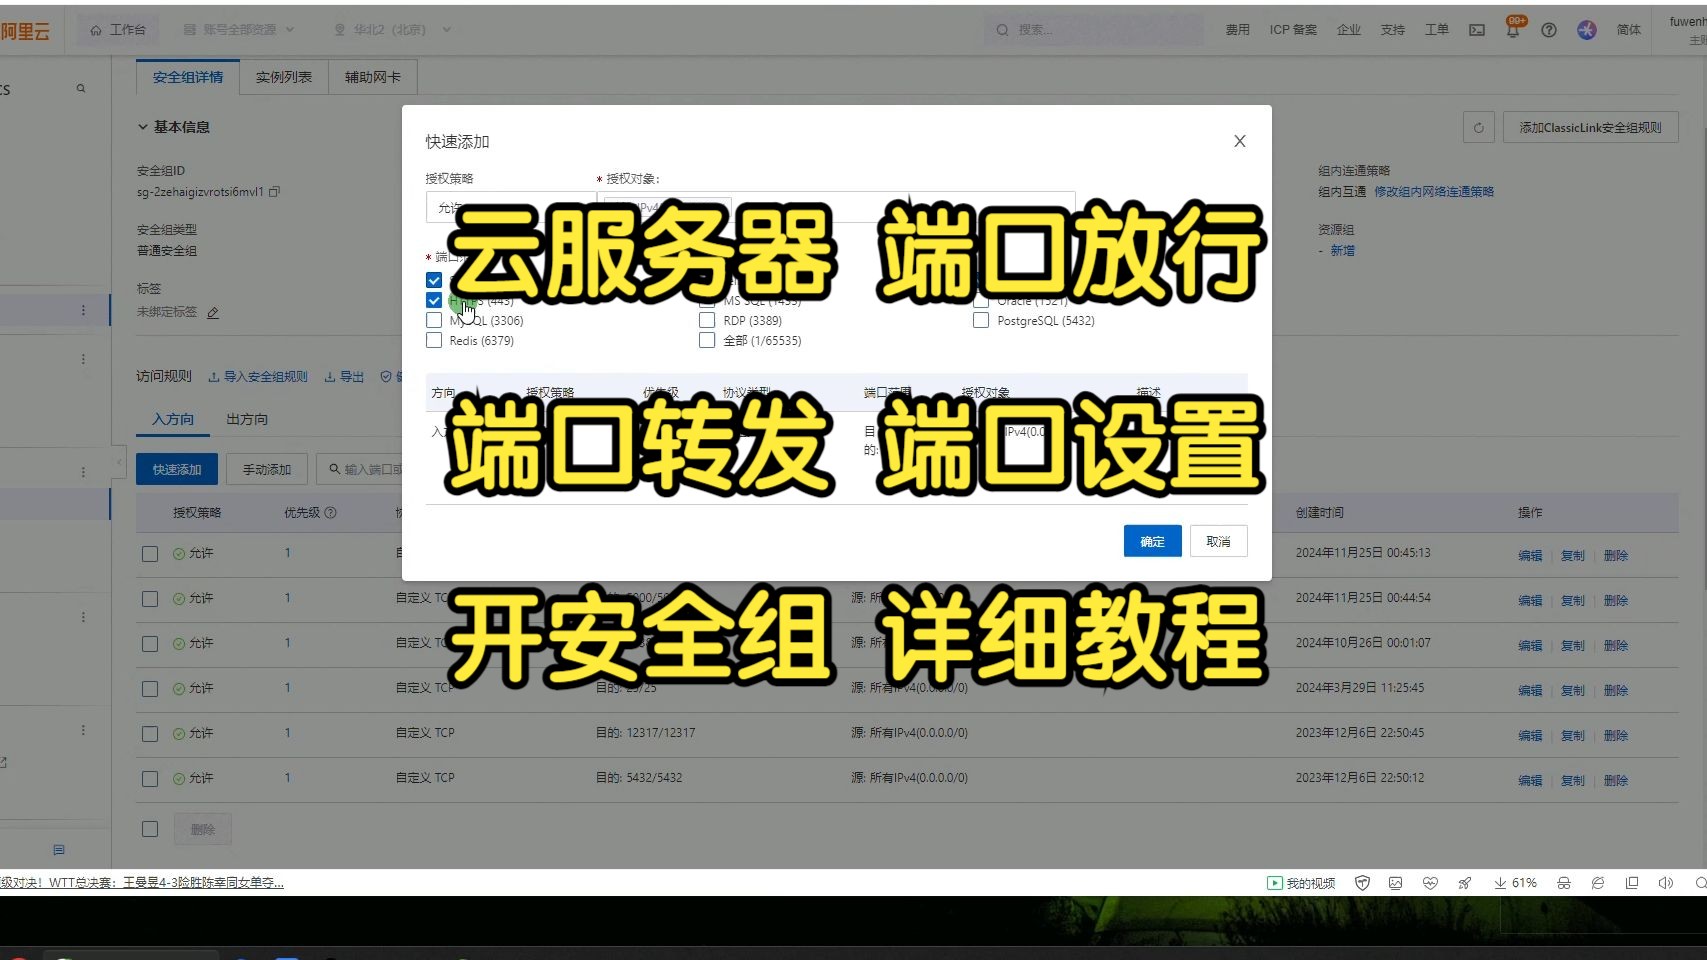
安全组是云服务器的一道虚拟防火墙,位于云厂商的网络边缘,它是阻挡外部访问的第一道关卡,也是新手最容易忽略的环节,业内专家指出,超过半数以上的端口不通案例,根源都在于此。
检查入站规则是否缺失
你需要登录云服务商的控制台,找到对应的云服务器实例,进入“安全组”或“防火墙”设置页面,这里的关键在于理解“默认拒绝”原则,除非你明确允许,否则所有入站流量都会被丢弃。
具体操作路径
- 定位实例:在ECS或CVM列表中找到目标服务器,点击“安全组”标签。
- 查看规则:检查“入方向”规则,确认是否存在一条允许TCP协议、指定端口(如80、443、3306)且源IP为0.0.0.0/0(代表所有IP)的规则。
- 优先级冲突:注意规则的优先级,如果有低优先级的“拒绝所有”规则,可能会覆盖高优先级的“允许”规则,确保允许规则的优先级高于拒绝规则。
如果规则存在但依然不通,检查端口号是否填写正确,MySQL默认是3306,如果你配置了3307,自然无法通过3306访问,部分云厂商支持“白名单”模式,如果开启了白名单,必须将你的本地公网IP加入其中,否则任何IP都无法访问。
第二层排查:操作系统内部防火墙
即使云厂商的安全组放行了流量,数据包到达服务器网卡后,还会面临操作系统的第二道防线,Linux系统通常使用firewalld或iptables,Windows系统则使用Windows Defender防火墙。
Linux系统防火墙排查
对于CentOS、Ubuntu等主流Linux发行版,防火墙配置差异较大,需要针对性处理。
CentOS/RHEL系列
CentOS 7及以上版本默认使用firewalld,你可以使用以下命令检查状态:
systemctl status firewalld
如果服务处于运行状态,说明防火墙正在工作,此时需要开放特定端口,开放80端口:
firewall-cmd --zone=public --add-port=80/tcp --permanent
firewall-cmd --reload
这里的关键是--permanent参数,它确保重启后规则依然生效,如果没有加这个参数,重启服务器后端口又会被关闭。
Ubuntu/Debian系列
Ubuntu通常使用ufw(Uncomplicated Firewall),检查状态:
ufw status
如果显示“active”,则需要手动开放端口:
ufw allow 80/tcp
ufw reload
对于初学者,如果不确定如何配置,可以临时关闭防火墙进行测试(仅限测试环境):
ufw disable
如果关闭后端口通了,说明确实是防火墙问题,此时再重新配置允许规则,而不是永久关闭防火墙,因为安全风险极大。
Windows系统防火墙排查
Windows服务器通常通过图形界面管理,进入“控制面板”->“Windows Defender 防火墙”->“高级设置”,在“入站规则”中,检查是否有针对特定端口的允许规则,如果没有,新建一条规则,选择“端口”,输入TCP端口号,选择“允许连接”,并应用于所有网络类型。
第三层排查:应用服务监听状态
如果安全组和系统防火墙都放行了,但依然无法连接,问题可能出在应用本身,应用可能没有启动,或者没有监听在预期的IP地址上。
检查服务是否运行
使用命令检查服务状态,检查Nginx:
systemctl status nginx
如果服务未运行,启动它:
systemctl start nginx
检查监听端口
使用netstat或ss命令查看端口监听情况。
netstat -tlnp | grep 80
或者
ss -tlnp | grep 80
重点关注输出结果中的“Local Address”列,如果显示0.0.1:80,说明服务只监听本地回环地址,外部无法访问,如果显示0.0.0:80或::80,则说明监听所有IP,外部可以访问。
修改监听地址
如果服务只监听本地地址,需要修改配置文件,Nginx配置文件中,将listen指令改为:
listen 0.0.0.0:80;
然后重启服务,对于MySQL,检查my.cnf中的bind-address,将其设置为0.0.0或注释掉该行。
第四层排查:本地网络与DNS解析
有时问题不在服务器,而在客户端,本地网络可能限制了出站连接,或者DNS解析错误导致访问了错误的IP。
本地连通性测试
在本地电脑使用ping命令测试服务器IP是否可达:
ping <服务器公网IP>
如果ping不通,可能是服务器禁用了ICMP协议(常见于云厂商默认配置),但这不影响TCP连接,使用telnet或nc测试端口:
telnet <服务器公网IP> 80
或者
nc -zv <服务器公网IP> 80
如果连接成功,说明网络链路通畅,问题可能在应用层,如果连接失败,说明链路中断。
DNS解析验证
如果使用域名访问,检查DNS解析是否正确,使用nslookup或dig命令:
nslookup yourdomain.com
确认解析出的IP地址与服务器公网IP一致,如果解析错误,修改本地hosts文件或联系域名服务商。
常见误区与高级技巧
在排查过程中,一些常见误区会导致时间浪费,修改配置后忘记重启服务,或者在测试环境关闭防火墙后忘记在生产环境重新配置,云厂商的SLB(负载均衡)也可能成为瓶颈,如果使用SLB,需要检查SLB的健康检查配置和监听规则,确保后端服务器健康且端口映射正确。
日志分析的重要性
当上述步骤都无法解决问题时,查看应用日志是关键,Nginx的错误日志/var/log/nginx/error.log会记录详细的拒绝原因,MySQL的错误日志会记录绑定地址失败的信息,通过日志,往往能直接定位到根本原因。
总结与建议
云服务器端口不通的排查是一个系统工程,需要耐心细致,建议按照“云安全组->系统防火墙->应用监听->本地网络”的顺序进行,避免盲目尝试,对于生产环境,务必保留详细的配置变更记录,以便快速回滚和排查。
云服务器端口不通怎么排查解决常见问题
Q1: 为什么Ping得通但端口不通?
Ping使用ICMP协议,而端口访问使用TCP/UDP协议,云厂商通常默认允许ICMP以便测试连通性,但严格限制TCP/UDP端口,Ping通只代表网络层可达,不代表传输层端口开放,需重点检查安全组和防火墙的TCP/UDP规则。
Q2: 修改了安全组规则后多久生效?
云厂商的安全组规则修改通常即时生效,无需重启服务器,但在某些情况下,如果本地缓存了旧的DNS或连接状态,可能需要清除本地DNS缓存(如Windows的ipconfig /flushdns)或等待TCP连接超时,如果依然不通,检查是否有多重安全组(如ECS安全组+系统防火墙)同时生效。
Q3: 如何防止端口暴露带来的安全风险?
不要对所有IP开放端口,在安全组中,将源IP限制为特定的管理IP段,或使用密钥对登录而非密码,对于数据库等敏感服务,禁止公网访问,仅通过内网或SSH隧道访问,定期更新系统和应用补丁,使用Fail2ban等工具自动封禁恶意IP。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/398863.html