


CloudFlare出现Error 526通常是因为源站SSL证书无效或配置不匹配,最直接有效的解决方法是检查源站证书状态并确保CloudFlare的SSL/TLS模式设置为“完全”或“完全(严格)”。参考2
当你在浏览器中看到“Error 526: Invalid SSL certificate”时,这意味着CloudFlare作为中间代理,尝试与你的源站服务器建立安全连接时失败了,CloudFlare无法验证源站提供的SSL证书,因此拒绝建立连接,这并非CloudFlare服务宕机,而是源站与CDN之间的信任链断裂,解决这个问题的核心在于修复源站证书的有效性以及调整CloudFlare端的SSL设置。
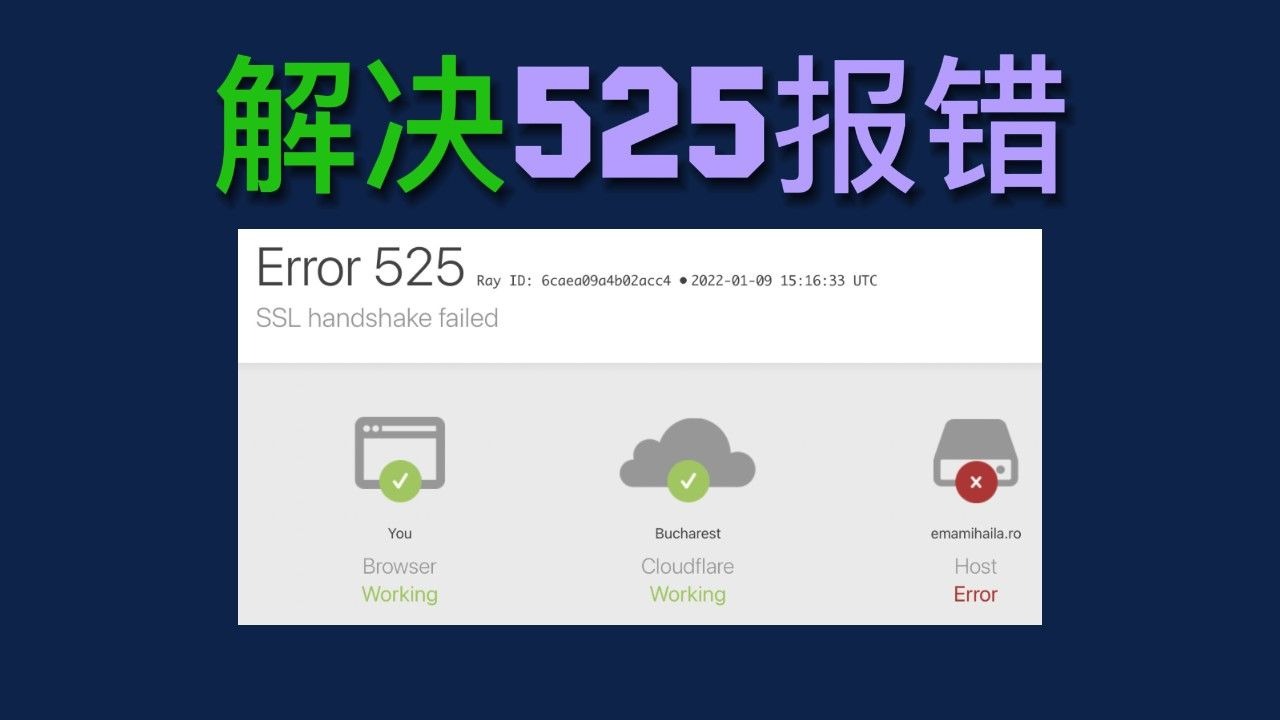

深入解析Error 526错误的成因
要彻底解决526错误,首先需要理解其背后的技术逻辑,CloudFlare工作在“混合模式”下,它既面向客户端提供HTTPS服务,又面向源站发起连接,如果源站没有有效的证书,或者证书不被CloudFlare信任,就会触发此错误,业内专家指出,绝大多数526错误源于证书过期、自签名证书未被信任或域名不匹配。参考2
证书过期与无效状态
这是最常见的原因,如果你的源站SSL证书已经过期,或者由不受信任的证书颁发机构(CA)签发,CloudFlare在尝试握手时会直接拒绝。
- 证书过期:检查源站证书是否仍在有效期内。
- 自签名证书:如果你使用的是自签名证书,CloudFlare默认无法信任它,除非你上传了该证书的公钥。
- 域名不匹配:证书绑定的域名与源站实际访问的IP或域名不一致。
SSL/TLS模式配置错误
CloudFlare提供多种SSL/TLS加密模式,不同的模式对源站证书的要求不同,如果模式设置不当,即使源站有证书,也可能导致连接失败。

- Flexible模式:CloudFlare与源站之间使用HTTP连接,此时源站不需要SSL证书,如果在此模式下源站强制HTTPS,可能导致重定向循环或526错误。
- Full模式:CloudFlare与源站之间使用HTTPS,但不验证源站证书的有效性,此模式允许自签名证书或过期证书。
- Full (Strict)模式:CloudFlare与源站之间使用HTTPS,并严格验证源站证书,如果证书无效,将直接返回526错误。
Error 526错误解决方法实操指南
解决526错误需要分步骤进行,从最简单的配置调整到复杂的证书修复,请按照以下顺序操作,通常可以解决90%以上的526错误。
第一步:检查并调整CloudFlare SSL/TLS设置
这是最快且风险最低的尝试方法,通过修改CloudFlare的控制台设置,可以绕过证书验证问题。
- 登录CloudFlare仪表盘,选择你的域名。
- 点击左侧菜单中的“SSL/TLS”选项。
- 在“Overview”页面,找到“Encryption mode”下拉菜单。
- 将模式从“Full (Strict)”改为“Full”或“Flexible”。
- 如果改为“Full”后错误消失,说明源站有证书但未被CloudFlare信任(如自签名证书)。
- 如果改为“Flexible”后错误消失,说明源站可能没有配置SSL,或者存在重定向循环。
第二步:验证源站SSL证书有效性
如果第一步无效,或者你希望保持“Full (Strict)”模式以确保最高安全性,则需要修复源站证书。
检查证书状态
使用在线SSL检查工具(如SSL Labs或DigiCert SSL Checker)输入你的源站域名,检查证书状态。
- 确保证书未过期

:如果已过期,立即续费或重新申请。
- 确保证书链完整:有些源站只安装了服务器证书,未安装中间证书,导致信任链断裂,需联系主机商安装完整证书链。
- 确保证书域名匹配:确保证书绑定的域名与源站访问域名一致。

重新安装证书
如果证书无效,需要在源站服务器上重新安装有效的SSL证书。
- 使用Let’s Encrypt:推荐免费且自动续期的Let’s Encrypt证书。
- 购买商业证书:如DigiCert、Sectigo等,适合企业级应用。
- 安装步骤:
- 生成CSR(证书签名请求)。
- 提交给CA机构进行验证。
- 下载证书文件。
- 在Web服务器(Nginx/Apache)中配置证书路径。
第三步:处理自签名证书的特殊情况
如果出于测试或内部使用目的,必须使用自签名证书,可以通过上传公钥的方式让CloudFlare信任它。
- 在源站服务器上生成自签名证书。
- 提取证书的公钥部分(.pem或.crt文件)。
- 登录CloudFlare控制台,进入“SSL/TLS” -> “Origin Server”。
- 上传公钥文件。
- 确保SSL/TLS模式设置为“Full (Strict)”。
常见误区与预防策略
解决526错误后,为避免未来再次出现类似问题,需要建立正确的维护习惯,行业共识认为,自动化证书管理和正确的配置检查是预防此类问题的关键。
避免使用Flexible模式生产环境
虽然“Flexible”模式可以解决526错误,但它会导致CloudFlare与源站之间的通信未加密,存在数据泄露风险,仅建议在源站完全不支持SSL且无法立即修复时临时使用。

启用自动证书续期
大多数526错误源于证书过期,配置自动续期工具(如Certbot)确保证书在到期前自动更新。
- Nginx配置示例:
sudo certbot --nginx -d yourdomain.com
- 设置定时任务:
sudo crontab -e
# 添加以下行,每天凌晨2点检查并续期
0 2    /usr/bin/certbot renew --quiet
定期检查证书状态
使用监控工具定期检查源站证书状态,许多主机提供商提供证书监控服务,可在证书过期前发送邮件提醒。
Error 526错误常见问题解答
CloudFlare Error 526和525有什么区别?
525错误表示SSL握手失败,通常是因为源站未启用SSL或证书配置完全错误,导致连接无法建立,而526错误表示SSL握手成功,但证书验证失败,即CloudFlare能连接到源站,但不信任其证书,525多见于源站未配置HTTPS,526多见于源站有证书但无效或不匹配。
修改SSL模式为Full后,网站访问速度会变慢吗?
理论上,Full模式比Flexible模式多了一次TLS握手,可能会增加极小的延迟,但在现代网络环境下,这种延迟通常可以忽略不计,相反,Full模式确保了端到端的加密,提升了安全性,对于大多数用户而言,安全性的提升远大于微小的性能损耗。
如何判断源站证书是否安装了中间证书?
使用在线SSL检查工具查看证书链,如果工具显示“Incomplete Chain”或警告缺少中间证书,则需要安装中间证书,在Nginx中,需要将服务器证书和中间证书合并为一个文件,或在配置中分别指定。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/416471.html





评论列表(1条)
看了下这篇文章,讲错误的部分挺有意思,我之前一直没从这个角度想过,有点被点醒的感觉。说真的现在这种肯好好写的东西不多了,