防范SQL注入最有效的方法是彻底放弃字符串拼接,全面采用预编译语句(Prepared Statements)并结合参数化查询,同时配合最小权限原则与输入验证构建纵深防御体系。
在Web安全领域,SQL注入(SQL Injection)依然是危害极大的漏洞类型,它允许攻击者通过操纵输入数据,欺骗后端数据库执行非预期的SQL命令,这不仅可能导致数据泄露,甚至可能让攻击者获取服务器最高控制权,对于开发者而言,理解其原理并掌握防御手段,是构建安全应用的基本功。
SQL注入的核心原理与危害场景
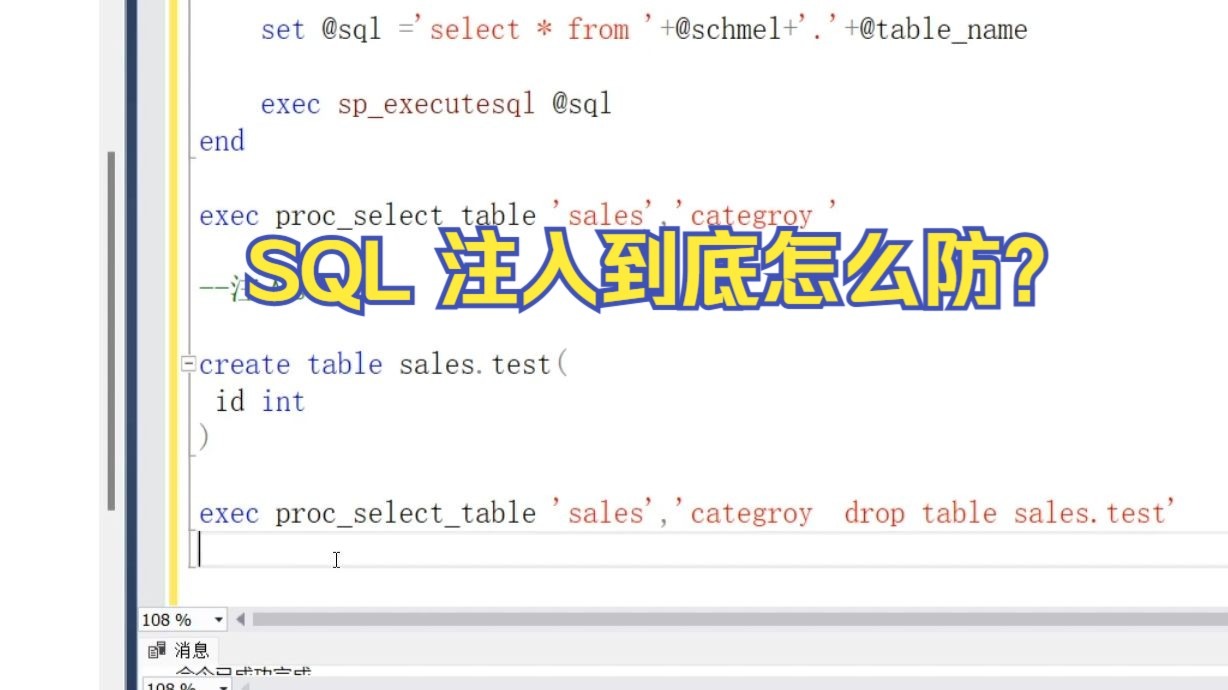
要有效防御,首先必须理解攻击者是如何利用漏洞的,SQL注入的本质在于“代码与数据的混淆”,当应用程序将用户输入直接拼接到SQL查询语句中时,数据库无法区分哪些是业务逻辑代码,哪些是用户数据。
常见注入类型解析
业内专家指出,虽然注入手法多样,但主要分为以下几类,理解它们有助于针对性防御:
- 基于错误的注入:攻击者通过构造特殊的输入,使数据库返回详细的错误信息,这些错误信息往往包含表名、字段名甚至数据库版本,为后续攻击提供情报。
- 联合查询注入:利用
UNION操作符,将攻击者的查询结果与原始查询结果合并显示,这是获取数据最直接的方式之一。 - 布尔盲注与时间盲注:当页面没有直接回显数据时,攻击者通过观察页面返回内容的真假变化(布尔)或页面加载时间的长短(时间)来逐字推断数据,这种方式隐蔽性强,检测难度较大。
真实业务场景中的风险
想象一个典型的登录场景,后端代码可能如下编写:
SELECT FROM users WHERE username = '" + username + "' AND password = '" + password + "'

如果攻击者在用户名输入框填入 ' OR '1'='1,原本的查询逻辑就会变成:
SELECT FROM users WHERE username = '' OR '1'='1' AND password = '任意密码'
由于'1'='1'恒为真,数据库会返回所有用户信息,攻击者无需密码即可登录,这种场景在电商后台、用户管理系统中极为常见。
核心防御策略:参数化查询与预编译
防御SQL注入的第一道防线,也是目前公认最有效的手段,是使用预编译语句(Prepared Statements)。
为什么预编译能防注入?
预编译的核心在于“分离”,它先将SQL语句的结构发送给数据库进行编译,此时SQL结构已固定,随后,再将用户输入的数据作为参数单独发送,数据库在执行时,会将参数视为纯数据,而非可执行代码,即使参数中包含恶意字符,也不会改变SQL语句的原始意图。
主流语言的实现方式
不同编程语言实现预编译的方式略有不同,但原理一致:
- Java (JDBC):使用
PreparedStatement对象。String sql = "SELECT FROM users WHERE username = ?"; PreparedStatement pstmt = connection.prepareStatement(sql); pstmt.setString(1, username); // 安全地设置参数 ResultSet rs = pstmt.executeQuery();
- Python (PyMySQL/SQLAlchemy):使用占位符
%s或。cursor.execute("SELECT FROM users WHERE username = %s", (username,)) - PHP (PDO):使用命名占位符或问号占位符。
$stmt = $pdo->prepare('SELECT  FROM users WHERE email = :email');
$stmt->execute(['email' => $userEmail]);
注意:切勿在预编译语句中使用字符串拼接来构建列名或表名,预编译只能处理值(Values),不能处理标识符(Identifiers),对于动态表名,必须进行严格的白名单校验。

纵深防御:多重安全机制协同
仅靠预编译是不够的,安全领域强调“纵深防御”(Defense in Depth),即通过多层安全措施,即使某一层失效,其他层仍能保护系统。
输入验证与过滤
输入验证是防御的第一道关卡,虽然预编译能防止注入,但良好的输入验证能减少无效数据进入系统,提升性能并降低逻辑错误风险。
- 白名单机制:对于枚举类型、状态码等固定选项,严格限制输入值必须在预设列表内。
- 类型检查:确保数字字段只接收数字,日期字段只接收合法日期格式。
- 长度限制:对输入字段设置合理的最大长度,防止缓冲区溢出或其他攻击。
最小权限原则
行业共识认为,数据库账户权限应遵循最小权限原则,应用程序连接数据库的账户,不应拥有DROP TABLE、GRANT等高危权限,如果仅需要查询数据,就只授予SELECT权限,这样,即使发生注入,攻击者能造成的破坏也有限。
Web应用防火墙(WAF)
WAF可以作为最后一道防线,拦截明显的SQL注入攻击特征,虽然WAF可能被绕过,但它能有效抵御自动化扫描工具和简单攻击,选择WAF时,应关注其规则库的更新频率和对误报的处理能力。
代码审计与测试:发现潜在漏洞
防御措施实施后,必须通过测试验证其有效性。
自动化扫描工具
使用专业的SQL注入扫描工具,如SQLMap,可以快速检测常见注入点,但需注意,自动化扫描可能遗漏逻辑漏洞,且在生产环境使用需谨慎,避免造成服务中断。
手动代码审计
开发者应定期审查代码,重点关注以下高风险区域:

- 所有与数据库交互的代码路径。
- 动态生成的SQL语句。
- 第三方库或框架的SQL构建方式。
审计检查清单
- [ ] 是否所有用户输入都经过了参数化处理?
- [ ] 是否避免了字符串拼接构建SQL?
- [ ] 数据库账户权限是否最小化?
- [ ] 错误信息是否向用户隐藏了详细堆栈?
- [ ] 是否启用了日志记录以追踪可疑请求?
SQL注入防范常见问题解答
如何防范sql注入攻击的具体操作有哪些?
具体操作包括:1. 使用预编译语句(Prepared Statements)替代字符串拼接;2. 对输入数据进行严格的类型检查和长度限制;3. 遵循最小权限原则,限制数据库账户权限;4. 部署WAF拦截恶意请求;5. 定期使用工具扫描和人工审计代码。
预编译语句能防止所有类型的sql注入吗?
预编译语句能有效防止基于值的注入(如布尔盲注、联合查询注入等),但它无法防止基于标识符的注入,例如动态表名或列名拼接,对于动态标识符,必须使用白名单机制进行严格校验,确保其值在预期范围内。
使用ORM框架是否就绝对安全?
ORM框架通常默认使用参数化查询,能大幅降低注入风险,但开发者若直接使用原生SQL查询(Native Query)或拼接HQL/JPQL,仍可能引入漏洞,ORM无法防止逻辑漏洞或基于标识符的注入,使用ORM仍需保持警惕,遵循安全编码规范。
防范SQL注入并非一劳永逸的任务,而是需要贯穿软件开发生命周期的持续过程,从设计阶段的架构选择,到开发阶段的代码实现,再到测试阶段的漏洞扫描,每一步都至关重要,只有将预编译作为基石,辅以输入验证、权限控制和监控审计,才能构建起坚固的安全防线,在数字化时代,数据安全即是业务生命线,不容丝毫懈怠。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/462398.html