负载均衡上传证书是保障HTTPS安全通信的关键步骤,核心在于将CA机构签发的证书文件与私钥文件正确关联,并通过控制台或API完成配置,以确保流量加密传输。
在数字化转型的深水区,网站安全不再是可选项,而是必选项,当你的业务流量激增,单台服务器难以承载时,负载均衡(SLB)成了流量的“交通警察”,很多开发者在面对SSL/TLS证书上传环节时,往往会遇到各种棘手问题,从证书格式不兼容,到私钥密码错误,再到配置生效后无法访问,每一个环节都可能成为业务中断的导火索,业内专家指出,证书管理的规范性直接决定了业务的安全水位,本文将拆解负载均衡上传证书的全流程,帮你避开那些隐蔽的坑。

负载均衡上传证书前的核心准备
工欲善其事,必先利其器,在登录控制台之前,确保你手中的证书文件是完整且合规的,这是成功的第一步,很多用户在这里栽跟头,往往是因为忽略了证书链的完整性。
确保证书文件符合规范
不同云厂商对证书格式的要求略有差异,但主流标准通常遵循PEM格式,你需要准备两个核心文件:一个是公钥证书文件(通常以.crt或.pem结尾),另一个是私钥文件(通常以.key结尾)。
检查证书链完整性
很多初学者只上传了服务器证书,却忽略了中间证书(Intermediate CA),如果没有中间证书,部分老旧浏览器或移动端设备可能会提示“证书不受信任”。
- 单文件模式:将服务器证书和中间证书合并为一个文件,服务器证书在前,中间证书在后。
- 双文件模式:部分高级负载均衡器支持单独上传中间证书,此时需确认控制台是否提供“证书链”上传入口。
验证私钥与证书匹配
私钥必须与证书严格对应,如果私钥被篡改或版本不匹配,上传时会直接报错,在本地可以使用OpenSSL命令进行简单验证:
openssl x509 -noout -modulus -in server.crt | openssl md5
openssl rsa -noout -modulus -in server.key | openssl md5

如果两次输出的MD5值一致,说明证书和私钥是匹配的,这一步看似繁琐,但在生产环境中能节省大量排查时间。
负载均衡上传证书实操路径
准备好文件后,进入配置阶段,虽然各云厂商界面不同,但逻辑高度一致,我们以主流公有云为例,梳理通用的操作路径。
控制台上传步骤详解
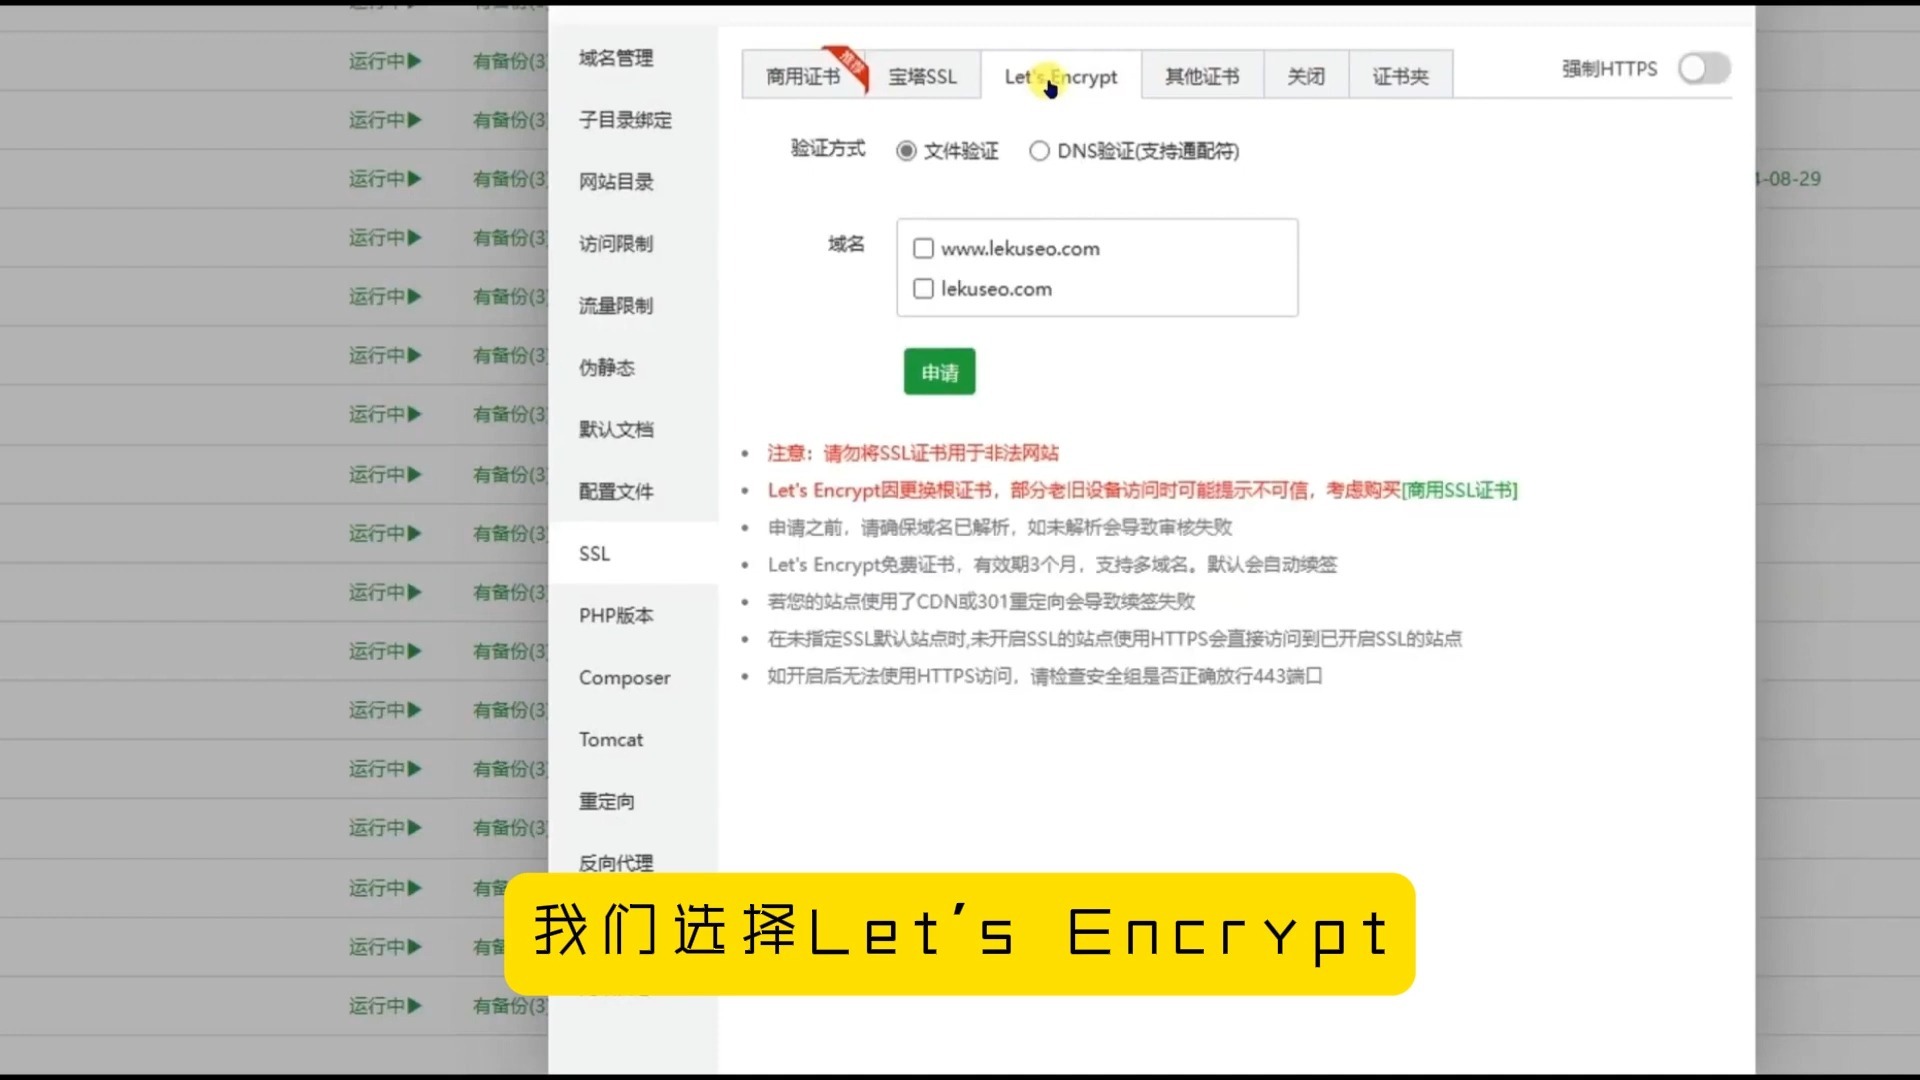
登录负载均衡管理控制台,找到对应的实例,在监听器配置或证书管理页面,点击“上传证书”,这里需要注意几个关键细节:
- 证书名称:建议采用“业务域名_签发年份”的命名规范,便于后期多证书管理。
- :直接粘贴PEM格式的文本内容,或者上传文件,注意不要包含多余的空白行或不可见字符。
- 私钥密码:如果私钥受密码保护,必须在此处输入密码,但出于安全最佳实践,业内共识认为生产环境应使用无密码保护的私钥,避免运维自动化时的复杂性。
API自动化上传场景
对于大规模集群或DevOps流程,手动上传显然效率低下,通过API调用上传证书是更专业的选择。
API调用关键参数
在使用CreateCertificate或UploadCertificate接口时,需重点关注以下参数:
- CertificateBody的Base64编码或直接明文(视API文档而定)。
- PrivateKey,同样需注意编码格式。
- RegionId:明确指定地域,避免证书上传到错误的区域。
错误码排查
上传失败时,API通常会返回错误码,常见的错误包括:
- InvalidCertificateFormat:证书格式错误,检查是否混入了Windows换行符(CRLF)。
- PrivateKeyMismatch:私钥与证书不匹配,重新生成或验证。
- CertificateExpired:证书已过期,需申请新证书。
负载均衡上传证书常见误区与对比

在实际操作中,用户常混淆一些概念,导致配置无效,理清这些误区,能显著提升配置成功率。
证书类型选择:DV vs OV vs EV
不同等级的证书在安全性和显示效果上有所不同,但在负载均衡配置层面,技术流程完全一致。
| 证书类型 | 验证方式 | 适用场景 | 浏览器显示 |
|---|---|---|---|
| DV (域名验证) | 域名所有权 | 个人博客、小型企业站 | 小锁标志 |
| OV (企业验证) | 企业工商信息 | 电商平台、SaaS服务 | 小锁标志+企业信息 |
| EV (增强验证) | 严格法律实体审核 | 金融机构、支付平台 | 绿色地址栏+企业名称 |
据工信部相关数据显示,近年来DV证书因获取便捷、成本低廉,占据了中小网站SSL证书市场的较大比例,但对于涉及用户隐私和数据交易的核心业务,OV或EV证书带来的信任背书更为重要。
HTTP与HTTPS监听的区别
很多用户误以为上传证书后,HTTP监听会自动变为HTTPS,事实并非如此,你需要创建一个新的HTTPS监听器,并将80端口(HTTP)重定向到443端口(HTTPS)。
重定向配置要点
- 监听器协议:必须选择HTTPS。
- 端口:通常为443。
- 证书选择:从下拉菜单中选择刚才上传的证书。
- 会话保持:根据业务需求开启或关闭,避免状态丢失。
负载均衡上传证书后的验证与优化
配置完成并非终点,验证和监控才是保障业务连续性的关键。
快速验证连通性
在浏览器中访问你的域名,观察地址栏是否出现安全锁标志,如果提示“证书不安全”,请检查:
- 证书是否已正确绑定到监听器。
- 防火墙是否放行了443端口。
- DNS解析是否指向了负载均衡的IP。
自动化监控与续期
证书有效期通常为一年或更短,手动续期容易遗忘,建议配置自动化监控告警。

设置过期告警
在云监控平台中,设置证书过期前30天、15天、7天的告警规则,一旦触发告警,立即通过短信或邮件通知运维人员。
- 监控指标:证书剩余天数。
- 告警级别:高(剩余7天)、中(剩余15天)、低(剩余30天)。
- 通知渠道:短信、邮件、钉钉/企业微信机器人。
性能优化建议
SSL/TLS握手过程会增加延迟,为了提升用户体验,可以考虑以下优化手段:
- 启用TLS 1.3:相比TLS 1.2,握手次数更少,速度更快。
- 会话复用:开启Session Ticket或Session ID,减少重复握手开销。
- HSTS预加载:强制浏览器通过HTTPS访问,提升安全性。
Q&A:负载均衡上传证书高频问题解答
负载均衡上传证书后,为什么部分用户仍显示不安全?
这通常是因为证书链不完整或浏览器缓存问题,首先检查证书是否包含中间证书,确保服务器证书与中间证书顺序正确,尝试清除浏览器缓存或使用无痕模式访问,若问题依旧,可能是证书已过期或被吊销,需在CA机构后台查询证书状态。
负载均衡上传证书支持通配符证书吗?
支持,通配符证书(如.example.com)可以保护主域名及其所有二级子域名,上传时,确保证书内容包含完整的通配符域名信息,需要注意的是,通配符证书仅对一级子域名有效,三级子域名(如a.b.example.com)需单独申请或配置。
负载均衡上传证书的价格是多少?
负载均衡服务本身通常按实例规格或流量收费,证书上传功能本身不收取额外费用,但证书需要向CA机构购买或申请,DV证书价格较低,部分云厂商提供免费DV证书;OV和EV证书价格较高,取决于验证等级和品牌,建议根据业务规模选择合适的证书类型,避免资源浪费。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/474714.html