CDN逆向IP是通过技术手段绕过CDN代理节点直接定位源站服务器真实地址的过程,是网站安全评估、渗透测试与暴露面管理中的关键环节。

CDN逆向IP的工作原理与核心价值
分发网络)通过在全球部署节点缓存用户请求,隐藏源站IP,以此提升访问速度并抵御DDoS攻击,但这一“隐藏”并非绝对,逆向IP的核心在于利用CDN体系中的信息泄露点,反向推导出真实IP。
1 CDN如何隐藏真实IP
– 域名解析指向CDN CNAME,用户请求被调度至最近节点。
– 节点回源时使用私有IP或公有IP但仅允许CDN白名单访问。
– 源站IP不直接暴露于DNS,但可能通过历史记录、证书、子域名等渠道泄露。
2 2026年主流逆向IP方法
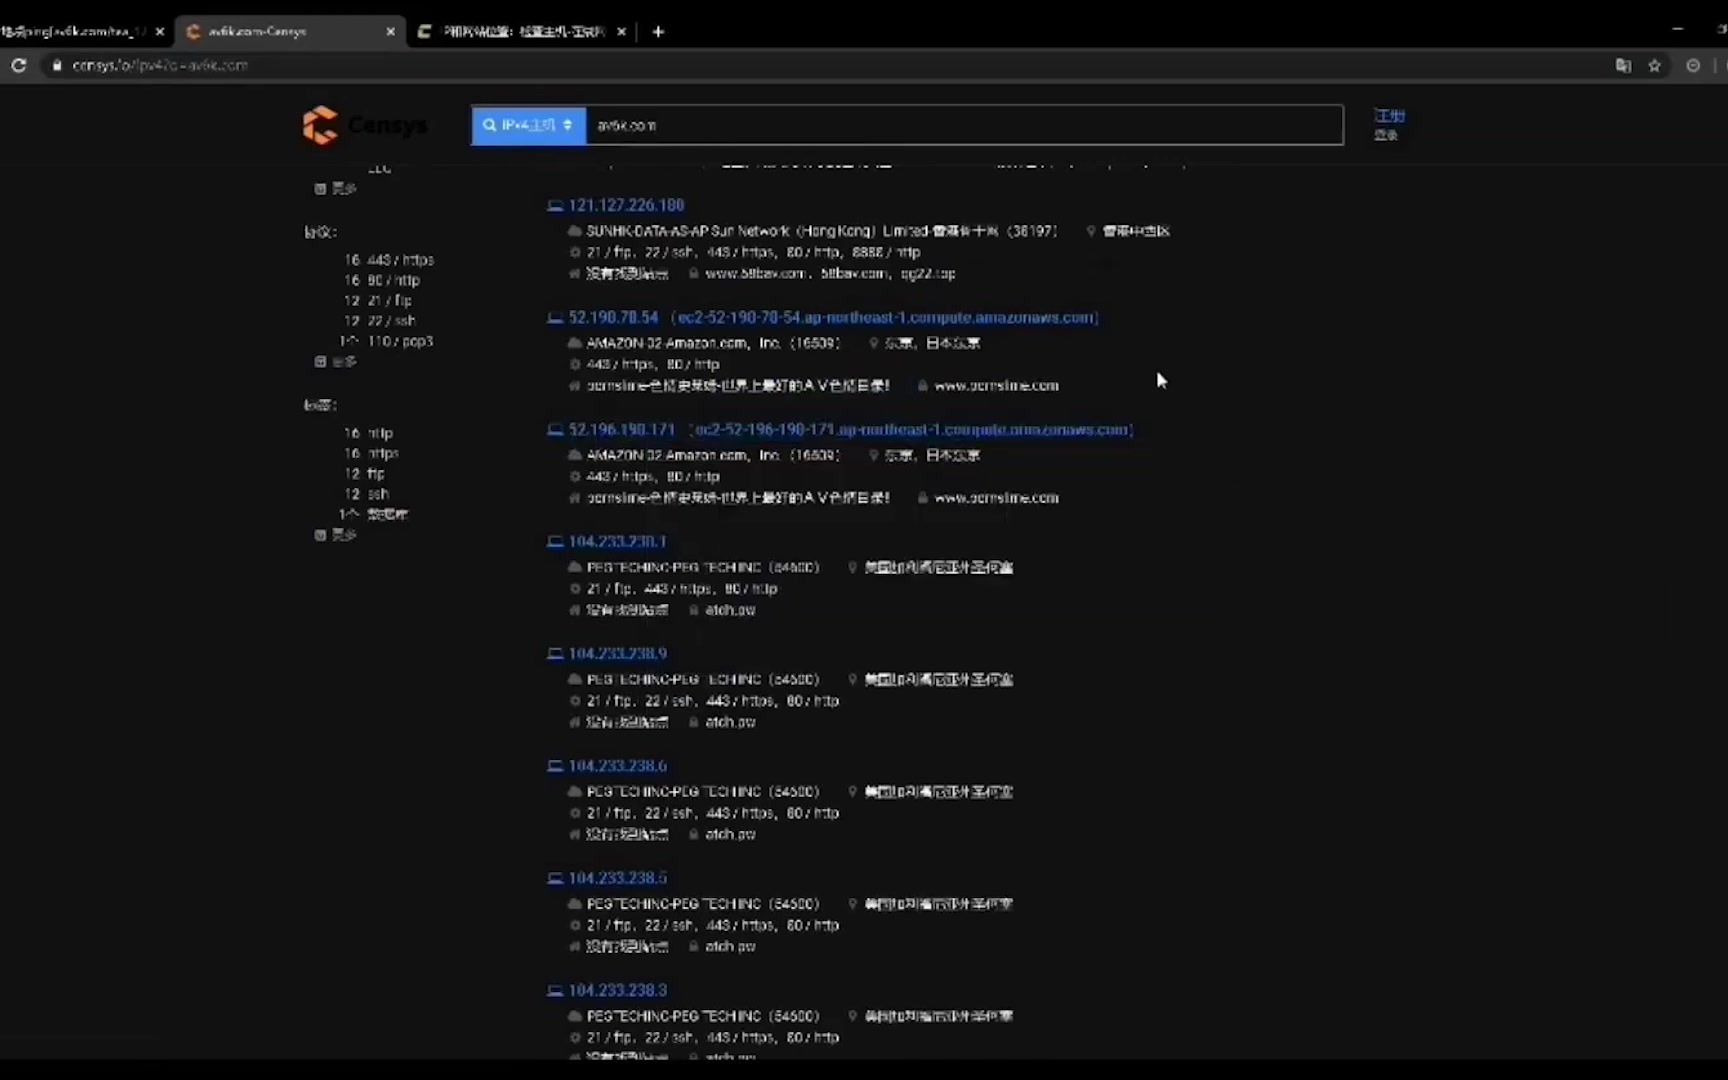
– 历史DNS记录检索:通过SecurityTrails、Censys等平台查询域名过去的A记录,若CDN迁移前有过未隐藏记录则可直接获取。
– SSL证书透明度分析:使用crt.sh或Google Transparency Report,搜索同一证书序列号或公钥的其他域名,有时能发现同服务器IP。
– 子域名全面扫描:许多子域名未走CDN,直接指向源站IP,使用Subfinder、OneForAll等工具收集子域名,再批量解析。
– 邮件头分析:发送邮件至域名特定邮箱(如admin@domain),查看邮件头Received字段中的原始IP(需MX记录直接指向源站)。
– 网络空间搜索引擎:Fofa、Shodan、ZoomEye等,通过特征语句(如“title:xxx”+“country:CN”)搜索已知域名特征,定位IP。
– 主动回源探测:利用Zmap或Masscan扫描指定端口,配合HTTP响应体特征对比,识别真实IP,此方法需注意合规性。
3 适用场景与价值
– 授权渗透测试:验证CDN防护是否有效,避免绕过导致数据泄露。
– 安全自检:企业主动发现自身暴露面,及时修复。
– 竞争情报与安全研究:分析大型网站的基础设施架构。
经验数据:据2026年《中国互联网安全态势报告》(CNNIC)统计,超过60%的网站CDN配置存在至少一种可被利用的IP泄露路径,其中子域名未覆盖CDN是最高频漏洞。

2026年主流CDN逆向IP工具对比与实战
1 工具能力对比表
| 工具/平台 | 类型 | 核心能力 | 价格模式 | 适用场景 |
|---|---|---|---|---|
| SecurityTrails | 历史DNS | 10年DNS记录,反向IP查询 | 免费版有限,付费$99/月起 | 快速溯源历史IP |
| crt.sh | 证书透明度 | 免费,支持通配符搜索 | 完全免费 | 证书关联分析 |
| Fofa | 网络空间测绘 | 200+特征语法,全球节点 | 免费版100条/天,会员189元/月 | 国内资产测绘首选 |
| Shodan | 物联网搜索 | 端口Banner,协议解析 | 免费版有限,升级$49/月 | 国际IP暴露面 |
| Subfinder | 子域名枚举 | 被动+主动,API集成 | 开源免费 | 批量子域名采集 |
| Zmap | 主动扫描 | 全网高速扫描,特征匹配 | 开源免费 | 大规模IP对比 |
2 免费与付费工具选择建议
– 首次评估或预算有限:优先使用crt.sh + Subfinder + Fofa免费版组合,覆盖证书、子域名、网络空间三个维度。
– 企业级持续监控:推荐SecurityTrails或 Fofa专业版,支持API自动化,历史数据更完整,国内IP覆盖更精准。
– 价格对比:国内用户常问“CDN真实IP查询价格”,Fofa会员年费约2268元,SecurityTrails年费约7200元,两者功能侧重点不同,Fofa更适合国内业务场景。
3 实战案例:某头部电商平台逆向分析
– 目标:某电商page(已授权测试),使用多家CDN。
– 过程:
1. 通过Subfinder枚举子域名,发现“m.example.com”未使用CDN,解析至IP 1.2.3.4。
2. 在Fofa搜索“header=’example’”和“port=443”,返回约200个IP,逐一对比HTTP响应体,发现1.2.3.4返回的页面包含特定追踪代码。
3. 交叉验证SecurityTrails历史记录,该IP曾在2026年作为主站A记录出现。
– 成功定位真实IP,并发现该IP同时代理多个测试环境,形成暴露面。
CDN逆向IP的防御与合规边界
1 企业如何防御逆向IP泄露
– 所有子域名走CDN,使用CDN厂商的“全站加速”模式,避免遗漏。
– 配置回源IP白名单,仅允许CDN节点IP段访问源站(如Cloudflare ASN 13335)。
– 使用CDN的IP隐藏功能(如简米云“源站IP隐藏”),使回源请求不携带真实IP。
– 定期使用Fofa、Shodan等平台扫描自身资产,主动发现泄露。
2 逆向IP的局限性
– 若源站部署在CDN专属网络(如Cloudflare后仅通过Argo Tunnel通信),无公网回源IP,则无法通过传统方法定位。
– 高等级CDN配置(如IP白名单+防火墙+非标准端口)可大幅增加难度。
– 主动扫描在不授权情况下可能违反《网络安全法》第27条。
3 2026年合规要求与行业标准
– 依据《网络安全法》《数据安全法》,对他人网站实施逆向IP需获得书面授权,否则属于非法侵入。
– 2026年工信部发布《互联网暴露面管理指南》,要求企业每年至少进行一次暴露面自查,包括CDN回源IP检测。
– 行业共识:逆向IP技术应作为安全运维工具,而非攻击前置手段。
常见问题与解答
1 逆向IP是否违法?
未经授权对任意网站实施逆向IP操作,可能触碰《刑法》第285条“非法侵入计算机信息系统罪”,但若用于自身资产排查或获得书面授权,则属于合法运维行为,建议在测试前签订授权协议,并限制探测范围与频率。
2 如何快速找到CDN背后的真实IP?
步骤:查询历史DNS记录(SecurityTrails);2. 搜索证书透明度(crt.sh);3. 枚举子域名并解析;4. 利用网络空间搜索引擎(Fofa)对比特征,对于国内站点,推荐优先使用Fofa,数据库覆盖全面且更新频率高。
3 2026年CDN逆向技术的发展趋势?
预测:随着CDN厂商推出零信任回源方案(如Cloudflare Tunnel、AWS Global Accelerator),传统逆向IP方法将更加受限,但与此同时,基于AI的资产关联分析、向入侵检测与行为分析方向演进,使逆向IP从“直接扫描”转向“间接推理”,企业需持续关注新型暴露面,如边缘计算节点、API网关等。
如果你有更多关于CDN安全或逆向IP实战的疑问,欢迎在评论区留言,我会结合最新案例与你探讨。

参考文献
– 中国互联网络信息中心(CNNIC). 《中国互联网发展报告2026》. 2026年7月. 第4章“网络安全态势与暴露面管理”.
– 绿盟科技. 《2026年CDN安全蓝皮书:逆向IP技术原理与防御实践》. 2026年3月. 第2节“常见IP泄露路径分析”.
– 公安部网络安全保卫局. 《互联网暴露面安全自查指南(试行)》. 2026年12月. 附录A“CDN配置检查清单”.
– 简米云安全团队. 《CDN源站IP隐藏最佳实践》. 2026年1月. 技术白皮书.
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/502262.html