在Linux系统中,overflow(溢出)主要指缓冲区溢出,分为栈溢出和堆溢出,这是攻击者利用程序缺陷实现代码执行或系统崩溃的常见手段,而通过现代防护机制和安全编程可以显著降低风险。
什么是Linux Overflow?从栈溢出到堆溢出的概念解析
栈溢出(Stack Overflow)与堆溢出(Heap Overflow)的区别
栈溢出和堆溢出是Linux系统中最常见的两种溢出类型,它们的触发机制、利用方式和影响范围各有不同,栈溢出发生在函数调用栈中,当程序向栈内局部变量写入数据超过其分配的空间时,相邻的返回地址、栈帧指针等关键数据可能被覆盖,攻击者通过精心构造输入,可以控制函数的返回地址,从而劫持程序执行流,堆溢出则发生在动态分配的内存区域(堆区),当对堆内存的写入操作超出实际分配范围时,可能破坏堆管理结构或相邻堆块的数据,进而实现任意地址写或代码执行。
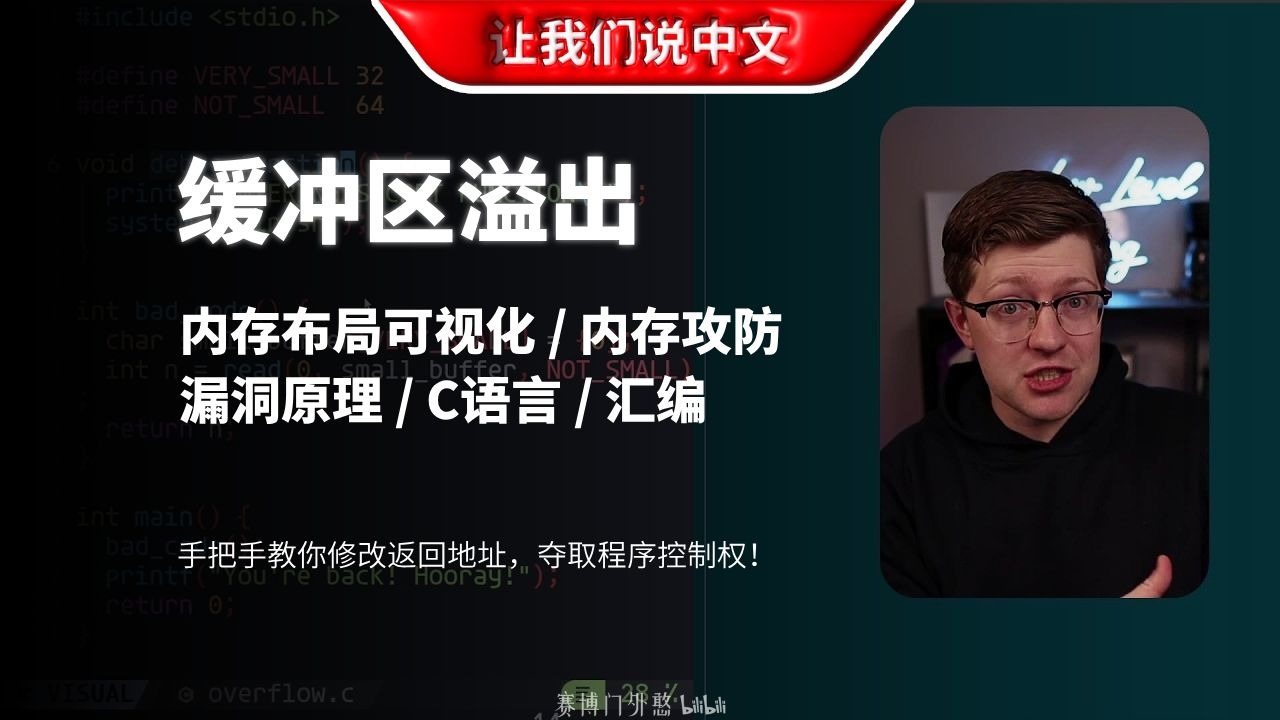
从利用难度来看,栈溢出通常更容易被利用,因为栈上的布局相对固定,且返回地址直接暴露在可控范围内,堆溢出则利用复杂,往往需要绕过堆分配器的内部机制,但现代Linux系统已部署多种防护,使得纯栈溢出利用变得困难,业内专家指出,在Linux环境下,堆溢出正逐渐成为漏洞利用的主流方向,因为许多安全机制(如栈保护)对栈溢出的防御更成熟。
为什么Linux系统容易成为溢出攻击的目标?
Linux系统广泛应用于服务器、嵌入式设备和云基础设施,其内核和用户态程序代码量庞大,历史遗留的C/C++代码中仍存在大量未修补的溢出漏洞,据统计,近年来的严重漏洞通告中,缓冲区溢出类漏洞仍占相当比例,攻击者常利用这些漏洞获取root权限或实现远程代码执行,尤其是在未及时打补丁的系统中,溢出漏洞的利用门槛较低。
Linux系统的开源特性使得漏洞代码可以被广泛研究,攻击者能够快速分析并开发利用程序,但同时也是双刃剑,安全社区也能快速响应并发布补丁,对于普通用户来说,理解溢出原理和防护手段是保障Linux系统安全的基础。
如何防止Linux溢出攻击?安全编码与防护机制实践
安全编码规范:避免缓冲区溢出的关键点
在编写C/C++代码时,避免使用不安全的函数是首要原则,用strncpy替代strcpy,用snprintf替代sprintf,并严格检查长度参数,对于动态内存操作,确保每次分配都对应正确的释放,避免出现野指针或悬空指针,以下是一些实操建议:
- 使用
fgets替代gets,并指定最大读取长度。 - 对输入进行边界校验,尤其是在网络服务或文件解析场景中。
- 对于整数运算,防范整数溢出导致缓冲区分配不足。
- 利用静态分析工具如
cppcheck、flawfinder在编译前扫描潜在溢出点。
编译器和系统防护机制:ASLR、NX、Stack Canary
现代Linux系统默认启用多项防护机制,它们能显著提升溢出利用的难度:
- ASLR(地址空间布局随机化):每次运行时,将堆栈、共享库基址等关键内存区域随机化,使攻击者无法预测固定地址。
- NX(非执行栈):禁止栈内存区域执行代码,即使劫持了控制流,直接执行shellcode也会被阻断。
- Stack Canary(栈保护):在栈帧中插入一个随机值(canary),函数返回前检查该值是否被篡改,若被破坏则终止程序,GCC编译时使用

-fstack-protector
在编译你的程序时,建议始终开启这些保护选项,使用gcc -fstack-protector-strong -O2 -D_FORTIFY_SOURCE=2来强化防御,在系统层面,确认ASLR已启用(通过cat /proc/sys/kernel/randomize_va_space,值应为2)。
日常运维中的检查与加固
对于系统管理员,定期扫描漏洞并应用安全更新是防止溢出攻击的基础,使用apt-get update && apt-get upgrade(Debian/Ubuntu)或yum update(CentOS)保持系统最新,可以部署入侵检测系统(如Snort、Suricata)监控异常的溢出攻击行为,对于关键服务,建议启用SELinux或AppArmor进行强制访问控制,即使发生溢出,也能限制攻击者的后续操作。
Linux溢出漏洞利用与检测工具实操
常用漏洞利用工具:pwntools、metasploit
在渗透测试或漏洞研究中,了解溢出利用工具能够帮助验证漏洞的可利用性。pwntools是一个Python库,专门用于CTF和漏洞开发,它封装了shellcode生成、ROP链构造、地址泄露等功能,使用from pwn import 即可快速搭建利用框架。Metasploit Framework则提供了更完整的漏洞利用模块,包括针对Linux系统的各种溢出漏洞payload,例如linux/x86/shell_reverse_tcp,但注意,这些工具仅应用于授权环境,不可用于非法攻击。
检测工具:AddressSanitizer、Valgrind
在开发阶段,使用AddressSanitizer(ASan)可以快速发现内存错误,包括堆溢出、栈溢出和全局缓冲区溢出,编译时添加
-fsanitize=address即可,运行程序时,一旦发生越界,ASan会输出详细的错误信息和调用栈。Valgrind的memcheck工具也能检测内存越界,但性能开销较大,适合调试阶段,对于线上环境,考虑使用gperftools或heaptrack监控堆内存行为,辅助排查潜在溢出问题。
关于Linux Overflow的常见问题
Linux栈溢出是什么意思?
栈溢出是指在函数调用栈上,局部变量(通常是数组)被写入超过其分配大小的数据,导致覆盖相邻的栈空间,如返回地址、局部变量或栈帧指针,利用栈溢出,攻击者可以篡改程序的控制流,实现任意代码执行,在Linux中,栈溢出通常与函数调用栈布局有关,通过GDB调试可以直观看到栈帧结构。
如何防止linux溢出攻击?
防止溢出攻击需要从开发、编译、运维三个层面入手,开发阶段遵循安全编码规范,避免使用不安全函数,并严格校验输入长度,编译时开启ASLR、NX、栈保护等机制,运维中及时更新系统补丁,部署入侵检测,并启用SELinux等强制访问控制,考虑使用安全语言(如Rust)或对现有代码进行模糊测试(fuzzing)来发现潜在溢出点。
linux堆溢出与栈溢出哪个更危险?
从利用难度和影响范围来看,没有绝对哪个更危险,栈溢出通常更容易利用,能直接控制返回地址,但现代Linux系统通过栈保护、ASLR等机制大幅提升了利用门槛,堆溢出虽然利用复杂,但往往能绕过栈保护,且可能影响堆管理器内部结构,在服务端程序中更容易造成持久化控制,在实践中,两者都需要同等重视,关键在于系统部署的防护强度和攻击者的技术水平。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/511801.html