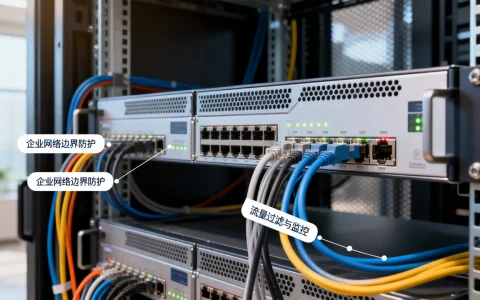
防火墙,在网络安全领域,最常被等同或替换使用的核心名称是 “网络防火墙” 或 “安全网关”,它是现代网络架构中不可或缺的边界安全设备,其核心职责是依据预定义的安全策略,在网络之间(如企业内部网络与外部互联网之间,或不同安全级别的内部网络区域之间)监控、过滤和控制网络流量,就像一个智能的“网络看门人”或“流量筛子”,防止未经授权的访问和恶意攻击进入受保护的网络区域。

防火墙的核心功能与角色别称
防火墙之所以拥有多个“别名”,源于其在不同层面和语境下所扮演的角色:
- 网络边界守卫者/网络门卫: 这是最直观的比喻,防火墙部署在网络的关键入口/出口点(边界),对所有进出的数据包进行安全检查,只允许符合安全策略的“访客”(数据)通行。
- 流量过滤器/访问控制器: 其核心工作就是基于源/目的IP地址、端口号、协议类型等规则,精细地过滤数据流,控制谁能访问什么资源(访问控制列表 – ACLs)。
- 安全网关: 这个名称强调了防火墙作为不同网络区域之间必经的安全通道,所有跨域流量都必须通过网关进行安全检查,它是安全策略执行的“关隘”。
- 网络屏障/防护墙: 形象地描述了防火墙在可信网络(内网)与不可信网络(外网,如互联网)之间建立的隔离层,旨在阻挡外部威胁的渗透。
- 第一道防线: 在纵深防御(Defense-in-Depth)策略中,防火墙通常位于最外层,是抵御外部攻击的首个关键环节。
防火墙技术的演进与分类别称
随着网络威胁的复杂化和技术的进步,防火墙本身也在不断进化,衍生出不同类型,其功能和名称也有所侧重:
- 包过滤防火墙: 最早的形态,又称网络层防火墙,工作在网络层(OSI第3层),主要检查数据包的IP头和TCP/UDP头信息(源/目标IP、端口、协议),优点是速度快、开销小;缺点是无法理解连接状态或应用层内容。
- 状态检测防火墙: 这是对包过滤的重大升级,常被称为状态防火墙,它在网络层基础上,增加了连接状态跟踪能力,它不仅能检查单个数据包,更能理解一个“会话”(如一次TCP连接)的完整状态(如连接建立、数据传输、连接终止),从而做出更智能的放行或阻断决策,安全性显著提高,是目前最主流的传统防火墙类型。
- 应用层网关/代理防火墙: 工作在应用层(OSI第7层),又称应用代理,它扮演客户端和服务器之间的“中间人”角色,用户连接的是代理,代理再代表用户去连接真正的服务器,它能深度检查应用层协议(如HTTP, FTP, SMTP)的内容,进行更精细的控制(如过滤特定网页内容、阻止病毒文件传输),安全性最高,但性能开销也最大,可能成为网络瓶颈。
- 下一代防火墙: 这是当前市场上的主流和演进方向,简称NGFW,它不仅仅是状态检测防火墙的升级,而是集成了多种高级安全功能于一体:
- 深度包检测: 不仅能看包头,还能深入检查数据包载荷(Payload) 的内容,识别应用类型(如区分是普通网页浏览还是视频流或P2P下载),甚至检测隐藏在合法流量中的恶意代码。
- 应用识别与控制: 基于DPI等技术,精准识别数千种应用(包括加密应用和规避端口检测的应用),并实施精细化的访问策略(如允许微信聊天但禁止文件传输)。
- 集成入侵防御系统: 内嵌IPS功能,能实时检测并阻断已知的攻击签名和漏洞利用行为。
- 用户身份识别: 将网络活动关联到具体用户或用户组(通过与目录服务如AD/LDAP集成),实现基于身份的精细化策略(如“销售部可以访问CRM系统,研发部不行”)。
- 威胁情报集成: 利用云端或本地的威胁情报源,快速识别并阻断来自已知恶意IP、域名等的连接。
- 可选的沙箱集成: 对可疑文件进行隔离分析,检测未知威胁。
- 云防火墙/防火墙即服务: 随着云计算的普及,防火墙也以服务的形式提供,部署在云端(如公有云平台的安全组、第三方云防火墙服务),用于保护云环境中的虚拟网络、工作负载和SaaS应用访问。
- Web应用防火墙: 专门保护Web应用的防火墙,简称WAF,部署在Web应用服务器前端,专注于分析HTTP/HTTPS流量,防御OWASP Top 10等针对Web应用的攻击(如SQL注入、跨站脚本XSS、跨站请求伪造CSRF)。
为何“防火墙”仍是核心统称?

尽管存在“安全网关”、“NGFW”等更具体的名称,“防火墙”一词因其简洁、通用且历史传承性,仍然是业界和用户最广泛认知和使用的术语,它涵盖了从基础包过滤到高级NGFW的核心理念:在网络边界或关键节点建立基于策略的访问控制屏障。
专业见解:选择与部署防火墙的关键考量
仅仅知道防火墙叫什么是不够的,有效利用防火墙保护网络,需要专业的策略和部署:
- 明确需求与风险评估:
- 您的网络面临哪些主要威胁?(外部攻击、内部泄露、恶意软件?)
- 需要保护哪些关键资产?(服务器、数据库、用户终端?)
- 需要满足哪些合规要求?(等保、GDPR、PCI DSS?)
- 选择合适的防火墙类型:
- 中小企业基础防护:强大的状态检测防火墙或基础NGFW通常足够。
- 大型企业或高安全要求场景:必须部署具备深度应用识别、用户身份识别、IPS等功能的NGFW。
- 云环境:选择云平台原生安全组或专业的第三方云防火墙服务。
- 保护Web应用:必须部署专用的WAF。
- 遵循最佳实践原则:
- 最小权限原则: 默认拒绝所有流量,只明确允许必需的通信,避免开放“any-any”这样的宽泛规则。
- 分层防御: 防火墙是第一道防线,但非唯一防线,需与端点安全(EDR)、入侵检测/防御(IDS/IPS)、安全信息和事件管理(SIEM)、安全访问服务边缘(SASE)/零信任网络访问(ZTNA)等方案协同。
- 精细化策略: 基于应用、用户身份、内容、时间等多维度制定策略,而非仅靠IP/端口。
- 定期审计与更新: 定期审查防火墙规则的有效性和必要性,删除过期规则,及时更新防火墙固件/软件、IPS特征库和威胁情报源。
- 日志记录与监控: 启用并安全存储防火墙日志,利用SIEM等工具进行集中监控和分析,及时发现异常行为。
- 高可用性设计: 对于关键业务网络,部署防火墙集群或采用主备模式,确保业务连续性。
- 拥抱零信任理念: 传统防火墙基于“边界”防护,而零信任强调“永不信任,始终验证”,现代NGFW是实施零信任网络架构(如基于身份的微分段)的重要组件,但需与其他零信任组件(如身份管理、设备认证)配合。
未来趋势:防火墙的持续进化
防火墙技术不会停滞,其演进方向清晰可见:

- 与SASE/零信任深度融合: 防火墙功能(特别是云防火墙)将更紧密地融入SASE框架,作为实施零信任策略的关键执行点之一,提供安全的云交付网络和安全服务。
- AI/ML驱动的高级威胁检测: 利用人工智能和机器学习更有效地检测未知威胁(零日攻击)、高级持续性威胁(APT)和隐蔽的恶意行为,减少对已知签名的依赖。
- 更强大的加密流量检测: 随着HTTPS流量成为绝对主流,防火墙需要在不破坏安全性的前提下(如通过可信中间人解密或无需解密的流量分析技术),有效检测隐藏在加密流量中的威胁。
- 自动化与编排: 与SOAR平台集成,实现安全策略的自动化部署、事件响应的自动化处置,提升安全运营效率。
无论被称为“网络防火墙”、“安全网关”、“NGFW”还是“边界守卫者”,其核心使命始终如一:为您的数字资产构筑坚固可靠的安全防线,理解防火墙的多样名称背后所代表的技术演进和功能差异,是选择、部署和管理好这道防线的第一步,在日益严峻的网络威胁面前,投资并正确配置现代化的防火墙(尤其是具备高级功能的NGFW),结合纵深防御和零信任理念,是企业构建强大网络安全态势的基石。
您目前为您的网络部署的是哪种类型的防火墙?在管理和优化防火墙策略方面,您遇到的最大挑战是什么?欢迎在评论区分享您的经验和见解!
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/5119.html