防网站攻击的核心在于构建纵深防御体系,从代码、服务器、网络到人员意识层层设防,而非依赖单一产品。很多站长以为装个WAF就万事大吉,但攻击者往往钻的是配置疏忽和更新滞后的空子,真正的安全感来自持续维护和快速响应。
网站被攻击怎么办?三步应急处理指南
当网站出现异常,不要盲目操作,先把损失控制在最小范围,再谈溯源和修复。
第一步:断网隔离
立即停止服务器对外服务,避免攻击扩散,如果是云服务器,在控制台使用安全组策略禁止所有入站流量;如果是物理机,直接拔掉网线或关闭服务进程,注意不要立刻重启,否则可能丢失内存中的攻击痕迹。
第二步:证据保全
备份关键文件,包括:
- 系统日志:
/var/log/下的所有内容 - Web 服务器日志:
/var/log/nginx/或/var/log/apache2/ - 数据库文件:若允许,导出完整备份
- 被篡改文件的原始副本
使用 tar 打包后通过 scp 传输到安全环境分析,不要在原服务器上直接分析,防止恶意代码自动执行。
第三步:快速恢复
从干净的备份恢复网站,同时修改所有密码(FTP、数据库、后台管理员),在恢复前,检查备份中是否包含后门,建议使用 `diff` 命令对比备份文件与原始源码的差异,如果找不到干净备份,考虑重建站点并重新上传代码。
常见攻击特征的识别
– 流量突增:可能是 DDoS 或 CC 攻击
– 文件被篡改:首页出现异常内容,通常是 WebShell 或勒索信息
– 后台登录失败增多:可能是暴力破解,检查 `auth.log`
– 数据库连接异常:SQL 注入尝试触发了数据库错误
行业共识认为,应急响应时效是决定损失大小的关键,多数情况下,能在 1 小时内完成隔离和恢复,就能将影响降到最低。
网站安全防护的日常策略
源码层加固
– 输入验证:对所有用户提交的数据进行过滤,拒绝包含特殊字符的请求
– 输出编码:在渲染页面时,对 HTML 标签、JavaScript 代码进行转义,防止 XSS
– 参数化查询:使用 PDO 或 ORM 代替拼接 SQL,避免 SQL 注入
服务器配置安全
– 关闭不需要的服务端口,如 21、23、3306 等,只保留 80/443
– 严格设置文件权限,Web 目录只允许读取,禁止写入(除上传目录)
– 禁用目录列表,防止 `.htaccess` 或配置文件中设置 `Options -Indexes`
– 及时更新系统补丁和 Web 软件版本,高危漏洞一旦公开,攻击者会立刻扫描
网络层防护
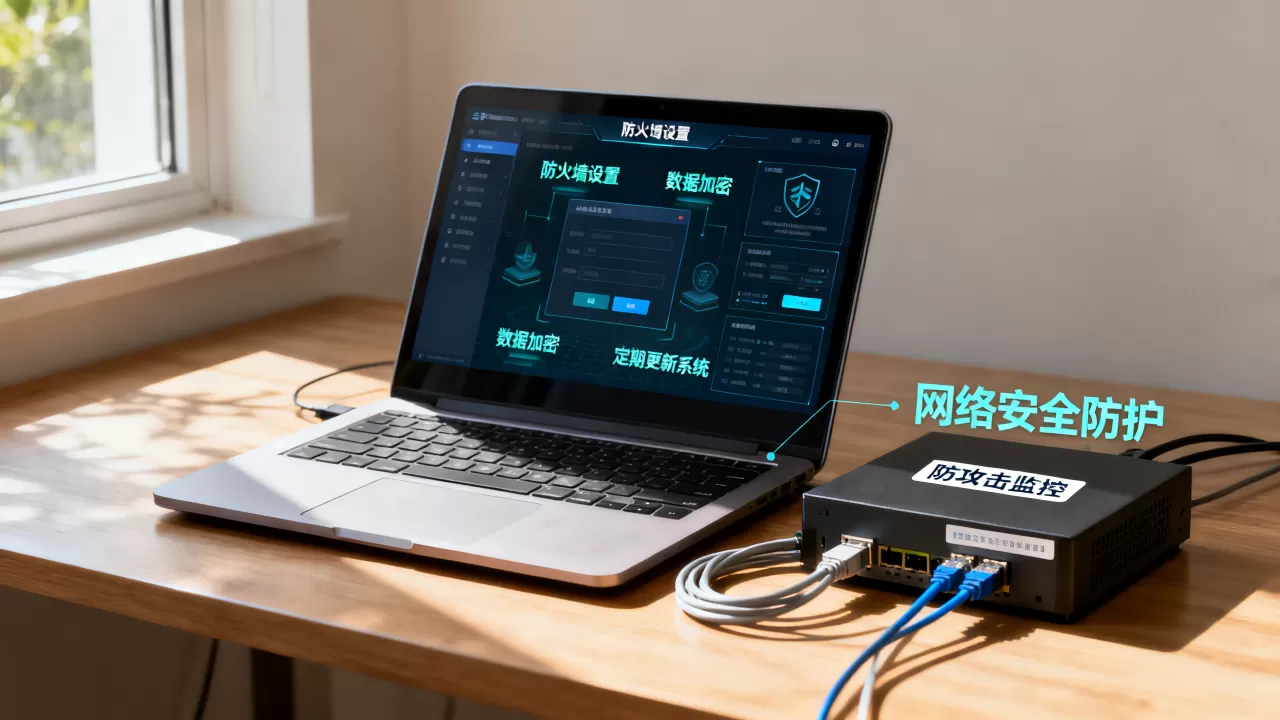
– 部署 WAF(Web 应用防火墙),可过滤常见注入和扫描请求
– 使用 CDN 加速服务,隐藏源站 IP,并吸收部分 DDoS 流量
– 配置安全组策略,只允许必要端口通过,对管理端口(如 SSH)限制来源 IP
推荐操作路径
– 简米云用户:在云安全中心开启 WAF 和 DDoS 高防,配置白名单
– 酷番云用户:使用 Web 应用防火墙基础版,设置规则包
– 自建服务器:安装 ModSecurity 并配置 OWASP 核心规则集
网站安全防护价格构成,教你算清这笔账
网站安全防护价格不是单一标价,而是由防护范围、流量规模和响应级别决定,很多站长只看首年费用,忽略了续费和超量成本。
不同规模方案的价格区间
| 用户类型 | 推荐方案 | 年均费用(估算) |
|---|---|---|
| 个人博客 | 基础 WAF + CDN 免费版 | 0 – 500 元 |
| 中小企业 | 云 WAF 专业版 + 定期渗透测试 | 3000 – 20000 元 |
| 电商/金融 | 高防 IP + 安全服务托管 | 5 万 – 30 万元 |
为行业常见区间,实际价格因厂商促销和签约时长有浮动。
隐藏成本提示
– 超额流量费:部分 WAF 按请求量计费,峰值超过套餐会额外收费
– 日志存储:安全日志长期保存需要额外空间,云产品通常按量计费
– 应急响应费:如果未购买托管服务,单独找安全公司处理一次攻击的费用在几千到几万不等
业内专家指出,选择安全方案时,应将 总拥有成本(TCO) 纳入考量,包括软件、人力和潜在损失,不要只盯着价格标签,而忽略了配置不当导致的无效防护。
网站防攻击哪家好?选型对比与避坑
主流服务商对比
| 厂商 | 核心优势 | 适合场景 |
|---|---|---|
| 简米云 WAF | 国内节点覆盖广,与云产品联动好 | 企业级网站,业务集中于国内 |
| Cloudflare | 全球 CDN 加速,免费版即可防御常见攻击 | 有海外用户,预算有限 |
| 安全狗 | 服务器端防护,支持自定义规则 | 自建服务器,需要主机安全 |
| 酷番云 WAF | 内嵌 T-Sec 引擎,规则更新快 | 游戏、视频等高交互场景 |
对比时,重点关注 攻击识别率 和 误报率,免费方案通常对 0day 和复杂绕过行为防御力不足;付费方案则提供更细粒度的规则和人工介入。
选择前的自检清单
– 你的网站流量峰值是多少?能否承受防护延迟?
– 是否涉及支付或用户登录?敏感数据需要额外加密
– 团队是否有专职安全人员?没有的话,选择托管服务
– 预算是否包含应急响应?单独购买响应服务往往更贵
防网站攻击常见问题解答
网站被攻击后数据还能恢复吗?
如果事先有完整备份,数据可以恢复,建议使用自动化备份策略,每天备份到异地,并保留至少 7 天的历史版本,恢复时先用独立环境验证备份完整性,再替换到线上。
网站安全防护价格越高效果越好?
不一定,防护效果取决于配置是否合理,高价套餐可能包含冗余功能,选择适合自身业务规模的产品更重要,个人博客使用企业级高防方案,不仅浪费性能,还可能因复杂规则引发误封。
免费WAF能防住所有攻击吗?
免费WAF能防御常见扫描和注入,但遇到针对性 APT 攻击或大流量 DDoS,免费版往往有频率上限和规则滞后,结合服务器端加固和定期更新,才能形成有效防线,据统计,利用免费 WAF 绕过的攻击中,大部分源于未及时更新规则库。
网站安全不是一次性投入,而是持续优化过程,从今天开始,检查你的备份、更新和日志,就是最好的防御。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/516512.html