防火墙已允许FTP服务器通过,但客户端仍然无法连接?问题很可能不在防火墙本身,而是FTP协议的工作模式、端口范围未完全开放,或是服务器端服务未正确配置。
很多人在配置FTP时,第一反应就是去防火墙放行21端口,以为搞定,结果测试时,客户端要么提示“打开数据连接失败”,要么卡在“正在列出文件目录”,这背后的原因,往往出在FTP的特殊机制上,FTP使用两个通道:控制通道(21端口)和数据通道(20或随机端口),防火墙只放行21端口,等于只开门一半,数据通道被堵死,自然无法完成传输。
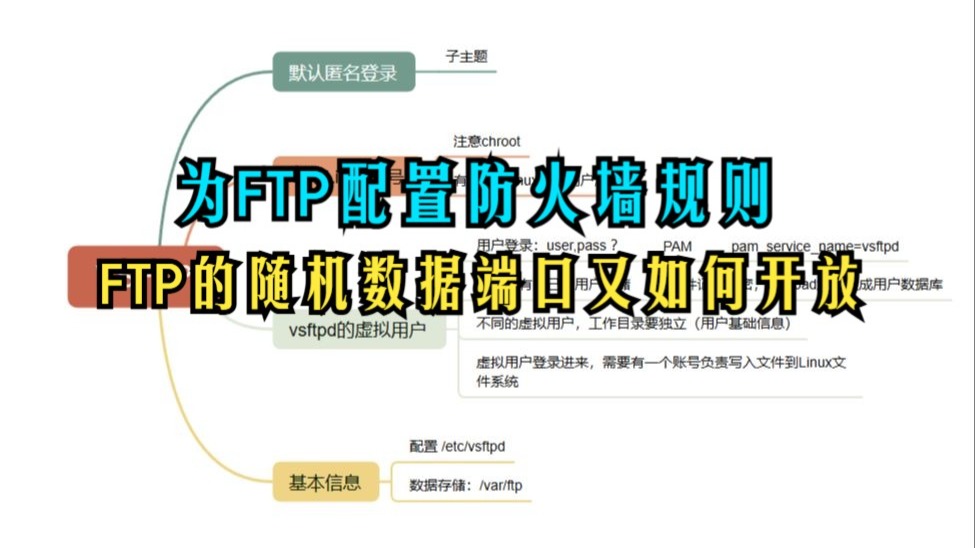
防火墙已允许ftp服务器通过但无法连接?常见原因自查
FTP无法连接通常集中在这几个环节,逐一排查比盲目重装服务更高效。
主动模式与被动模式的选择
FTP有两种工作模式,区别在于数据连接的建立方向。
主动模式(PORT): 客户端用随机端口(>1023)连接服务器21端口建立控制连接,然后客户端告诉服务器自己开放的端口,由服务器主动从20端口连接客户端指定端口,如果客户端也在防火墙后面,服务器主动连接客户端的请求会被客户端防火墙拦截。
被动模式(PASV): 同样控制连接建立后,客户端向服务器发送PASV命令,服务器开放一个随机高端口(通常是1024-50000或指定范围),并告知客户端,客户端再连接这个端口完成数据传输,此时服务器防火墙必须放行这个端口范围,否则客户端连接被拒。参考1
ftp主动模式被动模式区别的关键在于,谁发起数据连接,对于客户端也处于防火墙保护下的场景,被动模式更合适,但很多服务器默认只开放了21端口,随机端口范围没有放行,就会出现“防火墙已允许ftp服务器通过,但无法列出目录”的怪现象。
防火墙规则是否只开放了21端口
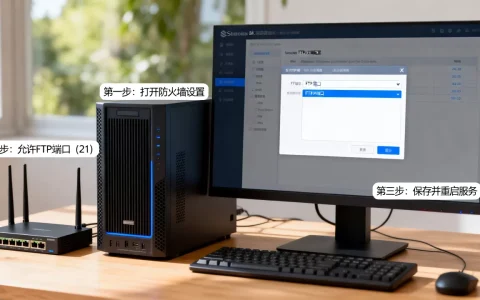
这是最常见的误区,即使你明确在防火墙规则中添加了允许FTP服务,很多默认规则只包含21端口,遗漏了20端口和被动模式端口范围。ftp端口21被屏蔽怎么办?先确认规则是否完整,在Linux下使用firewall-cmd --list-all或iptables -L -n,在Windows下查看高级安全防火墙入站规则,确认是否包含以下内容:
- 端口21 TCP 允许
- 端口20 TCP 允许(如果使用主动模式)
- 被动模式端口范围(如49152-65535或自定义范围)TCP 允许
如果只开放了21,需要补充被动模式的高端口范围,并确保FTP服务端配置文件中指定的端口范围与防火墙规则一致。
服务端FTP配置是否正确
防火墙规则没问题,但FTP服务自身配置不当,同样会导致连接失败,以vsftpd(Linux)和IIS FTP(Windows)为例,常见配置错误:
- 被动模式端口范围未指定,导致服务端随机使用系统临时端口,范围过大,防火墙无法精确放行,或者客户端无法连接(因为端口范围可能被前端防火墙拦截)。
- 主动模式时,服务端未启用20端口或配置错误。
- 绑定了错误的IP地址(如绑定了127.0.0.1,外网无法访问)。
- 未启用被动模式,或被动模式IP地址未能正确设置(对于NAT环境,需要指定公网IP)。
ftp服务器配置教程中通常强调,在NAT环境下,必须明确指定被动模式使用的公网IP地址和端口范围,否则客户端从服务端返回的PASV响应中拿到的IP是内网地址,无法路由。
客户端网络环境与防火墙影响
客户端本身也可能有防火墙或安全软件拦截FTP数据连接,Windows Defender、第三方杀毒软件、企业安全策略都可能阻止FTP的主动或被动连接,建议在测试时临时关闭客户端防火墙,或者将FTP客户端加入允许列表,如果公司网络有代理或更严格的出口规则,也可能限制FTP协议尤其是被动模式,需要客户端能连接服务端的高端口。
云服务器还需要检查安全组规则
使用云服务器(简米云、酷番云、AWS等)时,除了操作系统防火墙,还有云平台的安全组规则,很多人配置了ECS内部防火墙,却忘了在安全组入方向放行相关端口。简米云服务器ftp端口开放设置需要两步:第一步,在安全组入方向添加规则,放行21端口和被动模式端口范围,来源设置为0.0.0.0/0(或指定IP);第二步,登录服务器,在系统防火墙中再次开放同一端口,如果云服务器是NAT网络(如经典网络),还需要在FTP服务配置中指定被动模式使用的公网IP。
如何正确配置防火墙以支持FTP
不同操作系统和防火墙软件,配置路径不同,下面给出具体操作步骤,可以直接复制执行。
Linux防火墙:firewalld与iptables
CentOS 7及以上使用firewalld:
# 开放21端口
firewall-cmd --permanent --add-service=ftp
# 或者直接开放端口
firewall-cmd --permanent --add-port=21/tcp
# 开放被动模式端口范围(假设使用30000-31000)
firewall-cmd --permanent --add-port=30000-31000/tcp
# 重载规则
firewall-cmd --reload
centos防火墙开放ftp端口后,还需要确保服务端vsftpd配置了被动模式端口范围,在/etc/vsftpd/vsftpd.conf中添加:
pasv_min_port=30000
pasv_max_port=31000
pasv_address=你的公网IP(如果有NAT)
然后重启vsftpd服务。
iptables(老版本或手动管理):
iptables -A INPUT -p tcp --dport 21 -j ACCEPT
iptables -A INPUT -p tcp --dport 30000:31000 -j ACCEPT
iptables -A FORWARD -p tcp --dport 21 -j ACCEPT(如果需要转发)
service iptables save
Windows防火墙配置
Windows Server上,通过“高级安全Windows防火墙”添加规则:
- 打开“windows防火墙和高级安全”。
- 入站规则 -> 新建规则 -> 端口。
- TCP,特定本地端口:21, 20, 30000-31000(或你设定的范围)。
- 允许连接,应用到所有配置文件。
- 名称:FTP Service。
如果是IIS FTP,还需在IIS管理器里设置FTP被动模式端口范围:站点 -> FTP防火墙支持 -> 输入端口范围,在Windows防火墙中开放相应范围。
路由器或硬件防火墙端口转发
对于内网搭建的FTP服务器,路由器需要做端口映射(NAT),将外网IP的21端口和被动模式端口范围映射到内网服务器IP,在路由器的访问控制规则中放行这些端口,如果路由器有SPI防火墙,确保没有阻止FTP的ALG应用层网关,有些路由器会自动处理FTP,但有时反而会干扰,可以尝试关闭FTP ALG,或者使用被动模式并手动指定端口范围。
特殊情况处理与优化
PASV vs PORT模式端口范围设置
不论哪种模式,明确端口范围并让防火墙精确放行,比盲目开放所有端口更安全,被动模式端口范围建议设置在30000-31000之间,或更大但可控,服务端配置的端口范围必须与防火墙规则完全一致,前后不匹配等于白费,业内专家指出,多数被动模式连接失败都源于端口范围配置不一致,建议优先检查此处。
使用FTP over TLS/SSL (FTPS) 时的防火墙规则
FTPS在21端口上完成TLS握手,但数据通道同样需要加密端口,如果使用隐式FTPS(默认端口990),则控制通道变为990,数据通道仍是被动模式的高端口,防火墙规则需对应调整:开放990端口,被动模式端口范围不变,防火墙可能需要允许加密的FTP数据流,某些DPI防火墙会拦截,这时可以尝试关闭“FTP协议检查”或使用白名单。
日志分析法快速定位
当所有配置看起来都正确,但连接仍失败时,查看服务器和客户端的日志是最高效的途径。
- vsftpd日志:默认在
/var/log/vsftpd.log,记录每次连接的控制、数据建立过程,重点关注PASV response和Failed to create data connection等关键字。 - Windows FTP日志:IIS FTP日志在
%SystemDrive%inetpublogsLogFilesFTPSVC,查看错误代码,如550表示文件系统权限问题,425表示数据连接失败。 - 客户端日志:FileZilla客户端在“日志”窗口显示详细交互,可以看到服务器返回的PASV IP和端口,直接对比你配置的被动模式范围是否一致。
防火墙已允许ftp服务器通过相关问题解答
Q1: 防火墙已允许ftp服务器通过,但文件列表显示不出来怎么办?
检查被动模式端口范围是否在防火墙和FTP服务器端都做了配置,如果服务器位于NAT之后,确保服务端配置了pasv_address公网IP,同时确认客户端防火墙没有阻止出站到高端口的连接,可以在客户端使用telnet命令测试服务器被动端口是否可达,例如telnet 服务器IP 30001,如果连接被拒绝,说明防火墙或服务端端口未开放。
Q2: ftp连接时提示“打开数据连接失败”是什么原因?
数据连接失败通常意味着防火墙或路由器阻止了数据通道,如果你的客户端使用被动模式,服务器返回的高端口无法被客户端连接,要么是服务器防火墙未放行该端口范围,要么是中间网络(如公司防火墙)封锁了这些端口,建议将FTP客户端的传输模式切换为主动模式再试,如果主动模式成功,则问题在被动模式配置,反之亦然,再根据成功的模式调整防火墙规则,让两种模式至少一种能正常工作。
Q3: 如何测试防火墙是否真正放行了FTP端口?
使用在线端口扫描工具或本地nmap命令扫描服务器公网IP的21端口和被动模式范围内某个端口,看是否显示open,如果21端口open,但被动端口显示filtered或closed,说明防火墙规则未覆盖范围,也可以在服务器上本地监听端口,在客户端用telnet测试,确保测试时FTP服务正在运行,因为防火墙放行端口后,若服务未监听,端口仍显示为closed,同时注意,某些云平台的安全组需要单独添加端口范围,不要遗漏。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/520195.html