服务漏洞扫描是主动识别和修复安全问题的关键手段,定期执行能有效防止数据泄露和系统入侵,通过系统化扫描,你可以将风险控制在可接受范围,避免突发攻击带来的损失。
服务漏洞扫描怎么做?实操步骤详解
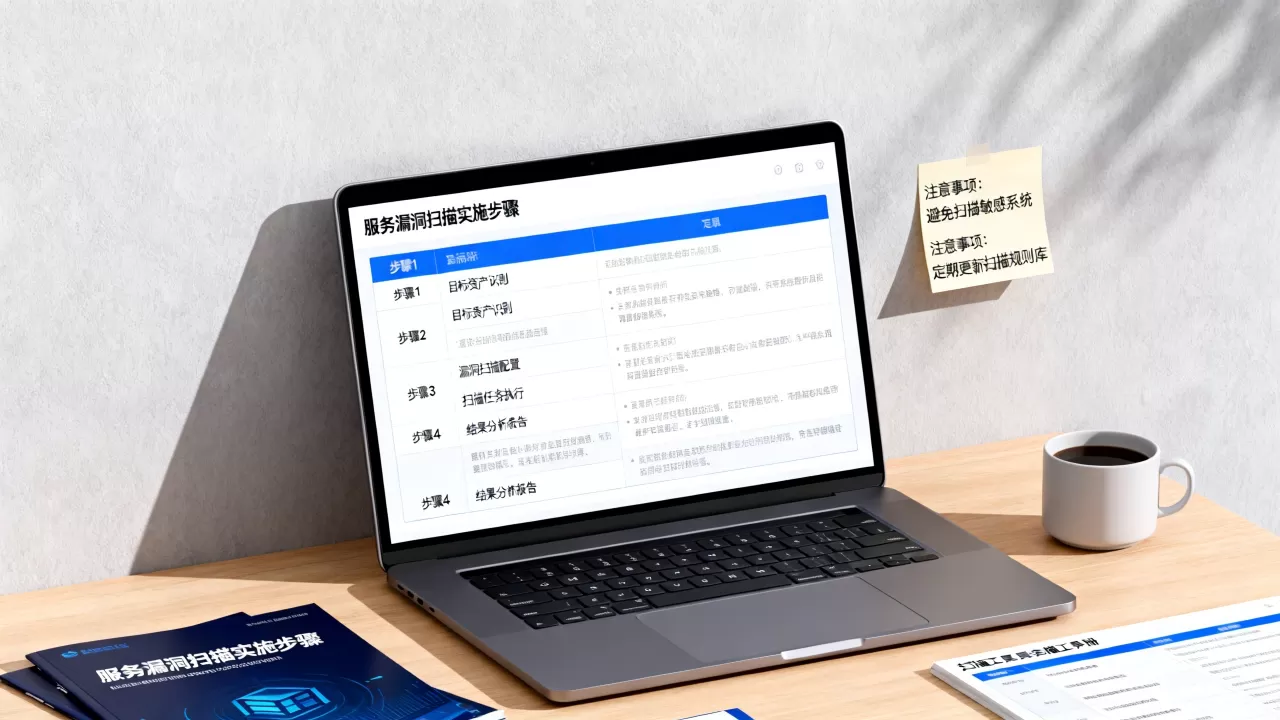
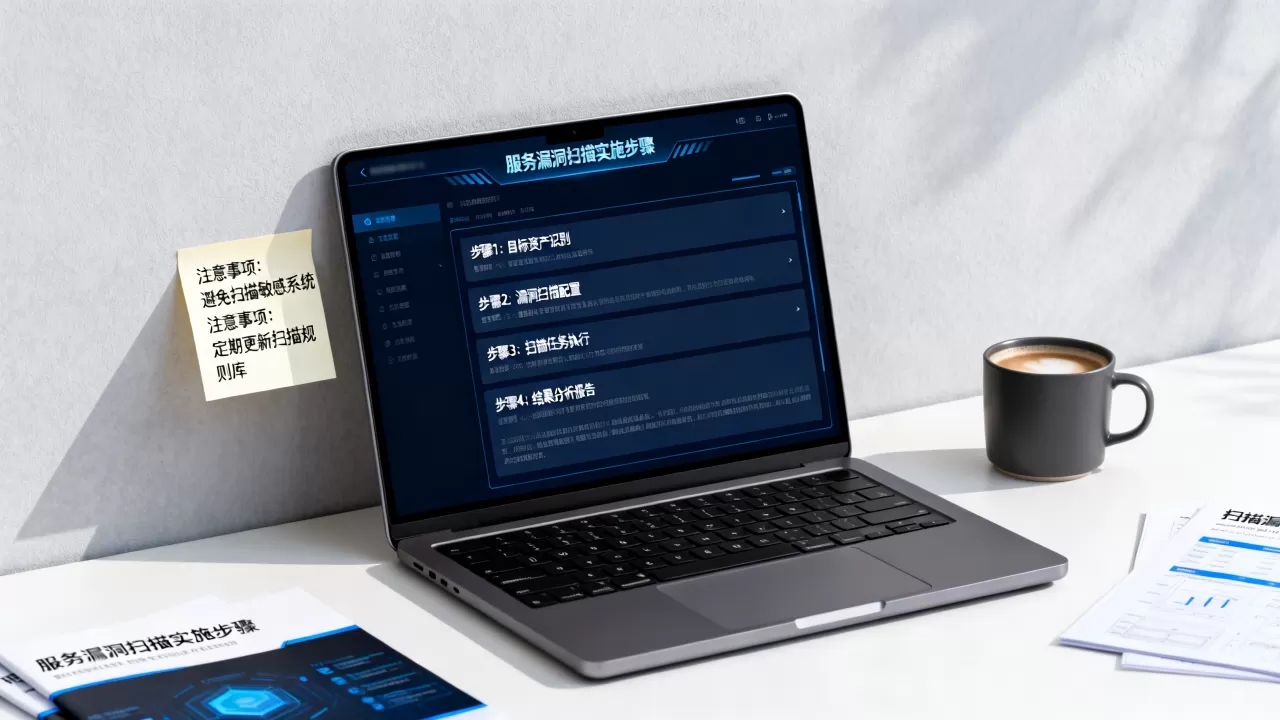
服务漏洞扫描不是执行一次工具就完事,它需要一套标准流程来确保结果可追溯,行业共识认为,扫描过程分为准备、执行和修复三个阶段,每个阶段都有明确侧重点。
扫描前准备
– 确定扫描目标:列出所有需要评估的服务IP和端口,包括内部系统和外部暴露面,避免遗漏关键资产,如数据库或API接口。
– 选择扫描策略:根据环境选择被动扫描或主动扫描,被动扫描不产生流量,适合生产环境;主动扫描更全面,但可能影响服务稳定性。
– 配置权限:确保扫描器有足够权限访问目标,否则结果可能不完整,在Linux系统中使用`sudo`运行扫描命令。
执行扫描操作
– 运行扫描器:以Nmap为例,基础命令是`nmap -sV -p 1-65535 target_ip`,用于枚举服务版本和开放端口,对于深度扫描,使用`nmap –script vuln`加载漏洞检测脚本。
– 监控扫描状态:扫描期间检查系统负载,避免资源争用,在大型网络中,分段扫描比一次性扫描更高效。
– 记录原始数据:保存扫描结果到文件,如`nmap -oX output.xml`,便于后续分析。
结果分析与修复
– 优先级排序:根据漏洞严重性和利用难度,将高危漏洞列为第一修复目标,远程代码执行漏洞比信息泄露更需要紧急处理。
– 验证修复有效性:修复后重新扫描同一目标,确认漏洞被消除,如果漏洞复现,检查配置或补丁是否正确应用。
– 生成报告:整理扫描日志,列出漏洞详情和修复建议,用于团队沟通或合规审计。
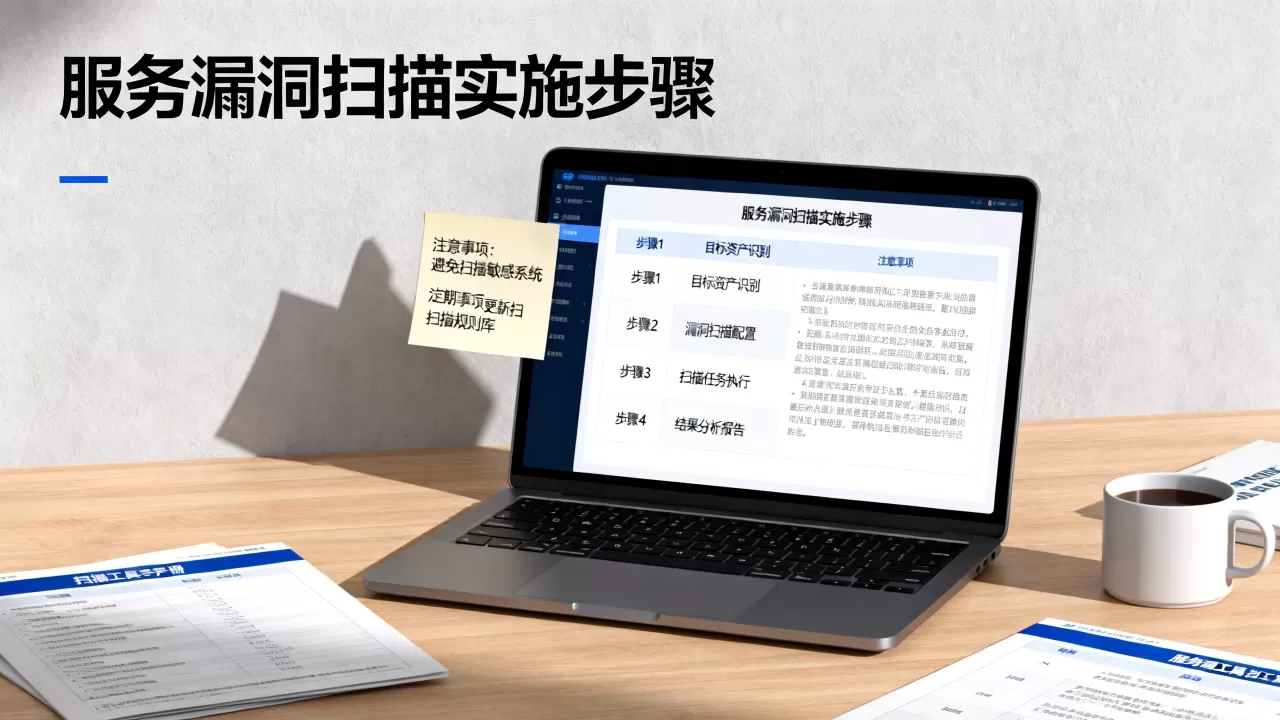
服务漏洞扫描工具对比:如何选择最优方案
市面上的扫描工具功能各异,选择时需结合预算、团队技术水平和资产规模,以下对比主流工具的特点,帮助你快速决策。
| 工具名称 | 扫描模式 | 使用难度 | 适用场景 | 价格范围 |
|---|---|---|---|---|
| Nessus | 主动扫描,自动检测 | 入门级 | 中小企业,快速发现常见漏洞 | 免费版有限,付费版按年计费 |
| OpenVAS | 主动扫描,开源扩展 | 中级 | 技术团队,深度定制扫描策略 | 开源免费,但需自行维护 |
| Qualys | 云扫描,持续监控 | 高级 | 大型企业,追求合规和自动化 | 订阅制,价格较高 |
Nessus的特点
Nessus适合非技术人员,它的图形界面能直接输出可读性高的报告,但免费版功能受限,比如只能扫描16个IP,如果你需要批量扫描,付费版是必要支出。
OpenVAS的适用场景
OpenVAS作为开源方案,灵活性更强,你可以修改插件来匹配特定服务,但需要熟悉Linux和脚本语言,它的更新频率较高,能覆盖新漏洞。
Qualys的云优势
Qualys提供云端集中管理,无需本地部署,它的扫描结果会关联已知漏洞库,并自动生成修复建议,对于有合规要求的行业,如金融或医疗,Qualys是常见选择。
服务漏洞扫描的常见场景与误区
不同场景对扫描的需求差异明显,很多团队在操作中容易踩坑,了解这些能避免资源浪费。
典型应用场景
– Web应用扫描:针对电商或内容网站,重点检测SQL注入和跨站脚本漏洞,使用工具如Burp Suite,结合爬虫功能全面覆盖页面。
– 云服务漏洞扫描:在AWS或简米云环境中,扫描配置错误,比如S3桶权限设置不当,多数云平台提供内置扫描器,但无法覆盖自定义服务。
– 内部网络扫描:定期扫描员工端和服务器,发现未授权服务或弱密码,在内部网络中,使用低频率扫描以降低干扰。
操作误区与纠正
– 误区一:扫描一次就够:漏洞是动态更新的,新漏洞可能随时出现,业内专家指出,每月执行一次扫描是基本频率,对于高敏感系统,建议每周检查。
– 误区二:忽略低严重性漏洞:低风险漏洞常被忽视,但组合利用可能升级为高危威胁,信息泄露漏洞配合其他漏洞,可能绕过认证。
– 误区三:修复前不验证扫描结果:扫描器可能产生误报,直接修复会浪费时间,先手动验证漏洞是否存在,再制定修复方案。
服务漏洞扫描价格与地域考量
预算和地域因素直接影响扫描方案的落地效果,以下从价格和本地化服务角度分析,帮助你合理规划。
价格因素分析
– 免费工具:OpenVAS和Nmap是零成本选择,但需要投入人力学习配置,对于小型团队,这足够应对基础需求。
– 付费工具:Nessus和Qualys的价格范围较大,从几千元到数十万元不等,取决于IP数量和功能模块,付费版通常包含自动更新和免费支持,减少了维护成本。
– 隐性成本:扫描器部署后的培训、报告解读和漏洞修复,这些环节可能超过工具本身费用。
地域性差异:以北京为例
在服务漏洞扫描北京的实施中,需要关注本地合规要求,北京网信办对数据安全有明确规范,扫描活动可能涉及隐私保护,建议在本地部署扫描器,避免数据跨境传输。
– 本地服务商:选择北京本地的安全厂商,他们熟悉当地政策,能提供售后响应,相比远程支持,本地团队在紧急情况下效率更高。
– 扫描周期:北京多数企业选择季度扫描,配合应急演练,行业报告显示,这种频率能平衡成本和风险。
服务漏洞扫描常见问题解答
服务漏洞扫描多久做一次
扫描频率依赖资产重要性和变更速度,对于定期更新的Web服务,每月一次扫描是基础;对于稳定系统,每季度一次足够,如果系统频繁更新上线,应在每次变更后立即扫描,避免新漏洞引入。
扫描发现漏洞后怎么修复
修复需要分步骤操作,确认漏洞真实性,查看扫描报告中的详细描述,针对高危漏洞,优先打补丁或调整配置;对于低风险漏洞,记录在案,在下次维护窗口处理,重新扫描验证修复效果,确保漏洞已消除。
免费扫描工具是否够用
免费工具如OpenVAS,能覆盖多数公开漏洞,但缺乏高级功能,比如攻击模拟和合规报告,对于小型项目或临时需求,它们足够用;但对于商业环境,付费工具提供更完整的支持,包括自动化更新和专家支持,最终选择取决于你的安全预算和风险容忍度。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/524069.html