服务端API签名校验是防止接口被伪造和篡改的核心机制,通过密钥对请求参数进行哈希签名并验证,确保数据完整性和来源可信。
我们开放API给第三方调用时,最怕请求被篡改或伪造,签名校验就像给每个请求盖了个防伪章,服务端一验就知道真假,我们一步步揭开它的面纱,从原理到实现,再到日常避坑。参考2
服务端API签名校验到底怎么做?核心原理拆解
很多开发者刚开始接触时,第一反应就是:服务端API签名校验怎么做?其实核心逻辑你肯定熟悉:客户端和服务端约定一个“暗号”(密钥),客户端把请求参数加上暗号,算出一个摘要,服务端拿到后,用同样的暗号再算一次,比对一致就放行。
签名生成四步走
把过程拆成四个步骤,你照着做基本不会出错。
- 参数排序:将所有请求参数按字典序对键名排序,注意,不同语言排序结果可能不同,必须统一规范,通常按ASCII码递增。
- 拼接参数:把排序后的参数用“key1=value1&key2=value2”格式拼接,注意空值不参与签名。
- 加入密钥:在拼接字符串末尾加入“&secret=你的密钥”,密钥是双方共享的,绝不能泄露。
- 计算哈希:使用约定的哈希算法(如MD5或HMAC-SHA256)计算摘要,得到签名值。
签名验证与服务端流程
服务端收到请求后,提取签名参数,然后用同样的规则重新生成签名,注意,服务端自己攒参数,不要直接用客户端拼接的字符串,因为可能存在空格或编码差异,对比两个签名,一致则通过,否则拒绝。
时间戳与随机数防止重放
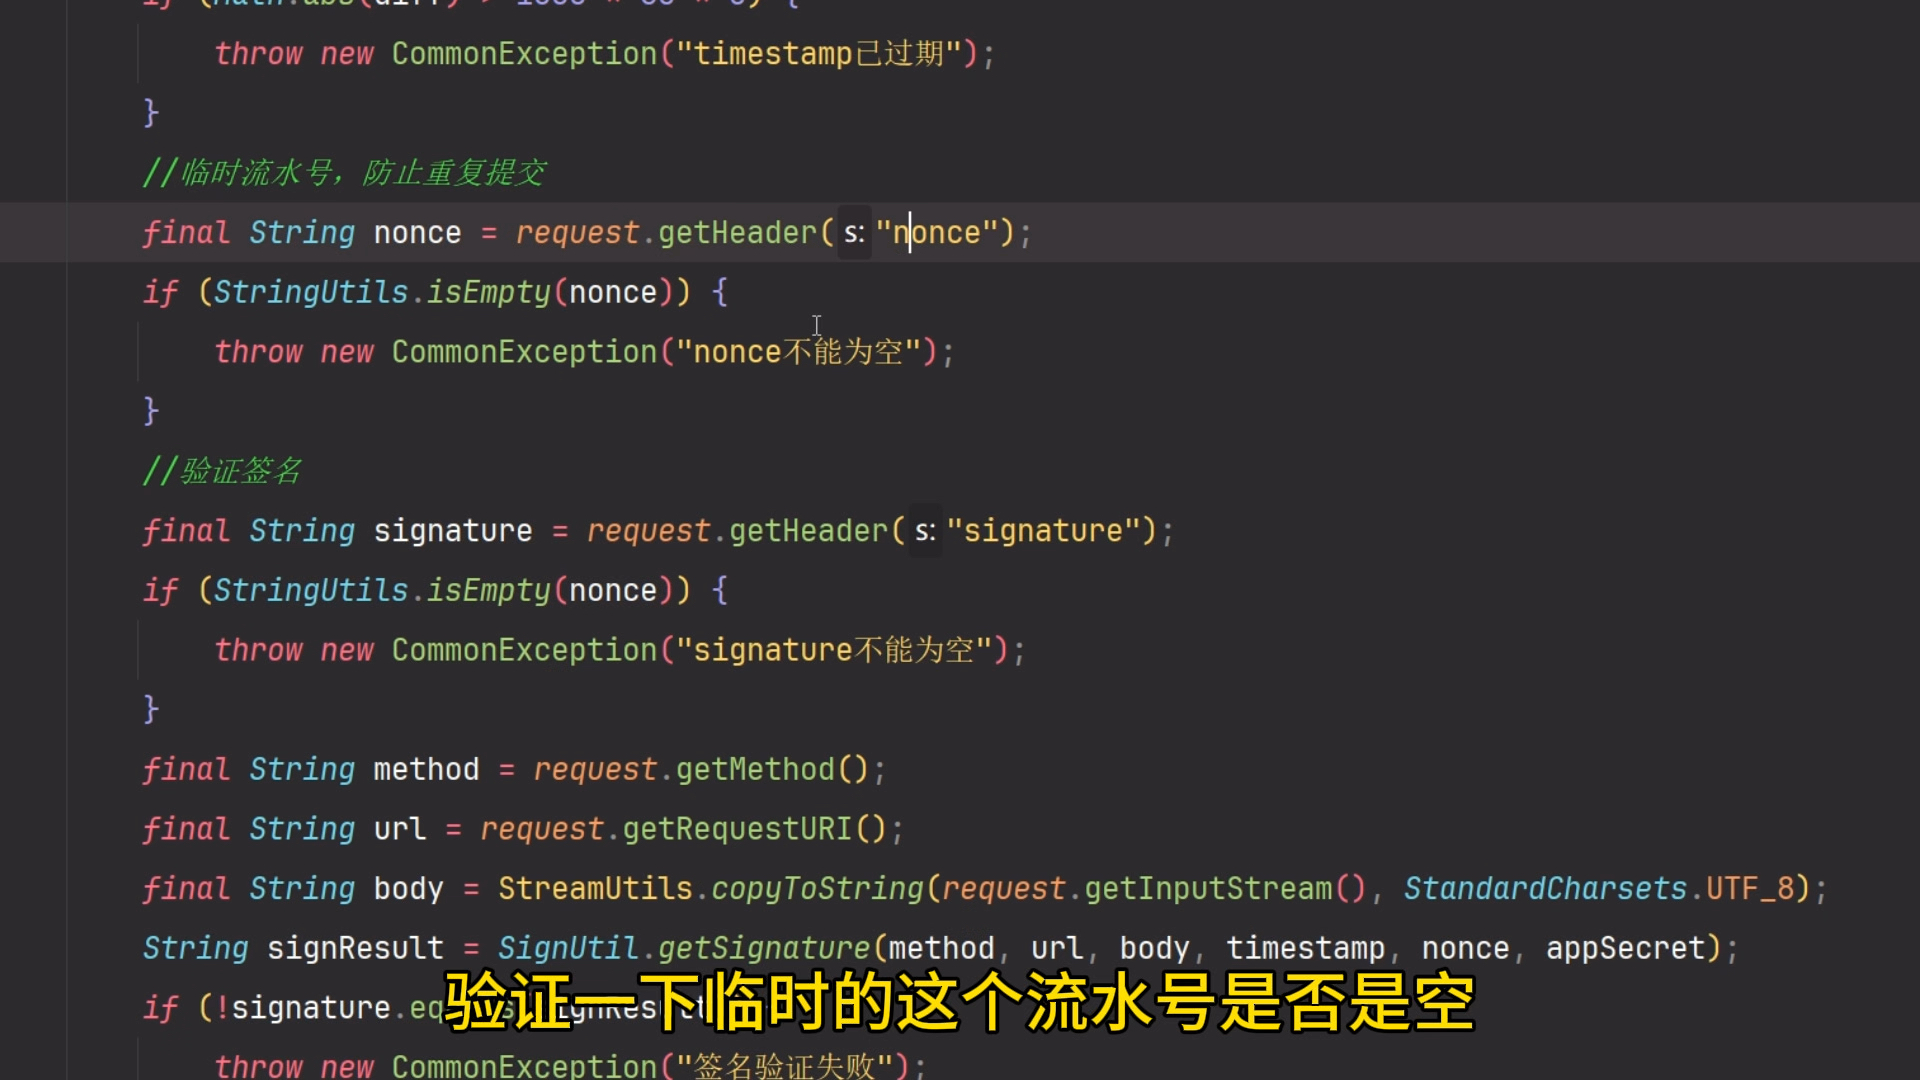
签名本身不能防止重放,需要加入时间戳和随机数,时间戳让请求过时作废,随机数配合服务端缓存,防止同一请求被使用多次,通常时间戳误差在5分钟以内,随机数可以结合Redis的SETNX做去重,过期时间设为时间戳窗口长度。
API签名校验算法对比:哪种更适合你的业务?
当你调研API签名校验算法对比时,会发现不同场景下算法选择差异很大,下面我们深入分析每一种。
MD5签名:轻量但不够安全
MD5签名计算速度快,32位十六进制字符串,实现简单,但业内专家指出,MD5已被证明存在碰撞可能性,黑客可以通过构造特殊参数伪造签名,如果你的业务允许微小风险,比如内部监控系统,勉强可用,但多数情况下,不建议用于面向外部用户的API。
HMAC-SHA256:行业推荐标准
HMAC-SHA256是目前最流行的签名算法,它基于哈希函数,但引入密钥,抗碰撞性强,据统计,支付宝、微信支付等大型平台都采用HMAC-SHA256,签名长度64位,计算速度适中,各语言都有标准库,推荐作为首选。
RSA签名:非对称方案适用场景
RSA签名使用私钥签名、公钥验签,解决了密钥分发问题,但计算开销大,签名长度长,适合场景:第三方需要回调你的服务器,不方便直接共享密钥,比如支付回调通知,商户用私钥签名,平台用公钥验签,这样即使公钥泄露也不能伪造签名。参考2
算法对比表
| 算法 | 签名长度 | 安全性 | 计算速度 | 密钥管理 | 适用场景 |
|---|---|---|---|---|---|
| MD5 | 32位 | 低 | 快 | 共享密钥 | 内部低安全 |
| HMAC-MD5 | 32位 | 中 | 快 | 共享密钥 | 可接受程度 |
| HMAC-SHA256 | 64位 | 高 | 中 | 共享密钥 | 绝大多数开放API |
| RSA | 256位或以上 | 最高 | 慢 | 公私钥对 | 支付回调、强安全 |
签名校验的具体实现步骤(以Java和Python为例)
说再多理论,不如直接上手写代码,下面展示如何实现服务端API签名校验,从客户端到服务端。
客户端签名生成(Python示例)
import hashlib
import time
import requests
def generate_sign(params, secret):
    # 过滤空值
    params = {k: v for k, v in params.items() if v is not None and v != ''}
    # 排序
    sorted_keys = sorted(params.keys())
    # 拼接
    query_string = '&'.join([f'{k}={params[k]}' for k in sorted_keys])
    # 加入密钥,密钥通常放在最后,但须约定一致
    raw_string = query_string + '&secret=' + secret
    # 计算MD5签名(实际推荐HMAC-SHA256)
    sign = hashlib.md5(raw_string.encode()).hexdigest().upper()
    return sign
服务端签名验证(Java示例)
import javax.crypto.Mac;
import javax.crypto.spec.SecretKeySpec;
import java.util.;
public class SignUtils {
public static boolean verifySign(Map<String, String> params, String secret, String clientSign) {
// 过滤空值
params.entrySet().removeIf(entry -> entry.getValue() == null || entry.getValue().isEmpty());
// 排序
List<String> keys = new ArrayList<>(params.keySet());
Collections.sort(keys);
StringBuilder sb = new StringBuilder();
for (String key : keys) {
sb.append(key).append("=").append(params.get(key)).append("&");
}
sb.append("secret=").append(se
cret);
// HmacSHA256
try {
Mac mac = Mac.getInstance("HmacSHA256");
SecretKeySpec keySpec = new SecretKeySpec(secret.getBytes("UTF-8"), "HmacSHA256");
mac.init(keySpec);
byte[] bytes = mac.doFinal(sb.toString().getBytes("UTF-8"));
StringBuilder hex = new StringBuilder();
for (byte b : bytes) {
hex.append(String.format("%02x", b));
}
return hex.toString().equals(clientSign);
} catch (Exception e) {
return false;
}
}
}
关键点:参数排序与空值处理
- 排序必须使用字典序,字符串比较,注意大小写敏感。
- 空值不参与签名,但有时null和空字符串都要过滤。
- 密钥位置:一般放在最后,但也可以放在前面,只要双方一致即可。
- 编码:统一用UTF-8,避免中文引起的不一致。
调试工具推荐
你可以使用在线API签名校验工具快速验证签名生成逻辑是否正确,比如在百度搜索“API签名校验工具”,找几个免费工具,输入参数和密钥,马上得到签名,方便你对比服务端生成的签名。
使用curl测试签名接口
# 假设请求参数为name=test&age=20,密钥为abc123
# 先计算签名(这里用MD5举例)
# 拼接并哈希:name=test&age=20&secret=abc123 -> MD5
sign=$(echo -n "name=test&age=20&secret=abc123" | md5sum | awk '{print toupper($1)}')
# 发送请求
curl -X POST "https://api.example.com/endpoint"
  -d "name=test&age=20&sign=$sign"
签名校验常见问题与最佳实践
即使你完全按教程实现,上线后依然可能遇到签名验证失败的情况,下面是我总结的常见坑和应对方法。
API签名校验安全实践:密钥管理与轮换
密钥是签名校验的根基。API签名校验安全很大程度上取决于密钥的安全,永远不要将密钥硬编码在代码中,更不要提交到Git仓库,应该存储在环境变量、配置中心或密钥管理服务(如Vault),定期轮换密钥,建议每3个月变更一次,变更时,新旧密钥要并行一段时间,避免旧密钥失效导致服务中断。
时间戳校验与时间偏移处理
加入时间戳后,服务端必须校验时间差,但客户端与服务端时钟可能不同步,典型做法是允许5分钟误差,超过范围的直接拒绝,注意时间戳的格式,统一使用Unix时间戳(秒级)或标准ISO格式。
参数排序与空值处理
排序是签名不一致的头号原因,确保排序规则一致,包括大小写、特殊字符,空值处理:如果客户端传了空字符串,但服务端认为空字符串不参与签名,就会不一致,所以约定要明确:空值是否参与签名?通常不参与,且过滤掉。参考1
签名大小写统一
MD5和SHA256生成的签名一般是小写十六进制,但有些客户端用大写,服务端必须统一转为大写或小写再比较,最好在生成签名时统一为大写,避免大小写问题。
多语言实现一致性
如果客户端和服务端用不同语言,签名算法实现细节必须一致,比如Java的UTF-8编码、Python的encode等,容易踩坑,建议使用标准库,并编写单元测试验证。
签名验证失败排查清单
- 检查参数是否为空,空值是否被过滤。
- 检查排序规则是否一致,包括字典序和大小写。
- 检查密钥是否相同,有没有空格或换行。
- 检查时间戳是否在允许偏移内。
- 检查签名算法是否一致,如MD5还是HMAC-SHA256。
- 检查签名大小写是否统一。
- 检查拼接顺序,密钥位置是否一致。
签名校验与Token验证的区别
很多新手会混淆API签名校验和Token验证,其实它们各司其职:Token验证(如JWT)用于身份认证,证明请求者是谁;签名校验用于请求完整性保护,证明请求没有被篡改,两者可以结合使用:先通过Token验证身份,再通过签名校验验证请求合法性,在请求头中同时携带Token和Sign,服务端先验证Token,再验证Sign。
服务端API签名校验是开放接口安全的基石,但它不是万能的,配合HTTPS、限流、审计、黑名单等机制,才能构建多层防护体系,从理解原理到动手实现,再到避坑,相信你已经掌握了核心要点,安全设计要前置,不要等到被攻击才想起签名校验。
关于服务端API签名校验的3个常见问题
签名校验能防止重放攻击吗?
单独签名校验不能防止重放,因为攻击者可以原封不动地重放同一个请求,必须加入时间戳和随机数,时间戳规定请求的有效期,随机数保证同一请求只被处理一次,服务端要记录已用随机数,通常存入Redis并设置过期时间。
签名算法应该选择MD5还是HMAC-SHA256?
如果安全要求一般,且对性能极致追求,MD5勉强可用,但行业共识推荐使用HMAC-SHA256,它是目前最安全且高效的方案,所有主流语言都支持,实现复杂度几乎一样,没有理由不选它。
密钥如何安全地分发给客户端?
对于服务端之间的API,密钥通过线下或加密通道传输,比如在商户后台生成并展示,对于客户端App,密钥可能被逆向,建议使用多因子防护:动态下发密钥、绑定设备指纹、结合签名和Token,但最安全的方式是使用非对称签名,客户端用公钥验签,私钥在服务端。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/529547.html