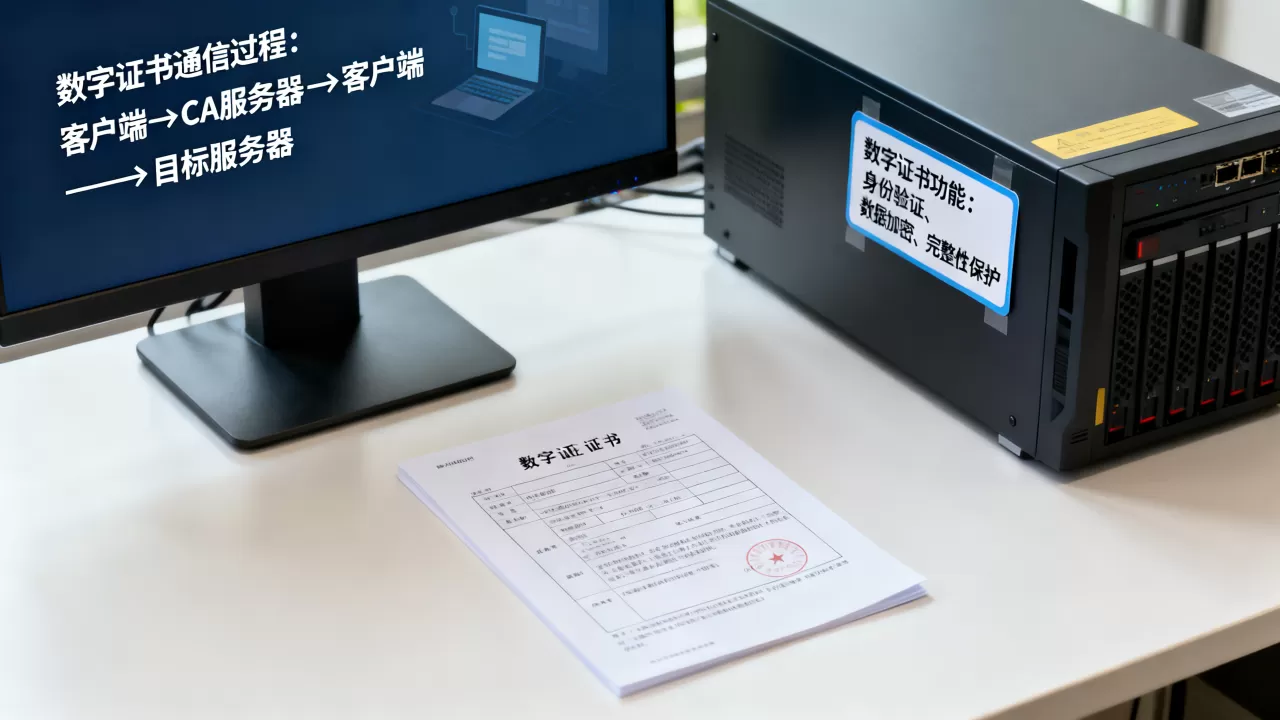
数字证书通信的过程,本质是一场“握手”与“验身”的无声谈判:它通过非对称加密技术交换对称密钥,并借助数字签名验证双方身份,最终在互联网上建立一条只有收发双方能读懂的加密通道,保证数据不被窃听、不被篡改、不被冒充。参考2
数字证书通信过程详解:从“你好”到“加密完成”
要理解数字证书在通信里到底扮演什么角色,得先看一次典型的SSL/TLS握手,这个过程你每天上网都在经历,只是浏览器和服务器在后台默默的完成了。

第一阶段:Client Hello与Server Hello发起与回应
当你访问一个带HTTPS的网站,比如网上银行,你的浏览器(客户端)会先发出一条问候信息:“我想和你建立安全连接,我支持这些加密算法,这是我能理解的SSL/TLS版本。”
服务器收到后,会从浏览器支持的算法列表里挑选一套最强的组合,回复一声:“好的,我们就用这套算法,这是我的数字证书,请你查收。”
这个阶段,数字证书首次登场,服务器不会直接发送公钥,而是把自己的数字证书整个打包发给浏览器,这个证书,就是服务器在数字世界里的“身份证”。
第二阶段:证书校验浏览器当“侦探”
浏览器拿到证书后,不会立刻信任它,它必须做一套严格的“验身”流程,这套流程就是数字证书通信过程的核心信任机制。
- 检查证书有效期:看看证书是否在有效期内,过期或未生效的证书,直接判定为无效。
- 核实颁发机构:浏览器内置了一个“受信任的根证书颁发机构(CA)列表”,如果签发这个证书的CA不在这个列表里,浏览器会立刻发出“不安全”警告,比如访问一些自签名证书的网站,就会看到提示。
- 验证数字签名:这是最关键的一步,CA机构签发证书时,会用CA自己的私钥在证书上打一个“数字签名”,浏览器会用CA所对应的公钥,去解密这个签名并比对证书内容是否一致,如果被篡改过,签名就对不上,校验失败。
行业共识认为,这套校验机制是现代互联网安全的基石,一旦校验失败,浏览器会直接阻止后续通信,用户会看到红色警告页面。
第三阶段:密钥协商用“公钥保险箱”传递“钥匙”
证书校验通过后,浏览器知道服务器是可信的,它要生成一个对称加密密钥,这个密钥是用来加密真正通信内容的。
但问题来了:这个密钥要安全地传给服务器,不能被中间人截获。
数字证书里的公钥就派上了用场,浏览器会用服务器证书里的公钥,对这个对称密钥进行加密,这把公钥就像是一个“公开的保险箱”,谁都可以往里放东西,但只有拥有私钥的服务器才能打开。参考2
- 浏览器把加密后的对称密钥发给服务器。
- 服务器用自己的私钥解密,成功拿到对称密钥。
至此,双方都拥有了同一个对称密钥,但传输过程是安全的,因为即使被监听,截获的也只是加密后的密文,没有私钥的监听者无法破解。
第四阶段:加密通信开启“私密对话”
从这一刻开始,浏览器和服务器就用这个协商好的对称密钥,对后续所有的HTTP请求和响应数据进行对称加密传输,这种方式效率高,速度快,适合传输大量数据。
整个过程可以总结为:用非对称加密安全地传递对称密钥,再用对称加密高效地传输数据,数字证书的角色,就是在这个通信启动阶段,安全地提供公钥并对服务器身份进行背书。
数字证书有什么功能?不止是“加密”
很多人以为数字证书的功能就是加密,这其实是一个误解,对于网站部署数字证书成本而言,它带来的价值远超加密本身。
身份认证防止“李鬼”网站
这是数字证书最核心的“看家本领”,诈骗分子可以伪造一个和银行一模一样的登录页面,但他搞不到由权威CA签发的、绑定该银行域名的有效数字证书。
当用户访问一个钓鱼网站时,浏览器会立即发现证书不对(域名不符、证书过期或自签名),从而发出警告。数字证书确保了用户正在访问的,确实是那个声称自己是某某的服务器。
数据加密防止“偷听”
这个功能大家最熟悉,用公钥加密后的数据,只有私钥能解开,这意味着即使数据在路由器、交换机、WiFi热点等节点被第三方截获,看到的也只是一堆乱码。
对于线上交易、登录密码、个人隐私信息等敏感数据,加密是最后一道防线。
数据完整性校验防止“篡改”
数字签名不仅用于验证证书本身,也用于验证传输的数据,在通信过程中,如果数据包在中间被黑客修改,接收方通过校验签名或完整性校验码,可以立刻发现数据被篡改,从而拒绝接收。参考2
普通用户进行https证书怎么工作的科普咨询时,最需要理解的就是这三点:它让你知道“对方是谁”,让你说的话“只有对方能看懂”,并且确保你看到的内容“没被改过”。
实操指南:如何检查一个网站的数字证书
理解理论后,做一次实操很有帮助,你可以自己动手查看任何网站的证书。
在浏览器中查看证书信息
- 打开一个HTTPS网站,
www.baidu.com。 - 点击地址栏左侧的“小锁”图标。
- 在弹出的菜单中,点击“连接是安全的”或类似选项。
- 点击“证书有效”或“查看证书”。
- 在证书窗口中,切换到“详细信息”选项卡。
你会看到一系列字段,比较关键的是:
- 颁发给:这个证书是签发给哪个域名的(
.baidu.com)。 - 颁发者:签发这个证书的CA是谁(
DigiCert或GlobalSign)。 - 有效期:证书的起止时间,过期后不可用。
- 公钥:证书中包含的公钥信息,通常标识为RSA 2048位或ECC 256位。
- 增强型密钥用法:表明证书的用途,服务器身份验证”。
关键词与参数解读
在nginx或Apache服务器配置SSL证书时,你会看到一些参数,理解它们有助于排查问题。
- 证书链:一个完整的证书不是孤立的,它由“根证书”、“中间证书”和“服务器证书”组成,网站部署时,必须把中间证书和服务器证书拼接在一起,否则浏览器可能无法验证,导致信任错误。
- 私钥权限:私钥文件(.key)的权限必须设置为只有root用户可读(如600),否则服务器会报错并拒绝启动,据统计,多数证书配置失误都源于私钥权限设置不当。
- OCSP装订:一种提升通信效率的技术,传统浏览器会在通信时主动去CA查询证书是否被吊销,这会增加延迟,开启OCSP装订后,服务器会主动把验证结果“钉”在握手阶段的证书后面,显著提升数字证书通信过程详解中的握手速度。
不同场景下的证书选择与通信表现
并非所有场景都适合用同一类证书,不同类型的数字证书,在通信过程中的“验身”流程略有不同,用户体验和信任度也不同。
| 证书类型 | 验证级别 | 通信过程表现 | 典型适用场景 | 价格参考 |
|---|---|---|---|---|
| DV(域名验证型) | 最低,仅验证域名所有权 | 握手过程最快,浏览器地址栏只显示HTTPS,无公司信息 | 个人博客、小型展示型网站、深圳企业邮箱部署基础版 | 价格较低,部分免费 |
| OV(组织验证型) | 中等,验证企业真实存在 | 握手过程稍慢,浏览器会显示组织名称,用户信任度更高 | 企业官网、电商平台、需要体现公司资质的业务 | 中等价格 |
| EV(扩展验证型) | 最高,通过严格的企业审核 | 握手过程最复杂,浏览器地址栏会直接显示绿色公司名称,部分浏览器会突出显示 | 银行、金融、大型支付平台、政府机构 | 价格较高 |
选择时需要考虑:如果你的业务是面向大众的购物网站,选择OV或EV证书能显著提升转化率,因为用户在支付时能看到公司名称,信任感更强,而如果只是个人博客,DV证书完全够用。
数字证书通信过程常见问题
Q:数字证书过期了,我的网站还能正常通信吗?
A:不能,浏览器在校验阶段会检查证书的有效期,一旦发现证书过期,浏览器会判定该连接不安全,并阻止用户访问,或显示巨大的红色警告页面,用户通常不会选择继续访问,务必在证书到期前进行续费或重新签发,并部署新证书。
Q:数字证书和SSL证书,以及HTTPS是什么关系?
A:这是一个常见的概念混淆。HTTPS是HTTP协议的安全版本,是通信协议本身。SSL/TLS是实现HTTPS加密的底层安全协议,它是规则和标准,而数字证书是SSL/TLS协议中用于身份认证和公钥分发的介质,是一个具体的文件,简单说,数字证书是SSL/TLS协议的“身份证”,HTTPS是使用了这个“身份证”的“安全通道”,没有数字证书,SSL/TLS协议就无法建立信任,通信也就无法安全启动。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/531498.html