HTML客户端与服务器通讯的核心是用户通过HTML输入控件提交数据,服务器处理并返回结果,整个过程基于HTTP请求和响应。无论是登录、注册还是搜索,背后都是这个简洁的模型。参考2
客户端与服务器通信原理:GET和POST详解
什么是HTTP请求
HTTP请求是客户端与服务器通讯的基础,也是实现前端交互的前提,当你在浏览器中填写表单并点击提交,浏览器会根据表单的method属性创建对应的HTTP请求,并通过网络发送到服务器,这个请求包含请求行(方法、URL、协议版本)、请求头(传递元数据,如Content-Type、User-Agent)和请求体(仅在POST等方法中包含数据),理解请求的结构,有助于你调试通讯问题,也能帮助你选择合适的提交方式,服务器根据请求头信息返回相应的响应头,包括状态码、内容类型等,这些细节对诊断异常很有帮助。
HTML表单提交方式对比:GET与POST
GET和POST是HTML表单中最常用的两种提交方式,它们在工作机制和适用场景上差异明显,下面从多个维度进行比较:
| 特性 | GET | POST |
|---|---|---|
| 数据位置 | 附加在URL后,以?分隔 | 放在请求体中 |
| 长度限制 | 受URL长度限制,约2KB | 无固定限制,受服务器配置 |
| 安全性 | 数据在URL中明文暴露,容易被浏览器历史记录、日志捕获 | 数据不在URL中,相对隐蔽,但同样需HTTPS加密 |
| 缓存 | 可被浏览器缓存 | 不会被缓存 |
| 书签 | 可保存为书签 | 不能保存为书签 |
| 数据类型 | 仅支持ASCII字符 | 支持任意类型,包括二进制文件 |
| 幂等性 | 多次请求结果相同(幂等) | 多次请求可能产生不同结果(非幂等) |
从表格可以看出,GET适合查询类操作,比如搜索、分类查看;POST适合数据变更操作,比如注册、修改、上传文件,GET请求的URL参数可以被用户直接修改,因此不适合传递敏感数据;POST请求的数据在请求体中,用户不易直接修改,但也不能完全依赖,行业共识认为,遵循HTTP方法语义(GET用于读取,POST用于写入)是规范设计的基础。
如何选择GET和POST
在实际开发中,选择GET还是POST,主要看你的操作是否改变服务器状态,如果只是获取数据,比如搜索引擎的搜索框,使用GET更合适,用户还能分享搜索结果链接,如果涉及数据提交,比如登录表单、注册表单,必须使用POST,防止敏感数据泄露,对于文件上传,也只能使用POST,因为GET无法处理二进制数据。HTTPS是保证数据安全的基础,无论使用哪种方法,涉密数据都必须通过HTTPS加密传输。参考2
HTML输入控件:表单与服务器通讯的桥梁
表单元素与服务器交互
表单(form)是HTML中收集用户输入并发送到服务器的核心容器,表单内的所有输入控件,包括input、textarea、select、button等,都通过name属性提供数据键,当用户提交表单,浏览器会收集所有控件的当前值,组成键值对,根据form的action和method属性发送请求,服务器端通过解析这些键值对获取数据,表单还可以包含其他属性,如target(指定响应显示位置)、enctype(指定编码类型,文件上传时必须设为multipart/form-data)、novalidate(关闭HTML5验证)等,合理使用这些属性可以控制通讯行为。
HTML输入框类型详解
HTML5提供了丰富的输入类型,以适应不同数据格式,并内置验证逻辑,常见类型及其应用场景:
- text:通用单行文本,适用于用户名、标题等。
- password:密码输入,字符被遮蔽,适用于密码字段。
- email:邮箱输入,浏览器会校验格式,提升数据准确性。
- url:网址输入,自动校验http协议格式。
- number:数字输入,可设置最小值、最大值、步长,用于数量、年龄等。
- tel:电话号码输入,在移动端弹出数字键盘,方便输入。
- file:文件上传,用于选择文件,需配合enctype=”multipart/form-data”使用。
- hidden:隐藏域,用于传递不需要用户看到的固定值,如CSRF Token。
- submit:提交按钮,点击后触发表单提交。
- reset

:重置按钮,清空表单所有输入。
每种类型都有其特定用途,合理使用能提升用户体验和数据准确性,使用email类型,浏览器会在提交前检查是否包含“@”符号,减少无效提交,对于文件上传,服务器端需要以二进制方式接收数据,并限制文件大小和类型,避免安全风险。
表单提交过程
当用户点击提交按钮,浏览器执行以下步骤:
- 触发表单的submit事件,如果存在JavaScript处理,先执行自定义逻辑。
- 浏览器收集表单数据,根据每个控件的name和value形成数据集合。
- 根据method和action属性,构建HTTP请求,如果是GET,数据拼接到URL;如果是POST,数据放入请求体。
- 发送请求到服务器,服务器处理数据并返回响应。
- 浏览器根据响应(如重定向、新页面、JSON数据)更新显示。
如果使用AJAX提交,这个过程由JavaScript控制,可以异步发送,无需刷新页面,交互更流畅。
前端表单数据传到后端:实际流程与注意点
客户端表单验证
在数据发送到服务器之前,进行客户端验证可以节省带宽和提高反馈速度,HTML5提供了一系列属性用于验证:required(必填)、pattern(正则)、minlength/maxlength(长度限制)、min/max(数值范围)等,设置input type=”email” required,浏览器会在提交时弹出提示,要求用户输入有效邮箱,但需注意,客户端验证只能作为辅助,不能替代服务器端验证,因为客户端验证可以被绕过或禁用,服务器端验证是安全的第一道防线。
服务器端数据接收
服务器端接收到HTTP请求后,需要解析数据,对于GET,从URL中获取参数;对于POST,从请求体中读取,然后根据业务逻辑处理,比如存储到数据库或发送邮件,处理完成后,返回响应,通常是重定向(避免重复提交)或返回JSON数据,开发者需要确保服务器端验证所有数据,包括数据类型、长度、格式、范围等,防止恶意输入,对输出进行转义,避免XSS攻击。参考1
安全性考虑:CSRF和XSS
在客户端与服务器通讯中,安全性是重中之重,两个常见威胁:
- CSRF(跨站请求伪造):攻击者诱导用户访问恶意网站,该网站发出伪造请求,利用用户已登录身份执行操作,防范方法包括使用CSRF Token(表单中嵌入随机token,验证与服务器一致)、检查Referer头、使用SameSite Cookie属性,多数现代框架自动集成CSRF保护。
- XSS(跨站脚本攻击):攻击者通过输入框注入恶意脚本,当其他用户浏览时执行,防范方法是对用户输入进行编码转义,输出时使用合适的上下文(如HTML实体编码),避免直接拼接字符串,使用模板引擎的自动转义功能可以有效减少XSS风险。
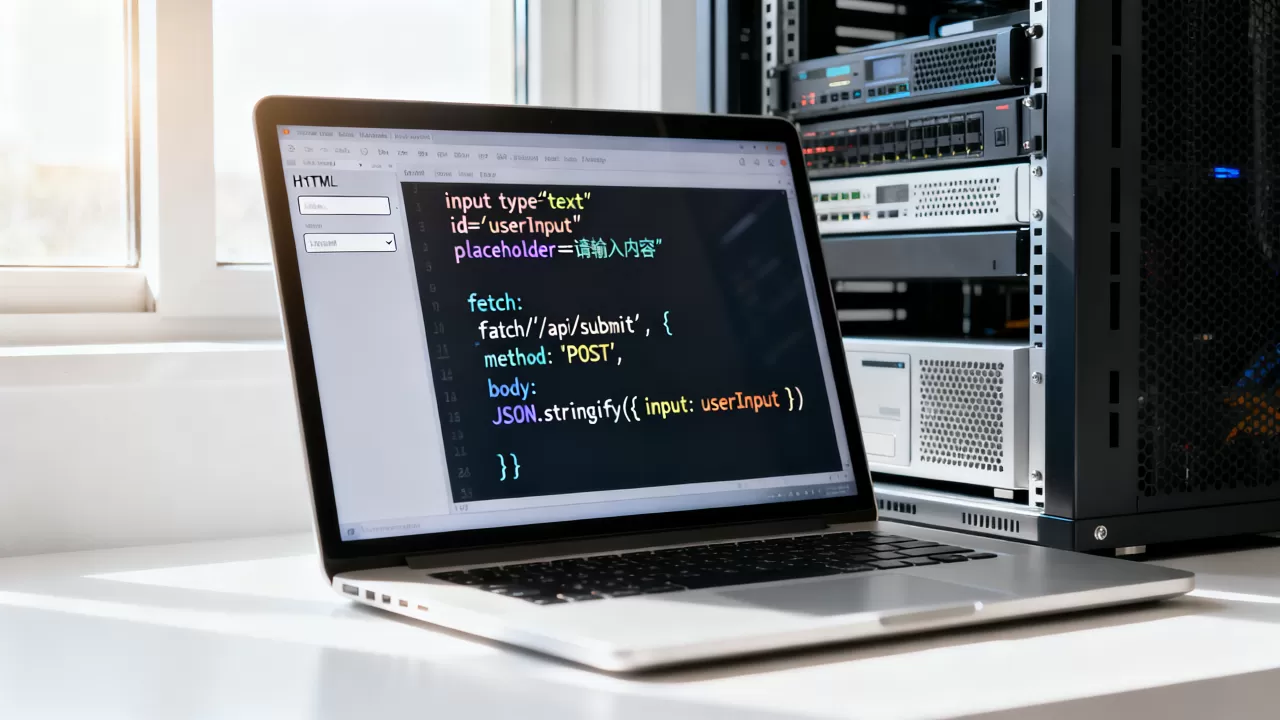
使用AJAX提交表单
传统表单提交会刷新页面,导致用户体验中断,现代开发中,常用AJAX技术异步提交数据,实现无刷新交互,步骤包括:
- 监听表单的submit事件,阻止默认提交。
- 创建FormData对象,传入表单元素,自动收集所有数据。
- 使用fetch或XMLHttpRequest发送POST请求,数据为FormData。
- 服务器返回JSON或XML,客户端根据响应更新页面局部内容。
AJAX提交让表单交互更流畅,但需要注意跨域问题(CORS)和CSRF Token的传递。
客户端与服务器通讯常见问题
为什么我的表单数据没有发送到服务器?
检查表单的method和action属性是否正确,确保每个输入控件都有name属性,没有name的数据不会被发送,如果使用JavaScript提交,检查AJAX请求的URL、方法和数据格式是否正确,检查浏览器控制台是否有错误,以及网络请求是否被拦截。
GET和POST哪个更安全?
从数据暴露角度看,POST比GET更安全,因为数据不在URL中,但两者都不加密,真正的安全依赖于HTTPS协议,如果数据敏感,务必使用HTTPS,并且服务器端做好验证和过滤,POST可以处理更多类型的数据,包括文件上传。
如何处理多个输入框的数据?
在HTML表单中,每个输入框的name属性对应服务器端接收的变量名,提交时,所有数据会打包发送,服务器端通过循环或直接引用变量名获取数据,在PHP中,使用$_POST[‘username’]获取;在Python Flask中,使用request.form[‘username’],如果使用JavaScript,可以通过FormData对象或serialize方法获取。
是HTML客户端与服务器通讯以及HTML输入的核心内容,理解这个流程,你就能构建出可靠、安全的数据提交机制。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/533154.html