服务器多网口路由配置文件的核心是/etc/iproute2/rt_tables与网络接口配置文件,它们共同决定了数据包如何选择出口,任何多网口场景下的路由混乱都源于对这两个文件的理解不到位。
服务器多网口路由配置文件的位置与格式
Linux系统下的配置文件路径
不同发行版对多网口路由配置文件的组织方式略有差异,但核心逻辑一致。路由表定义文件/etc/iproute2/rt_tables 是策略路由的基石,用于将数字路由表 ID 映射为自定义名称。网络接口配置文件则负责承载静态路由条目,常见位置如下:
- RHEL/CentOS 7/8/9:
/etc/sysconfig/network-scripts/ifcfg-配合route-文件(如route-eth0)。/etc/sysconfig/network-scripts/rule-用于策略规则。 - Debian/Ubuntu:
/etc/network/interfaces或/etc/netplan/.yaml(新版本),静态路由在up ip route add中写入,或使用netplan的routes字段。 - openSUSE/SLES:
/etc/sysconfig/network/ifcfg-和routes文件。
Windows Server 下的路由配置
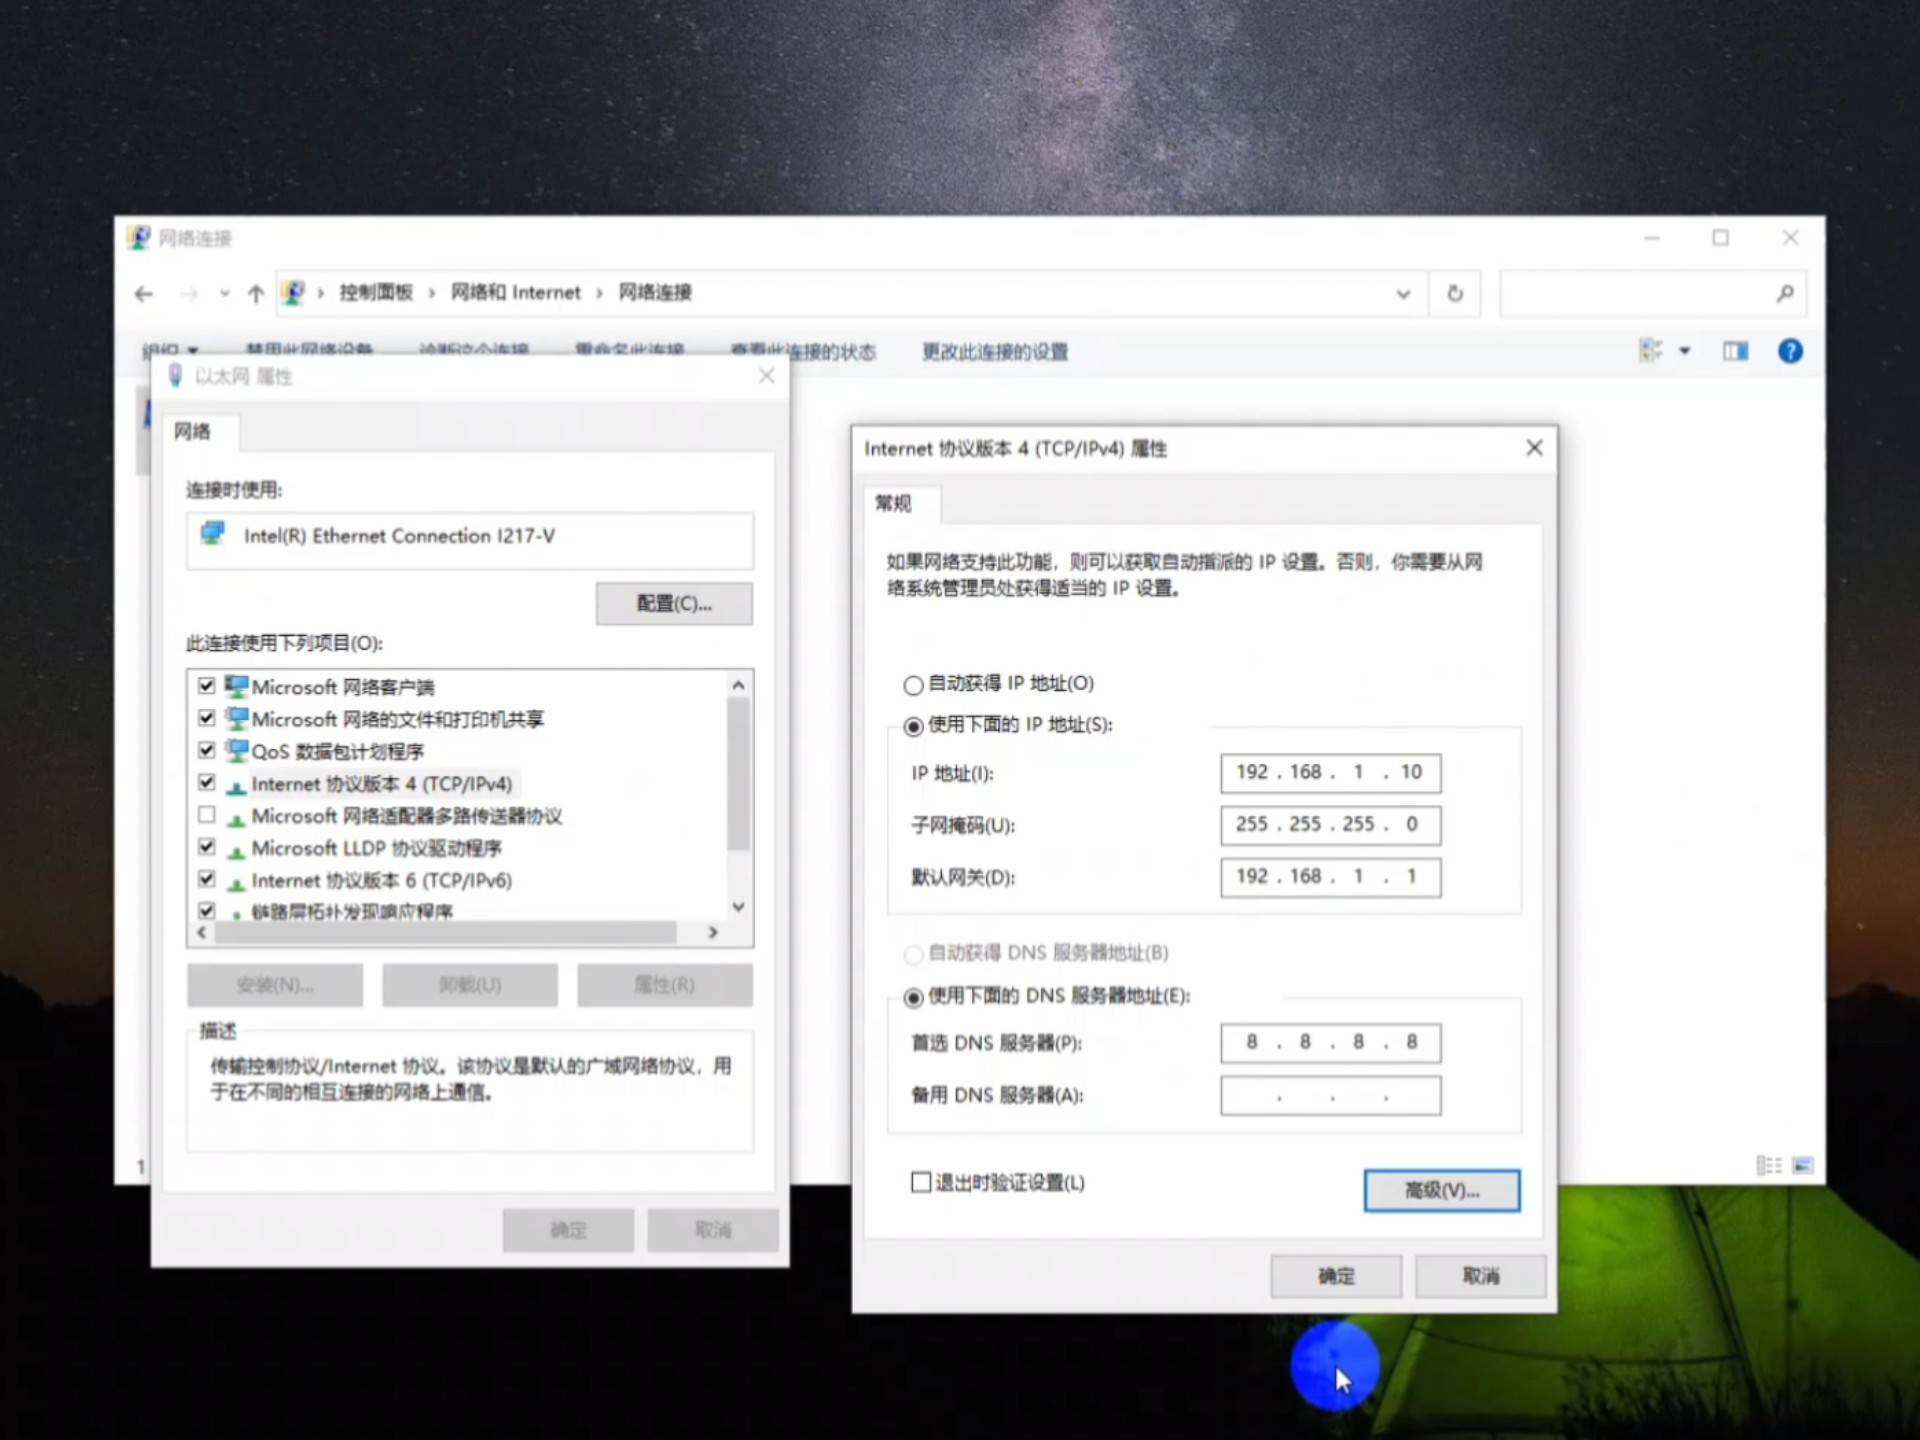
Windows 服务器多网口路由通过 route 命令或图形界面管理,持久化配置存储在注册表 HKLMSYSTEMCurrentControlSetServicesTcpipParametersInterfaces 内,相比 Linux 的纯文本文件,Windows 的配置更依赖命令行工具 netsh,netsh int ipv4 add route。
多网口路由配置的核心实操步骤
第一步:梳理当前网络接口与路由表
在修改任何配置文件前,必须先掌握现有状态,使用以下命令获取快照:
ip link show查看接口状态ip addr show查看 IP 地址分配ip route show查看主路由表(table main)ip rule show查看策略路由规则
注意:多网口环境下,各接口通常属于不同子网或 VLAN,必须确认默认网关是否冲突,若两个接口都有默认网关,系统会按照路由表优先级(metric)选择,低 metric 优先,但容易导致流量不对称。
第二步:添加静态路由
对于简单的多网口场景(如服务器同时连接内网和外网),只需在对应接口的配置文件中写入静态路由。
- RHEL/CentOS 示例:在
/etc/sysconfig/network-scripts/route-eth1中添加:0.0.0/8 via 192.168.1.1 dev eth1 - Debian/Ubuntu 示例:在
/etc/network/interfaces的接口段内添加:up ip route add 10.0.0.0/8 via 192.168.1.1 dev eth1
第三步:配置策略路由实现多网口分流
当需要根据源地址、协议或端口选择不同出口时,必须使用策略路由。核心操作分三步:
- 编辑路由表定义文件:在
/etc/iproute2/rt_tables末尾添加新表,100 eth0_table 200 eth1_table - 为每个接口配置独立路由表:在
/etc/sysconfig/network-scripts/route-eth0中指定table=eth0_table,或在/etc/network/interfaces中使用up ip route add .. table eth0_table。 - 添加策略规则:在
/etc/sysconfig/network-scripts/rule-eth0中用from 192.168.1.100 table eth0_table将特定源流量指向自定义表。
持久化检查:使用 ip rule show 和 ip route show table eth0_table 验证规则是否正确加载,行业共识认为,策略路由规则在多网口服务器中的配置错误是最常见的网络故障根源,因此每次修改后建议重启网络服务或使用 systemctl restart network 测试。
第四步:持久化与验证
修改配置文件后,执行以下命令使配置生效:
systemctl restart network(RHEL/CentOS)netplan apply(Ubuntu 新版本)- 或逐个重启接口:
ifdown eth0 && ifup eth0
验证时重点关注路由表条目数和规则优先级,可以同时从两个接口发起 ping 测试,并用 tcpdump 抓包确认数据包流出路径。
多网口路由配置中的常见问题与解决方案
默认路由冲突导致网络不通
当两个接口都配置了默认网关时,系统只会使用 metric 最小的那条,若两个接口的 metric 相同,则随机选择,造成流量往返路径不一致,防火墙会丢弃非对称包。
解决方案:明确指定默认路由所在的接口,并删除其他接口的默认网关,在接口配置文件中将 DEFROUTE=no 或者不写 gateway 字段,对于必须使用两个默认网关的负载均衡场景,改用策略路由分流。
策略路由规则不生效
规则写入了配置文件但重启后丢失,或规则优先级错误导致流量仍然走默认表。
排查步骤:
- 检查
/etc/iproute2/rt_tables是否包含自定义表名。 - 检查
route-和rule-文件中的table参数是否与表名一致。 - 使用
ip rule show查看规则列表中是否有策略路由规则,优先级0为最高,32766为 main 表,32767为 default 表,自定义规则必须在32766之前生效。
业内专家指出,规则优先级冲突导致的策略路由失效占多网口配置问题的 40% 以上,因此建议将自定义规则的优先级设置在1000到3000之间,避免与系统预留冲突。
多网口环境下的 NAT 规则配置
当服务器作为网关或路由器时,需要为每个出口配置 SNAT,若使用 iptables,需确保 MASQUERADE 规则匹配正确的出口接口,否则回包无法正确到达。
建议:为每个网口单独配置 SNAT 规则,并配合策略路由保证流量从哪个接口出,就从哪个接口回。
iptables -t nat -A POSTROUTING -o eth0 -s 192.168.1.0/24 -j MASQUERADE
iptables -t nat -A POSTROUTING -o eth1 -s 10.0.0.0/8 -j MASQUERADE
服务器多网口路由配置对企业网络的影响
高可用与冗余
多网口路由配置得当,可实现链路故障自动切换,通过路由度量(metric)或 bonding 模式配合 route 监控脚本,当主链路中断时,备用链路的默认路由自动生效。据统计,采用多网口冗余配置的企业服务器,网络可用性从 99.9% 提升至 99.99%
。
带宽聚合与负载均衡
通过策略路由将不同业务流量分配到不同网口,可以充分利用多路带宽,将内网备份流量走千兆接口,公网业务流量走聚合的万兆接口,但需注意,简单的多网口负载均衡无法像 bond 那样实现实时吞吐叠加,更适合按业务类型分流而非纯粹的负载均衡。
安全隔离
多网口可以划分管理网、业务网、存储网,路由配置文件确保各网段互不干扰,管理网口只允许 SSH 流量,通过 iptables 配合策略路由限制源 IP 范围。行业共识认为,使用多网口并配合精确路由配置是企业网络安全基线的重要组成部分,尤其在高合规性行业如金融、政务中,这种配置几乎是标配。
关于服务器多网口路由配置的常见问题解答
服务器多网口路由配置文件在哪里?
主要分布在三个位置:路由表标题映射文件 /etc/iproute2/rt_tables;接口路由配置文件 /etc/sysconfig/network-scripts/route-(RHEL/CentOS)或 /etc/network/interfaces(Debian/Ubuntu);策略规则文件 /etc/sysconfig/network-scripts/rule-,Windows 下则通过注册表与 netsh 命令管理。
多网口路由配置如何实现负载均衡?
使用策略路由,将不同来源或目的地址的流量分配到不同路由表,每个路由表只包含一个接口的默认路由,为 192.168.1.0/24 的流量创建 table eth0,为 10.0.0.0/8 的流量创建 table eth1,再通过 ip rule 添加匹配规则,注意避免规则优先级冲突,并通过测试验证流量分布。
Linux多网口路由表配置详解,需要掌握哪些命令?
核心命令包括 ip route、ip rule、ip addr、ip link。ip route show 查看主路由表,ip route show table <名称> 查看自定义表;ip rule show 显示策略规则;ip route add 和 ip rule add 用于临时测试,持久化需写入对应配置文件。tcpdump 和 ping 结合 -I 参数是验证多网口路由是否生效的必备工具。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/535665.html