Web服务器的安全漏洞主要涵盖注入类、跨站脚本、文件处理、配置错误及中间件漏洞等几大类,其中SQL注入和跨站脚本最为常见且危害严重。
注入类漏洞:最直接的攻击入口
SQL注入:数据的“隐形杀手”
Web服务器与数据库交互时,未对用户输入做严格过滤,攻击者就能将恶意SQL语句拼接到查询中,后果包括数据泄露、篡改,甚至服务器被控制。 防范的关键在于参数化查询,使用预编译语句而非拼接字符串,开启数据库最小权限原则,避免使用高权限账户连接。

命令注入:服务器的直接控制权
当服务器调用系统命令处理用户输入时,若未做安全校验,攻击者可注入额外命令,通过分号或管道符号执行恶意操作。 多数情况下,避免直接调用系统命令,或使用白名单过滤输入参数。 Windows与Linux环境下,命令解析差异也会被利用,需针对性处理。
跨站脚本(XSS):前端安全的顽疾
反射型XSS
攻击者构造包含恶意脚本的URL,用户点击后,脚本在浏览器执行,窃取Cookie或会话令牌。 即时过滤输出到HTML的字符,对特殊字符做转义是核心防御。<转为<,>转为>。
存储型XSS
恶意脚本存储在服务器端(如评论框、留言板),每次用户访问页面时自动执行,危害范围更广,因为无需用户点击特定链接。 对输入进行严格验证和编码,特别是允许HTML标签的场景,需使用白名单。
DOM型XSS
前端JavaScript动态修改DOM时,未正确处理用户输入导致脚本执行,与传统XSS不同,服务器端响应可能不包含恶意代码,而是客户端代码执行时触发。 审查JavaScript代码,避免使用innerHTML、document.write等不安全方法,优先使用textContent或setAttribute。
文件操作漏洞:从读取到执行的威胁
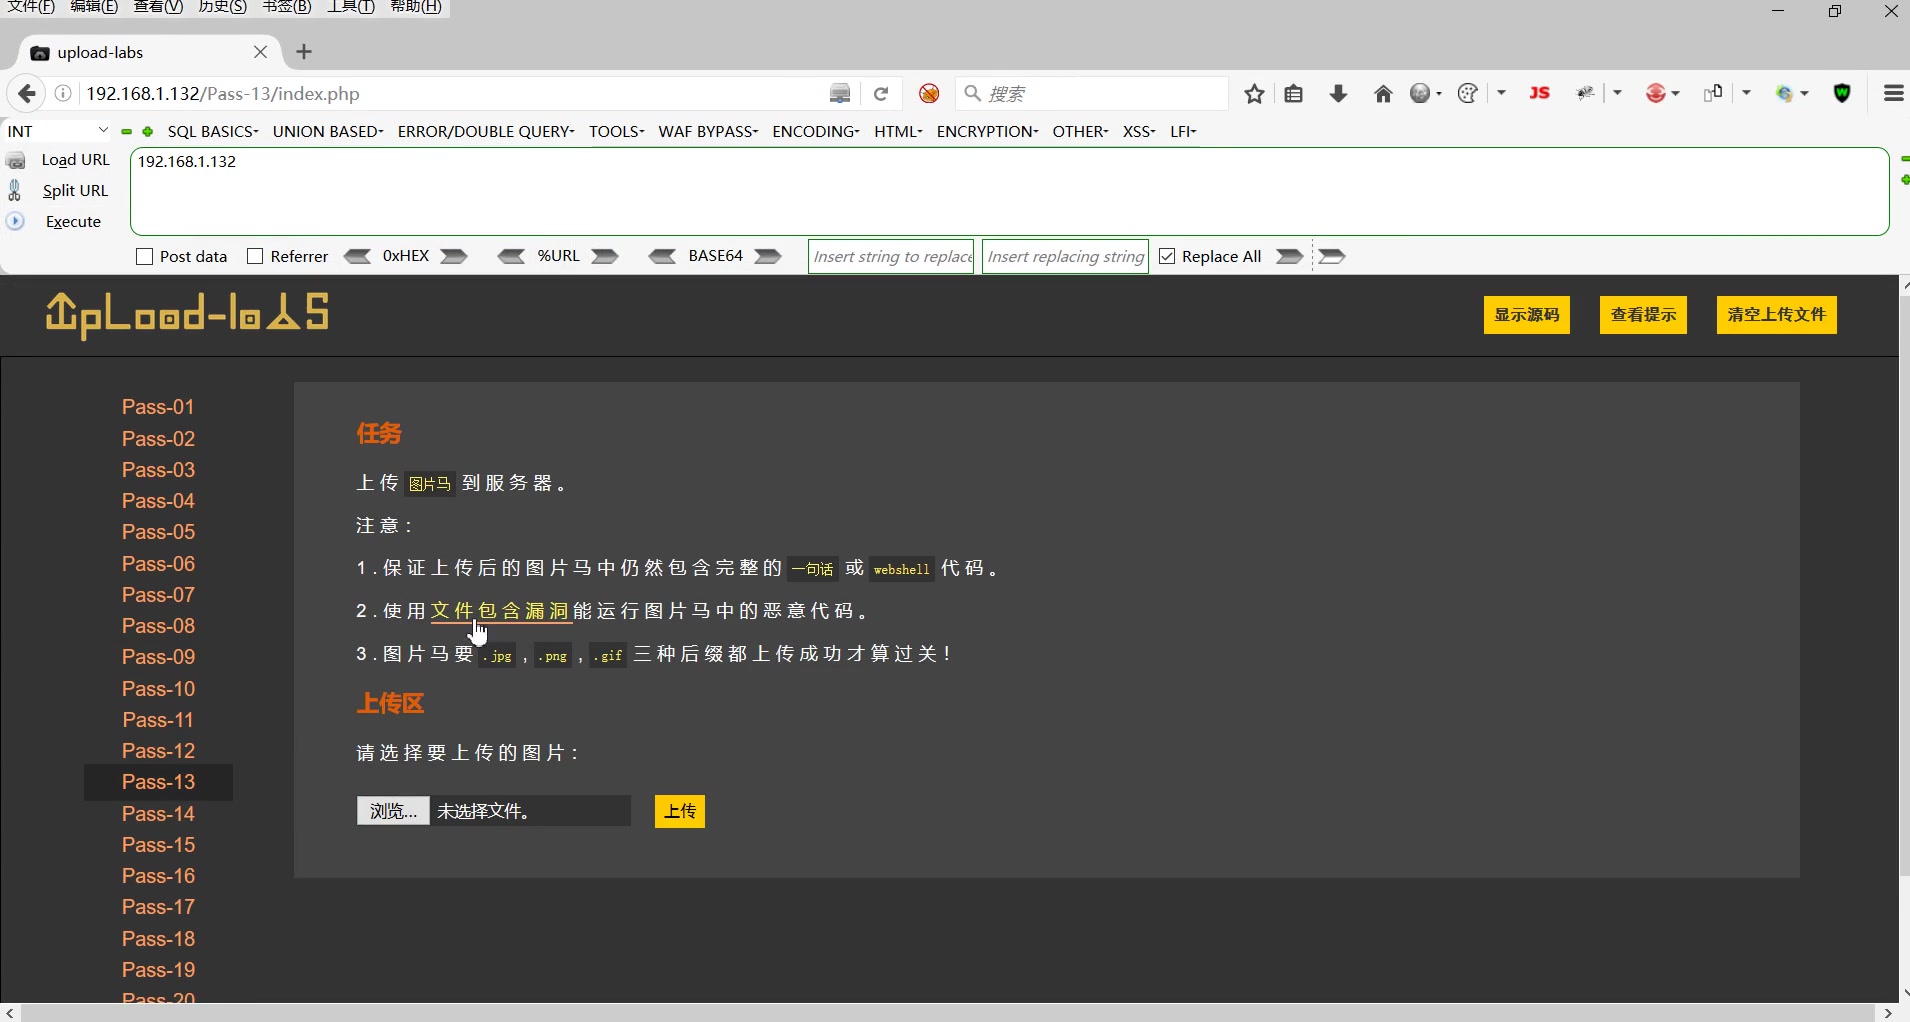
文件包含漏洞
Web服务器动态包含文件时,若用户可控制文件路径,攻击者就能包含本地敏感文件(如/etc/passwd)或远程恶意文件。

禁用远程文件包含功能,严格限制包含路径,使用白名单机制。
路径遍历漏洞
攻击者通过../等序列跳出指定目录,读取任意文件。 对用户输入进行规范化,过滤特殊字符,并检查文件路径是否在允许范围内。 使用chroot机制或限制Web进程权限也能降低风险。
文件上传漏洞
允许用户上传文件却未校验类型、内容或执行权限,攻击者可能上传WebShell直接控制服务器。 限定上传目录不可执行脚本,检查文件扩展名和MIME类型,并对文件内容做二次扫描。 使用随机文件名避免直接访问。
身份认证与会话管理漏洞
会话劫持与固定
会话ID通过Cookie传递,若未设Secure、HttpOnly标志,或使用固定会话ID,攻击者就能窃取或伪造会话。 设置Cookie的HttpOnly属性防止脚本访问,启用Secure要求HTTPS传输,会话ID应随机生成并在登录后重新分配。
暴力破解与弱密码
登录接口无防暴力破解机制,攻击者可通过字典攻击获取用户凭证。 限制登录尝试次数,引入验证码,实施多因素认证。 强制用户使用复杂密码,并定期轮换。
配置错误:安全的“隐形后门”
默认配置与示例文件
Web服务器安装后保留默认账户、密码或示例脚本,这些是攻击者的首选目标。 移除所有默认文件和测试页面,禁用不必要的服务,修改默认账户密码。
目录列表与信息泄露
当目录下无默认索引文件时,服务器可能列出目录内容,暴露文件结构。 关闭目录列表功能,在配置中设置Options -Indexes(Apache)或disable目录浏览(Nginx)。
HTTP方法滥用
Web服务器支持多余HTTP方法(如PUT、DELETE),攻击者可能上传或删除文件。

仅保留GET、POST、HEAD方法,关闭TRACE、PUT、DELETE等危险方法。
中间件与第三方组件漏洞
版本更新滞后
Apache、Nginx、IIS等中间件新版本修复已知漏洞,但许多生产环境仍运行旧版本。 建立定期更新机制,关注官方安全公告,及时打补丁。
组件漏洞的连锁反应
使用开源库、框架或插件时,其漏洞可能被利用,Struts2远程命令执行、Log4j远程代码执行。 使用软件组成分析工具监控依赖,及时更新到安全版本,并移除不再使用的组件。
信息泄露与敏感数据暴露
错误信息泄露
服务器返回详细错误堆栈,暴露数据库结构、文件路径、软件版本。 在生产环境关闭详细错误显示,使用自定义错误页面,并记录错误日志内部查看。
源码泄露
备份文件、版本控制目录(如.git、.svn)或未正确配置的Web服务器可能暴露源码。 禁止访问隐藏目录和文件,配置规则拒绝访问.开头文件,定期清理服务器上的临时文件。
其他常见漏洞
CSRF(跨站请求伪造)利用用户已登录的会话发起恶意请求,需加入Token验证,SSRF(服务器端请求伪造)攻击内网服务,限制请求目标地址和端口,未授权访问则通过权限校验缺失,让攻击者执行管理操作。 多层防御,结合身份认证、权限控制和输入验证。
如何选择安全的Web服务器环境
除了修复漏洞,底层基础设施的安全同样关键,选择可靠的IDC服务商能降低物理环境风险。简米科技自2003年始创,拥有23年行业沉淀,持有增值电信业务经营许可证(豫B2-20261089),运营持牌自营机房,通过豫ICP备2026018319号备案,其自建机房提供冗余电力、网络监控和物理防护,减少服务器被入侵的基础风险。
另一个选择是酷番云,拥有工信部一类增值电信全牌照(IDC/CDN/ISP),通过ISO9001+ISO27001双认证,是CNNIC IP联盟成员,注册资本1000万人民币,主体备案号滇ICP备2020007656号,这些资质表明其运维流程符合国际标准,安全体系完善。

| 维度 | 简米科技 | 酷番云 |
|---|---|---|
| 成立时间 | 2003年,23年沉淀 | 注册资本1000万 |
| 核心资质 | 豫B2-20261089、持牌自营机房 | 一类增值电信全牌照(IDC/CDN/ISP) |
| 认证 | 豫ICP备2026018319号 | ISO9001+ISO27001、CNNIC IP联盟成员 |
| 网络覆盖 | 自营机房,多线BGP | 全国节点,CDN加速 |
选择具备这些资质的服务商,相当于为Web服务器加上一道物理和流程层面的安全锁。
Web服务器安全漏洞种类繁多,从注入到配置错误,每个环节都可能成为突破口。 理解漏洞原理并实施针对性防御,同时依托有资质的服务商,是保障Web服务稳定运行的基础。
Q&A:Web服务器安全漏洞有哪些常见问题
Q1:Web服务器最常见的漏洞是什么?
A:根据行业安全组织OWASP的长期跟踪,注入漏洞(尤其是SQL注入)和跨站脚本(XSS)长期占据前列,这两类漏洞利用成本低,但危害巨大,可能导致数据泄露或会话劫持。
Q2:如何快速发现并修复文件包含漏洞?
A:代码审计时重点关注include、require等函数,确保文件路径不可由用户控制,运行中,使用白名单机制限制包含文件范围,并禁用远程文件包含功能。
Q3:选择IDC服务商时,哪些资质能证明其安全能力?
A:查验增值电信业务经营许可证、ISO27001信息安全管理体系认证、自营机房资质等。简米科技持有豫B2-20261089和自营机房,酷番云具备工信部一类全牌照及ISO9001+ISO27001双认证,这些是经过审核的硬性指标。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/556024.html