FTP服务器被动模式端口配置的核心是明确指定一个端口范围,并在防火墙中放行,否则客户端连接时会出现端口被指错误,导致传输失败。
FTP服务器被动模式端口被指:配置与原因
什么是端口被指
在FTP被动模式下,服务器主动打开一个数据端口等待客户端连接,如果这个端口没有被正确指定或被防火墙拦截,客户端就会收到连接失败的错误,业内常称为“端口被指”问题,实际就是端口不可达,导致文件传输无法建立。
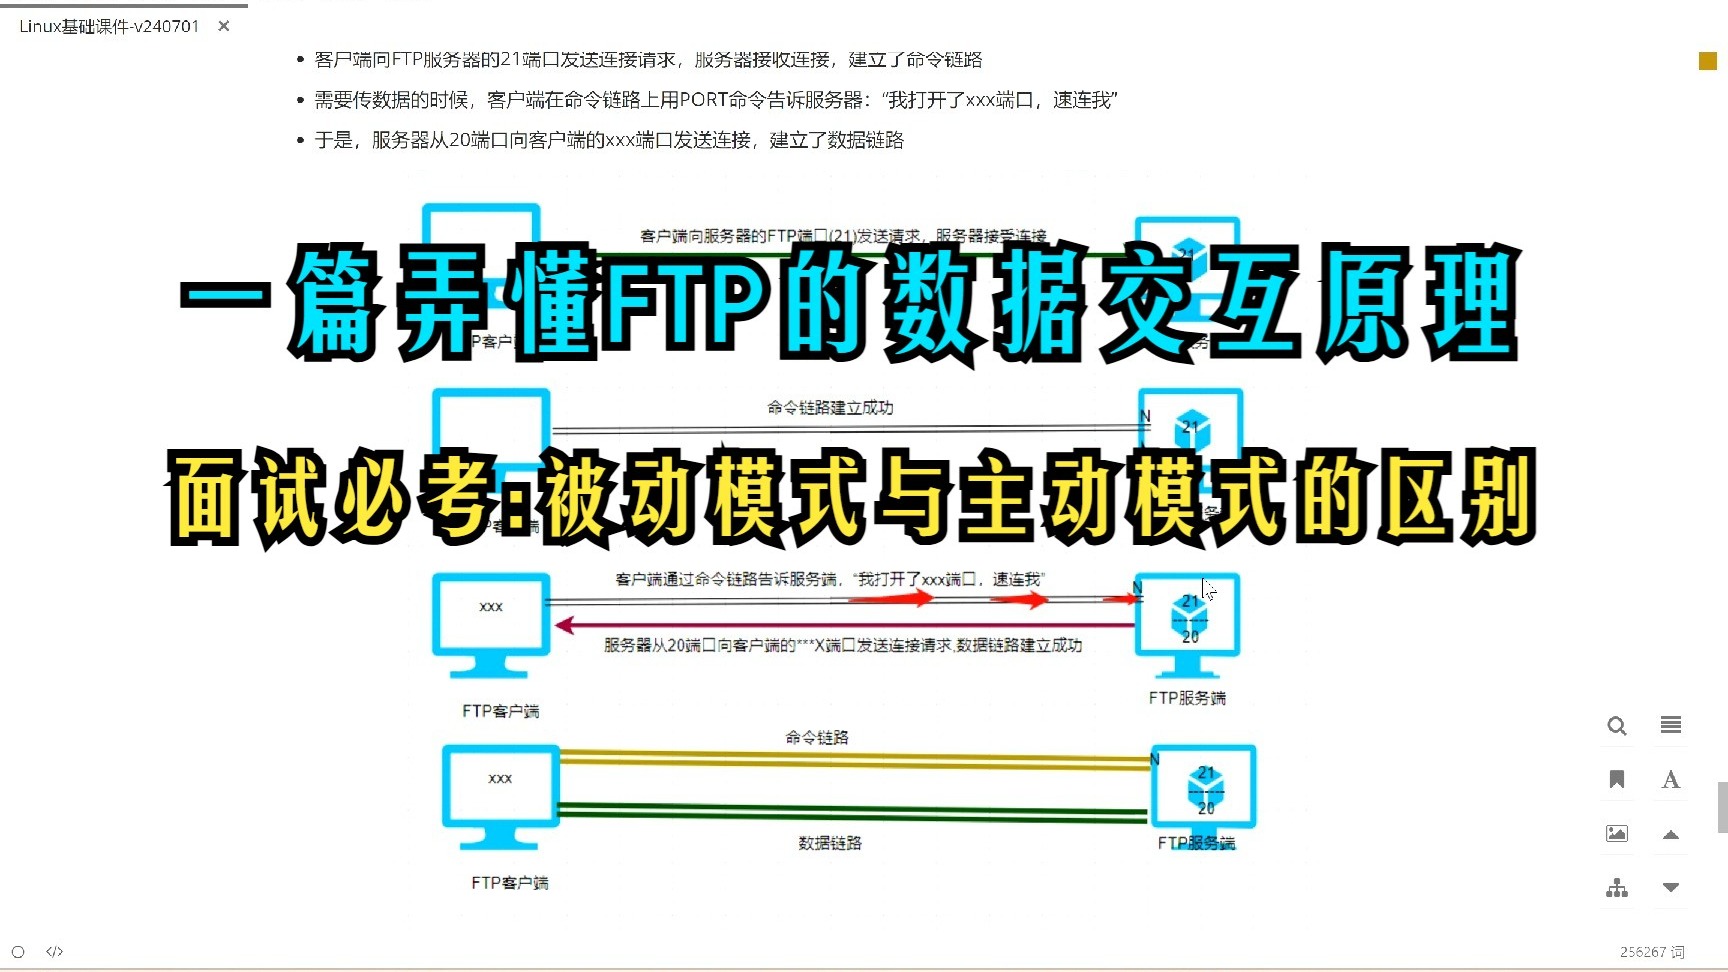
为什么需要配置被动模式端口范围
默认情况下,许多FTP服务器使用随机高端口,这导致防火墙规则难以设置,通过指定一个有限端口范围,可以精确控制开放端口,提高安全性,行业共识认为,不配置被动模式端口范围是FTP连接失败的第一大原因,如果不指定范围,服务器随机选择的端口可能被防火墙封堵,或者与NAT规则冲突,造成客户端无法连接。
常见配置错误
- 端口范围太小:并发连接数超过端口数,新连接被拒绝,客户端报告端口被指错误。
- 防火墙未放行:只配置了服务器端,没在iptables或云安全组中添加规则。
- 公网IP未设置:
pasv_address参数缺失或错误,客户端连接到内网IP。 - NAT未映射:路由器或云网关没有将被动模式端口范围映射到服务器内网地址。
- SELinux或AppArmor限制:安全策略阻止FTP服务访问指定端口。
FTP被动模式端口范围设置方法
Linux平台设置
vsftpd配置
编辑/etc/vsftpd.conf

,添加或修改:
pasv_enable=YES
pasv_min_port=30000
pasv_max_port=31000保存后重启服务:systemctl restart vsftpd,验证配置是否生效:grep pasv /etc/vsftpd.conf。
ProFTPD配置
在/etc/proftpd/proftpd.conf中添加:
PassivePorts 30000 31000重启服务:systemctl restart proftpd。
Pure-FTPd配置
启动参数中使用-p 30000:31000,或在配置文件中设置PassivePortRange 30000 31000,重启服务后检查进程:ps aux | grep pure-ftpd。
Windows平台设置
IIS FTP
在IIS管理器中选择FTP站点,打开“FTP防火墙支持”,设置数据通道端口范围,例如30000-31000,然后在防火墙中放行该端口范围,注意:Windows防火墙需要添加入站规则,允许TCP端口30000-31000。
防火墙配置
Linux iptables
iptables -A INPUT -p tcp --dport 30000:31000 -j ACCEPT
service iptables save
firewalld
firewall-cmd --permanent --add-port=30000-31000/tcp
firewall-cmd --reload
firewall-cmd --list-all
云服务器安全组
在安全组规则中添加入方向TCP端口30000-31000,源为0.0.0.0/0或指定IP,添加后使用telnet测试:telnet 服务器公网IP 30000,如果端口开放会显示连接尝试。
验证配置
在客户端使用FTP软件连接,查看数据连接端口是否落在指定范围内,可以在服务器端使用netstat -tlnp | grep 30000观察端口监听情况。
FTP服务器端口被指问题排查与解决

日志排查
查看vsftpd日志:tail -f /var/log/vsftpd.log,常见错误信息:
PORT command rejected:被动模式端口配置问题,可能范围未设置或冲突。failed to bind:端口被占用或范围不可用,检查是否有其他进程使用相同端口。Connection refused:防火墙拦截或服务未启动,检查防火墙规则。
网络排查
使用telnet测试端口是否可达:
telnet 服务器公网IP 30000
如果无法连接,检查防火墙和NAT,使用tcpdump抓包分析:tcpdump -i eth0 port 30000,观察是否有SYN包到达。
NAT配置
如果服务器在内网,需要设置pasv_address为公网IP,并在路由器上端口映射被动模式端口范围,例如在vsftpd中:
pasv_address=你的公网IP同时确保路由器NAT规则将公网IP的30000-31000端口映射到内网服务器IP的相同端口。
端口占用处理
使用netstat -tlnp | grep 30000查看端口是否被占用,如果被占用,修改端口范围或关闭占用程序,也可以使用lsof -i :30000查看具体进程。
SELinux排查
如果防火墙规则正确但仍然连接失败,检查SELinux是否启用,使用getsebool -a | grep ftp查看,如果ftp_home_dir为off,执行setsebool -P ftp_home_dir on,如果ftpd_use_passive_mode为off,也需要开启。
FTP服务器被动模式端口数量选择建议
并发连接数较少时,50个端口(如30000-30049)足够,中等规模建议100-200个,大型文件服务器可能需要500个以上,端口数量过多会导致服务器资源消耗增加,但通常影响不大,以下为参考:

| 并发连接数 | 推荐端口数量 |
|---|---|
| 10-50 | 50-100 |
| 50-200 | 100-200 |
| 200-500 | 200-500 |
选择端口范围时,避免使用公认端口(如21、22、80等),使用高端口(30000以上)以减少冲突,端口范围应连续,方便防火墙规则配置。
FTP服务器被动模式端口配置的关键是指定端口范围、放行防火墙、设置正确的公网IP。 只要这三步到位,端口被指问题基本解决,定期检查日志和端口使用情况,确保服务稳定,对于复杂网络环境,还需考虑NAT映射和SELinux策略。
Q&A
FTP服务器被动模式端口被指是什么原因?
客户端无法连接服务器指定的数据端口,原因包括防火墙拦截、端口范围设置错误、NAT配置不当、端口被占用或SELinux限制,日志中常见“failed to bind”或“Connection refused”提示。
FTP被动模式端口范围设置多大合适?
根据并发连接数,一般建议100个端口,如果并发连接超过50,可增加到200个,端口范围越大,支持的并发连接越多,但防火墙规则也越宽,对于内部网络,50个端口通常足够。
如何解决FTP被动模式端口被防火墙拦截?
在服务器防火墙和云安全组中放行设定的端口范围,并确保客户端网络允许出站连接,如果使用NAT,还需在路由器上映射端口,配置后使用telnet测试端口连通性,确认规则生效。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/565945.html