服务器本身没有绝对的安全,但通过合理的配置和维护,可以让绝大多数攻击者知难而退。这个结论基于一个行业共识:服务器安全不是产品属性,而是运维能力的体现,我们从攻击者的视角拆解服务器可能面临的风险,并给出可落地的加固方案。
服务器安全吗:先搞清楚你的服务器在怕什么
如果你问一个老运维“服务器安全吗”,他大概率会反问你:“你的服务器上跑着什么?”因为服务器安全的本质是资产价值与攻击成本的博弈,攻击者不会无缘无故攻击一台没有流量的服务器,他们盯上的是你的带宽、数据、算力,或者干脆把你当成攻击别人的跳板。

攻击者最常盯上的四个入口
- 弱口令与暴力破解:这是最常见的入侵方式,多数被黑事件并非因为漏洞多高级,而是root密码就是admin123,据统计,互联网上针对22端口(SSH)的暴力破解尝试每小时都有成千上万次,这并非危言耸听。
- 未打补丁的系统漏洞:无论是Windows Server还是Linux发行版,每隔一段时间就会爆出远程代码执行漏洞,如果长期不更新,等于把家门钥匙挂在锁上。
- Web应用层攻击:如果你的服务器运行着网站,那么SQL注入、XSS跨站脚本、文件上传漏洞都是重灾区,这里有个认知误区:服务器安全不等于系统安全,跑在上面的业务代码往往才是最薄弱的环节。
- DDoS流量攻击:这种攻击不偷数据,就是单纯把你的带宽打满,让正常用户无法访问,多数情况下,这并非针对你个人,而是竞争对手打压或恶意勒索。
一个常见的认知偏差:“云服务器比物理机更安全吗”
不少用户问“云服务器安全吗”,其实这个问题的前提就错了,云服务器和物理服务器的区别在于管理边界,云厂商负责物理层面和虚拟化层面的安全(比如防硬件故障、防隔壁租户入侵),但操作系统内部、应用层、数据层的安全依然由你负责,行业共识认为,上云之后的安全责任模型是“共享责任”厂商管底层,你管上层,如果抱着“上云就万事大吉”的心态,反而更容易出事。
服务器安全怎么设置:从登录入口到数据落地的三层防线
很多人觉得安全设置很玄乎,其实拆开看就三层:

入口防线、系统防线、数据防线,每一层都有具体操作步骤,照着做就能挡住大部分攻击。
第一层:入口防线让攻击者进不来
- 修改默认端口:把SSH从22端口改到高位端口(比如2222),能过滤掉大量无差别扫描,操作路径:编辑
/etc/ssh/sshd_config,修改Port参数,然后重启sshd服务。 - 禁用密码登录,改用密钥认证:这是性价比最高的一步,生成密钥对后,在sshd_config中设置
PasswordAuthentication no,从此暴力破解对你彻底失效。 - 配置防火墙白名单:用
iptables或firewalld只放行必要端口,比如只允许你的办公IP远程登录,命令示例:firewall-cmd --permanent --add-rich-rule='rule family=ipv4 source address=你的IP port port=2222 protocol=tcp accept',然后重载防火墙。
第二层:系统防线让进来的人动不了
- 及时更新补丁:别嫌麻烦,这是成本最低的漏洞修复手段,建议开启自动安全更新,或者每周固定时间手动检查更新。
- 最小化安装与权限控制:不装不需要的软件包,不给普通用户sudo权限,删除或禁用不必要的系统账号,很多人忽略的是,默认安装的Apache或Nginx自带的测试页面也是暴露面,建议直接删除。
- 部署入侵检测工具:比如
Fail2ban,它会自动封禁多次尝试登录失败的IP,配置简单,效果立竿见影。
第三层:数据防线即使被攻破也不至于全盘皆输
- 定期异地备份:至少每周一次全量备份,每日一次增量备份,备份文件要存到与服务器隔离的存储上,比如对象存储或另一台不联网的设备。
- 数据库加密存储:对敏感字段(如手机号、身份证号)使用AES加密后入库,即使数据库被拖走,攻击者也看不懂明文。
- 开启日志审计:记录所有登录行为、文件变更和命令执行记录,日志要同步到远程日志服务器,防止攻击者删日志毁灭证据。
服务器安全加固方案:按攻击类型逐个击破
不同的攻击类型需要不同的应对策略,下面这份清单可以作为日常运维的参考基线。

针对暴力破解的加固方案
- 使用
passwd命令强制复杂密码策略,定期更换。 - 安装并配置
Fail2ban,设置连续失败3次即封禁IP 24小时。 - 启用SSH双因素认证(Google Authenticator),这一步能挡住99%的撞库攻击。
针对DDoS攻击的应对思路
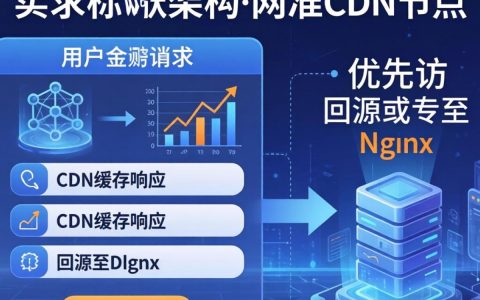
- 接入高防IP或CDN服务,隐藏源站IP。源站IP一旦暴露,防护就无从谈起。
- 配置流量清洗阈值,超过设定值自动触发黑洞或回源到高防节点。
- 与云服务商沟通,确认其默认防护能力是否覆盖你的业务峰值。
针对Web应用漏洞的加固重点
- 部署Web应用防火墙(WAF),拦截SQL注入和XSS攻击。
- 对上传文件做严格的类型校验和重命名处理,防止上传可执行脚本。
- 使用参数化查询代替拼接SQL语句,从根源上杜绝注入漏洞。
中小企业如何选择服务器安全防护服务
自己动手做安全加固确实有效,但很多中小企业没有专职运维,这时候就需要考虑采购安全服务,市面上“服务器安全防护哪家好”这个问题没有标准答案,但选择逻辑是清晰的。
先判断你的需求属于哪个层级
| 需求场景 | 推荐方案 | 预算参考 |
|---|---|---|
| 个人博客、学习实验 | 系统自带防火墙 + 密钥登录 + 自动更新 | 0元 |
| 企业官网、小程序后端 | 云厂商安全组 + 基础版安全软件(如云锁、安全狗) | 数百元/年 |
| 电商、金融类业务 | 专业WAF + 高防IP + 托管式安全运维服务 | 数千至数万元/年 |
选择安全服务商的三个考察点
- 看服务商是否提供7×24小时应急响应,安全事件大多发生在凌晨,如果服务商第二天才回复工单,黄花菜都凉了。
- 看防护能力是否可量化,比如高防IP的清洗能力是多少Gbps,WAF的规则库更新频率如何,多数正规服务商官网上都有公开参数,可以对比。
- 看是否包含安全体检和加固报告,一份好的服务应该包含定期的漏洞扫描报告和修复建议,而不是只卖一个“盒子”给你。
关于服务器安全服务报价的常识

市面上的服务器安全服务价格差异很大,单台服务器的安全加固服务报价从几百元到上万元不等,差异在于服务范围,便宜的只做基线检查,贵的包含渗透测试、应急响应和季度巡检,建议先从小额服务试起,验证效果后再决定是否长期合作,如果你在二三线城市,比如找“济南服务器安全维护”这类本地服务商,报价通常比一线大厂低一些,但响应速度可能更快,因为本地团队可以上门处理。
服务器安全自查清单:每季度做一次
安全不是一锤子买卖,推荐你每季度按下面的清单做一次自查,用时不超过半天。
- 检查所有账号的登录日志,确认没有异常IP来源。
- 运行
yum check-update或apt list --upgradable,查看是否有未修复的安全补丁。 - 用
netstat -tlnp查看当前监听端口,确认没有多余的服务暴露。 - 检查服务器磁盘空间,确认日志没有异常增长(防止日志被用来撑爆磁盘)。
- 测试一下备份恢复流程,别等到真出事才发现备份是坏的。
服务器安全吗:常见问题解答
服务器安全软件装得越多越安全吗?
不是,安装多个功能重叠的安全软件(比如同时装两个杀毒软件)反而可能引发冲突,导致系统资源耗尽或误报封禁正常业务。正确做法是选择一个可靠的安全软件,开启核心防护模块,其余用系统自带功能补齐,安全的关键在于配置是否合理,而不在于软件数量。
刚买的服务器需要立刻做安全设置吗?
需要,新服务器暴露在公网上的每一分钟都是风险窗口,有经验的黑客工具可以在几分钟内扫描全网IP并尝试弱口令攻击,所以首次登录后应该立刻修改默认密码、更新系统、配置防火墙,这三件事做完再部署业务,如果业务紧急,至少也要先改掉默认密码再开放端口。
服务器被攻击后应该先做什么?
先断开公网连接,保留现场证据,然后检查日志和文件变更记录,确认攻击方式,如果是被植入木马或勒索病毒,不要擅自删除文件,建议联系专业安全服务商介入。不要急于恢复业务而格式化系统,那样会丢失重要证据,正确的顺序是:取证隔离查杀修复漏洞恢复业务。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/566193.html