在Ubuntu系统上登录FTP服务器的核心是确保网络连通、服务端开放,然后使用命令行或图形化客户端连接,其中命令行通过ftp命令配合put/get操作,而图形化客户端如FileZilla则更为直观。对于大多数用户来说,选择哪种方式取决于使用场景:临时管理文件用命令行,批量操作或频繁上传用客户端更省力,下面从实际部署角度拆解每一步操作。
Ubuntu FTP登录命令:命令行操作详解
命令行是Ubuntu管理员最常用的工具,无需安装额外软件即可完成登录,首先确认系统是否已安装ftp客户端,默认可能未安装。
安装与基础连接
- 检查当前是否已安装ftp:
which ftp或dpkg -l | grep ftp,如果返回空白,则需安装。 - 安装命令:
sudo apt update && sudo apt install ftp -y,安装后即可使用。 - 连接服务器:
ftp 服务器IP地址或ftp 域名。ftp 192.168.1.100。 - 如果使用非标准端口,比如2121,则使用
ftp -p 2121 192.168.1.100或ftp 192.168.1.100 2121,具体取决于ftp版本,连接后输入用户名和密码,即进入交互模式。
常用FTP命令一览
登录后,在ftp提示符下执行以下操作:
- 查看远程目录:
ls - 切换远程目录:
cd remote_directory - 下载单个文件:
get filename - 上传单个文件:
put localfile - 批量下载多个文件:
mget remote_files(支持通配符) - 批量上传:
mput local_files - 退出连接:
bye或quit
掌握这些基本命令,即可完成日常文件管理,如果遇到中文乱码,可以通过 literal OPTS UTF8 ON 尝试开启UTF-8支持,部分老版本FTP服务器可能不支持该命令,需在客户端显式设置字符集。
自动化登录与脚本编写
对于重复操作,可以编写脚本自动登录,使用 .netrc 文件可免密登录,但不推荐在共享或安全敏感环境中使用,更安全的方式是使用 expect 工具或直接使用SFTP密钥认证,下面是一个简单的expect脚本示例:
#!/usr/bin/expect
set timeout 30
spawn ftp 192.168.1.100
expect "Name"
send "usernamer"
expect "Password"
send "passwordr"
interact
注意:自动化脚本中涉及密码明文,需谨慎处理文件权限,推荐使用 chmod 700 限制访问。
Ubuntu FTP客户端推荐与使用指南
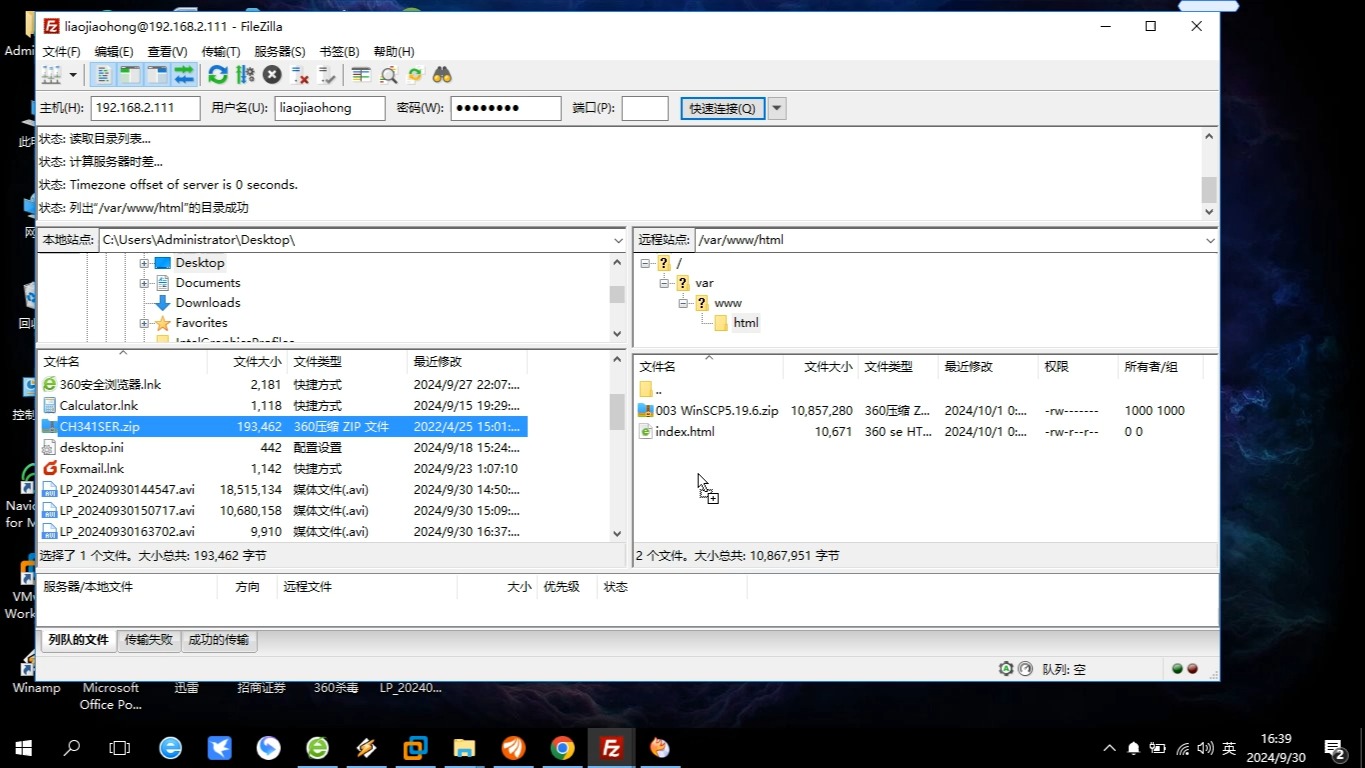
对于不习惯命令行的用户,图形化客户端能显著提升效率。Ubuntu FTP客户端的选择多样,其中FileZilla功能全面且跨平台,是多数用户的首选。
FileZilla的安装与配置
- 安装:
sudo apt install filezilla -y,启动后可在应用菜单中找到。 - 配置文件上传:在“站点管理器”或直接输入主机、用户名、密码和端口(默认21),点击快速连接。
- 如果遇到目录列表获取失败,通常是被动模式设置问题,在站点管理器中将传输模式改为“主动”或“被动”尝试,并确保服务器端被动模式端口范围在防火墙中放行。
- 支持拖拽上传下载,操作直观,若要处理字符集问题,在站点管理器中选择“字符集”,强制使用UTF-8或自定义编码。
其他轻量级客户端
- gFTP:
sudo apt install gftp -y,界面简洁,适合基础操作,但更新较少,对现代协议支持有限。 - 系统内置文件管理器(Nautilus):在地址栏输入
ftp://服务器地址,即可像访问本地文件一样操作,但部分高级功能缺失,也不支持断点续传。
行业共识认为,FileZilla在稳定性、功能和更新频率上均为最优,对于长期使用FTP的用户而言,是值得推荐的Ubuntu ftp客户端,如果你需要加密传输,FileZilla同样支持FTPS和SFTP,无需切换工具。
Ubuntu FTP服务器无法连接:排查与修复
当连接失败时,可按照以下步骤逐一排查。Ubuntu FTP服务器无法连接的原因多集中在网络、权限和协议配置上。
防火墙与端口检查
- 服务器端检查防火墙状态:
sudo ufw status,如果未开放21端口,使用sudo ufw allow 21/tcp开放。 - 客户端同样需要检查防火墙,确保出站端口未被拦截。
- 使用
telnet 服务器IP 21测试端口是否可达,如果连接成功,会显示FTP banner信息;如果失败,则说明网络不通或端口未开放。
被动模式与主动模式
FTP有主动和被动两种模式,大多数现代客户端默认使用被动模式,如果服务器端被动模式配置不当,会导致数据连接失败,检查服务器配置文件(如vsftpd.conf),确保设置了
pasv_enable=YES,并指定 pasv_min_port 和 pasv_max_port 端口范围,在防火墙中同样开放这些端口,在 vsftpd.conf 中添加:
pasv_enable=YES
pasv_min_port=30000
pasv_max_port=31000然后重启服务:sudo systemctl restart vsftpd。
用户权限与目录
- 确认用户名和密码正确,无大小写错误。
- 检查用户目录权限:
ls -ld /home/user,确保用户有读取和执行权限。 - 如果上传失败,检查目录写权限:
chmod 755 /home/user或chmod u+w /home/user。 - 查看服务器日志:
sudo tail -f /var/log/vsftpd.log或sudo tail -f /var/log/syslog,获取具体错误信息,日志中常会提示500 OOPS或530 Login incorrect等关键信息。
业内专家指出,相当一部分登录失败源于用户目录权限不足或SELinux/AppArmor配置,而非客户端问题,如果使用AppArmor,需检查其配置文件是否对FTP服务有额外限制。
域名解析与网络延迟
- 如果使用域名连接,确保DNS解析正常:
nslookup domain.com。 - 网络延迟较高时,连接可能超时,尝试增加客户端超时时间,或在服务器端设置
idle_session_timeout为较长值。
安全登录FTP服务器:使用SFTP替代
传统FTP协议以明文传输密码和数据,存在安全隐患,对于安全性要求较高的场景,建议使用SFTP(SSH File Transfer Protocol),SFTP利用SSH隧道加密,且无需额外搭建服务,Ubuntu默认已安装SSH服务器。
命令行SFTP登录
- 命令:
sftp user@服务器IP或sftp -P 端口 user@服务器IP(SSH端口默认为22)。 - 登录后,常用命令与FTP类似,如
ls,cd,get,put等,交互方式一致。 - 支持公钥认证,避免密码泄漏,生成密钥对:
ssh-keygen -t rsa,然后使用ssh-copy-id user@server上传公钥。
图形化客户端支持
FileZilla也支持SFTP:在站点管理器中将协议选择为“SFTP”,输入主机、用户名和密码,或选择密钥文件,操作与FTP类似,但传输全程加密,注意,SFTP只使用一个端口(默认22),无需额外配置防火墙端口范围。
端口配置与性能对比
SFTP默认使用SSH端口22,如果服务器修改了SSH端口,则需在连接时指定,仅需开放SSH端口,无需额外开放FTP端口,简化了防火墙配置,与FTP相比,SFTP在加密传输时会消耗更多CPU资源,但普通文件传输场景下影响不大。
| 协议 | 加密 | 端口 | 防火墙配置 | 性能开销 |
|---|---|---|---|---|
| FTP | 明文 | 21 + 数据端口 | 需开放多个端口 | 低 |
| SFTP | 加密 | 22 | 仅需一个端口 | 中 |
FTP服务器Ubuntu登陆常见问题解答
Q: 如何在Ubuntu上使用命令行登录FTP?
A: 安装ftp客户端后,执行 ftp 服务器地址,输入用户名和密码即可,如需指定端口,使用 ftp -p 端口 地址 或 ftp 地址 端口,操作命令包括 get、put、ls 等,如果遇到 ftp: connect: Connection refused,首先检查服务器是否运行。
Q: 登录FTP时提示“连接超时”怎么办?
A: 首先检查网络连通性,使用 ping 和 telnet 服务器IP 21 测试,如果服务器端21端口不可达,检查防火墙规则和服务运行状态,如果使用被动模式,确保服务器端被动端口范围已开放,并且客户端网络环境允许随机端口连接。
Q: Ubuntu下图形化FTP客户端如何选择?
A: FileZilla在功能与易用性上表现最佳,gFTP适合轻量需求,系统内置文件管理器也可直接连接,推荐FileZilla,因为它支持FTPS和SFTP,且跨平台体验一致,如果你需要频繁处理中文文件,FileZilla的字符集设置功能能避免乱码。
无论是通过命令行还是图形化客户端,登录Ubuntu上的FTP服务器都离不开对网络、权限和协议的理解,掌握这些基础排查方法,可以有效应对大部分登录场景,同时使用SFTP替代传统FTP能显著提升传输安全性,定期检查服务器日志是诊断问题的第一手资料,它能帮你快速定位权限或配置错误。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/571425.html