服务器域密码的长度设置,行业共识是不低于14位,并配合复杂度要求,才能有效抵御当前主流的暴力破解和撞库攻击。
很多管理员在配置域策略时,习惯沿用多年前的“8位密码”标准,这个标准在今天看来已经远远不够,GPU算力提升和云计算资源普及,让8位纯数字或纯字母密码在极短时间内就能被暴力破解,下面我们从安全性、可用性和实操配置三个维度,把域密码长短这件事彻底讲透。
域密码长度背后的安全逻辑
域环境是企业内部IT架构的核心,它掌控着所有成员计算机和服务器的登录认证,一旦域管理员账户被攻破,攻击者就拿到了整个内网的“万能钥匙”,密码长度直接决定了暴力破解所需的时间成本。
从数学角度看,密码复杂度是“字符集大小”的N次方,字符集包括小写字母、大写字母、数字、特殊符号四类,增加一位密码长度,破解难度呈指数级上升,一个14位包含四类字符的密码,其组合数量远超8位密码数十亿倍。
业内专家指出,密码长度比复杂度更重要,长密码即使不包含特殊字符,其熵值也往往高于短密码加特殊字符的组合。correct-horse-battery 这样三个单词加连字符的17位密码,远比 P@ssw0rd 这样的8位密码安全得多。
服务器域密码长度多少合适
底线标准:14位
微软官方安全基线中,Windows Server域环境的默认密码策略建议最小长度为14位,这是经过安全研究团队评估后给出的底线,适用于绝大多数企业场景,14位密码配合密码历史记录和最长使用期限,能有效防御常见攻击手段。
推荐标准:16位及以上
对于涉及核心业务系统、财务数据、源代码仓库等高敏资产的服务器域账户,我们建议将最小密码长度提升到16位,多出来的两位看似不起眼,却能把暴力破解的时间成本再拉高几个数量级。
服务账户的特殊考量
服务账户(如SQL Server服务、备份服务使用的域账户)通常无法像人一样定期记忆并更换密码,行业共识认为,这类账户的密码长度应该更长,建议20位以上,并开启“密码永不过期”以降低运维中断风险,但必须配合严格的权限管控和密钥保管机制。
长度与破解时间的对应关系
| 密码长度 | 字符集类型 | 大致破解时间(普通算力) |
|---|---|---|
| 8位 | 纯数字 | 瞬间破解 |
| 8位 | 小写字母+数字 | 数分钟至数小时 |
| 10位 | 四类混合 | 数天至数周 |
| 12位 | 四类混合 | 数月至数年 |
| 14位 | 四类混合 | 数十年以上 |
| 16位 | 四类混合 | 数百年以上 |

需要说明的是,上表为理论估算值,实际破解时间取决于攻击者使用的算力规模,但趋势非常明确每增加一位,安全性提升一个量级。
北京服务器密码设置规则与实操步骤
如果贵司服务器部署在北京机房或使用华北区域的云服务器,域控服务器的密码策略设置路径如下。
Windows Server 域控策略配置
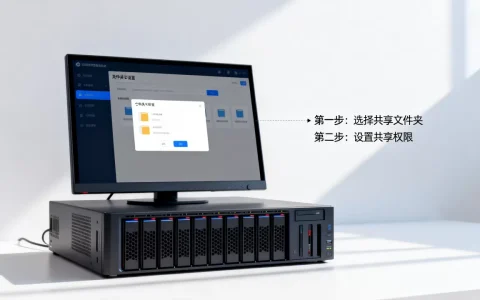
- 打开“服务器管理器”,点击“工具”菜单,选择“组策略管理”。
- 右键点击默认域策略(Default Domain Policy),选择“编辑”。
- 依次导航到“计算机配置 → 策略 → Windows 设置 → 安全设置 → 账户策略 → 密码策略”。
- 双击“密码长度最小值”,将数值修改为 “14”,点击确定。
- 双击“密码必须符合复杂性要求”,选择“已启用”。
- 双击“强制密码历史”,建议设置为 “24” 个。
- 双击“密码最长使用期限”,建议设置为 “90” 天。
- 执行
gpupdate /force命令刷新策略,新策略将在下次密码变更时生效。
验证策略是否生效
在域内任意一台成员服务器上,打开命令提示符,输入以下命令:
net accounts /domain输出的信息中会明确显示“密码长度最小值”,如果显示为14,说明策略已成功下发。
Linux 服务器加入域后的密码要求
如果Linux服务器通过SSSD或Winbind加入了AD域,域密码策略由域控统一管控,但本地账户的密码规则需要单独配置,编辑 /etc/pam.d/system-auth 或 /etc/security/pwquality.conf 文件,设置 minlen = 14 即可。
Windows域密码策略怎么设置才算合理
单纯的“长度”只是密码策略的一个维度,一个完整的域密码策略应该包含以下要素,缺一不可。

复杂度要求
启用“密码必须符合复杂性要求”后,密码必须同时包含大写字母、小写字母、数字或特殊符号中的三类,这能有效防止用户使用类似 password 或 12345678 这类字典词汇。
密码历史记录
设置密码历史记录为 “24” 个,意味着用户不能重复使用最近24次设置过的密码,这防止了用户在同一批密码中循环切换,变相绕开密码长度限制。
最长与最短使用期限
- 最长使用期限推荐 90天,高安全环境可缩短至60天。
- 最短使用期限推荐 1天,防止用户在同一天内连续修改多次密码,最终绕开历史记录回到原密码。
账户锁定策略
可尝试次数推荐 5次,锁定阈值时间推荐 30分钟,这个策略能有效抵御在线暴力破解,但要注意防止攻击者故意触发锁定导致域内账户被批量锁死,引发拒绝服务。
云服务器域密码设置要求
如果使用的是云服务器搭建的域控,除了上述策略外,还需要注意:
- 云平台控制台中的“重置密码”功能不会自动同步到域用户,需在域控内手动操作。
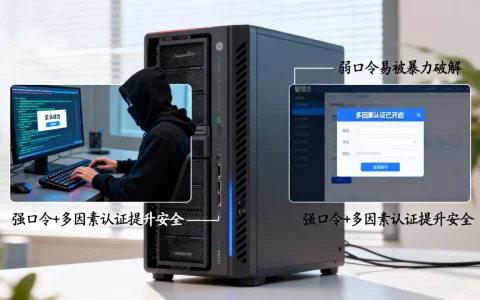
- 建议开启云平台的多因素认证(MFA),为管理员账户增加一层保护。
- 定期检查云安全组规则,避免将3389端口直接暴露在公网。
域密码长度与易用性的平衡
密码太长确实会增加记忆负担,但域环境有对应的缓解手段,不需要用户硬记。
启用密码短语策略
与其让用户设置 B@tch2026!ck 这类难记的短密码,不如引导他们使用容易记忆的长短语。我爱北京天安门2026! 这段中文短语加数字加符号,长度超过14位,记起来毫无压力,破解难度却极高。
部署Windows Hello 企业版
在支持Windows 10/11专业版及以上版本的域环境中,可以部署Windows Hello企业版,让用户使用PIN码或生物识别登录,底层自动绑定域密码,PIN码与设备绑定,即使被截获也无法在其他设备上使用,安全性反而更高。
定期开展安全培训
多数情况下,密码泄露的根源不是长度不够,而是用户把密码写在了便签纸上或存储在明文文档中,企业应定期组织安全意识培训,强调“密码是身份的延伸”这一核心理念。

域密码长度的常见误区
密码越长越难记,8位就够了
8位密码在今天的算力面前不堪一击,与其等被攻破后再做应急响应,不如一步到位设置14位以上。
只要密码长度够,其他策略无所谓
密码长度是基础,但不等于全部,不启用复杂度要求、不限制历史记录、不设置锁定阈值,再长的密码也会因为用户复用、泄露等原因失去保护意义。
管理员账户可以豁免密码策略
域管理员账户(Domain Admins组)是攻击者的首要目标,部分企业为了运维便利,将管理员账户排除在密码策略之外,这等于把最重要的钥匙挂在了门外,管理员账户同样需要遵守14位以上的密码要求,并建议启用“智能卡登录”或“MFA”。
服务器域密码设置相关问答
问:域密码最短可以设置成多少位?
Windows域环境默认允许设置最小长度为1位,但这是极不安全的配置,行业共识要求至少14位,如果业务场景允许,建议直接设置16位以上,低于8位的密码在域环境中应被彻底禁用。
问:修改了域密码策略,多久会强制用户改密码?
密码策略修改后不会立即强制所有用户改密码,只有当用户的“密码最长使用期限”到期,或用户主动执行 Ctrl+Alt+Del 选择“更改密码”时,新策略才会生效,如果希望立即强制执行,可以结合“下次登录时须更改密码”的账户属性批量下发。
问:域密码长度和本地管理员密码长度是一回事吗?
不是一回事,域密码由域控统一管理,应用于登录域环境;本地管理员密码(本地Administrator账户)存储在各台服务器上,默认受本地安全策略约束,建议在服务器上安装LAPS(本地管理员密码解决方案)来管理本地管理员密码,并将其长度设置为16位以上,避免多台服务器使用相同的管理员密码。
域密码长短的设置,本质上是安全投入与运维成本的博弈,14位是最低防线,16位是更稳妥的选择,20位则适用于高敏服务账户,配齐全套密码策略,才能让这串字符真正成为企业内网的第一道坚固闸门,把长度提上去,把复杂度规则落地,域环境的安全基线就已经超过了相当一部分企业。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/572648.html