


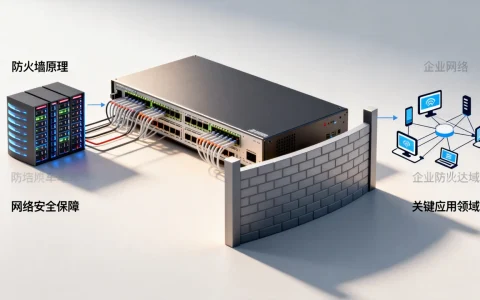
防火墙应用代理是现代企业网络安全架构中的关键防线,它通过深度解析应用层协议(如HTTP、HTTPS、FTP、SMTP等),为内部网络资源提供精细化的访问控制和安全防护,其核心价值在于能够理解应用层语义,执行细粒度的安全策略,有效抵御传统包过滤防火墙无法应对的应用层威胁。

深度协议解析能力测试:代理的“理解力”基石
应用代理的核心在于其协议解析引擎,测试必须验证其对各种应用层协议的深度理解能力,确保其能准确拆解数据包,识别协议指令和有效载荷。
-
协议合规性测试:
- 方法: 使用标准协议客户端(如浏览器、FTP客户端、邮件客户端)及专业协议测试工具(如Wireshark用于抓包分析、Postman/SoapUI用于API测试)发送构造的标准及非标准协议请求。
- 验证点: 代理是否能正确识别、解析和转发符合RFC规范的请求?是否能优雅地处理轻微不符合规范的请求(如HTTP头字段大小写、空格)?是否会因格式问题错误阻断合法流量?
- 关键指标: 协议解析成功率、错误处理机制、日志记录的准确性(记录原始协议指令)。
-
协议异常与模糊测试:
- 方法: 利用协议模糊测试工具(如Peach Fuzzer, Boofuzz, Burp Suite Intruder)或手工构造大量畸形、无效、超长、边界值异常的协议请求(畸形的HTTP头、超长的URL、无效的SMTP命令序列、SQL语句片段嵌入HTTP参数)。
- 验证点: 代理是否能有效识别并安全地处理这些异常流量?是否会崩溃、重启或产生拒绝服务(DoS)?异常流量是否被正确记录并触发告警?这是检验代理稳定性和健壮性的关键。
精细化安全策略执行验证:代理的“判断力”核心
应用代理的核心安全价值体现在其基于应用层上下文执行策略的能力,测试需覆盖其策略引擎的精确性和有效性。
-
访问控制策略(ACL)验证:
- 方法: 模拟不同用户角色(源IP、用户/组认证)、访问不同资源(URL路径、文件类型、FTP目录、邮件收件人)、使用不同方法(HTTP动词、FTP命令)的请求。
- 验证点: 代理是否能根据预设的源/目的、用户身份、资源路径、操作类型等组合条件,精确地允许或拒绝访问?策略匹配逻辑是否存在歧义或漏洞?
-
内容安全检查深度测试:
- 恶意代码检测: 上传包含已知病毒、木马、勒索软件特征的文件(使用EICAR测试文件或真实无害样本),测试代理的防病毒引擎,上传包含恶意脚本(JS, VBS)、Web Shell、宏病毒的文档。
- 漏洞攻击防御: 模拟常见Web应用攻击(使用工具如Burp Suite, OWASP ZAP, Sqlmap, Nessus, Metasploit):
- SQL注入: 构造包含恶意SQL片段的HTTP参数。
- 跨站脚本: 在输入字段或URL参数中注入恶意脚本。
- 命令注入: 尝试在参数中嵌入系统命令。
- 路径遍历: 尝试访问受限目录文件(如
../../etc/passwd)。 - 文件包含: 尝试包含远程或本地恶意文件。
- 特定漏洞利用: 针对已知高危漏洞(如Log4j, Spring4Shell)构造攻击载荷。
- 数据泄露防护: 尝试传输包含敏感信息(信用卡号、身份证号、自定义正则匹配的敏感词)的数据,测试DLP策略是否生效。
- 验证点: 代理是否能实时、准确地检测并阻断这些恶意内容或攻击行为?阻断动作(重置连接、返回错误页、记录日志、告警)是否有效?是否存在绕过风险(如编码绕过、分块传输绕过、慢速攻击)?误报率是否在可接受范围内?
-
SSL/TLS解密与检查:

- 方法: 配置代理进行SSL/TLS解密(中间人解密),对加密流量执行上述所有内容安全检查。
- 验证点: 解密功能是否稳定?是否能正确处理各种加密套件、协议版本(TLS 1.2, 1.3)?解密后的内容检查是否有效?证书管理(代理CA证书分发、吊销)是否便捷安全?性能影响是否可控?

性能、稳定性与可扩展性压测:代理的“承载力”保障
应用代理作为流量必经节点,其性能直接影响用户体验和业务连续性。
-
吞吐量与延迟测试:
- 方法: 使用高性能压测工具(如JMeter, Gatling, Locust, k6 或专用硬件测试仪如Spirent, Ixia)模拟大规模用户并发访问,生成混合流量(不同协议、不同请求大小、不同响应大小)。
- 验证点: 在启用不同安全功能组合(尤其是资源密集型的AV、深度内容检查、SSL解密)时,代理的最大吞吐量(Mbps/Gbps)、每秒事务处理能力(TPS/RPS)、平均/最大/最小响应延迟是多少?能否满足业务峰值需求?
-
连接数与会话保持能力:
- 方法: 模拟建立和维持大量并发连接(数万甚至数十万级),测试代理的连接表容量和会话状态管理能力。
- 验证点: 代理能否稳定维持高并发连接?新建连接速率是否达标?长连接(如数据库、视频流)是否会异常中断?内存和CPU资源消耗是否线性可控?
-
高可用性(HA)与故障转移测试:
- 方法: 在HA集群部署下,模拟单节点故障(断网、关机、服务崩溃)。
- 验证点: 故障切换(Failover)时间是否在SLA要求范围内(通常毫秒到秒级)?切换过程中是否存在会话中断、数据丢失?状态同步是否准确及时?
日志、审计与管理功能验证:代理的“洞察力”体现
完善的日志和管理是运维、审计和事件响应的基础。
-
日志完整性、准确性与粒度:
- 验证点: 代理是否记录所有关键事件(连接允许/拒绝、用户认证、策略命中、安全威胁阻断、系统事件)?日志字段是否包含足够信息(精确时间戳、源/目的IP端口、用户身份、协议/方法、URL/命令、命中策略名、威胁类型、处理动作、数据大小)?日志格式是否规范(如CEF, LEEF, Syslog)便于SIEM集成?
-
实时监控与告警:
- 验证点: 管理界面是否能提供实时流量、连接数、威胁事件、系统资源(CPU, 内存, 磁盘)的可视化?告警阈值是否可自定义?告警通道(邮件、SNMP, Syslog, API)是否多样且及时有效?
-
策略管理效率与版本控制:
- 验证点: 策略配置界面是否直观易用?策略的搜索、排序、批量操作是否高效?是否支持策略版本管理和回滚?策略变更是否需要重启服务?审计日志是否记录所有配置变更?

专业见解与纵深防御策略:
防火墙应用代理测试绝非一次性任务,而应融入DevSecOps流程:
- 基线建立与持续监控: 在部署初期建立性能和安全基线,持续监控偏离情况,任何策略变更或代理版本升级后,必须进行回归测试。
- 威胁情报驱动测试: 将最新的威胁情报(如新出现的漏洞利用方式、恶意软件特征、C2通信模式)整合到测试用例库中,确保代理能应对新兴威胁。
- “零信任”视角: 在测试中贯彻“从不信任,始终验证”原则,严格测试认证集成(如LDAP, RADIUS, SAML)、设备状态评估(如与NAC联动)和动态策略调整能力。
- 流量基线建模与异常检测: 结合代理日志和网络流量分析(NTA),建立正常应用流量行为基线,测试代理或与其联动的系统对偏离基线的异常行为(如数据外泄、内部横向移动)的检测能力。
- 红蓝对抗验证: 定期组织红队演练,模拟真实攻击者的技战术,对应用代理防御体系进行全方位实战检验,暴露防御盲点。
防火墙应用代理是抵御复杂应用层攻击的关键屏障,但其效能高度依赖于严谨、全面且持续的测试验证,通过覆盖协议解析、策略执行、性能容量、管理审计等维度的深度测试,企业才能确保代理真正发挥其“智能守门人”的作用,有效管控风险,为业务保驾护航,测试不是终点,而是构建动态、自适应安全能力的起点。
您在企业中是如何进行防火墙应用代理测试的?是否遇到过特别的挑战或有独到的经验?欢迎在评论区分享您的实践与见解,共同探讨提升网络边界安全的最佳路径。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/5781.html



评论列表(5条)
这篇文章讲得挺实在的,防火墙应用代理确实在现在的企业安全里扮演着重要角色。我自己在工作中也经常接触到这类设备,它不只是简单封堵端口,而是能深入到应用层去分析流量,比如识别HTTP请求里的恶意代码或者异常行为,这点对防御Web攻击特别有帮助。 不过实际部署时,性能和安全性之间的平衡是个挑战。应用代理因为要解析协议内容,处理开销比传统防火墙大,如果配置不当或者规则太复杂,很容易成为网络瓶颈。我见过有些企业为了追求极致安全,把所有流量都强制代理,结果用户体验明显下降,反而影响了正常业务。 我觉得关键在于精细化的策略设计。不是所有流量都需要同等深度的检查,可以根据业务重要性、风险等级来分层处理。比如对内部办公系统可以放宽些,而对面向外网的Web服务就得严格检测。同时定期做性能测试和优化调整也很必要,确保安全机制不会拖慢整体网络速度。 总之,应用代理是个强大的工具,但用得好不好还得看具体策略和持续运维,不能装了就不管了。
@帅影3500:说得太对了,平衡确实是个大学问。我们之前也遇到过代理规则太严拖慢业务的情况,后来按部门分策略,关键业务走快速通道,效果就好多了。定期调优真的不能省!
@风风6395:没错,分部门设置策略确实是个好办法!我们之前也试过给研发和业务团队单独开通道,既保证了安全又不影响效率。定期回顾规则真的很重要,毕竟业务需求一直在变,灵活调整才能让防护更实用。
这篇文章讲得挺实在的,防火墙应用代理确实在现在的企业网络安全里扮演着重要角色。我自己的感受是,它不只是简单拦一拦数据包,而是能深入分析像网页访问、邮件这些具体应用的流量,这样就能更精准地发现隐藏的威胁,比如恶意代码或者不合规的操作。 不过在实际使用中,我觉得安全和性能之间常常需要权衡。因为深度检查数据包内容肯定会增加处理时间,如果设置得太严格,可能会拖慢网速,影响员工办公或者用户体验。所以文中提到的优化方向很关键,比如合理配置策略、定期更新规则,还有选择性能好的硬件或云服务。 另外,我觉得日常的测试和维护也不能少。光部署好还不够,得定期模拟各种攻击场景,看看代理能不能有效拦截,同时监测网络延迟有没有异常。这样既能确保安全防护到位,又不会因为防护过头而牺牲效率。总的来说,应用代理是个有力的工具,但用得好才能真正发挥它的价值。
这篇文章讲得挺实在的,现在企业确实越来越依赖防火墙应用代理来保护网络安全。不过我觉得在实际部署时,很多人容易忽略测试环节,总觉得装上就万事大吉了。 其实应用代理因为要深度解析协议,对性能影响挺明显的。我见过有些公司配置不当,结果正常业务访问变得特别慢,员工抱怨连连。所以测试的时候不能只看安全防护效果,还得模拟真实流量压力,看看延迟和吞吐量能不能接受。 另外文章里提到精细化访问控制,这点我特别赞同。现在各种应用五花八门,一刀切的策略根本不适用。但这也带来管理复杂度,测试时最好能覆盖各种应用场景,避免出现规则冲突或者漏网之鱼。 总的来说,安全和性能确实需要平衡。建议企业定期做渗透测试和压力测试,别等出问题了才后悔。毕竟网络安全这事,预防总是比补救来得划算。