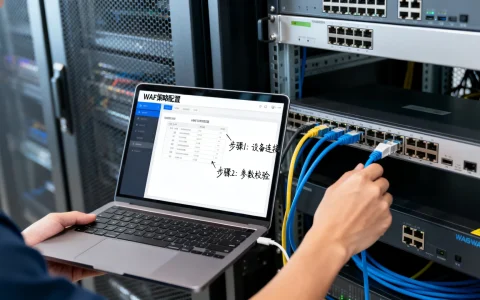
防火墙应用程序是指安装在计算机、服务器或移动设备上的软件程序,其核心功能是监控、过滤和控制进出该设备或设备上特定应用程序的网络流量,依据预设的安全规则决定允许或阻止数据包的传输,以保护设备免受未经授权的访问、恶意软件入侵、数据泄露等网络威胁,它是网络安全防御体系中最基础、最关键的终端防护层之一。

与传统网络防火墙的区别:
- 部署位置: 传统防火墙通常部署在网络边界(如路由器、网关),保护整个网络;防火墙应用程序则直接安装在终端设备上,保护单个主机或该主机上的特定应用(如Web应用防火墙 – WAF)。
- 防护粒度: 网络防火墙主要基于IP地址、端口、协议进行过滤;防火墙应用程序能深入到应用层(OSI第7层),理解特定应用程序(如浏览器、邮件客户端、数据库)的通信内容和行为,控制更精细。
- 防护目标: 网络防火墙侧重“边界防御”;防火墙应用程序侧重“主机防御”或“应用防御”,尤其适合移动办公、云环境等边界模糊的场景。
防火墙应用程序的核心功能与工作原理
-
流量监控与分析:
- 实时扫描所有进出的网络数据包(包括有线和无线连接)。
- 深度解析数据包头部和有效载荷内容,识别协议类型、源/目的IP地址、端口号、应用程序进程、传输的数据内容等。
-
访问控制与规则匹配:
- 内置一套默认的安全规则库(如阻止已知恶意IP、禁止高危端口通信)。
- 允许用户/管理员自定义规则:
- 应用程序规则: 允许/阻止特定程序(如
chrome.exe,mysqld.exe)访问网络,或限制其只能访问特定IP/端口(如只允许邮件客户端连接邮件服务器端口)。 - 端口规则: 开放或关闭特定端口(如阻止外部访问本机的远程桌面端口3389)。
- 方向规则: 控制入站(Inbound)和出站(Outbound)流量(如严格限制入站连接,监控所有出站连接以防数据外泄)。
- 协议规则: 基于TCP, UDP, ICMP等协议进行过滤。
- IP地址规则: 允许或阻止与特定IP地址或网段的通信。
- 应用程序规则: 允许/阻止特定程序(如
- 将每个数据包与规则库进行匹配,执行“允许”或“拒绝”动作。
-
实时警报与日志记录:
- 当检测到可疑连接尝试、规则阻止事件或潜在攻击(如端口扫描、暴力破解)时,向用户或管理员发出警报。
- 详细记录所有网络活动日志(允许/拒绝的连接、时间戳、应用程序、IP、端口等),用于事后审计、故障排查和攻击溯源。
-
高级安全功能(常见于专业/企业级产品):
- 入侵检测/防御系统 (IDS/IPS): 识别并阻止已知的攻击签名或异常网络行为模式。
- 恶意软件防护集成: 与反病毒引擎联动,阻止恶意软件通过网络下载或外联命令控制服务器(C&C)。
- 内容过滤: 阻止访问恶意网站、钓鱼网站或不当内容。
- 隐私保护: 阻止应用程序未经授权发送隐私数据(如地理位置、设备信息)。
- 虚拟专用网络 (VPN) 控制: 管理VPN连接的规则和行为。
- 沙箱联动: 对可疑应用程序在沙箱环境中运行并监控其网络行为。
- 加密流量检查 (SSL/TLS Inspection): 解密并检查加密流量中的潜在威胁(需谨慎处理隐私和合规性)。
为什么防火墙应用程序至关重要?终端安全的新范式
在传统网络边界日益模糊(远程办公、云服务、IoT设备激增)和高级威胁(APT、零日漏洞、勒索软件)盛行的今天,防火墙应用程序扮演着不可替代的角色:
- 防御“边界失效”: 当攻击者绕过网络防火墙(如通过钓鱼邮件或U盘)进入内网,或用户直接暴露在公网(如咖啡店Wi-Fi),主机防火墙是最后的防线。
- 遏制横向移动: 一旦某台主机被攻陷,主机防火墙能阻止攻击者在内部网络横向扩散,限制损失范围。
- 精准防护关键应用: 对数据库服务器、Web应用服务器等关键系统,配置严格的应用程序防火墙规则,只允许必要的通信,最小化攻击面。
- 控制“出站”威胁: 大量恶意软件(间谍软件、勒索软件、僵尸网络)需要外联C&C服务器窃取数据或接收指令,防火墙应用程序能有效监控和阻止可疑的出站连接,这是许多网络防火墙的盲点。
- 合规性要求: PCI DSS, HIPAA, GDPR等法规明确要求对存储或处理敏感数据的系统实施主机级别的访问控制和监控。
- 移动设备安全: 对于笔记本电脑、智能手机、平板电脑等移动终端,防火墙应用程序是其在不可信网络中保持安全的核心组件。
如何有效部署和使用防火墙应用程序:专业解决方案
仅仅安装防火墙应用是远远不够的,遵循以下专业实践,最大化其防护效能:

-
选择专业可靠的解决方案:
- 个人用户: 操作系统内置防火墙(Windows Defender 防火墙, macOS 防火墙)通常足够,但务必启用并正确配置,知名第三方安全套件中的防火墙模块也是好选择。
- 企业用户: 选择具备集中管理、统一策略下发、详细日志审计、与EDR/XDR平台集成能力的企业级主机防火墙产品(如CrowdStrike Falcon, Palo Alto Cortex XDR, Trend Micro Apex One等)。
-
实施最小权限原则:
- 默认拒绝: 初始策略应设置为“阻止所有入站连接”和“严格监控所有出站连接”。
- 按需放行: 仅明确允许业务或功能必需的应用程序访问网络,并且只开放到必要的目标IP/端口,定期审查和清理过时规则。
-
精细化应用程序控制:
- 为每个需要联网的应用程序创建明确的规则,避免使用过于宽泛的“允许所有程序访问网络”规则。
- 利用路径验证或数字签名验证,防止恶意软件冒用合法程序名绕过规则。
-
启用高级防护功能:
- 务必开启入侵防御(IPS)功能,及时阻断漏洞利用尝试。
- 对于处理敏感数据的企业终端,在合规前提下考虑启用加密流量检查(需妥善管理证书和隐私问题)。
-
严格的入站连接管理:
除非绝对必要(如对外提供服务的服务器),否则严格限制所有入站连接,使用VPN进行安全远程访问,而非直接开放端口。
-
集中管理与持续监控(企业关键):

- 通过统一管理平台部署策略、监控状态、收集日志。
- 将防火墙日志与SIEM系统集成,进行关联分析,快速发现异常和威胁。
- 定期审计规则和日志,确保策略有效性,识别潜在风险或误报。
-
用户教育与策略结合:
- 当应用程序首次尝试联网时(弹出提示),教育用户谨慎判断,避免随意点“允许”。
- 企业环境应通过策略强制实施规则,减少对用户判断的依赖。
-
与其他安全层协同:
防火墙应用程序是深度防御策略的关键一环,必须与网络防火墙、终端防病毒/EDR、邮件安全网关、Web安全网关、补丁管理等其他安全措施协同工作,构建纵深防御体系。

不可或缺的终端安全基石
防火墙应用程序绝非简单的“开关”,而是一个动态、智能的终端网络流量治理中枢,它从底层监控着设备与外部世界的每一次数据交互,是防御外部入侵、阻止内部威胁扩散、保护数据资产的关键屏障,在攻击面无限扩展、威胁日益复杂的数字化时代,理解其原理,并专业地部署、配置和管理防火墙应用程序,是每个个体用户和企业组织保障自身网络安全的必备能力和基本责任,忽视主机防火墙,就如同在战场上卸下了盔甲。
你的终端防护足够严密吗? 不妨现在就检查一下:设备上的防火墙是否已启用?规则设置是最小权限原则吗?是否清楚哪些应用程序正在自由访问网络?欢迎分享你在配置或使用防火墙应用程序时的经验或遇到的挑战。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/5777.html