服务器安全配置的核心在于关闭不必要的端口和服务、使用密钥登录、开启日志审计并保持系统更新,这是最基础也最有效的安全防线。
服务器安全配置怎么做才有效
很多运维人员以为安全配置很复杂,其实只要抓住四个关键点:系统加固、访问控制、日志审计和定期更新,下面逐一说明。
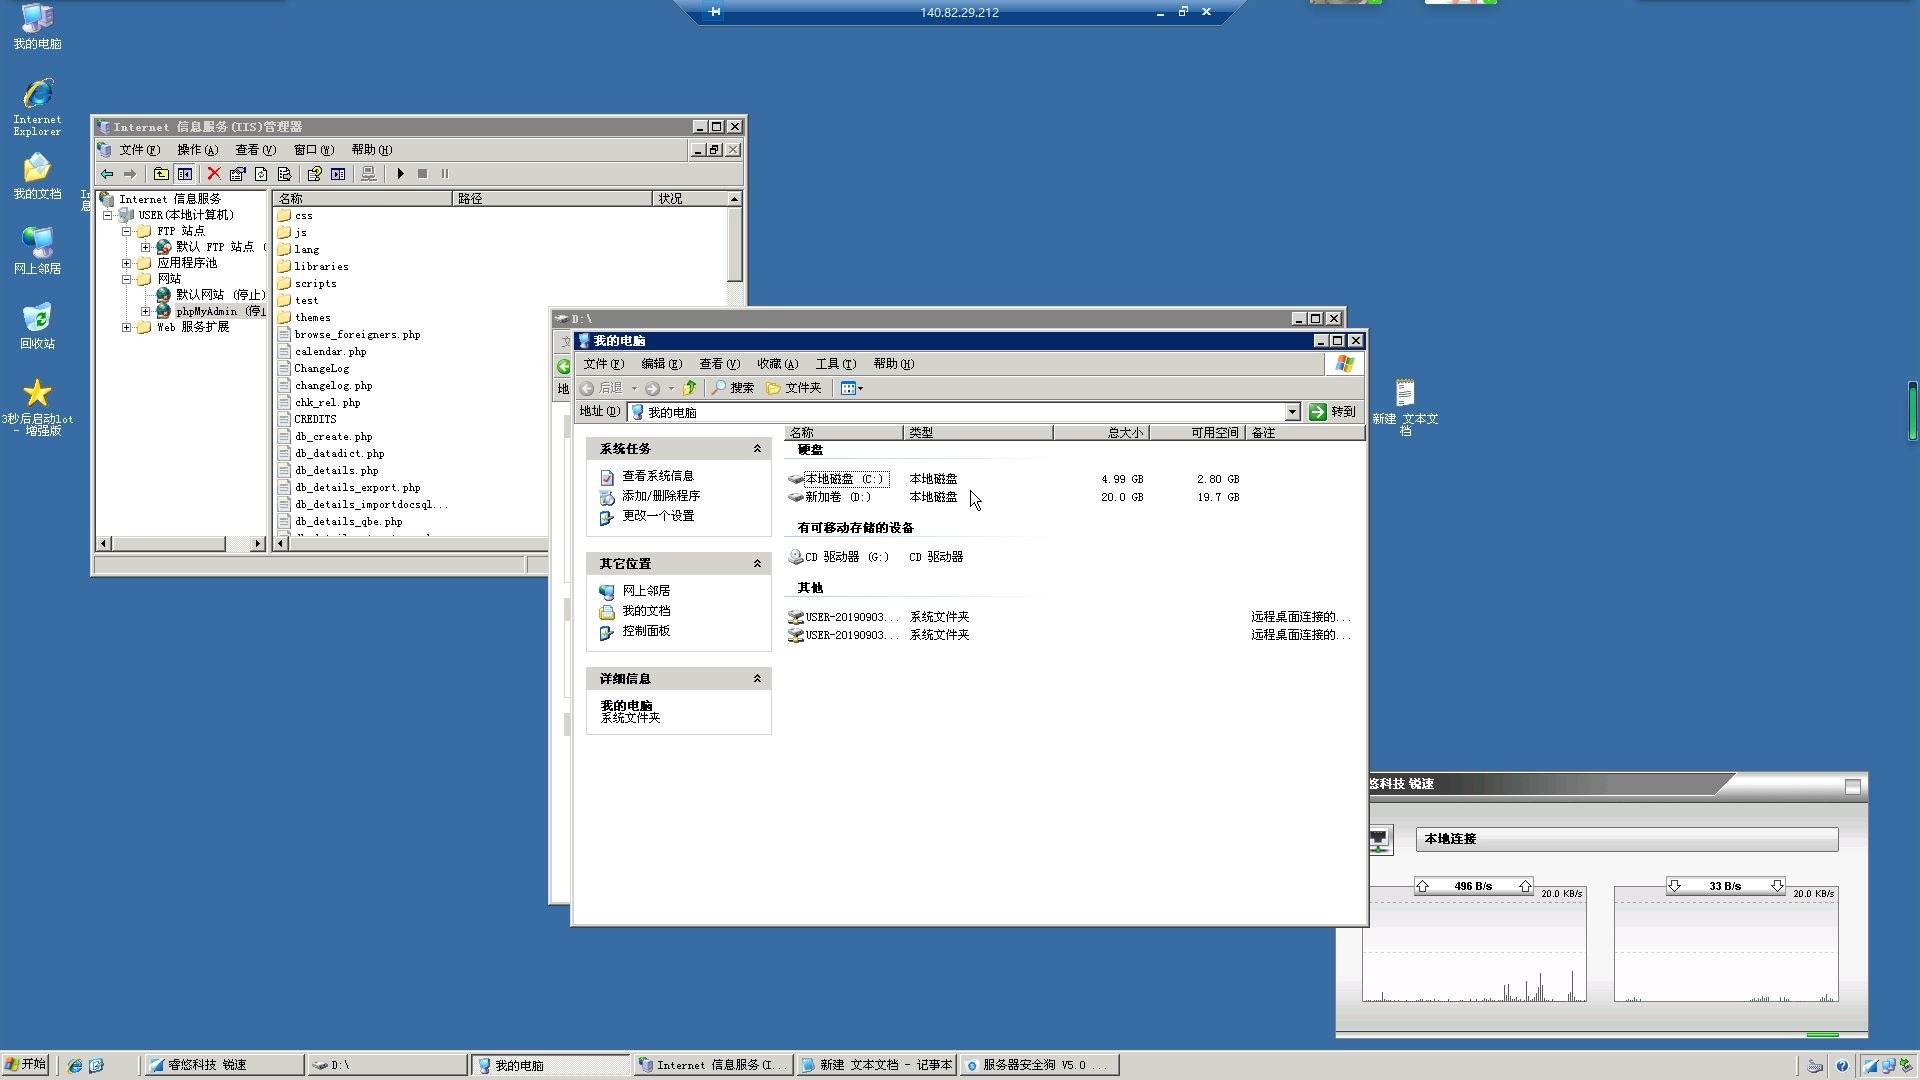
系统加固:最小化安装与端口管理
- 安装操作系统时选择最小化安装包,避免附带多余服务,比如CentOS安装时只选“Minimal”模式,去掉GUI组件。
- 部署后立即检查开放端口:
ss -tlnp或netstat -an,每个端口都要确认是否必需,对非业务端口一律关闭。 - 关闭不需要的服务:
systemctl disable 服务名,例如systemctl disable postfix、systemctl disable cups,同时检查所有开机自启服务:systemctl list-unit-files | grep enabled。 - 删除默认的测试账号和共享目录,执行
userdel -r test等命令。 - 对必须开放的端口,指定监听的IP地址,限制访问来源,防止端口暴露在公网。
访问控制:SSH密钥与防火墙策略
- 禁止密码登录,生成SSH密钥对,推荐使用
ed25519算法:ssh-keygen -t ed25519,将公钥复制到服务器~/.ssh/authorized_keys,注意权限设置为chmod 600 authorized_keys。 - 修改SSH配置文件
/etc/ssh/sshd_config,设置PasswordAuthentication no,更改默认端口到非标准端口如2222,减少暴力扫描。 - 配置防火墙:使用
firewalld或iptables,只允许内网或特定IP访问,例如firewall-cmd --permanent --add-rich-rule='rule family="ipv4" source address="192.168.1.0/24" service name="ssh" accept'。 - 安装
Fail2ban,自动封禁多次登录失败的IP,降低爆破风险。
日志审计:记录一切异常
- 开启系统日志,重点监控
/var/log/secure(登录尝试)、/var/log/messages(系统事件),定期检查异常登录记录。 - 配置日志轮转
/etc/logrotate.conf,避免日志占满磁盘。 - 使用
auditd监控关键文件变更,如auditctl -w /etc/passwd -p wa -k passwd_changes,并确保规则持久化。 - 设置日志告警:当日志中出现
Failed password时,通过邮件或脚本通知管理员,常用工具如logwatch可每日发送摘要。

定期更新:补丁管理策略
- 保持系统更新:
yum update或apt upgrade,建议每月执行一次,关注安全公告中的中高危漏洞。 - 对于生产环境,先在测试环境验证补丁兼容性,再批量更新,避免影响业务。
- 可配置自动安全更新,如
yum-cron或unattended-upgrades,但需谨慎设置,防止未经测试的更新引发问题。
服务器安全配置的常见误区
即使做了上述配置,很多人仍然存在认知偏差,导致实际防护效果打折扣。
默认配置直接用
很多服务器出厂时附带大量默认服务,比如telnet、sendmail、rlogin等,这些服务存在已知漏洞,且容易被利用,行业共识认为,必须逐项关闭非必需服务,而不是直接使用默认配置,实际案例中,不少入侵事件就是由默认配置的弱口令引发的。
只关注外部入侵,忽视内部威胁
内部员工或第三方人员的误操作或恶意行为同样危险,因此要限制普通用户权限,使用sudo日志记录所有命令,定期审计,关键目录设置严格的写权限,防止内部越权。
备份可以代替安全配置
备份是灾备手段,能恢复数据,但无法阻止入侵,安全配置意在防患于未然,备份是最后的防线,两者不能相互替代,很多企业出事后才意识到,安全配置投入的价值远高于事后修复成本。
不同场景下的服务器安全配置要点
根据服务器类型和业务规模,安全配置的侧重点有所不同,这里做一个清晰对比,帮助选择适合自己场景的策略。
Linux服务器安全配置与Windows服务器安全配置的对比
| 对比项 | Linux | Windows |
|---|---|---|
| 访问控制 | SSH密钥、iptables、SELinux | Windows防火墙、组策略、BitLocker |
| 日志审计 | rsyslog、auditd、logwatch | Event Viewer、Sysmon、Windows Audit |
| 安全基线 | CIS Linux Benchmark | CIS Windows Benchmark |
| 常用工具 | Lynis、OpenSCAP、ClamAV | Microsoft Security Compliance Toolkit、Defender |

- Linux推荐使用
iptables或nftables进行流量控制,开启SELinux强制模式。 - Windows则需要配置组策略,关闭不必要的服务,启用
Windows Defender和BitLocker加密。
云服务器 vs 物理服务器:配置策略差异
- 云服务器:利用安全组快速控制入站流量,通过VPC子网隔离业务,镜像使用官方安全基线,或自行构建最小化镜像,注意对象存储权限,避免公开读写。
- 物理服务器:设置BIOS密码,防止从光盘启动,加强机房门禁和监控,防止直接接触,硬盘加密如LUKS,防止数据泄露。
中小企业安全配置成本考量
- 预算有限时,优先使用开源工具:Lynis进行安全审计,OSSEC用于入侵检测,Fail2ban防暴力破解,这些工具完全免费,只需投入运维时间。
- 通过自动化脚本(如Ansible)批量配置,减少重复劳动,降低人力成本,这里自然融入“服务器安全配置价格”因素:免费工具就能完成基础配置,但需要一定的技术能力,如果外包给服务商,则按服务器数量收费,单价从几百到数千不等。
服务器安全配置步骤与工具推荐
为了系统化完成安全配置,可以参照以下步骤,并借助工具提高效率。
自动化安全配置工具
- Lynis:开源安全审计工具,运行后生成报告,指出弱项和修复建议,适合快速检查。
- OpenSCAP:支持CIS基线检查,可以自动修复不合规项,企业级常用。
- Ansible:用于批量配置,确保所有服务器一致,可以编写Playbook,一键加固。

手动检查命令集合
常用命令速查,适合日常巡检:
- 查看监听端口:
ss -tlnp或netstat -an - 检查用户登录日志:
last或cat /var/log/secure | grep "Failed password" - 查看服务状态:
systemctl list-units --type=service --state=running - 检查防火墙规则:
iptables -L -n或firewall-cmd --list-all - 检查文件权限异常:
find / -perm -4000 -type f(查找SUID文件)
建立安全配置基线
- 参考CIS(Center for Internet Security)发布的Benchmark,针对不同操作系统定制基线。
- 使用OpenSCAP直接应用基线,自动生成合规报告。
- 定期对比基线,确保服务器配置始终处于安全状态。
服务器安全配置Q&A
问:新手如何开始学习服务器安全配置?
先掌握基础命令和系统原理,然后从最小化安装开始,逐个关闭服务,配置防火墙,推荐阅读CIS安全基线文档,边学边练,实践是最好的学习方式,可以在虚拟机中反复演练。
问:服务器安全配置需要多久维护一次?
安全配置不是一次性工作,建议每周检查日志,每月更新补丁,每季度进行安全审计,如果业务变化快,比如新增了服务器或应用,应立即重新评估配置,确保新环境也覆盖安全措施。
问:安全配置和等保合规的关系是什么?
等保合规要求了一系列安全措施,安全配置是其中基础部分,如访问控制、日志审计等,做好安全配置,等保合规也就完成了一大半,但等保还包括管理制度、人员培训等,需要多方面配合,安全配置是技术层面的核心支撑。
服务器安全配置不是一劳永逸,而是持续迭代的工程,从系统加固到日志审计,每一步都不能忽视,只有把安全配置融入日常运维,才能让服务器真正坚固起来。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/581010.html