iptables转发在不同机型上的差异,本质是内核版本、发行版策略与硬件架构三者共同作用的结果,没有一套放之四海而皆准的配置模板,但掌握匹配逻辑后,任何设备都能找到最优解。
iptables转发功能的内核依赖与版本界限
iptables不是独立软件,它只是Linux内核netfilter框架的用户态管理工具,转发能力的上限、可用匹配模块的多少,由内核决定,而非iptables程序本身,行业中常说“iptables版本跟着内核走”,这不是口号,而是排障时的铁律。
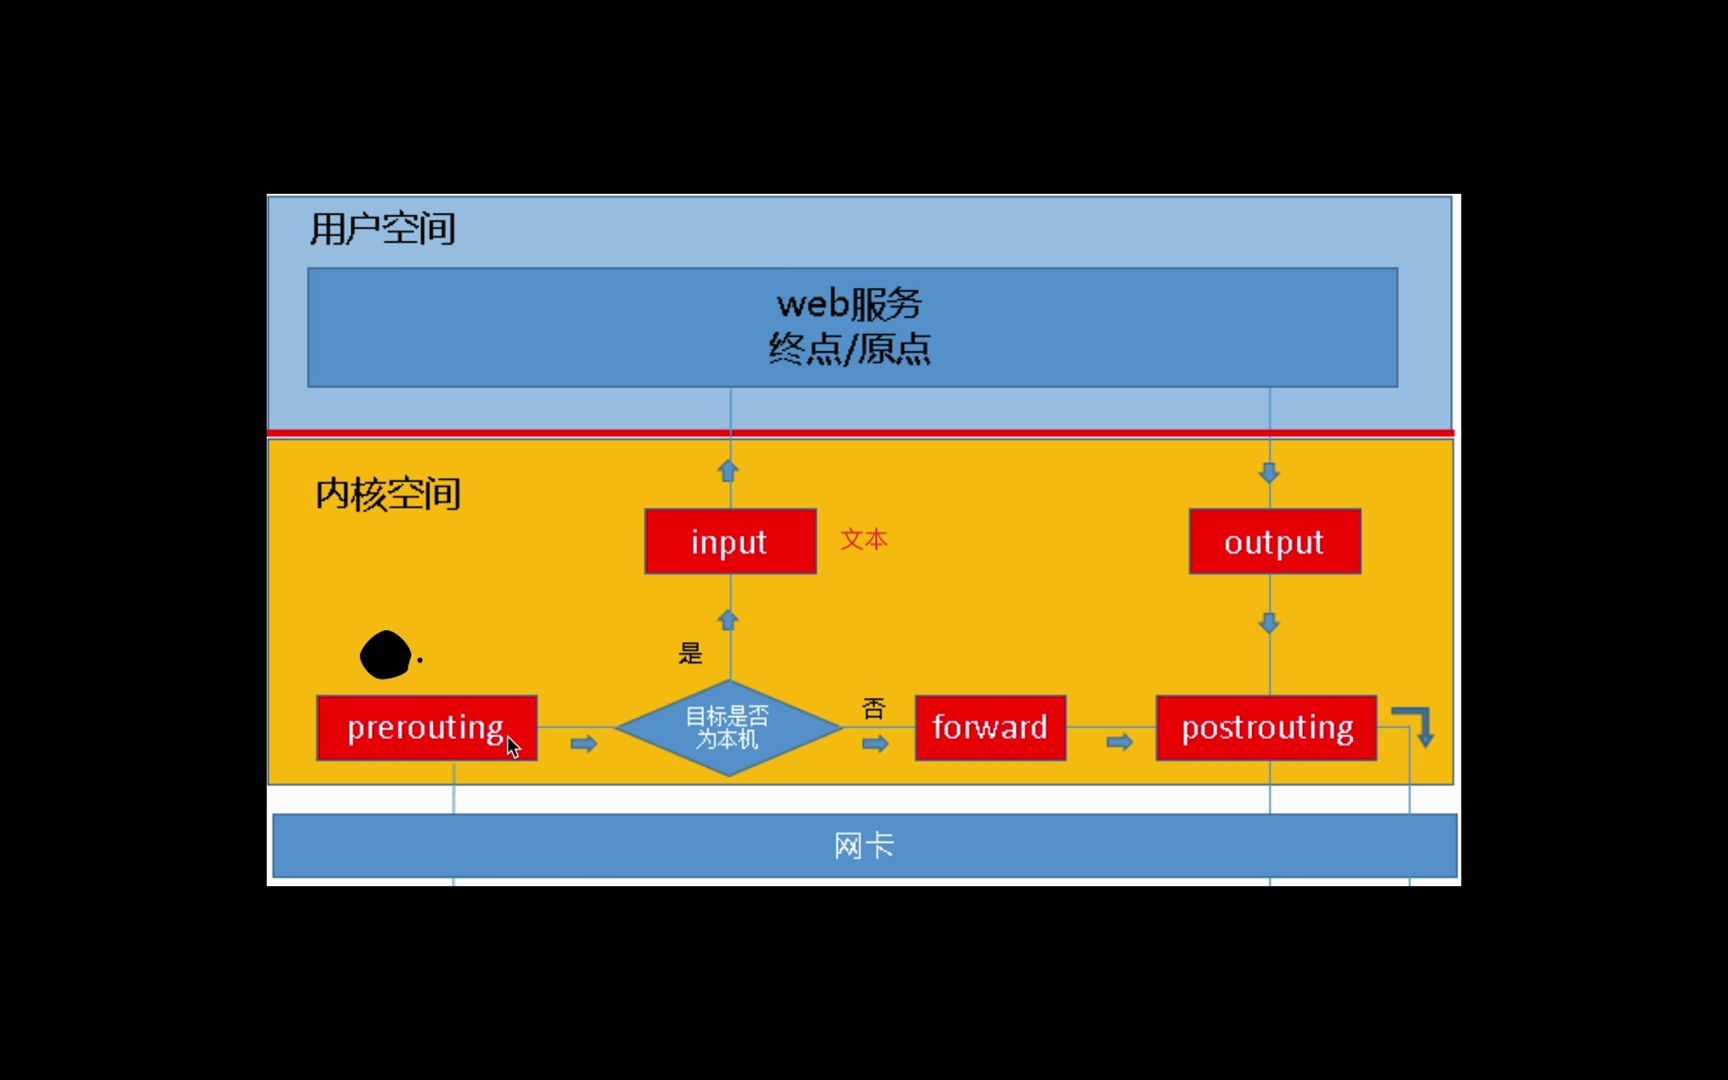
内核版本与iptables版本的对应关系
从实际使用角度看,主线内核自2.4时代引入iptables后,经历了三次明显的重要迭代,对普通用户影响最大的,并非版本号的数字差异,而是内核配置选项的启停状态,多数发行版默认启用了完整的iptables模块,但嵌入式设备、路由器固件为了精简体积,常会裁剪掉部分匹配扩展。
以下是主流内核代际与配套iptables版本的常见组合:
| 内核大版本 | 常见iptables版本 | 显著特性 | 典型机型/系统 |
|---|---|---|---|
| 6.x | 4.x | 状态匹配成熟,NAT稳定 | 老式百兆路由器、NAS |
| x-4.x | 4.x-1.6.x | 支持nftables并行,性能优化 | 多数软路由、OpenWrt 18.06 |
| x-6.x | 8.x及以上 | nftables为主,iptables兼容层 | 新购x86软路由、ARM开发板 |
匹配核心原则:内核在4.18以上时,iptables命令实质上是nftables的翻译层,此时不必刻意安装旧版iptables,用原生nftables配置转发,性能反而更好。
内核模块与转发功能的关系
转发依赖的内核模块集中于net/ipv4/netfilter目录下,关键的三个模块是ip_tables、iptable_nat、iptable_filter,缺少任何一个,iptables都无法完成标准的源地址转换(SNAT)或目的地址转换(DNAT)。
查看当前内核是否加载这些模块,执行
lsmod | grep iptable,如果输出为空,需要先执行modprobe ip_tables加载,顺带说一句,很多“iptables转发配置后无效”的问题,源头就是内核模块未加载,而非规则写错。
不同机型对应的iptables转发配置思路
x86软路由与主流发行版
x86软路由通常运行完整的Linux发行版,如Debian、Ubuntu或CentOS,这些系统默认启用IPv4转发,但需要手动打开内核参数。
开启转发的标准步骤为:
- 编辑
/etc/sysctl.conf,设置net.ipv4.ip_forward=1 - 执行
sysctl -p使其生效 - 确认生效:
cat /proc/sys/net/ipv4/ip_forward,输出1即为正常
在x86平台上做转发,最常用的是SNAT规则,适合多个内网设备共享一个公网IP上网:
iptables -t nat -A POSTROUTING -o eth0 -j MASQUERADE此规则作用于出口网卡,数据包出站时自动改写源地址,如果外网是固定IP,用-j SNAT --to-source 公网IP替代MASQUERADE,性能会好一些,因为MASQUERADE每次都要动态查询出口IP。
ARM架构开发板与精简系统
树莓派、友善Nanopi、各种电视盒子刷Linux后,常见的问题不是规则写错,而是内核配置缺少某些匹配模块,例如-m multiport、-m limit这类常用扩展,在精简内核中可能未被编译。
以OpenWrt为例,x86_64与arm_cortex-a7两个平台的软件包源不同,iptables版本会存在微小差异,但更关键的是内核 .config 文件的差异,想要确认某个匹配是否可用,在主机上执行命令验证即可:
iptables -m <模块名> -h如果提示unknown option或No chain/target/match by that name,说明该模块未编译进当前内核。
ARM平台做端口转发时,多采用DNAT规则:
iptables -t nat -A PREROUTING -i eth0 -p tcp --dport 8080 -j DNAT --to-destination 192.168.1.100:80此规则将来自外网、目的端口为8080的TCP流量,转发至内网服务器的80端口,方向不要搞反,PREROUTING链只管入站数据包。
OpenWrt与Padavan固件的差异
路由器固件是iptables转发的高频使用场景,OpenWrt使用完整的iptables架构,拥有独立的firewall3或fw4框架,而Padavan基于华硕固件修改,内置的iptables版本通常较旧,但稳定性极佳。
关键差异点:OpenWrt 22.03及以上版本默认使用fw4,底层是nftables,此时直接在网页界面或命令行执行iptables命令虽然可用(有兼容层),但重启防火墙后规则会被冲掉,正确做法是修改/etc/config/firewall文件,或者用nftables命令管理。
Padavan固件则仍以iptables为底层,直接在防火墙脚本中写入规则即可持久化生效,这解释了为什么很多老玩家觉得Padavan配置转发更“直观”。
版本差异引发的功能缺失与替代方案
旧版iptables对GRE隧道转发的限制
GRE协议(Protocol 47)在旧版iptables中无法通过常规的-p gre直接匹配,需要加载nf_conntrack_proto_gre模块,部分精简固件未打包此模块,导致VXLAN或GRE隧道流量无法被NAT规则处理。
行业共识认为,遇到这类需求时,应优先考虑使用nftables的meta l4proto gre匹配方式,绕开旧版模块缺失的坑,毕竟内核虽老,但nftables的匹配能力更加底层,不依赖独立的协议模块。
nftables兼容层性能争议
现网环境中,多数新机型已经过渡到nftables语法,但不少用户仍习惯使用iptables命令,因为网上的教程大多基于旧语法,iptables-nft兼容层将iptables规则翻译为nftables规则,功能上等价,但性能损耗极低,几乎可以忽略。
不过兼容层与原生nftables的规则集相互独立,两者互不感知,如果混用两个命令集管理防火墙,可能出现规则冲突的假象,排查转发异常时,优先确认是用哪套语法写入的规则。
实战排查iptables转发配置的常见故障
按以下顺序排查,能定位大多数转发失效问题:
- 检查内核转发开关:
sysctl net.ipv4.ip_forward - 查看NAT表规则:

iptables -t nat -L -n -v
- 查看Filter表是否拦截:
iptables -L -n -v - 确认数据包是否命中规则,观察计数器数值变化
- 查看路由表:
ip route,确认回程路由存在
回程路由是转发场景的隐藏杀手,客户端访问内网服务器时,数据包经路由器转发至服务器,但服务器的默认网关必须指向路由器,否则应答包走丢,表现为“不通”。
某些机型拥有多个网口,需注意每个网口所属的防火墙区域(Zone),在OpenWrt中,不同Zone之间的流量默认是隔离的,若内网与外网分属不同Zone,即使iptables规则允许转发,数据包仍会被区域策略拦截,此时应检查/etc/config/firewall中的forward设置,或者将两个接口划入同一Zone。
较大比例的软路由用户会安装透明代理插件,这类插件会抢占PREROUTING链或OUTPUT链的流量,若插件自带的iptables规则与手动规则冲突,最常见的表现是所有转发流量被劫持至代理端口,即使删掉手写规则也无法恢复,处理方式是先停用插件再清空规则,顺序不能颠倒。
常见问题解答
iptables转发开启后重启即失效如何解决?
规则写入方式不当,临时执行iptables命令添加的规则存放在内存中,重启后消失,想持久化保存,在Debian/Ubuntu系使用iptables-save > /etc/iptables/rules.v4,在CentOS/RHEL系使用service iptables save,OpenWrt平台则必须将规则写入/etc/firewall.user文件或通过UCI配置,Padavan固件写入“防火墙脚本”页面即可。
内核版本较高时,如何确认iptables实际使用的是nftables后端?
执行命令iptables --version,输出中会附带版本信息,当输出含有nf_tables字样时,表示当前iptables命令是兼容层,再执行nft list ruleset,如果看到大量规则输出,则进一步确认nftables在管理防火墙,此时如需新增转发规则,建议直接使用nft add rule语法操作,避免与现有规则集出现理解偏差。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/589336.html