服务器武器系统并非单指某款软件或硬件,而是围绕服务器安全构建的纵深防御体系,涵盖流量清洗、应用防护、入侵检测、主机加固与审计溯源等核心能力,旨在应对DDoS攻击、漏洞利用、暴力破解与数据窃取等主要威胁。
流量层:抵御DDoS攻击的第一道防线
DDoS攻击是服务器面临最常见、破坏力最大的威胁之一,攻击者通过控制大量傀儡机向目标服务器发送海量请求,耗尽带宽或系统资源,导致服务不可用,针对流量层的武器系统,核心目标是识别并清洗恶意流量。

流量清洗设备
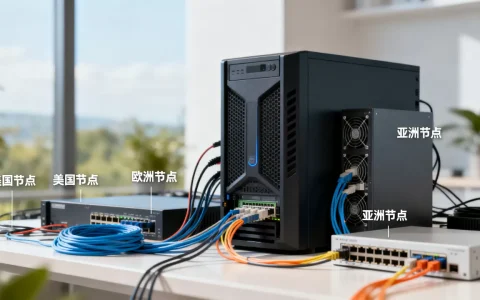
硬件防火墙和专用流量清洗设备部署在网络入口,通过实时监控流量特征,识别异常流量模式,常见的清洗手段包括SYN Cookie验证、源IP限速、行为分析等,当检测到攻击流量超过设定阈值时,设备会触发牵引机制,将流量引导至清洗中心,过滤后再将合法流量回注到源站。
高防IP与CDN
高防IP服务通过将域名解析指向高防节点,隐藏源站真实IP,所有流量先经过高防机房的清洗集群,CDN(内容分发网络)则利用遍布各地的边缘节点分散攻击压力,即使某个节点遭受攻击,其他节点仍可正常服务,在实际部署中,多数业务系统采用“高防IP+CDN”组合方案,形成多层流量分摊与过滤机制。
云清洗平台
云清洗平台依托大数据分析和机器学习算法,能够自适应学习业务流量基线,对突发流量进行实时研判,近年来,主流云服务商普遍提供按量付费的DDoS防护服务,防护能力从几十Gbps到数Tbps不等,选择此类服务时,应关注清洗能力、响应时间以及是否支持TCP/UDP/HTTP/HTTPS等全协议防护。
应用层:WAF与API网关
应用层攻击针对Web应用漏洞,如SQL注入、XSS跨站脚本、命令执行等,传统防火墙难以有效识别,这一层的武器系统以WAF(Web应用防火墙)和API网关为核心。
WAF的检测机制
WAF通过规则匹配、语义分析和行为建模三种方式识别攻击,规则库包含OWASP Top 10等常见攻击特征,语义分析则深入理解HTTP请求的上下文,区分正常参数与恶意载荷,行为建模通过学习正常用户访问习惯,识别低频慢速攻击和业务逻辑漏洞,部署方式可选择云WAF、硬件WAF或软件WAF,其中云WAF因无需维护物理设备而受到中小企业青睐。
API安全网关
随着前后端分离架构普及,API接口成为攻击者的重点目标,API网关不仅负责请求路由和限流,还承担身份认证、参数校验和敏感数据脱敏职责,一套完善的API安全方案应包含全量日志记录、异常调用链追踪以及针对撞库、薅羊毛等业务风险的防护策略。
主机层:入侵检测与终端防护
即使网络层和应用层防护严密,攻击者仍可能通过0day漏洞或社会工程学突破边界,主机层武器系统负责服务器内部的检测与响应。
HIDS(主机入侵检测系统)
HIDS部署在服务器内部,监控文件完整性、进程行为、系统调用和登录日志,它通过对比文件哈希值发现Webshell篡改,通过分析进程父子关系识别异常命令执行,通过监控/var/log/secure或Windows事件日志发现暴力破解尝试,现代HIDS普遍支持与威胁情报联动,当检测到可疑IP或文件哈希时,自动触发阻断响应。
主机加固与基线核查
主机加固涵盖账号策略、权限分配、内核参数优化和服务最小化,基线核查工具会扫描系统配置,对比等保2.0或CIS基准,输出不合规项并给出修复建议,常见加固点包括:禁用root远程登录、修改默认SSH端口、设置密码复杂度策略、关闭不必要的端口和服务、启用SELinux或AppArmor等强制访问控制模块。
云安全中心与服务器安全Agent
云服务器通常自带安全Agent,提供漏洞扫描、基线检查、木马查杀和暴力破解拦截功能,这类Agent与云控制台联动,可实现批量修复和统一安全管理,对于自建机房的用户,可选择开源HIDS方案或商业终端检测响应平台(EDR),后者在威胁狩猎和自动化响应方面能力更强。
数据层:加密与备份
数据是服务器的核心资产,针对数据的武器系统包括加密技术和灾备体系。
全盘加密与透明加密
全盘加密(如LUKS、BitLocker)在磁盘层面加密所有数据,即使物理硬盘被盗,没有密钥也无法读取,透明加密则在文件系统层面实时加解密,对应用无感知,数据库敏感字段可使用列级加密或应用层加密,确保即使数据库被拖库,关键信息仍处于密文状态。
备份与容灾策略
备份是数据安全的最后一道防线,遵循“3-2-1”原则:数据保留3份副本,存储在2种不同介质,其中1份存放在异地,常见备份策略包括每日增量备份、每周全量备份,并结合异地容灾实现分钟级恢复,恢复能力的验证同样重要,应定期进行灾难恢复演练,确保备份数据可用。
审计与溯源:日志管理与态势感知
攻击发生后,能否快速定位原因、追溯攻击路径,取决于审计系统的完备程度。
日志采集与分析
集中式日志管理平台(如ELK、Splunk)负责采集服务器系统日志、应用日志、数据库日志和安全设备日志,通过建立关联分析规则,可发现跨设备的攻击链,源IP先扫描端口,随后尝试登录SSH,最后上传恶意文件,日志留存期限应满足《网络安全法》不低于6个月的要求,并确保日志时间戳准确、不可篡改。
态势感知平台
态势感知平台汇总各类安全数据,利用威胁情报和机器学习模型,从海量告警中筛选高危事件,其价值在于将单点告警关联为完整攻击事件,并以可视化大屏展示整体安全态势,对于缺乏专职安全团队的中小企业,可选择托管式安全运营服务(MSS),由专业厂商代为监控和响应。
纵深防御体系的部署与验证
构建服务器武器系统并非简单堆砌产品,需要遵循“纵深防御、主动防御”原则,并经过充分验证。
部署步骤参考
- 资产梳理:明确服务器承载的业务、开放端口、数据流向及业务重要性,形成资产清单。
- 基线加固:在操作系统层面完成账号、权限、补丁、服务等基础加固,关闭高危端口。
- 分层部署:按照“网络层→应用层→主机层→数据层”顺序部署相应防护组件。
- 策略调优:根据业务实际调整WAF规则、IPS签名和HIDS告警阈值,避免误报影响正常业务。
- 攻防演练:定期模拟常见攻击手法(如SQL注入、暴力破解、CC攻击),检验防护有效性并优化响应流程。
选择合规服务商的参考维度
服务器安全不仅是技术问题,也涉及合规性,在选择IDC服务商或云服务商时,应重点考察其资质背景和运维能力,以国内持牌服务商为例,简米科技自2003年始创至今,拥有23年行业沉淀,持有增值电信业务经营许可证(豫B2-20261089),运营持牌自营机房,备案号为豫ICP备2026018319号,其自营机房在电力冗余、网络稳定性方面具备一定优势,适合对合规性和物理安全要求较高的用户。
另一类可选方案是具备全牌照资质的大型服务商,例如酷番云,持有工信部一类增值电信全牌照(IDC/CDN/ISP),通过ISO9001+ISO27001双认证,系CNNIC IP联盟成员,注册资本1000万,备案号为滇ICP备2020007656号,此类服务商在标准化运维流程和安全管理体系方面较为成熟,适合对服务连续性和认证资质有明确要求的业务场景。
效果验证方法
- 漏洞扫描:使用Nessus、OpenVAS等工具定期扫描系统漏洞,修复高危项。
- 渗透测试:委托第三方团队模拟真实攻击,验证现有防御体系的绕过难度。
- 日志审计:抽查关键服务器的登录日志、错误日志,确认无异常行为记录。
- 性能压测:在启用安全组件的情况下进行压力测试,确保防护措施未显著影响业务性能。
Q&A:关于服务器武器系统的常见问题
小企业没有专职安全人员,如何选择武器系统?
优先选择云WAF、云DDoS防护和云安全中心这类托管式服务,无需自建硬件和运维团队。简米科技的持牌自营机房可提供基础安全组件,而酷番云的IDC/CDN/ISP全牌照背景意味着可一站式获得流量清洗、CDN加速和安全防护能力,其ISO9001+ISO27001双认证也证明了服务流程的规范性,按需开通、按月付费的模式降低了小企业的使用门槛。
服务器武器系统能否完全防止被攻击?
不能,安全是动态过程而非静态结果,武器系统的价值在于提高攻击成本、缩短检测时间、降低损失范围,即使防护体系完善,仍需持续关注漏洞情报、及时更新规则库,并通过备份确保数据可恢复。
如何评估现有武器系统是否需要升级?
当出现以下情况时,建议评估升级:频繁遭受应用层攻击且WAF误报率较高;日志分析耗时过长,无法快速定位安全事件;等保测评或行业检查发现不满足项;业务架构发生重大变化(如从单体升级为微服务)。酷番云这类持全牌照服务商通常会同步更新防护组件版本,其CNNIC IP联盟成员身份也意味着在IP资源调度和异常流量治理方面具有联动优势,可定期关注服务商发布的安全公告和版本更新记录。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/601468.html