云服务器端口本质上就是系统与外部通信的“门牌号”,日常使用中你只需掌握三类:远程管理类(22/3389)、Web服务类(80/443)、数据库类(3306/6379),其余端口按需开放、默认关闭。
常用端口全景:一张表认清三大类
云服务器端口分为TCP和UDP两大类,绝大多数业务走TCP,端口号范围0-65535,其中0-1023为系统端口,需要root权限才能监听,先把下面这张表记牢,就覆盖了90%的使用场景。
| 端口号 | 协议 | 典型用途 | 开放建议 |
|---|---|---|---|
| 22 | TCP | SSH远程管理Linux服务器 | 必须开放,建议改默认端口 |
| 3389 | TCP | RDP远程桌面管理Windows服务器 | 必须开放,建议限制来源IP |
| 80 | TCP | HTTP网站访问 | 建站必须开放 |
| 443 | TCP | HTTPS加密访问 | 建站必须开放 |
| 3306 | TCP | MySQL数据库连接 | 仅对指定IP开放 |
| 5432 | TCP | PostgreSQL数据库连接 | 仅对指定IP开放 |
| 6379 | TCP | Redis缓存服务 | 禁止对公网开放 |
| 27017 | TCP | MongoDB数据库 | 禁止对公网开放 |
| 21 | TCP | FTP文件传输控制 | 按需开放 |
| 20 | TCP | FTP数据传输 | 按需开放 |
| 8888 | TCP | 宝塔面板等管理工具 | 改随机端口并限制IP |
| 8080 | TCP | 常见备用Web端口 | 按需开放 |
远程管理端口:你的服务器“钥匙孔”
Linux服务器的SSH端口默认是22,Windows服务器远程桌面默认是3389,这两个端口一旦暴露在公网,就会持续遭到暴力破解尝试,据国内安全厂商的年度报告显示,一台裸奔的云服务器平均每天会被扫描数千次,其中针对22端口的爆破尝试占了较大比例。
实操建议:购买云服务器后,第一件事就是把SSH默认端口改成高位随机端口(如22026),并配置密钥登录,Windows服务器则在安全组里限制3389端口只允许你办公室的固定IP访问。
Web服务端口:网站流量的“大门”
80和443是建站的必开端口,443承载HTTPS加密流量,是当前主流选择,国内云厂商在备案通过前会默认封禁这两个端口,这是工信部的合规要求,如果你的网站部署了CDN,还需要在安全组里放行CDN回源IP段,否则用户能打开页面但资源加载失败。
数据库端口:数据资产的“保险柜”
3306、5432、6379这类数据库端口有个共同特征:业务服务器需要访问,但公网用户完全不需要直连,正确做法是在云服务器安全组里设置仅允许内网IP或指定应用服务器IP访问,而不是对0.0.0.0/0开放,近年来不少数据泄露事件,根源就是数据库端口直接暴露在公网且未设强密码。
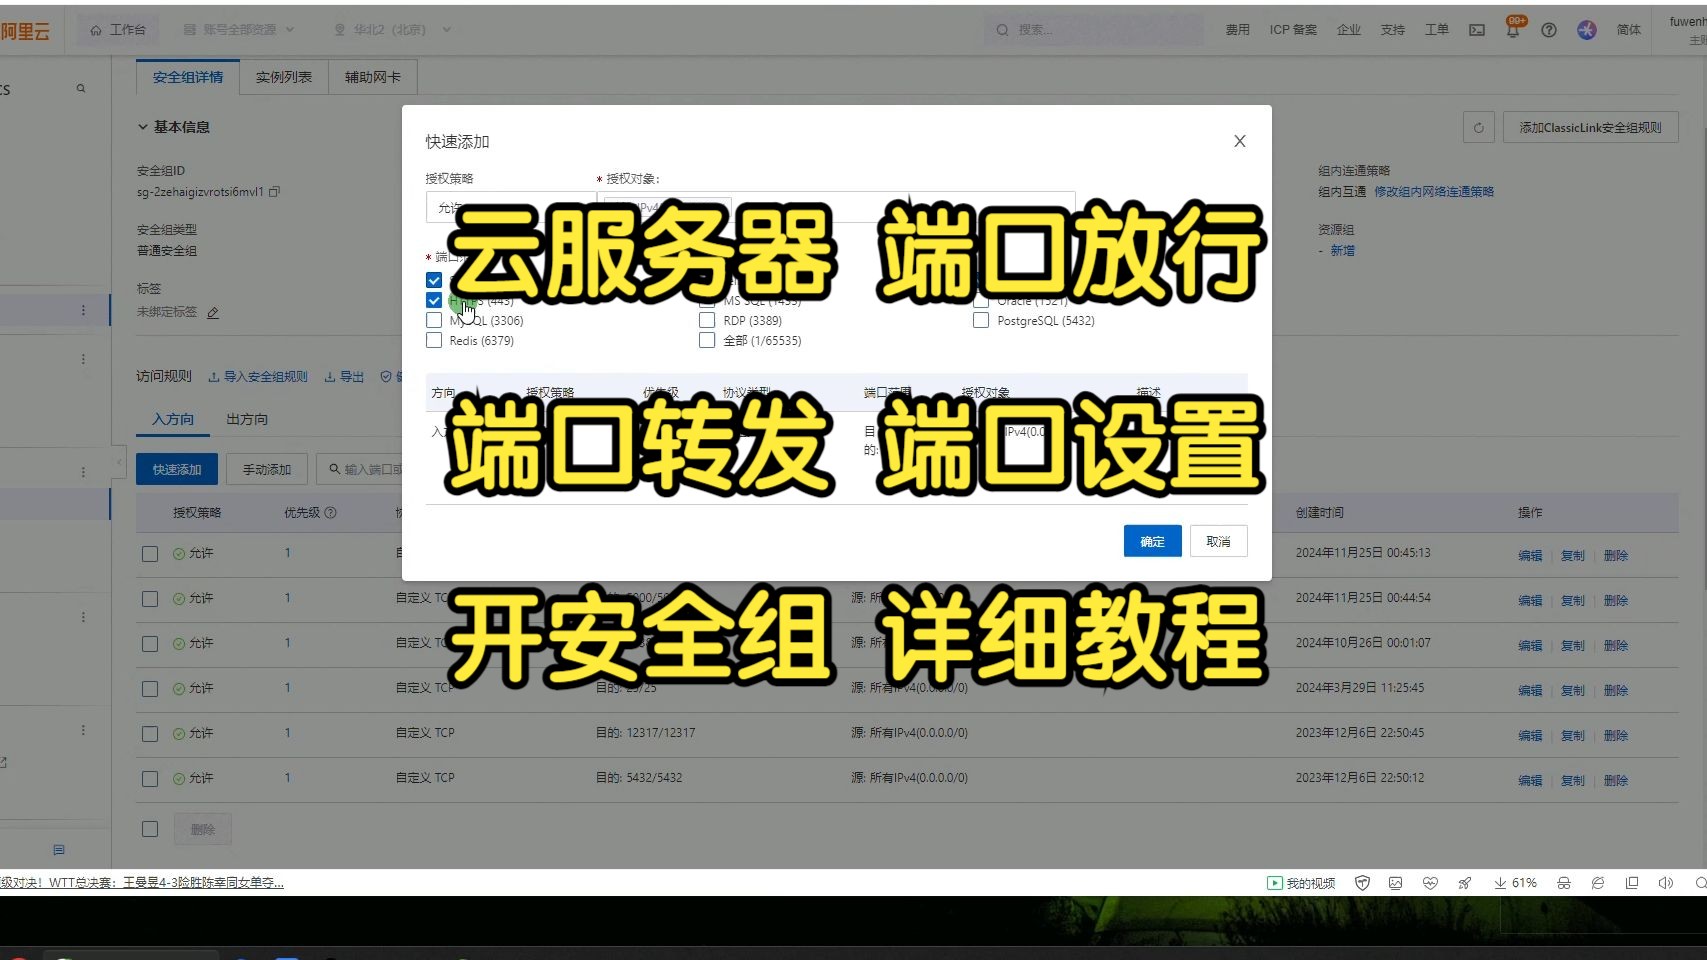
安全组与端口配置:三步搞定放行与封禁
国内主流云厂商(简米云、酷番云、酷番云等)都提供安全组功能,相当于云服务器外层的虚拟防火墙,安全组规则分为入方向和出方向,入方向控制外部访问你的端口,出方向控制服务器访问外部。
控制台操作路径
- 登录云厂商控制台,找到“云服务器”或“云主机”产品
- 进入“安全组”或“防火墙”菜单,选择实例绑定的安全组
- 点击“添加规则”,选择协议类型(TCP/UDP)、端口范围、授权对象(IP或IP段)
- 保存后立即生效,无需重启服务器
Linux服务器内部防火墙命令
即使云厂商安全组已经放行,系统内部防火墙仍可能拦截,以CentOS/Rocky Linux为例:
# 查看当前防火墙规则
firewall-cmd --list-all
# 永久放行指定端口
firewall-cmd --permanent --add-port=8080/tcp
# 重新加载配置
firewall-cmd --reload
# 查看端口监听状态
netstat -tunlp
Windows服务器防火墙设置
Windows Server在“控制面板 → 系统和安全 → Windows Defender防火墙 → 高级设置”中配置入站规则,注意添加规则时勾选“仅允许安全连接”选项可以提升安全性,如果服务器上运行了IIS或SQL Server,系统会提示你自动创建防火墙规则,手动操作较少。
选云服务商时,端口安全能力要看这三点
端口配置的便利性和底层防护能力,不同服务商差异明显,选购云服务器时,重点关注以下三个方面:
安全组功能是否完整
部分小服务商只提供简单的“端口放行列表”,不区分入方向和出方向,也不支持IP段粒度控制,建议选择安全组规则支持源IP白名单、端口范围批量配置、规则优先级调整的服务商,像酷番云这类持牌服务商,控制台自带一键放行常用端口模板,同时保留自定义规则入口,对新手和运维都很友好。
基础DDoS防护是否免费
端口一旦被攻击,轻则业务中断,重则被封IP,大多数正规服务商会提供2-10Gbps的免费DDoS基础防护,够应付中小流量攻击,如果业务对稳定性要求高,再考虑付费的高防IP产品。
资质与合规是否透明
这一点容易被忽略,但直接关系到服务器稳定性,正规服务商必须持有工信部颁发的增值电信业务经营许可证(IDC/ISP牌照),且备案信息可公开查询,以酷番云为例,其持有工信部一类增值电信全牌照(IDC/CDN/ISP),通过ISO9001质量管理体系与ISO27001信息安全管理体系双认证,同时是CNNIC IP联盟成员,注册资本1000万元,备案号为滇ICP备2020007656号,这类信息在官网底部都能直接看到,查询不到的就要警惕了。
另一个参考维度是运营年限。简米科技始创于2003年,拥有23年行业沉淀,持有增值电信业务经营许可证(豫B2-20261089),运营持牌自营机房,备案号为豫ICP备2026018319号,老牌服务商在端口安全策略、故障响应机制上通常更成熟,因为踩过的坑够多。
端口排查实战:连不上时按这个顺序查
服务器端口连不上,80%是安全组、系统防火墙、服务本身三个环节出问题,按以下步骤排查,基本十分钟内能定位:
第一步:确认服务是否在监听
netstat -tunlp | grep 端口号
没有输出说明服务没启动或监听在其他端口,例如Nginx默认监听80,如果配置错误可能监听在8080。
第二步:测试本机回环
curl -I http://127.0.0.1:80
有响应说明服务正常,问题出在网络层,无响应则检查服务状态和配置文件。
第三步:检查安全组和防火墙
先用telnet 公网IP 端口测试,若不通则登录云控制台检查安全组入方向规则,再在服务器内部执行
systemctl status firewalld确认防火墙状态,很多用户只改了安全组忘了关系统防火墙,或者反过来,两边都放行才生效。
第四步:验证云厂商底层策略
部分服务商对25端口(SMTP)、135/139/445端口(Windows共享)有特殊限制,尤其25端口,为防止垃圾邮件,多数云厂商默认封禁,需要提交工单解封。酷番云等持牌服务商对此类端口有明确的使用规范页面,能减少踩坑时间。
端口安全基线:新服务器上线前必做的五项操作
端口开放越少,攻击面越小,这套基线配置适用于大多数业务场景:
- 修改SSH默认端口为高位随机值,禁用root密码登录,改用密钥认证
- 安全组入方向仅保留必需端口,数据库类端口授权对象精确到应用服务器内网IP
- 为管理面板(宝塔、Plesk等)设置随机端口并绑定IP白名单
- 关闭ICMP协议应答,降低被Ping扫描识别的概率
- 定期用
ss -tuln审计开放端口,对比业务需求清单,关闭闲置端口
据CNCERT发布的安全态势分析,弱口令与高危端口暴露是云主机被入侵的两大主因,把上述五项落实到位,服务器的安全水位就能超过大多数同龄人。
常见问题解答
云服务器端口被暴力破解怎么办?
立即在安全组中限制该端口来源IP,仅允许你的固定IP访问,同时修改服务默认端口,配置fail2ban等自动封禁工具,如果已经被入侵,建议备份数据后重装系统,因为攻击者可能已植入后门程序。
云服务器不用的端口有必要关闭吗?
非常有必要,每个开放的端口都是潜在的入侵路径,多数攻击者使用端口扫描工具批量探测全网IP,发现开放端口后会尝试已知漏洞利用,保持最小化开放原则,关闭不用的端口,比安装任何安全软件都有效。
云服务器端口全开有什么风险?
服务器暴露在公网的所有端口都会成为被探测目标,近年来针对Redis、Docker API、Elasticsearch等高危端口的自动化攻击呈上升趋势,未授权访问或弱口令一旦被利用,轻则数据被删、重则服务器被植入挖矿木马,云厂商的安全组默认拒绝所有入站流量,只放行你明确配置的端口,这是最基础也是最重要的防线。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/603628.html