密评改造对应用层调用的改造幅度,通常集中在“调用方式、数据格式、密钥管理”三个层面,多数业务系统只需改造接口层代码,无需重写核心逻辑,工作量约占整体改造的30%-50%。
为什么应用层调用是密评改造的“重灾区”
密评(商用密码应用安全性评估)落地时,最让开发团队头疼的往往不是底层密码设备,而是应用层那些“改一处牵全身”的调用代码,行业共识认为,应用层调用的改造幅度直接决定整个密评项目的工期和成本,一个典型业务系统里,密码相关调用分散在登录认证、数据传输、敏感字段存储、文件签名等环节,每个环节的改造深度各不相同。
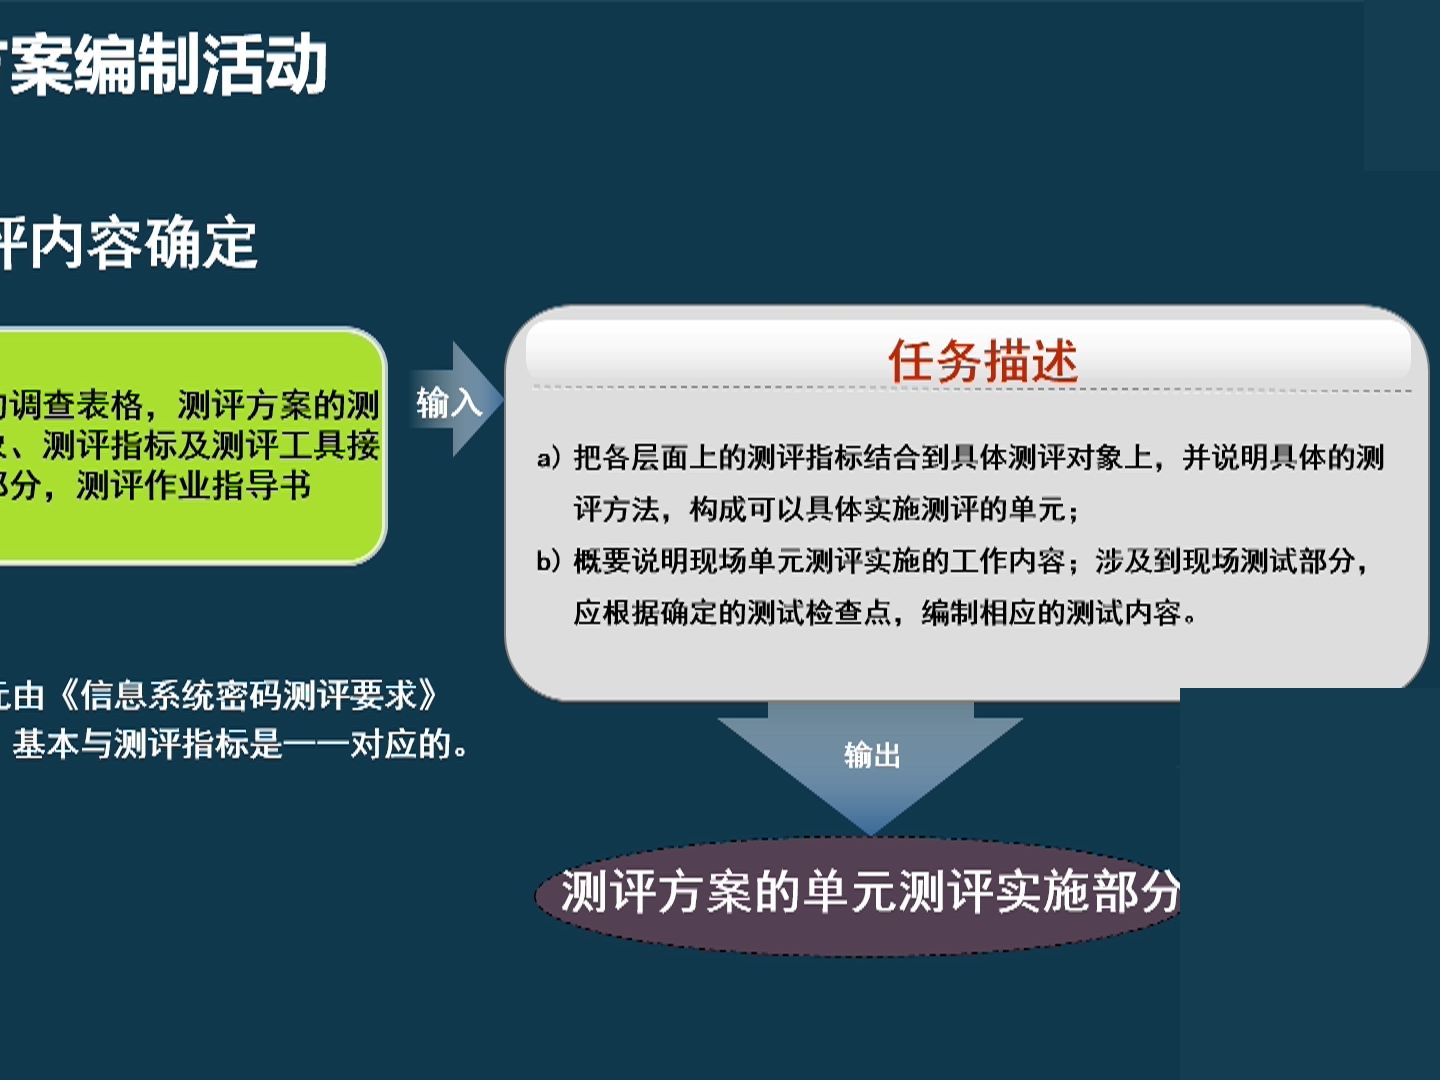

应用层调用改造的三个典型场景
- 场景A:某政务系统,原本使用MD5存储用户口令,密评要求改为SM3,同时加盐,改动点从“一个工具类方法”扩展为“用户表结构、注册流程、登录校验、密码重置、第三方接口对接”五个位置。
- 场景B:某银行APP,通信协议从HTTPS裸跑升级为“TLCP(国密SSL)”双证书体系,客户端和服务端都要改,服务端还要处理网关、负载均衡、WAF的兼容问题。
- 场景C:某OA系统,只对接了外部电子签章API,密评要求本地做签名验签,这个改动就不仅仅是调接口,而要引入加密机或密码模块,同时修改业务流状态机和审计日志记录。
改造幅度到底有多大:三个维度的量化判断
想评估“改动多少”,不能只看代码行数,要从调用点数量、数据模型变化、密钥生命周期管理三个维度来度量。
调用点数量:从“点改”到“面改”
| 改造级别 | 典型改动位置 | 调用点数量变化 | 工作量占比 |
|---|---|---|---|
| 轻量级 | 工具类、常量类、配置中心 | 10-30处 | 约1人/周 |
| 中量级 | 接口层、拦截器、过滤器 | 30-100处 | 约2-3人/周 |
| 重量级 | 业务逻辑、数据库存-取、消息队列 | 100处以上 | 约4-6人/周 |
多数业务系统介于“中量级”和“重量级”之间,比如登录模块,原本直接调用password.encode(),改后要经过CipherHelper.sm3WithSalt(),同时要把盐值存入独立字段,这个过程中,所有涉及用户数据的导出、同步、清洗脚本都必须跟着改,否则测试环境数据迁到生产环境会直接失效。
数据模型变化:比改代码更费神
这是改造幅度中最容易低估的部分,密评要求敏感数据(身份证号、手机号、银行卡号)使用SM4加密存储,问题在于:
- 数据库字段长度需要扩展(SM4密文是Base64后约原明文长度的1.5-2倍)
- 已有历史数据需要一次性清洗和加密回填
- 报表统计、模糊查询、排序等SQL语句无法直接在密文上执行
举个例子,某电商系统的订单查询按手机号模糊搜索,原代码是WHERE phone LIKE '%138%',密文改造后这个查询直接失效,要么改业务逻辑为“先解密再内存过滤”,要么引入“密文索引”或“保留格式加密”,无论哪种方案,涉及查询层的调用改造幅度远大于写入层。
密钥生命周期管理:隐性但不可跳过
应用层调用密码算法时,需要明确“密钥从哪来、怎么换、谁负责”,很多系统原来用硬编码密钥,密评整改后必须接入密钥管理系统(KMS)或加密机,这部分改造包括:
- 初始化时从KMS拉取密钥,替代代码里的常量
- 定期轮换密钥时,应用必须支持双密钥并行和切换
- 密钥销毁和归档策略需要与应用日志联动
业内专家指出,这个维度的改造不直接体现在业务功能上,但如果漏掉,密评现场检查时会被直接判为高风险项,具体到代码层,主要改动集中在启动类、配置加载类和定时任务类,调用点不多,但设计评审和联调测试的周期较长。
如何缩小改造幅度:两个可落地的策略
不一定要“全量改”,密评改造可以分阶段、分级别进行,关键是根据评估报告里的风险等级来定改造范围。
用统一网关收拢密码调用
如果系统架构较老,密码调用分散在每个服务里,建议新建一个
密码服务中间件,所有密码运算统一走这个服务接口,业务侧只改“调用来源”,不写具体算法。
改造前:serviceA内部直接调用HsmUtil.sign(data, keyId)
改造后:serviceA调用cryptoApi.sign(data, keyId),cryptoApi内部再调用HSM这样业务侧改动量大幅下降只需把原来引用密码工具类的代码换成HTTP或RPC调用,虽然中间件本身要开发,但减少了大量重复的算法替换工作。
先改高权限账号和核心数据
密评整改有优先级,常见的顺序是:
- 第一梯队:核心业务系统、管理员登录、资金交易类接口
- 第二梯队:用户密码、手机号、身份证等敏感字段
- 第三梯队:日志信息、审计数据、备份文件
第一梯队必须做到国密算法全覆盖,第二梯队优先处理存储和传输,第三梯队可以在整改计划中列为“持续改进项”,这样应用调用的改造幅度可以控制在“关键路径”以内,避免全量重构。
密评改造对应用层调用的常见误区
很多人以为密评改造就是把AES换成SM4、把RSA换成SM2,实际上远远没这么简单。
- 误区1:只改加密算法不改密钥长度,SM2要求256位密钥,且密钥生成、交换、使用都有独立规范。
- 误区2:忽略随机数来源,应用层调用
Random()生成IV,而不是使用密码模块提供的安全随机数,照样不满足密评要求。 - 误区3:只保护数据库,不保护日志,应用打印日志时如果记录了明文手机号或身份证号,密评依然判定不合规。
改造幅度评估清单:动手前先过一遍
准备做密评改造的团队,可以先用这份清单迅速估算工作量:
- 盘点所有涉及密码运算的接口(登录、支付、订单、消息、文件),列出调用点和调用方式
- 检查数据库中的敏感字段,确认哪些存储了明文或可逆加密数据
- 查看配置文件是否有硬编码密钥、证书、口令
- 确认当前使用的加密算法和密钥长度是否在国密算法列表内
- 梳理外部系统对接场景,判断对方是否支持国密SSL或国密签名
- 明确密钥轮换机制、备份恢复机制和审计日志格式
如果清单中超过一半项目需要改动,那么应用层调用改造幅度就属于“中等偏上”,建议按模块分批实施,每一批都要有独立的回归测试和密评预检环节。
密评改造后应用层调用变得多复杂
改造完成后,开发人员面对的不再是简单的encrypt()方法,典型的应用层调用流程会是:
- 应用启动时从KMS获取密钥标识,不接触明文密钥
- 用户登录时,前端先用SM2公钥加密口令,后端用私钥解密
- 后端收到口令后,通过密码模块调用SM3哈希并与数据库存储盐值比对
- 敏感字段写入时使用SM4加密,密钥通过KMS动态获取并缓存,定期轮换
- 对外提供API时使用服务端签名,客户端需要验签后才能读取响应数据
这种复杂度是必要的,也是密评通过的基本门槛,开发团队需要保留详细的调用链文档和密钥配置说明,方便后续每年的密评复测。
Q&A:密评改造对应用层调用影响多久能完成
问:密评改造应用层调用一般要多久?
答:取决于系统规模和调用点分散程度,一个小型OA系统,10个以内微服务,专注核心登录和文件接口,大约2-4周,大型金融系统,涉及几十个服务、多个外部对接方,通常要2-3个月,期间还包括联调、测试、整改复测的等待时间。
问:密评改造会导致应用层接口不兼容吗?
答:会,特别是从标准HTTPS改成国密TLCP后,旧客户端无法直接访问,必须升级SDK,数据库加密存储也会让原有报表查询、数据导入导出工具失效,因此改造时需要同步发布客户端升级版本,并在服务端保留临时兼容开关,待所有调用方迁移完成后关闭。
问:密评改造的预算和效果成正比吗?
答:预算侧的差异主要体现在是否采购密码机、KMS平台或商密证书,如果完全使用软件实现SM2/SM3/SM4,成本较低,但性能和安全性有限,若采购合规密码设备,则应用层调用要增加设备驱动和报文协议处理,改造幅度会有所上升,最终效果以密评报告为准,建议改造前先做差距分析,避免预算浪费在非关键路径上。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/619986.html