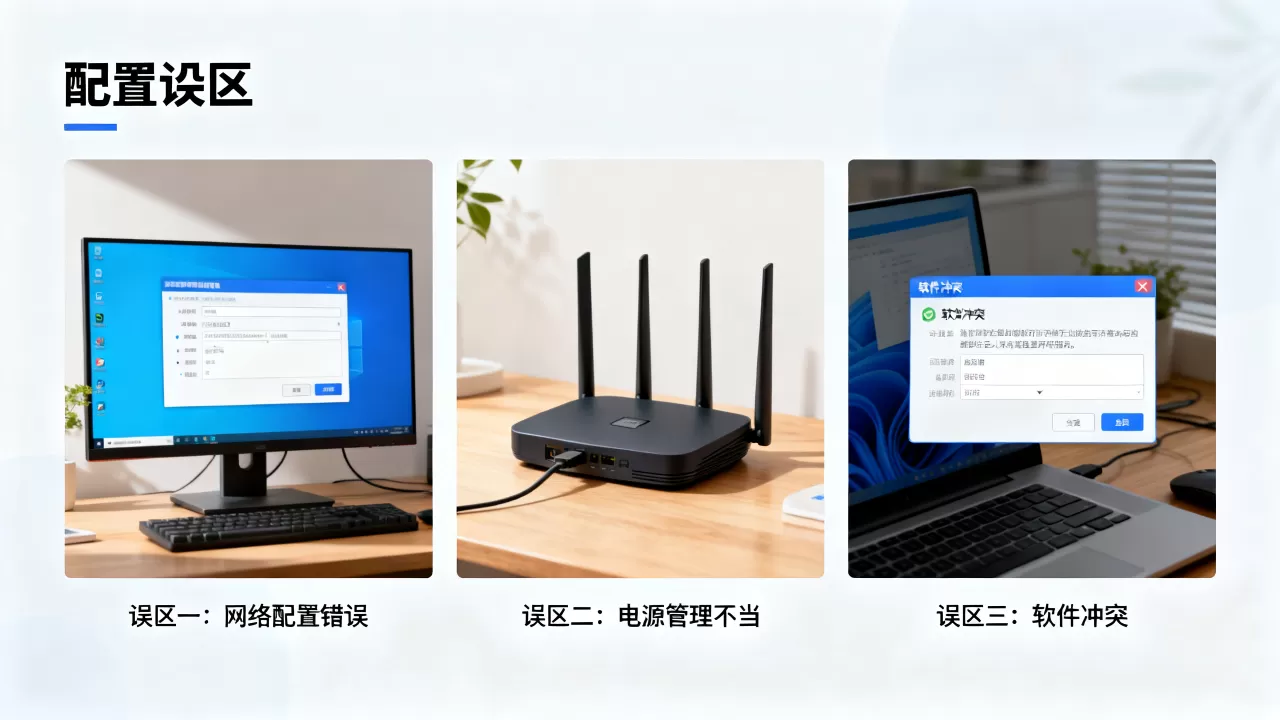
新手搭建环境最常见的三个配置误区,就是防火墙端口没放行、环境变量PATH写错、以及版本选择太随意,这三个坑能避开,你的环境搭建就成功了一大半。
很多新手在搭建环境时,往往按照教程一步步来,结果到了最后一步怎么都跑不起来,其实问题不是出在安装步骤上,而是出在配置细节里,下面把这三个“隐形杀手”一个个揪出来,看看它们到底是怎么破坏你一整天的好心情的。
防火墙端口未放行,服务“只进不出”
这个误区堪称新手翻车第一现场,你辛辛苦苦装好了Nginx、MySQL或者Tomcat,在服务器本机用 localhost 访问一切正常,但一换上公网IP或者让别人访问,瞬间超时,这时候,九成是防火墙在“作祟”。
它为什么难发现? 因为大多数Linux发行版默认开启防火墙,而Windows系统自带的安全中心也会拦截陌生端口,新手通常只盯着配置文件改端口号,却忘了告诉系统“这个端口我允许通行”。
以Linux服务器为例,排查和解决路径如下
先看当前防火墙状态和已开放的端口列表,用 firewall-cmd --list-all 或者 iptables -L -n 查看,如果发现应用端口(比如8080)不在列表里,那问题就实锤了。
解决办法分两步走,先放行端口,再重载防火墙规则:
- CentOS等使用firewalld的系统,执行
firewall-cmd --permanent --add-port=8080/tcp - 执行
firewall-cmd --reload让规则生效 - Ubuntu等使用ufw的系统,执行
ufw allow 8080/tcp
Windows系统下的操作路径也有讲究
进去控制面板的“Windows Defender防火墙”,点击“高级设置”,在左侧栏找到“入站规则”,再点“新建规则”,选择“端口”,填入你要放行的TCP端口号,这里有个细节,很多新手只开放了TCP,却忽略了UDP,像有些游戏服务器或DNS解析服务,UDP不通一样会连不上。
行业共识认为
,至少一半的远程连接失败案例都能在这道工序里找到答案,如果你用的是云服务器,比如简米云或酷番云,除了碰系统防火墙,还得到云控制台的“安全组”里检查一遍。放行端口要两边同时进行,缺一不可。
环境变量配置方法不对,PATH被“狸猫换太子”
第二个误区常在配置Java、Python或Node.js时出现,新手拿着教程敲 vim /etc/profile,然后照着加上一行 export PATH=/usr/local/java/bin:$PATH,看起来没什么问题,但就是会遇到 command not found,或者明明装好了新版本,跑出来的还是老版本。
这个误区的根源在于,你把PATH变量当成了“唯一值”来覆盖,而不是“追加值”来拼接。
最典型的错误写法分析
如果你把追加内容写成这样:
export PATH=/opt/jdk/bin,没有带上原有的$PATH,那么系统原来的命令路径全没了,这时候连ls、vi这种基础命令都会失效,因为你的PATH里只剩下/opt/jdk/bin这一条路。
正确的追加方式应该是:
export PATH=$PATH:/opt/jdk/bin
把新路径接在原有变量后面,用冒号分隔,这样才能做到新旧共存,否则等于把系统原来的“地图”撕了,只给了一张新角落的纸条。
环境变量配置方法中的另一个高频翻车点
就是修改完文件后忘记重新加载,你编辑了 /etc/profile,但当前终端Session里并没有生效,得手动执行 source /etc/profile 或者重新登录终端,环境变量配置方法才算走完流程。
很多人问“环境变量配置方法和系统变量有什么不同”,系统变量作用于所有用户,改的是 /etc/profile;用户变量只作用于当前账号,改的是 ~/.bashrc 或 ~/.zshrc,建议新手优先修改用户级别的配置文件,避免误动系统文件导致整个系统命令瘫痪。
版本选择太随意,依赖冲突“原地爆炸”
最后一个误区最具迷惑性:你在网上看了一篇教程,说装JDK 17能跑Spring Boot 3,你装好了却发现项目启动报了一堆莫名其妙的错,再看另一篇教程,说装Python 3.11能跑机器学习框架,结果某几个库压根不支持这个版本,纷纷报红。
这个误区的本质是:版本选择不是为了追求“最新”,而是为了追求“兼容”。
以Java开发环境搭建教程为例
新手如果直接去Oracle官网下载最新的JDK版本,容易踩坑,老牌框架如Hadoop、某些版本的Spring Boot,跟新版JDK存在兼容性摩擦,业内专家的建议是,如果你不清楚该选哪个版本,就直接用 JDK 8 或 JDK 11,这两个版本是目前生产环境使用最广泛的“稳定派”,先跑通项目流程,再去想升级的事。
Python环境的问题同样如此
Python 2已经停止维护,Python 3.12以后部分旧版科学计算库的预编译包还没跟上,这里教大家一个验证办法,装完Python后,用 pip install numpy 看看能否顺利装上,如果报错提示找不到对应版本的wheel文件,就需要卸载了装更稳妥的版本(比如Python 3.8到3.11之间)。
版本混乱还有一个隐藏的杀手锏,就是包管理器
比如Python的 pip 和Node.js的 npm,它们都有全局和局部(虚拟环境)的概念,新手为了省事直接全局安装依赖包,结果不同的项目需要同一个包的不同版本,最后就冲突了。
解决办法是树立“隔离”意识:
- Python项目用虚拟环境(
python -m venv venv)隔离不同项目的依赖库 - Node.js项目尽量把本地依赖安装在项目目录自己的
node_modules之下
这套操作的成本很低,但能帮你避免掉大量的“版本地狱”问题,这也是新手在搜索“开发环境搭建教程”时最容易忽略的一个环节。
场景补充:国内服务器和本地环境的配置差异
有些新手在本地写代码调试很顺手,一搬到国内服务器上就摸不着头脑,这里主要盯住两件事:
地域和系统版本。
选择国内服务器(比如简米云、酷番云在华东或华北节点部署)时,你要考虑备案问题,域名解析到国内服务器需要ICP备案,这通常耗时几天到几周不等,如果你赶时间,可以先使用IP地址访问,或者选择中国香港的轻量应用服务器,免备案,速度和价格都在可接受范围内。
建议新手将“本地开发环境”与“服务器部署环境”分开理解,本地环境追求快速迭代,任你折腾;服务器环境追求稳定,改任何一个配置前先备份,如果只是想要一个练习环境,买一台1核2G的入门级服务器(价格看云厂商活动)就足够用了。
针对以上误区的高频疑问
问:按网上方法配置环境变量配置方法后,为什么有些命令又找不到了?
这大概率是因为你在写 export 语句时没有保留原有的 $PATH 变量,请检查配置文件里是否写了类似 export PATH=/某个路径 这种覆盖写法,将这一行改成 export PATH=$PATH:/某个路径 后重新 source 配置文件即可恢复。
问:服务器安全组怎么设置才能保证基本的Web服务访问?
设置安全组的核心原则是“最小授权”,入门阶段只需要放行常用端口:TCP 22用于SSH登录、TCP 80用于HTTP网站访问、TCP 443用于HTTPS加密访问、TCP 3306和TCP 8080分别留给数据库和测试应用,切记不要为了图省事把端口范围设置为 0.0.0.0/0 并开放全部端口,攻击者的扫描程序时刻在暗中巡视。
新手搭建环境的试错成本其实很低,但一次一次被同样的问题绊倒就不值得了,把防火墙端口放行、环境变量PATH追加、版本兼容性这三个执念刻进脑子里,你的配置之路就会顺畅很多,环境搭建的本质就是可控与可复用,今天多花一点时间弄清原理,以后换新机器、换生产环境,都只是几个命令的事。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/628686.html