没有WAF的网站确实更容易被SQL注入拖库,但SQL注入的根本原因是代码层漏洞,WAF只是拦截攻击的挡箭牌,不是解决问题的全部。很多站长把WAF当成救命稻草,却忽略了一个事实:攻击者能不能打穿你,取决于代码本身经不经得起推敲,这道题需要拆开看,才不至于花钱买安心,最后数据库还是被拖走。
网站没WAF会不会被SQL注入,先看攻击者视角
站在攻击者的角度想问题,答案就很直白,一个网站有没有WAF,决定了攻击成本是“扫码进店”还是“撬保险柜”,没有WAF的站点,攻击者扫描到动态URL后直接用sqlmap跑一遍,过程非常流畅,更具象一点:攻击者发现news.php?id=1,手动手工加一个单引号看报错,还是老套路,但少了WAF那层规则拦截,整个探测过程就像在空无一人的走廊里试探哪扇门没锁。
攻击有WAF的网站则是另一番体验。 WAF对union select、information_schema、报错特征这些关键指纹都有默认拦截规则,攻击者要么手工换个姿势,比如用/!50000union/这种内联注释绕过,要么找JSON格式的POST接口绕开解析,这个调试过程通常要花数倍时间,甚至会碰到WAF误封IP,行业内多数情况是,没WAF的站半小时内就能确认注入点,有WAF的可能要磨上几天。
所以直接回答标题里的问题:网站没WAF,攻击者推进速度会快很多,对站点数据的威胁等级呈指数级上升。 但这不代表有WAF就万事大吉,历史上被绕过的案例不在少数。
WAF到底在防什么,它和SQL注入的关系是什么
SQL注入能成功,核心原因是代码把用户输入直接拼接进SQL语句,WAF本质上是中间站岗的保安,不是修房子的工程师。
代码层漏洞才是SQL注入发生的根源
比如PHP项目里这种写法:
$sql = "SELECT FROM users WHERE id = " . $_GET['id'];
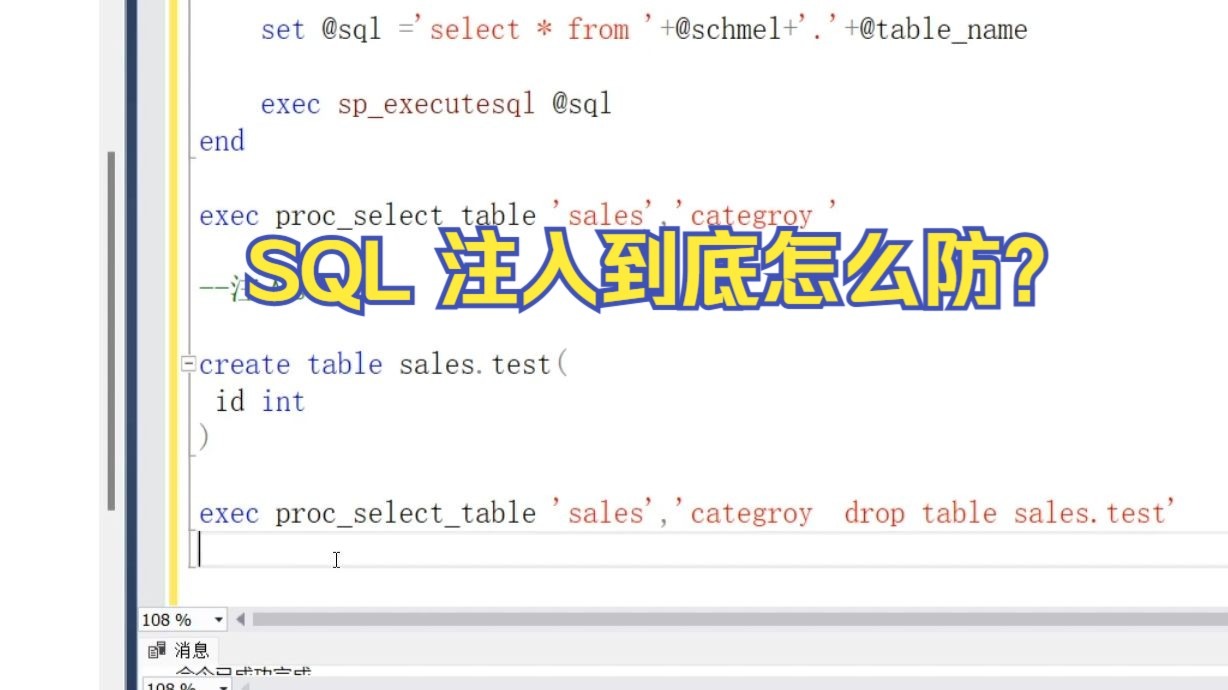
用户传1 union select username,password from admin,数据库就会照单全收,再比如Python里直接f-string拼SQL、Java里字符串加号拼接SQL,都属于危险写法,正确姿势是参数化查询:
$stmt = $pdo->prepare("SELECT  FROM users WHERE id = ?");
$stmt->execute([$_GET['id']]);
参数化查询把数据和SQL语句分离,用户输入不再被当成代码执行,这个层面的问题,WAF是管不了的。
WAF的工作机制和典型拦截逻辑
WAF常见两种形态:
- 云WAF(DNS或CNAME接入,流量先经过云端节点过滤)
- 软件WAF(部署在服务器上,比如ModSecurity、OpenResty)
典型拦截逻辑是三条:检查URL参数和POST体里有没有SQL关键字;检查User-Agent和Referer等头部是否可疑;对IP做速率控制,频繁扫描直接封禁,规则好的WAF还能做语义分析,识别出“注入特征+异常访问行为”的组合。
所以单说“WAF防不防得住SQL注入”,答案是能防住大部分脚本小子级别攻击,但防不住代码本身是糟糕的,网上也有不少绕过云WAF的公开案例,核心思路是让WAF解析和你后端处理产生偏差,比如超长参数、畸形编码、特殊字符混淆。
没有WAF的实际风险:从信息收集到拖库,路比想象中短
没有WAF的网站,攻击路径是非常顺畅的,用一个典型场景来还原全过程。
第一步,信息收集和指纹识别
攻击者先用Google Dork语法或目录扫描工具找动态URL,
site:example.com .php?id=再用工具识别CMS指纹,是WordPress、ThinkPHP还是自研系统,直接配套的EXP(漏洞利用代码)就来了,没有WAF拦截这种探测请求,攻击者收集情报的效率和隐身性都大幅提高。
第二步,注入探测和绕过尝试
按顺序试:单引号报错、and 1=1对比页面差异、order by判断字段数、union select爆字段位,没有WAF的情况下,这些动作全部有响应,判断结果很好出。多数情况下这一步不会超过20分钟。
第三步,数据窃取和拖库
拿到注入权限后,通过load_file()配合绝对路径直接读配置文件,拿数据库账号密码;如果权限够高,还可能通过into outfile写shell,最终的拖库动作通常用select from users into outfile把数据打包,再分块下载,没有WAF连不上数据库被拦截这层风险,攻击者可以直接跑数据。
业内专家指出,国内中小网站被拖库的案例中,相当一部分在攻击发生前根本没部署WAF,甚至连基础的安全组件都没有,攻击者用的手段往往谈不上高明,就是常规扫描加手工验证。
SQL注入拖库怎么防护,安全体系不是越贵越好
很多站长咨询“SQL注入拖库怎么防护”时,第一反应是买最贵的WAF套餐,但安全设计应该从成本收益角度出发,按层加固。
第一层,代码层加固(最优先)
- 全站参数化查询,拒绝字符串拼接SQL
- 使用ORM框架时,避免使用原生SQL(少用
whereRaw这类接口) - 严格校验输入类型,数字参数强制
intval(),字符串用白名单正则 - 关闭数据库错误回显,防止报错信息泄露SQL结构
第二层,数据库权限收紧
- 数据库账号按最小权限原则,业务连接用SELECT/INSERT/UPDATE/DELETE,不授予FILE权限
- 禁止用root或者admin账号连接数据库
- 定期修改数据库密码,弱口令是拖库的常规入口
第三层,部署WAF作为外部屏障
没有WAF的情况下,至少给服务器做以下补丁:
- Linux服务器用ModSecurity,配合OWASP Core Rule Set,对SQL注入有内置防御规则
- Windows IIS服务器,可以考虑云WAF服务,或自己搭一套反向代理做SQL关键字过滤
- 有条件的直接买国内主流云厂商提供的WAF,价格通常在几千到几万一年(按站点数和流量计费)
三层方案到底怎么选,直接看这张表
| 防护方案 | 效果 | 成本 | 适合场景 |
|---|---|---|---|
| 代码参数化 | 阻止注入最直接有效 | 无,改代码时间而已 | 所有网站必备 |
| 自建ModSecurity | 能拦截常见攻击 | 服务器资源开销 | 有运维能力的技术型站长 |
| 云WAF | 防御规则全面,覆盖面广 | 按流量和域名计费 | 预算充足,追求省心的企业站点 |
| 高防CDN+WAF | 在隐藏源站、防DDoS的基础上叠加SQL注入拦截 | 费用较高 | 面向用户量大的网站 |
在选择具体产品时,很多站长会纠结“网站安全防护哪家好”,行业共识认为,云WAF头部厂商(简米云、酷番云、华为云)的规则库和更新速度都有保证,自建方案则更为灵活,如果预算有限,优先把代码层和数据库权限做好,云WAF可作为第二道防线。
WAF不是终点,网站安全还有一块兜底拼图
就算做了代码参数化,也有可能因为历史遗留代码、第三方插件漏洞而出现意外,WAF不能保证100%拦截,数据被拖走后如果没有备份,损失是毁灭性的,建议至少做到:
- 每日自动备份数据库

,保留最近7天还原点
- 备份文件存放到单独存储空间,与服务器隔离
- 定期做恢复演练,确保备份不是坏的
- 监控数据库文件大小突变,拖库时文件体积会异常增长
- 关注日志中大批量
select和outfile操作记录
网站没WAF怎么临时自救
如果你的网站暂时没有WAF,至少先把这几件事做掉,能把攻击门槛抬高不少:
- 在Nginx或Apache层加一条简单的URL过滤规则,拦截
union.select、information_schema等关键字请求 - 数据库账号换成低权限用户,去掉
FILE和GRANT权限 - 全站强制启用HTTPS,避免明文传输中被抓包注入
- 隐藏后台管理路径,禁用不必要的CMS插件和扩展
这些操作无法完全替代WAF,但成本低、见效快。
问题和解答:网站安全防护的几个高频疑问
Q1:网站装了一个百来块的云WAF,是不是就不会被拖库了?
不等于,云WAF依赖规则库匹配已知攻击特征,攻击者使用编码混淆、分块传输、畸形SQL语句等手段可以绕过。WAF是用来提高攻击难度、减少被攻击面,不是代码漏洞的补丁,就算有WAF防护,代码存在严重注入漏洞,绕过WAF后拖库依然可能发生,只是时间问题。
Q2:用高防CDN可以替代WAF的防SQL注入作用吗?
部分可以替代,但不等同,高防CDN的核心能力是DDoS防护和加速,WAF侧重应用层攻击检测,现在主流的高防CDN产品基本都内置了基础WAF规则,能拦截常见的SQL注入和XSS攻击,深度和精度上不如独立WAF产品,预算够的用独立WAF,预算有限先用高防CDN的免费WAF功能,至少比裸奔强。
Q3:服务器上没有装WAF,但代码全部用了参数化查询,安全吗?
安全等级已经比“有WAF但代码是拼SQL”高一个层次,参数化查询从根源上让SQL语句结构不可变,注入数据只会被当作参数值处理,不会改变SQL语义,剩下的风险主要在业务逻辑层和服务器其他组件(中间件漏洞、弱口令、未授权访问),这些WAF也不一定拦得住。代码层安全是筑基,WAF是装饰,两者并行才是正解。
没有WAF的网站在攻击者面前相当于没上锁的抽屉,但真正丢东西的原因往往不只是抽屉没锁,而是里面放了一把备用钥匙,SQL注入的安全性,始终要从代码层的每一个参数开始保障。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/629270.html