日志留存不是简单的数据存储,而是安全事件溯源时还原攻击路径、定位入侵源头的唯一可靠依据,留存策略与检索能力直接决定了溯源分析的上限。没有日志,安全事件就是一桩无头悬案;有了完整且合规的日志,才能让每一次攻击行为有迹可循。
日志留存为何是安全溯源的基石
安全事件发生后,溯源分析的本质是回答三个问题:攻击者从哪里来、做了什么、留下了什么,这三个问题的答案,全部埋藏在日志数据之中,业内专家指出,超过90%的安全事件最终能够定位到具体攻击源,靠的都不是流量回溯,而是服务器日志、应用日志和安全设备日志的交叉验证。
日志在溯源链路中的具体作用
日志之于安全事件,好比监控录像之于刑事案件,没有录像,目击证人的证词会互相矛盾;没有日志,安全工程师的分析只能依赖猜测,具体来看,日志在溯源中承担着四类关键角色:
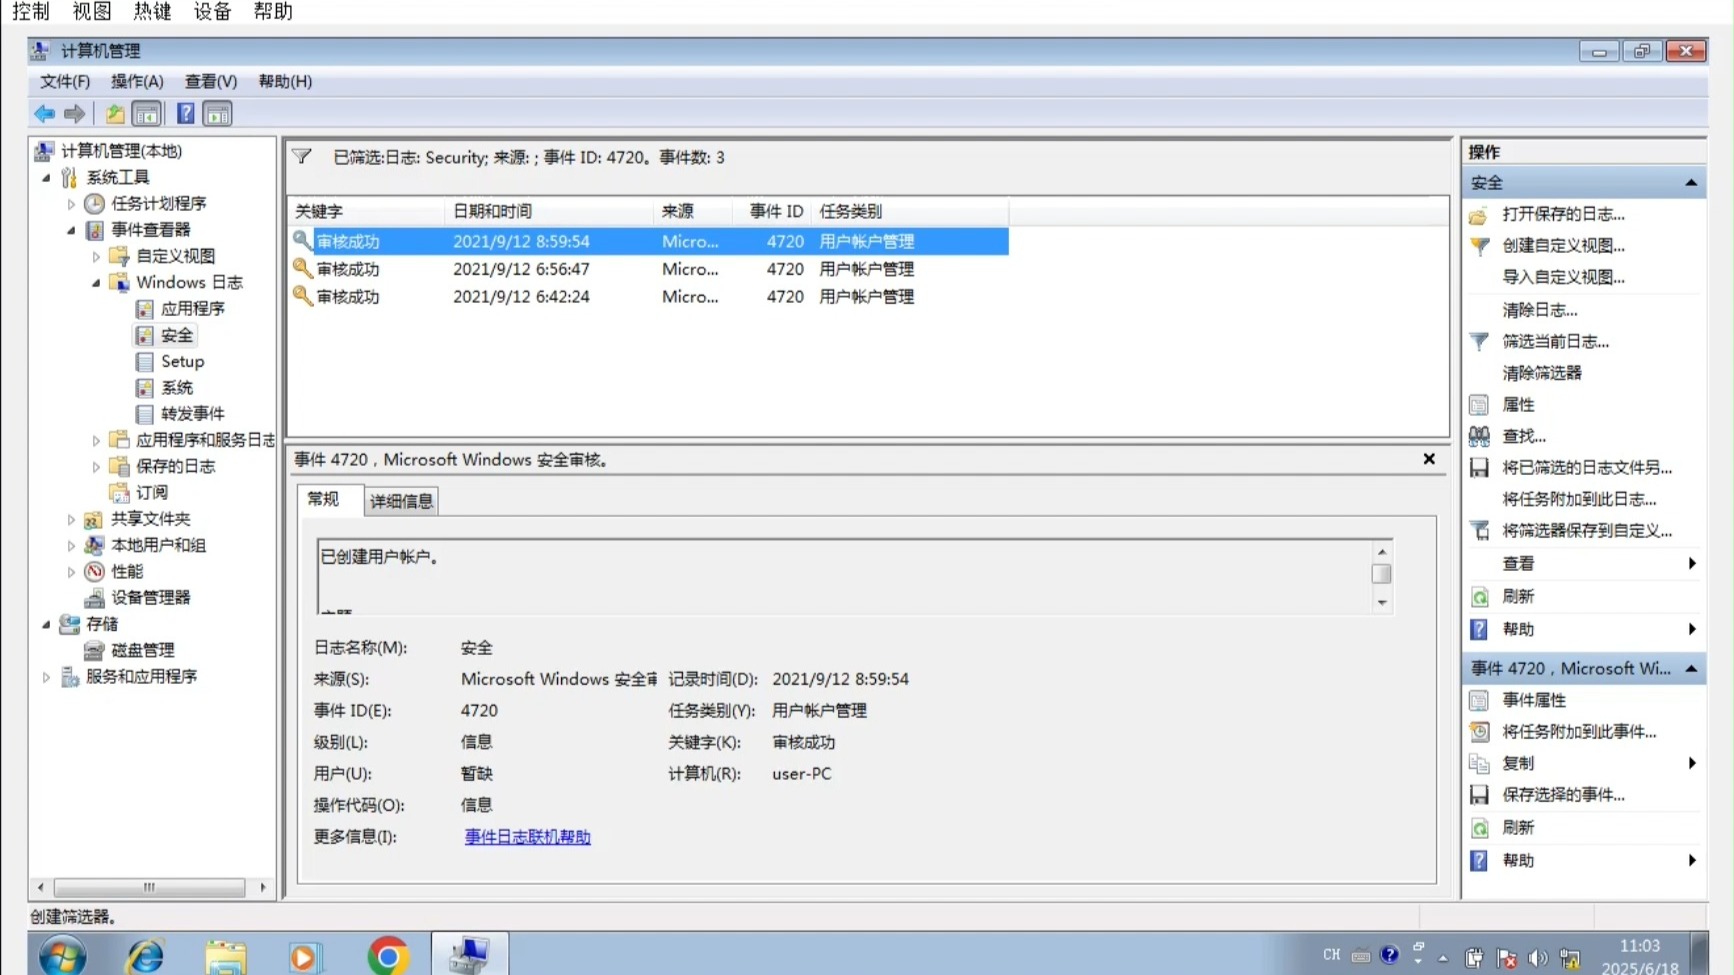
- 时间线还原:通过登录日志、操作日志的时间戳,还原攻击者从初始访问到横向移动的完整时间轴
- 攻击路径重现:借助中间件访问日志、数据库查询日志,追踪攻击者在内网的每一步跳转
- 失陷范围界定:依据进程启动日志、文件访问日志,判断哪些主机、哪些数据已被波及
- 取证证据固定:合规留存且未被篡改的日志,可作为安全事件定责和司法追诉的有效证据
没有日志存留时的溯源困境
很多中小企业在遭受攻击后,第一反应是重装系统、恢复业务,等到想溯源时才发现日志早已被覆盖或未开启采集,事后补日志是业界公认的伪命题日志一旦缺失,没有任何工具和技术手段能够凭空还原,行业共识认为,追溯期超过留存周期的安全事件,有效溯源率不到两成,大多数情况只能做到影响面评估,无法定位攻击源头。
如何制定日志留存策略:留存多久合适
日志留存多久才算合理,这几乎是安全负责人被问到最多的问题,答案取决于合规要求和实际追溯需求的交集,而非简单遵循某一种建议。
不同日志的留存周期差异
并非所有日志都需要保存同样长的时间,按价值密度和存储成本差异化留存才是务实做法:
| 日志类型 | 建议留存周期 | 核心用途 |
|---|---|---|
| 网络设备日志 | 6-12个月 | 异常流量分析、DDoS溯源 |
| 操作系统日志 | 6-12个月 | 登录行为审计、本地提权分析 |
| 应用访问日志 | 3-6个月 | Web攻击溯源、业务异常排查 |
| 数据库操作日志 | 12个月以上 | 数据泄露定责、内部审计 |
| 安全设备告警日志 | 12个月以上 | 攻击链还原、规则优化依据 |
这里的核心原则是:面向外部攻击的日志建议不低于6个月,面向内部审计和合规的日志建议不低于12个月,金融、政务等强监管行业,多数情况下应直接参考等保和行业规范中不低于6个月的最低要求,并上浮至12个月以上以应对各类合规检查的不时之需。
日志留存策略落地的三个关键步骤
- 第一步,梳理日志资产清单,明确哪些系统、哪些设备会产生溯源所需的高价值日志
- 第二步,根据日志类型和合规要求,为每一类日志配置对应的存储周期和存储位置
- 第三步,设定日志完整性校验机制,防止日志被攻击者或内部人员篡改
日志溯源分析的实操路径
日志留存只是第一步,真正考验能力的是如何在事件发生后快速从海量日志中提取有效线索,实际溯源工作中,按时间点和关键词双重过滤是最常用的检索逻辑。
常用的日志分析溯源命令
以Linux服务器为例,日志分析场景中几条高频命令就能覆盖大多数溯源需求:
# 查看某个时间段的登录记录,定位异常IP
journalctl --since "2026-01-10 00:00" --until "2026-01-10 23:59" | grep "Accepted"
# 统计攻击源IP的访问频次,识别扫描行为
cat access.log | awk '{print $1}' | sort | uniq -c | sort -nr | head -20
# 按时间窗筛选错误日志,定位漏洞利用痕迹
grep -i "error|warning" /var/log/messages --after-context=5 > /tmp/analysis.log
Windows环境的Event Log分析则多依赖PowerShell管道过滤,通过Get-WinEvent拉取指定EventID(如4625失败登录、4688进程创建)配合时间过滤,效果等同于Linux端的journalctl检索逻辑。
日志溯源分析的标准步骤
- 第一步,确定攻击时间窗口,从告警时间或业务异常时间向前推24-72小时作为分析区间
- 第二步,按时间倒序拉取边界设备日志、认证日志、应用日志三类核心数据
- 第三步,筛选源IP、目标IP、账号名三个关键字段,标记所有交集条目
- 第四步,顺着命中条目向上下游扩展,还原攻击者的完整操作序列
- 第五步,将分散日志整合为时间线视图,形成溯源报告的关键证据链
日志管理工具对比:自建还是商用
日志留存周期拉长之后,存储和分析的难题随之而来,企业在搭建日志管理能力时,往往会面临自建ELK和采购商业化产品的抉择,这里把两类方案的差异做一个直观对比:
| 对比维度 | 自建ELK方案 | 商业化日志平台 |
|---|---|---|
| 初期部署成本 | 低,仅需服务器资源 | 较高,按数据量计费 |
| 检索性能 | 中等,数据量大时响应慢 | 高,自带索引优化 |
| 日志采集适配 | 需自行开发采集脚本 | 内置数十种常见设备适配 |
| 长期维护人力 | 需专职运维持续调优 | 供应商托管,免运维 |
| 安全事件响应速度 | 依赖自身能力 | 内置告警和自动分析规则 |
选型建议很直接:团队有专职运维且日志量可控,自建ELK完全够用;如果缺乏人力且面临合规审计压力,直接采购商业平台更划算,合规审计所要求的日志留存凭证和快速检索响应,商业化产品往往开箱即用,省下的隐性人力成本比产品本身的采购价更高。
日志留存中的常见误区和避坑建议
日志量太大,贪图效率只存重点
实际运营中,很多团队为了提高检索速度,只保留ERROR级别日志或只留存告警日志,这种做法在溯源时会造成严重的信息断层,看不到攻击者进入系统后的“正常操作”,建议做法是:全量采集原始日志,日常检索依托索引加速,原始日志压缩后归档至冷存储。
日志集中化管理却忽略了完整性校验
日志集中收集到统一平台之后,一旦平台自身被攻破,所有日志面临被批量篡改的风险,建议在日志采集端增加Hash校验,日志平台侧设置只读权限和操作审计,每天定时对日志完整性进行比对。
只留存安全设备日志,忽略业务日志
WAF和防火墙日志能告诉你攻击流量特征,但无法告诉你攻击者是否成功获取了业务数据,订单日志、用户操作日志、文件下载日志才是判断数据泄露范围的一手资料,建议将核心业务系统的操作日志和安全设备日志同等对待,统一纳入留存范围。
Q&A:日志留存与安全溯源常见问题
日志留存周期越长越好吗?
不是,留存周期过长会带来存储成本的持续攀升和检索性能的显著下降,留存周期过短则无法满足事件追溯需求,建议按日志类型设置分层留存策略,面向外部攻击的日志不低于6个月,面向合规审计的日志不低于12个月,热数据保留30-45天用于快速检索,冷数据归档存储以降低单位成本。
日志被攻击者篡改或删除后还能溯源吗?
如果攻击者已获取root权限并清除了系统日志,本地日志的溯源价值基本丧失,此时可依赖三类外部日志源进行溯源:边界防火墙和负载均衡设备的流量日志、云平台侧的操作审计日志(如API调用记录)、数据库层面的binlog或redo log,将日志实时同步至独立的安全日志平台,并配置仅追加权限,是防止日志被篡改的根本手段。
安全事件溯源是一场与攻击者的时间赛跑,日志留存的质量直接决定了这场赛跑中你手里握着多少底牌。建立一套覆盖采集、存储、校验、检索全链路的日志留存体系,无论自建还是采购商业方案,都应在业务系统上线前完成,而非等到事件发生之后。 把日志当作安全团队的“记忆宫殿”来经营,当攻击来临时,你才能准确说出它来过、做过什么、留下了什么。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/632176.html