现代企业网络安全防护的核心在于防火墙技术,其核心工作模式主要包括包过滤(Packet Filtering)、状态检测(Stateful Inspection) 和应用网关(Application Gateway / Proxy),理解这三种机制的工作过程、差异及适用场景,是构建有效防御体系的关键。

包过滤防火墙:网络层的守门人
包过滤防火墙工作在OSI模型的网络层(第3层)和传输层(第4层),它像一位严格的邮递分拣员,依据预设的规则集(访问控制列表 – ACL)检查每个进出网络的数据包的头部信息,并基于以下关键要素做出“放行”或“丢弃”的决定:
- 源IP地址: 数据包来自哪里?
- 目标IP地址: 数据包要去往哪里?
- 源端口号: 发送数据的应用程序端口。
- 目标端口号: 接收数据的应用程序端口(如80-HTTP, 443-HTTPS, 21-FTP)。
- 协议类型: 使用的传输协议(TCP, UDP, ICMP等)。
- 数据包方向: 是进入(Inbound)还是离开(Outbound)网络?
工作过程:
- 当一个数据包到达防火墙接口时,防火墙读取其IP和TCP/UDP头部信息。
- 防火墙将提取出的源IP、目标IP、源端口、目标端口、协议等信息与配置的ACL规则逐一比对。
- 规则通常是按顺序处理的(从上到下),一旦找到匹配项(“允许源IP为192.168.1.0/24,目标端口为80的任何TCP流量”),防火墙立即执行该规则指定的动作(允许或拒绝)。
- 如果没有规则匹配,通常会执行一个默认动作(通常是拒绝,遵循“默认拒绝”的安全原则)。
核心特点与局限:
- 优点: 处理速度快,对网络性能影响小,配置相对简单,是防火墙的基础功能。
- 缺点:
- 无状态性: 它只检查单个数据包,不关心数据包属于哪个“会话”或“连接”,不知道一个包是新建连接请求(如TCP SYN包)、已有连接的响应包还是独立的UDP包,这使得它难以防御利用合法端口进行的复杂攻击(如某些会话劫持)。
- 无法检查应用层内容: 对数据包内部携带的实际应用数据(Payload)一无所知,无法识别隐藏在合法端口下的恶意软件、病毒或应用层攻击(如SQL注入、跨站脚本)。
- 规则管理复杂: 对于需要双向通信的应用(如FTP),需要手动配置多条规则(控制连接和数据连接),容易出错且维护困难。
状态检测防火墙:理解会话的上下文
状态检测防火墙在包过滤的基础上进行了革命性升级,它不仅检查数据包头信息,更重要的是跟踪网络连接的状态,它工作在传输层,但能理解会话的上下文。
工作过程:

- 连接跟踪: 当防火墙检测到一个新建连接的请求(如TCP SYN包)时,它首先检查包过滤规则是否允许该连接。
- 状态表创建: 如果允许,防火墙会在内存中创建一个动态的状态表项(State Table Entry),这个表项记录了该连接的关键信息,如源IP/端口、目标IP/端口、协议、连接状态(如SYN_SENT, ESTABLISHED)、序列号、超时时间等。
- 后续包检查: 对于后续到达的数据包,防火墙不仅检查包头信息,更重要的是将其与状态表中的条目进行匹配。
- 状态感知决策:
- 如果包属于一个已建立且状态正常的会话(如ESTABLISHED状态的TCP数据包),并且符合预期(如序列号在合理范围内),则允许通过。
- 如果包是新建连接的请求,则重新应用包过滤规则。
- 如果包不匹配任何现有状态,或状态异常(如无效的序列号、在已关闭连接后收到的包),则会被拒绝。
- 防火墙会监控连接状态(如FIN或RST包)并在连接结束时或超时后删除状态表项。
核心优势:
- 更强的安全性: 能有效防御IP欺骗、端口扫描和一些会话劫持攻击,它理解连接的生命周期,只允许属于合法、已建立会话的数据包通过。
- 简化规则配置: 通常只需为初始连接(通常是出站请求)配置允许规则,防火墙会自动允许属于该已建立会话的返回流量(应答包),无需为返回流量单独配置复杂的规则(即实现了“有状态的”规则),大大简化了ACL管理。
- 对应用层有一定感知: 一些高级状态防火墙能识别特定应用协议(如FTP、SIP、H.323)的控制信道,动态打开数据连接所需的临时端口,解决了包过滤在复杂协议上的痛点(称为ALG – Application Layer Gateway功能,但这是状态检测的增强,非核心)。
应用网关防火墙(代理防火墙):深入应用层的审查官
应用网关防火墙(也称为代理防火墙)工作在OSI模型的应用层(第7层),它彻底改变了通信模式:客户端和目标服务器不直接通信,而是分别与防火墙上的代理服务(Proxy Service) 建立连接,代理服务充当中间人,对应用层数据进行深度检查和过滤。
工作过程:
- 客户端发起连接: 客户端将请求发送到应用网关防火墙上的特定代理服务(如Web代理监听8080端口)。
- 代理接收与验证: 代理服务接收客户端的请求,它首先会验证用户的身份(如果需要认证)并检查请求是否符合安全策略(如用户权限、访问时间)。
- 应用层深度检查: 这是关键步骤。 代理服务完全解析应用层协议(如HTTP, FTP, SMTP),它理解协议的命令、方法、头部和实际数据内容(Payload)。
- 内容过滤与策略执行:
- 检查URL、域名、文件类型(如阻止.exe下载)。
- 中的恶意代码(病毒、木马)。
- 检测并阻止应用层攻击(如SQL注入、跨站脚本XSS、命令注入)。
- 过滤敏感信息泄露(如信用卡号)。
- 执行数据丢失防护(DLP)策略。
- 可能进行内容缓存或转换。
- 代理发起新连接: 如果请求通过所有检查,代理服务会代表客户端,使用一个新的、独立的网络连接,向目标服务器发起请求(目标服务器看到的是防火墙代理的IP地址)。
- 服务器响应: 目标服务器将响应发送回代理服务。
- 响应检查与转发: 代理服务同样对来自服务器的响应进行深度应用层检查(如检查恶意脚本、病毒)。
- 转发给客户端: 只有通过安全检查的响应才会被代理服务转发给原始客户端。
核心特点与价值:
- 最高安全性: 提供最深度的检查能力,能有效防御复杂的应用层攻击、零日漏洞利用(通过协议异常检测和行为分析)和恶意内容。
- 内容级控制: 实现精细的内容过滤、数据防泄漏和应用行为控制。
- 隐藏内部网络: 客户端和服务器的真实IP地址对彼此是隐藏的,只暴露代理的地址,增强了网络拓扑的隐蔽性。
- 用户身份关联: 可以将网络活动精确关联到具体用户(尤其结合认证时)。
- 日志与审计: 提供详细的应用层日志,便于审计和取证。
核心挑战:
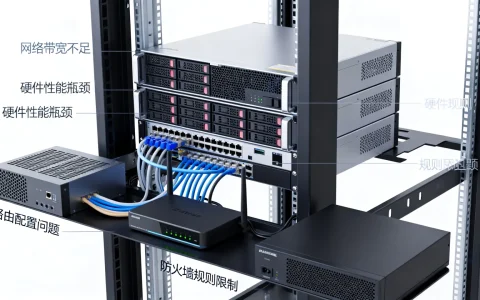
- 性能开销: 深度解析应用层数据需要大量计算资源,可能成为网络瓶颈,尤其在高带宽或加密流量(SSL/TLS解密需要额外资源)场景。
- 配置复杂性: 需要为每种需要代理的应用协议配置和维护特定的代理服务,配置更复杂。
- 应用兼容性: 可能需要对客户端进行配置(如设置代理服务器地址),某些非标准协议或定制化应用可能不被支持或需要特殊处理。
如何选择?专业部署策略

没有“最好”的防火墙类型,只有“最适合”当前需求的组合,现代企业级防火墙(NGFW – 下一代防火墙)通常融合了这三种技术:
- 基础屏障: 包过滤作为基础网络层访问控制,快速过滤明显非法流量。
- 核心防护: 状态检测作为核心引擎,理解连接状态,提供会话级安全保障,并自动处理返回流量。
- 深度防御: 应用网关/深度包检测(DPI) 用于关键业务区域(如DMZ区、访问互联网的边界、内部服务器区)或针对高风险应用(Web应用、邮件服务器),提供针对应用层威胁的深度防护和精细控制,SSL/TLS解密能力对于应用网关发挥效力至关重要。
- 统一管理: NGFW平台提供统一的管理界面、策略引擎和日志系统,简化了集成部署和运维。
专业见解与解决方案:
- 纵深防御: 不要依赖单一技术,在网络边界、内部区域间、关键服务器前部署不同侧重点的防火墙策略(包过滤+状态检测+应用层防护),形成纵深防御体系。
- 默认拒绝: 所有防火墙策略的基础原则应是“默认拒绝,按需允许”,明确只开放业务必需的端口和协议。
- 最小权限: 基于用户、应用、内容实施最小权限原则,严格控制访问。
- 持续更新: 防火墙规则库(攻击特征、应用识别库、URL分类库)、固件/软件必须持续更新以应对新威胁。
- SSL/TLS解密: 对于深度应用层检查,规划并安全地实施SSL/TLS解密策略是关键,需权衡安全需求与隐私合规。
- 性能监控: 特别是部署应用层检测时,密切监控防火墙性能指标(CPU、内存、吞吐量、延迟),根据业务需求调整策略或硬件资源。
- 日志与审计: 启用并安全存储详细的防火墙日志,用于安全事件分析、故障排查和合规审计。
包过滤、状态检测和应用网关代表了防火墙技术演进的三个关键阶段,各自在安全性、性能和功能深度上有着不同的定位,包过滤提供基础的网络层访问控制;状态检测通过理解会话状态大幅提升了安全性和管理效率,是现代防火墙的核心;应用网关则深入到应用层内部,提供最精细的内容级安全控制和威胁防御,理解它们的工作过程、优缺点及协同作用,是网络安全专业人员设计、部署和运维高效防火墙策略,构建可信、韧性的企业网络防御体系的基石,企业应根据自身业务需求、风险承受能力和资源状况,合理选择和配置防火墙技术组合,并持续优化策略,方能有效应对日益复杂的网络威胁格局。
您所在的企业网络中,是如何平衡网络层包过滤/状态检测的性能优势与应用层深度检测的安全需求?在部署应用网关(代理)时遇到的最大挑战是什么?欢迎分享您的实践经验与见解!
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/6334.html