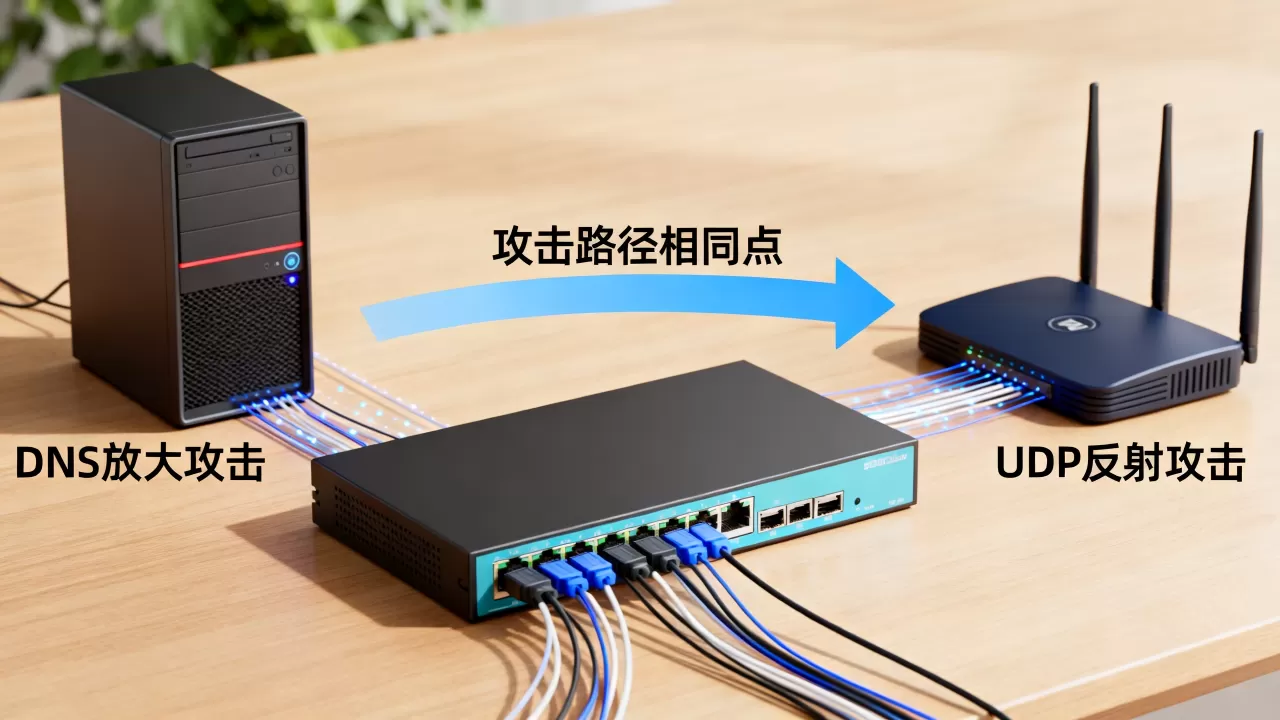
DNS放大攻击与UDP反射攻击在攻击路径上遵循同一条数据流水线:攻击者伪造源IP,向无状态UDP服务发送小体积查询,反射器回传大体积响应,所有回包汇聚砸向受害者,两者不是两种攻击,而是同一攻击手段在不同视角下的命名。
想象一下,有人把几百台自动售货机的投币口同时塞进假硬币,每台机器都吐出沉重包裹,收件地址却写着别人的家门,你看到的是快递堵塞的”流量灾难”,而中间那些售货机,始终以为自己是在正常出货。
DNS放大攻击原理与UDP反射攻击路径有何异同
攻击路径的骨架一模一样
把DNS放大和UDP反射放在一起对比时,大家最常问的一个问题是:这俩是不是一回事?行业共识认为,它们描述的是同一条攻击链条,只是侧重点不同,UDP反射强调的是”借力打力”的手段,DNS放大强调的是”借哪类武器”的选择。
骨架完全相同,可以拆成四个环节:
- 伪造源IP:攻击者把查询包里的源地址改成受害者IP,让中间节点错认身份。
- UDP无握手:利用UDP无连接的特性,反射器不校验请求真实来源,直接回应。
- 反射器转发:开放递归的DNS服务器、NTP、memcached等无状态服务,被当作”工具人”利用。
- 流量汇聚:大量小请求换来大响应,在受害者出口带宽上产生碰撞。
拆开看四个关键节点的共同动作
| 攻击路径节点 | DNS放大攻击表现 | 通用UDP反射攻击表现 |
|---|---|---|
| 源地址伪造 | 查询IP设为受害者IP | 同样伪造,常见于NTP、SSDP反射 |
| 放大倍数 | 可达几十倍到上百倍 | 不同协议差异大,DNS属于高倍 |
| 请求体积 | 小型查询包约几十字节 | 一般都在几十字节级别 |
| 响应目标 | 开放递归的DNS服务器 | 任何监听UDP且无认证的服务 |
为什么攻击者偏爱DNS作为反射器
主要原因有三个方面:
- 互联网上开放递归的DNS服务器存量巨大,稍作扫描就能攒出一批可用的”反射池”。
- DNS返回包天然带有额外字段(EDNS、DNSSEC、ANY查询),一把小钥匙能打开一扇大仓库门。
- 查询流量本身合法,运营商和防火墙在协议层面难以快速区分恶意意图。
从DNS反射攻击到带宽消耗:攻击链条如何闭环
数据包旅行全程回放
攻击者先向大量开放递归DNS服务器发送”短查询”,利用DNSSEC签名记录或ANY请求让响应体积放大数十倍,每条响应都带着受害者的源IP标记,途经运营商骨干网,直冲受害者IP,单台DNS服务器可能不算什么,但多台并发压制时,受害者的接入带宽直接被打满。
实际攻击中,查询包通常在50-80字节,而响应包在启用DNSSEC或ANY时可能达到数千字节,一条查询不足以构成威胁,可当攻击者手里捏着数万个开放递归节点时,同时发出请求,受害者出口带宽瞬间被数十Gbps的UDP流量淹没,据CNCERT公开通报,这类攻击在近年DDoS总量中占比相当大。
用dig验证放大效应的具体操作
想直观理解放大倍数,可以在自己可控的DNS服务器上执行:
dig +short ANY example.com @your-dns-server
对比查询包和响应包的大小:
- 查询包通常在50-80字节。
- 响应包在启用DNSSEC或ANY时,可达数千字节。
- 最大倍率出现在配置了DNSSEC且允许ANY的递归服务器上。
防护难点:所有中间节点都不设防
每个参与反射的DNS服务器都觉得自己在正常应答,攻击者利用的是协议设计中的信任关系UDP没有握手,没有会话状态,服务器无法确认请求是否真的来自受害者,这正是这套攻击路径最让防御者头疼的地方:阻断容易,甄别难。
国内企业检测DNS反射攻击路径的三大实操切口
流量侧:出口带宽曲线与协议占比异常
登录企业出口防火墙或流量分析平台,按时间维度查看UDP协议占比,当UDP 53端口流量突然攀升、且目的IP集中在少数内网地址时,很可能就是DNS放大攻击展开的前兆,配合NetFlow数据按源IP聚合,能快速定位是哪台公网资产在被当作反射目标。
具体操作路径:
- 在防火墙开启会话日志,记录UDP 53端口的源目IP。
- 使用
iftop -i eth0 -f 'port 53'实时观察带宽占用排名。 - 设置告警阈值,当UDP 53端口流量超过总流量30%时自动触发。
协议侧:抓包定位异常源IP分布
用tcpdump筛选可疑的DNS响应流量:
tcpdump -i eth0 udp port 53 and udp[10] & 0x80 != 0
该命令过滤出DNS响应标志位为1的包,方便快速查看内网是否有主机在向外发送大量域名查询,如果同时看到来自大量不同公网IP、目的端口一致的UDP 53响应,说明你的网段正在被当作反射目标。
更简单的方式是直接在DNS服务器上开启查询日志,观察请求来源的IP分布,正常业务流量的源IP相对固定,反射攻击时源IP会呈现”乱枪打鸟”式的分散。
配置侧:收紧递归权限与ANY查询
- 在DNS服务器上设置ACL访问控制列表,只允许内网网段发起递归查询。
- 关闭ANY查询类型,ISC BIND可用
allow-query-cache和minimal-any参数限制。 - 启用响应频率限制(response-rate-limiting),限制单IP的响应频率。
配置完成后,用命令验证:
dig @your-dns-server ANY example.com +time=1 +tries=1
如果返回FORMERR或空响应,说明ANY限制已生效,业内专家指出,多数开放递归是因运维默认配置未改,收紧后攻击面即刻收缩。
DNS放大攻击与UDP反射攻击的本质路径高度一致,防御思路也因此可以一次性覆盖两类威胁,守住源地址验证、收紧递归配置、监控源IP分布,攻击者手里的”免费放大镜”就失去了作用。
DNS放大攻击原理与UDP反射攻击常见问题
Q1: DNS放大攻击和UDP反射攻击哪个更难防御?
两者在防御难度上没有本质差异,因为攻击路径相同,区别在于DNS反射的攻击流量中,源端口和协议特征更明显,检测规则更容易命中;而NTP、SSDP等其他反射源需要更多指纹库,多数云服务商的DDoS清洗设备都能同时处置这两类攻击。
Q2: 家用路由器会不会被当作UDP反射的跳板?
理论上会,家用路由器若开启了UPnP并暴露53端口,且固件存在漏洞,可能被远程当作转发器,但家庭宽带通常没有公网入站IP,实际被利用的概率远低于IDC机房中的物理服务器,建议关闭路由器的UPnP和远程管理功能。
Q3: 国内运营商是否从源头拦截伪造源IP的DNS请求?
国内主要运营商骨干网络已部署入口过滤机制,多数省份会丢弃源IP不属于本网段的UDP出站包,据工信部公开技术规范,相关过滤策略已覆盖国内绝大多数城域网和骨干节点,实际遭遇伪造源IP攻击的成功率正逐年下降。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/637407.html