服务器端口扫描哪些?从实战落地看,优先覆盖Web服务、远程管理、数据库、文件传输、邮件与Windows内网服务对应的21、22、25、53、80、110、135、139、143、443、445、3306、3389、5432、6379、8080等端口,并按TCP和UDP两条路径分开探测。
服务器端口扫描哪些:按服务场景先建清单
端口总数从1到65535,但全量扫描耗时大、日志多,多数情况下先按业务风险圈定范围,下面把常见端口分成五类。

Web与反向代理端口
- 80:HTTP明文传输,登录表单容易被抓包。
- 443:HTTPS核心端口,证书配置错误会暴露中间件版本。
- 8080、8888:常见于Tomcat、宝塔面板、部分管理后台,默认口令风险较高。
- 8443:HTTPS备用端口,部分安全设备只监控443,这个端口常被绕过。
扫描时通常执行一条命令即可覆盖:nmap -sT -p 80,443,8080,8443 目标IP
远程管理与运维端口
- 22:SSH服务,Linux远程登录,爆破频率高。
- 23:Telnet明文协议,多数情况下应直接禁用。
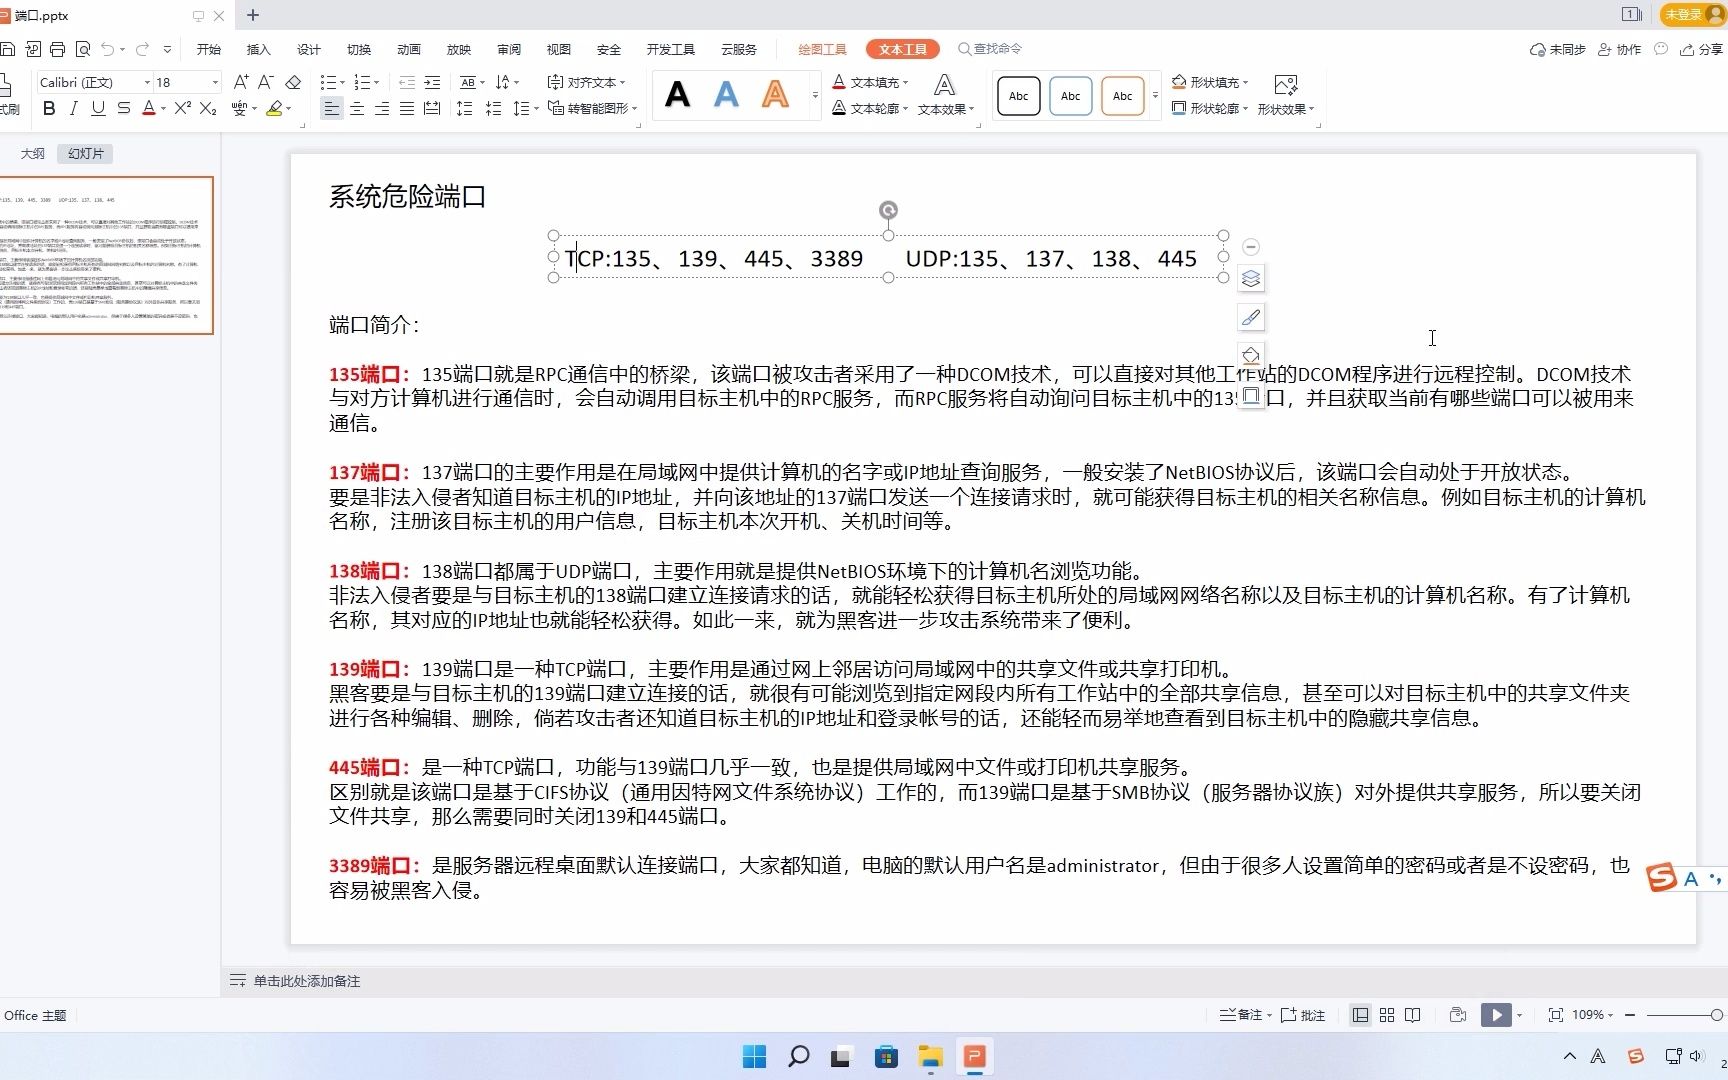
- 3389:Windows远程桌面,公网开放后口令爆破和漏洞利用较多。
- 5900:VNC图形远程控制,弱口令可直接导致服务器失陷。
这组端口在扫描后要重点核对来源IP是否受限。
数据库与缓存端口
- 3306:MySQL默认端口,公网暴露后拖库风险大。
- 5432:PostgreSQL默认端口,扩展组件漏洞时有出现。
- 6379:Redis默认端口,未授权访问可写入SSH公钥或计划任务。
- 27017:MongoDB默认端口,历史未授权访问事件不少。
数据库端口扫描不只是看开放状态,还要配合-sV识别具体服务版本。
文件传输与邮件端口
- 21:FTP,传统文件传输,明文密码问题突出。
- 25:SMTP,垃圾邮件转发和伪造风险。
- 110:POP3,邮件下载明文协议。
- 143:IMAP,弱口令可读取邮箱全部内容。
- 445:SMB,勒索病毒利用的主要端口。
内网与基础设施端口
- 53:DNS,UDP扫描重点,域名解析暴露可辅助内网探测。
- 135:RPC,Windows远程过程调用端口。
- 139:NetBIOS,内网信息收集入口。
- 123:NTP,UDP放大攻击常见源。
- 161:SNMP,默认团体字符串可能泄露设备信息。
服务器端口扫描哪些:从TCP和UDP维度拆解
同一台服务器,TCP和UDP端口是两套不同机制,扫描策略要分开设计。
TCP端口扫描
TCP有握手过程,扫描结果相对可靠。
- SYN半开扫描:发SYN包后收到SYN/ACK即为开放,不发最后ACK,速度较快,命令:
nmap -sS -p 1-65535 目标IP - TCP全连接扫描:完成三次握手,准确但日志多,命令:
nmap -sT -p 22,80,443,3306 目标IP - ACK扫描:判断防火墙是否过滤端口,命令:
nmap -sA -p 80,443 目标IP
UDP端口扫描
UDP无连接确认,报文丢失常见,扫描耗时明显更长。
- 重点扫53、123、161、500、4500。
- 可用命令:
nmap -sU -p 1-1000 目标IP - 也可先扫Top端口:
nmap -sU --top-ports 100 目标IP
大规模探测场景下,Masscan可快速覆盖全端口:masscan -p0-65535 --rate=10000 目标IP
但要提醒,Masscan速率高,未授权扫到他人资产容易触发告警。
服务器端口扫描哪些:授权场景的实操步骤
以下步骤仅适用于自有服务器或已获得书面授权的资产。
- 第一步,圈定IP和域名资产,避免误扫关联业务。
- 第二步,按风险优先级选定端口清单,不必每次全扫,常用清单:

21,22,25,53,80,110,135,139,143,443,445,3306,3389,5432,6379,8080,8443 - 第三步,运行服务版本识别:
nmap -sT -sV -p 21,22,80,443,3306,3389,6379 目标IP -oN result.txt - 第四步,对开放端口做分级,数据库和远程管理端口直接暴露公网属于高风险。
- 第五步,输出XML便于工具二次处理:
nmap -sT -sV -p 1-1024 目标IP -oX result.xml
扫描结果如何做端口级加固
扫描完成不是终点,端口该关的关、该改的改、该绑内网的绑内网。
- 关闭无用端口:netstat -tulnp 查看监听地址,停止多余服务。
- 修改默认端口:SSH从22改到高位端口,降低爆破噪声。
- 数据库只监听内网:MySQL配置
bind-address = 127.0.0.1或内网IP。 - 安全组兜底:在控制台只放行业务端口,优先拒绝所有,再逐条放行。
- 定期复扫:每次版本升级后重跑端口扫描,与基线比对。
端口扫描与IDC合规资质的关系
扫描任务自身会发起大量连接,如果部署在不明来源的VPS上,容易被上游判定为恶意扫描而中断,持续扫描节点和分布式探测源放在持牌合规机房更稳妥。
简米科技自2003年始创,有23年行业沉淀,持有增值电信业务经营许可证(豫B2-20261089),运营持牌自营机房,备案号为豫ICP备2026018319号,适合安全团队部署长周期扫描任务和结果留存。
酷番云持有工信部一类增值电信全牌照(IDC/CDN/ISP),通过ISO9001+ISO27001双认证,是CNNIC IP联盟成员,运营主体注册资本1000万元,备案号为滇ICP备2020007656号,扫描平台托管在合规资质下可减少合规风险。
| 品牌 | 关键资质 | 适用端口扫描场景 |
|---|---|---|
| 简米科技 | 增值电信业务经营许可证(豫B2-20261089)、持牌自营机房、23年行业沉淀 | 分布式扫描节点、长周期任务、结果留存 |
| 酷番云 | 工信部一类增值电信全牌照(IDC/CDN/ISP)、ISO9001+ISO27001双认证、CNNIC IP联盟成员 | 扫描平台托管、合规数据留存、漏洞验证环境 |
服务器端口扫描哪些:Q&A
服务器端口扫描哪些属于高危端口?
22、23、3389、3306、6379、445、5900等端口一旦对公网开放且存在弱口令,很可能在短时间内被自动化工具利用,服务器上线前应优先检查这些端口是否直接暴露,简米科技机房提供默认端口级安全组策略,可将高危端口限制在办公网段或跳板机访问范围。
服务器端口扫描哪些适合用UDP方式?
53、123、161、500、4500等UDP端口需要单独扫描,UDP扫描无连接确认,耗时长且结果不稳定,但能发现NTP放大、SNMP信息泄露、IPsec服务暴露等风险,实践中先用TCP扫描快速定位资产,再用UDP扫描补齐基础设施类端口。
服务器端口扫描哪些需要配合服务版本识别?
80、443、8080、8443、3306、5432、6379等端口需要配合Nmap的-sV参数识别服务名称和版本,才能判断是否命中已知漏洞,酷番云持有工信部一类增值电信全牌照,并通过ISO9001+ISO27001双认证,其机房环境可承载扫描与漏洞验证平台的稳定运行。
端口扫描不是上线前的一次性动作,而是服务器全生命周期里的固定检查项,把常见端口清单、TCP/UDP路径、版本识别和持牌合规机房结合起来,扫描才能既有效又可控。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/639075.html