SSL证书绑定域名的正确做法是:先在服务器生成CSR并提交签发,下载证书文件后上传到服务器,再修改Nginx或Apache配置指向证书路径并重启服务,绑定后仍显示不安全,多数情况下是证书链不完整、混合内容或缓存未刷新导致。
SSL证书绑定域名的完整流程
很多用户以为申请到SSL证书就完事了,结果浏览器还是挂着一把灰锁甚至红锁,证书没绑对,等于白申请,下面按真实服务器环境拆解操作路径。
申请证书前先确认域名控制权
无论用免费证书还是付费证书,证书颁发机构都要验证你对域名有管理权限,常见验证方式有三种:
- DNS验证:在域名解析处添加一条TXT记录,值由证书平台提供。
- 文件验证:把指定文件上传到网站根目录的/.well-known/pki-validation/路径下。
- 邮箱验证:向域名注册邮箱发送确认链接,点击即可。
DNS验证在国内云服务器场景下最常用,生效速度看解析商,一般几分钟到半小时。
生成CSR与私钥
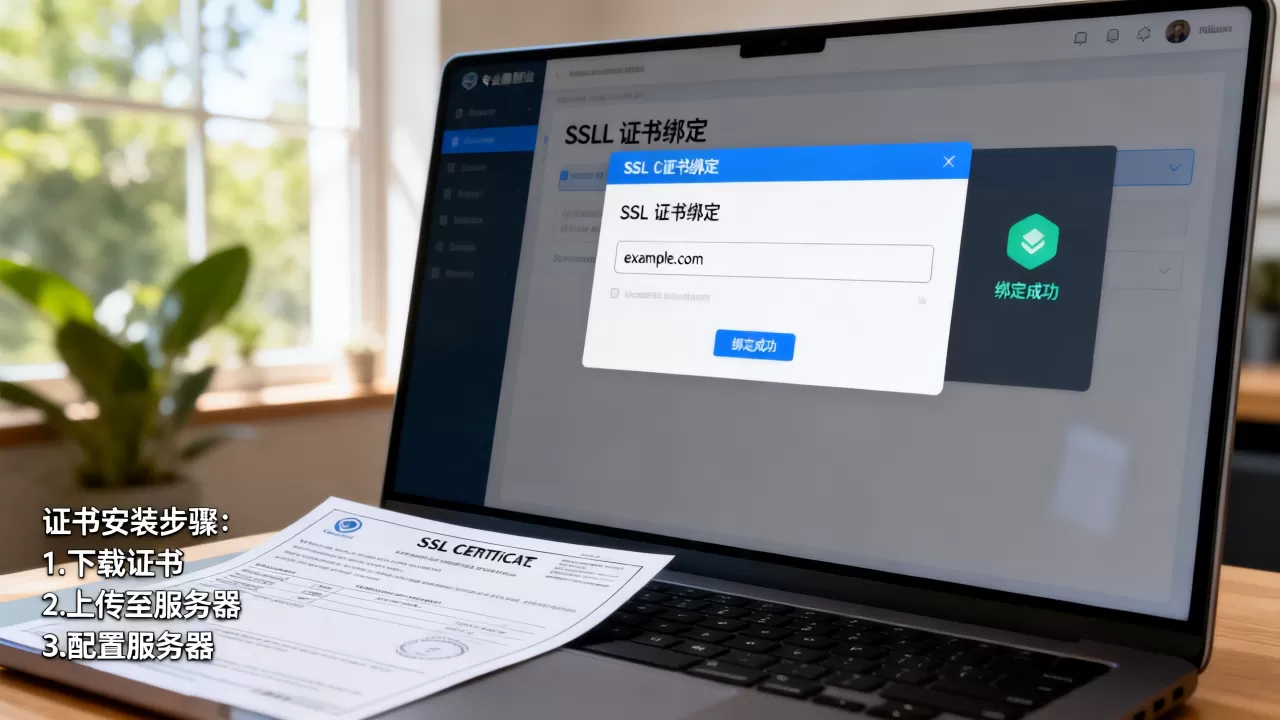
CSR是证书签名请求文件,包含域名、组织、地区等信息,以Nginx服务器为例,SSH登录后执行:
openssl req -new -newkey rsa:2048 -nodes -keyout yourdomain.key -out yourdomain.csr过程中会提示输入国家代码、省份、城市、组织名、邮箱等,Common Name必须填你要绑定的域名,例如www.yourdomain.com,如果是多域名证书,后续在证书平台补充其他域名即可。
提交CSR并下载证书文件
把生成的CSR内容粘贴到证书平台,提交签发,签发完成后下载证书包,一般包含:
- 域名证书文件(.crt或.pem)
- 中间证书文件(CA Bundle)
- 私钥文件(.key,生成CSR时已保存在服务器)
不少用户只上传域名证书,忽略中间证书,这是导致证书链不完整的常见原因。
服务器上传与配置
以宝塔面板为例,站点设置里找到SSL,把证书和私钥内容分别粘贴进去保存,命令行环境下,文件放到/etc/nginx/ssl/目录,然后在站点配置中指定路径:
ssl_certificate /etc/nginx/ssl/yourdomain.crt;
ssl_certificate_key /etc/nginx/ssl/yourdomain.key;
如果证书平台提供了fullchain文件,优先使用它,它已经合并了域名证书和中间证书。
强制跳转HTTPS
绑定后还要让HTTP流量自动跳到HTTPS,Nginx配置中加入:
server {
    listen 80;
    server_name yourdomain.com www.yourdomain.com;
    return 301 https://$host$request_uri;
}Apache则在.htaccess中写入Rewrite规则,配置完成后执行nginx -t检查语法,再systemctl restart nginx重启服务。
域名绑定SSL后仍显示不安全怎么办
这是搜索量很高的实际问题,证书绑了,浏览器地址栏仍然提示”不安全”,甚至出现”您的连接不是私密连接”,按下面顺序逐项排查。
证书链是否完整
打开浏览器开发者工具,查看安全面板,如果提示”证书链不完整”或”无法验证证书签名”,基本就是中间证书缺失,行业共识认为,证书链错误是造成HTTPS站点仍显示不安全的首要原因。
解决办法:重新下载证书平台的中间证书文件,与域名证书合并后再上传,合并方式很简单,把域名证书内容放前面,中间证书内容放后面,形成一个完整链:
cat yourdomain.crt ca_bundle.crt > fullchain.crt服务器配置指向这个fullchain.crt即可。
页面是否存在混合内容
页面本身用HTTPS加载,但内部引用了HTTP资源,比如图片、CSS、JS、视频等,浏览器就会判定页面不安全,这是很多老网站迁移HTTPS后最容易踩的坑。
具体表现是地址栏锁旁边出现感叹号或盾牌图标,检查方法:
- 按F12打开开发者工具,切到Console面板,过滤”Mixed Content”。
- 浏览器地址栏点击锁图标,查看连接详情是否提示”与次站点的连接不安全”。
解决思路是全局替换资源链接,WordPress站点可以在数据库中把http://yourdomain.com批量替换成https://yourdomain.com,或使用插件自动修正,自定义开发站点需检查前端代码和CMS后台配置,把绝对路径改成相对路径或HTTPS地址。
缓存与DNS缓存未刷新
刚配置完证书,浏览器、CDN、本地DNS都可能缓存旧状态。
排查顺序:
- 强制刷新浏览器:Ctrl+F5或Ctrl+Shift+R。
- 检查CDN是否开启HTTPS回源,以及CDN证书是否同步。
- 本地DNS缓存清理:Windows执行
ipconfig /flushdns,macOS执行sudo killall -HUP mDNSResponder。 - 部分省份运营商DNS更新慢,换公共DNS如223.5.5.5测试。
多数情况下,换无痕窗口打开就能判断是否为本地缓存问题,无痕模式正常说明本机普通窗口缓存导致。
证书与域名是否精确匹配
证书绑定的域名必须与访问域名完全匹配,常见不匹配场景:
- 证书只签发了www域名,用户访问裸域名显示不安全。
- 证书只签发了主域名,用户访问www子域名显示不安全。
- 证书签发了子域名,但用户访问了其他未包含的子域名。
解决办法是在申请证书时勾选包含www和不含www两种形式,或者使用通配符证书,查看当前证书覆盖范围,可在地址栏点击锁图标查看”使用者”和”使用者可选名称”字段。
证书是否过期或未生效
证书有效期一般是一年,部分免费证书只有三个月,用户忘记续期导致过期提示红锁的情况相当常见。
检查方法:点击锁图标查看有效期,如果过期,需要重新申请并替换证书文件,未生效通常发生在刚配置完证书,系统时间与证书签发时间存在偏差时,检查服务器时间是否同步:
timedatectl status时间偏差过大会导致证书验证失败,执行ntpdate ntp.aliyun.com同步即可。
服务器TLS版本过低
老旧服务器仅支持TLS 1.0或TLS 1.1时,Chrome等主流浏览器会直接标记为不安全,近年主流浏览器已陆续停止对旧版本TLS的支持。
Nginx配置中建议只保留TLS 1.2和1.3:
ssl_protocols TLSv1.2 TLSv1.3;Apache中对应修改SSLProtocol参数,更新后重启服务测试。
SSL证书绑定与排查的常见误区
h2:为什么证书绑对了却出现”重定向次数过多”
这种情况多发生在强制跳转配置不合理时,例如同时使用CDN的HTTPS强制跳转和服务器301跳转,形成循环,或者Nginx中HTTP和HTTPS的Server块配置重复,导致每次请求都在两个协议间跳转。
检查方法是看浏览器地址栏是否一直来回切换,解决方法是只保留一层跳转,通常是CDN层强制HTTPS,服务器层只处理HTTPS请求即可。
h2:免费证书和企业付费证书在绑定流程上有区别吗
绑定流程本身没有本质区别,都是生成CSR、提交、下载、上传、配置,区别主要在证书兼容性和支持范围。
| 对比项 | 免费证书(如Let’s Encrypt) | 企业OV/EV证书 |
|---|---|---|
| 域名验证方式 | 自动DNS或文件验证 | 额外组织信息审核 |
|
证书链兼容性 | 部分老旧设备兼容性一般 | 兼容性更强 |
| 多域名支持 | 多数支持通配符 | 支持多域名和通配符 |
| 绑定操作路径 | 两者相同 | 两者相同 |
| 续签方式 | 多数需要每90天手动或自动续签 | 一般为一年,到期提醒 |
国内云厂商提供的免费证书在移动端兼容性已有较大提升,但遇到部分嵌入式设备或低版本浏览器时,企业证书仍更稳妥。
h2:用CDN后证书绑定到域名是否需要双重配置
使用CDN的场景,证书通常配置在CDN节点上,源站可以只走HTTP,但前提是CDN已正确上传证书并开启HTTPS回源,如果源站也配置了证书,回源端口为443时,需要确保源站证书同样有效,否则CDN回源会失败。
实际操作中,多数CDN控制台都支持上传证书或一键申请免费证书,绑定后把域名CNAME到CDN地址即可,源站若不开HTTPS,安全链路只存在于用户到CDN节点之间,CDN到源站这段是否加密视回源配置而定,对合规要求较高的站点,建议源站也开启HTTPS。
SSL证书绑定到域名不是上传文件就完事,证书链、混合内容、强制跳转、缓存刷新这些环节任何一个出问题,浏览器都会毫不留情地挂出”不安全”,下次遇到类似提示,按证书链、混合内容、缓存、域名匹配的路径逐项排查,基本能解决绝大多数情况。
域名绑了SSL证书为什么浏览器还是显示不安全
通常是证书链不完整或页面存在HTTP资源引用,先点击地址栏锁图标查看证书详情,确认是否提示链问题;再用F12开发者工具查看是否有Mixed Content警告,定位到具体资源后替换为HTTPS地址。
SSL证书绑定域名后怎么测试是否生效
命令行执行openssl s_client -connect yourdomain.com:443 -servername yourdomain.com,查看返回的证书链信息,也可以使用curl -I https://yourdomain.com检查响应头,浏览器无痕模式配合Ctrl+F5强制刷新能排除大部分本地缓存干扰。
域名绑定SSL证书价格一般是多少
从免费到数千元不等,个人博客和小型企业站使用免费证书或百元左右的DV证书即可;涉及在线交易的企业建议选用OV证书,价格通常在数百到数千元一年,多域名或通配符证书单价更高,具体价格由证书品牌和服务商决定。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/640236.html