Kubernetes 命名空间是集群内部的一种逻辑隔离机制,它把一组资源打包进独立的虚拟分组,用来隔离资源访问边界、配额能力和权限范围,但不会隔离网络流量与宿主机物理资源。
这个问题的答案,很多初学者容易误解成“我建了一个命名空间,Pod 之间就天然断开了”,事实并非如此,你的服务之间,隔着的是一个“管理边界”,而不是一堵“网络围墙”,下面从隔离维度、与标签的区别、生产规划、多租户方案四个层面,把这件事拆清楚。
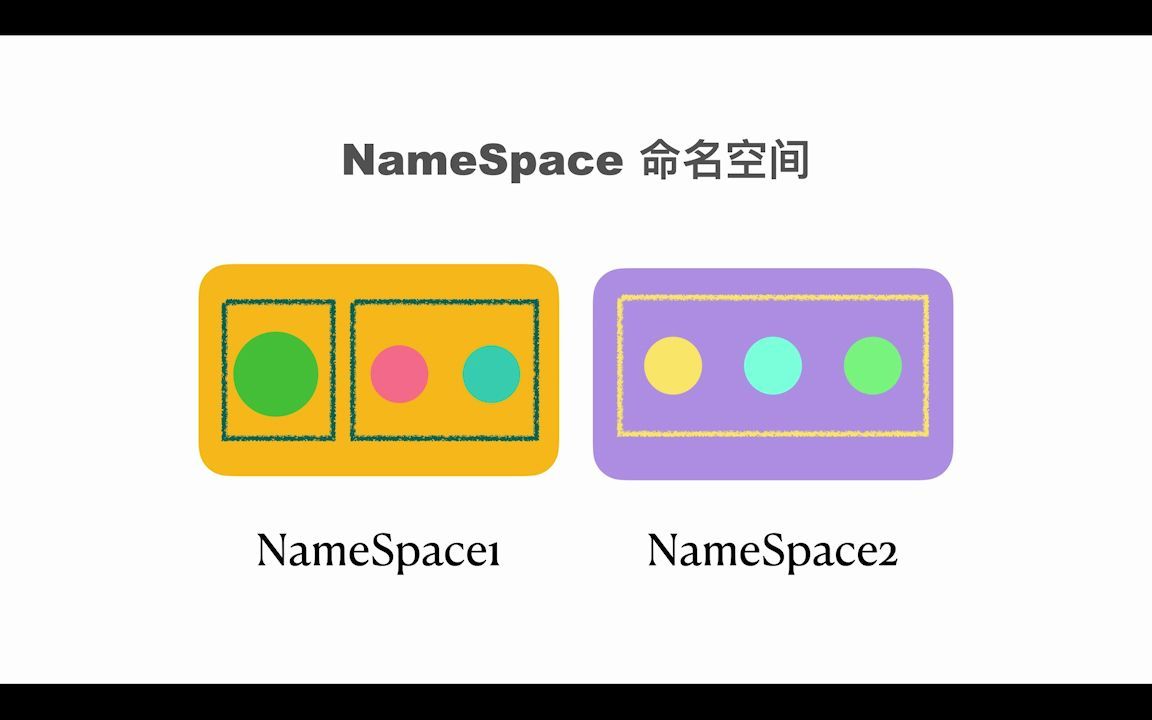

Kubernetes命名空间到底隔离了什么k8s中的“房间隔断”
想象一下共享办公空间,几十家公司在一层楼里办公,彼此能看到走廊,却没有对方的门禁卡,命名空间干的就是这件事:它给每个团队划分一间“办公室”,门牌号(资源名称)可以重复,但门禁权限和房间容量是独立管理的。
资源对象命名隔离
Pod、Service、Deployment、ConfigMap 这些基础资源,它们的名字只需要在同一个命名空间内唯一,也就是说,你可以在 dev 和 prod 两个命名空间里同时创建一个叫 nginx-app 的 Deployment,两个互不干扰,这在多环境共存时非常实用,避免了跨环境命名冲突,也不用给每个环境加前缀后缀。
权限边界隔离
Kubernetes 的 RBAC 权限模型与命名空间紧密绑定,Role 和 RoleBinding 都限定在某个命名空间内生效,而 ClusterRole 和 ClusterRoleBinding 才作用于整个集群,这就意味着,你可以给负责订单系统的同学只授一个 order 命名空间的写权限,他看得到、改得了自己的业务,但对 payment 命名空间的资源无从下手,大多数生产集群会按业务域拆分命名空间,核心依据正是权限边界的收窄。
资源配额隔离
ResourceQuota 和 LimitRange 这两个控制器,会把命名空间变成有“预算”的房间,配额可以限制 CPU、内存的总用量上限,也可以限制 PVC、Service 这类对象的数量上限,举个例子,你可以在 dev 命名空间里设定 CPU 总配额为 8 核、内存为 16Gi,超出部分全部拒绝创建,团队之间就不会因为一个 Pod 把整台机器撑爆而互相抱怨。
服务发现边界
有状态服务之间通信,依赖 DNS 解析,在多命名空间的场景下,访问路径必须带命名空间后缀,redis.middleware.svc.cluster.local,这套命名规则天然形成了解析边界,避免不同命名空间里同名 Service 串号。
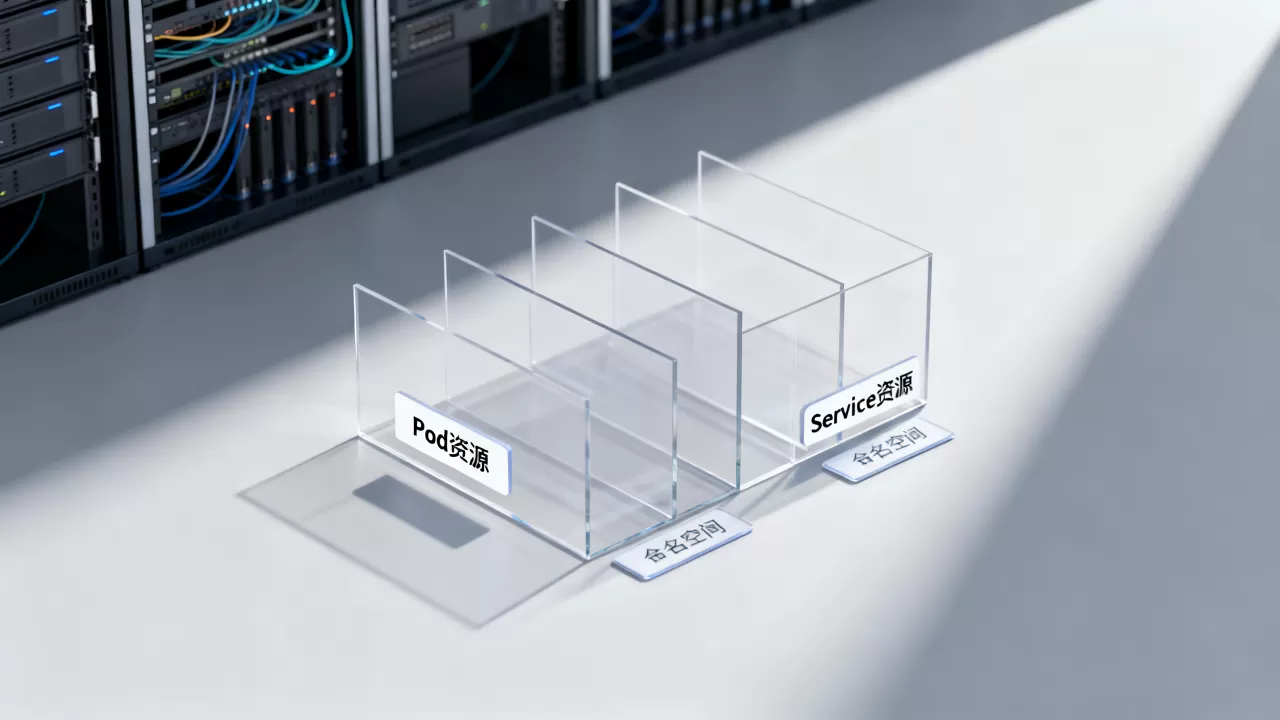
它到底隔不了什么
明确一个关键事实:命名空间不隔离网络流量,默认情况下,dev 里的 Pod 可以直接访问 prod 里的 Pod IP,只要网络层可达,要实现真正的东西向流量隔离,必须另行配置 NetworkPolicy,通过 namespaceSelector 指定哪个命名空间可以访问哪个命名空间,命名空间也无法隔离宿主机层面的故障,一个节点宕机,运行在它上面的所有命名空间的 Pod 都会受影响。
k8s命名空间和标签区别别再搞混这两个概念
很多新手容易把命名空间和标签混为一谈,觉得都是分组方式,实际上它们处于完全不同的抽象层级,解决的问题也不同。
表格对比一眼看明白
| 维度 | 命名空间 | 标签(Label) |
|---|---|---|
| 层级 | 资源对象的顶层分组 | 资源对象的元数据属性 |
| 作用方式 | 按组隔离权限、配额 | 按条件筛选、选择 |
| 查询方式 | kubectl -n <name> |
kubectl -l app=web |
| 是否影响权限 | 影响 RBAC 授权范围 | 不影响权限 |
| 是否影响配额 | 影响资源配额计算 | 不影响配额 |
| 数量限制 | 一个资源只能属于一个命名空间 | 一个资源可挂多个标签 |
各自的核心用途
- 命名空间负责管理边界:谁能用、能用多少、名字不冲突。
- 标签负责逻辑编排:Deployment 通过
selector选择带特定标签的 Pod,Service 通过标签把流量转发给正确的后端。
协同工作的典型例子
在一个 order 命名空间内,你可以为订单服务和支付回调服务分别打上 app=order-api、app=pay-callback 的标签,Service 和 NetworkPolicy 只根据标签选择目标,组合标签和命名空间双重条件可以做出非常精细的路由规则,命名空间解决了“归谁管”,标签解决了“去找谁”。
k8s生产环境命名空间怎么规划架构师视角的实操建议
根据你的团队规模和业务复杂度,划分方式各有侧重,但有几个方向是行业共识:
三种主流的划分模式
- 按环境划分:
dev、staging、prod,适合业务线单一、几个团队共用一套集群的场景,环境隔离直观。 - 按业务域划分:
order、payment、user、inventory,适合微服务架构成熟、多部门协作的场景,权限分配清晰。 - 按团队划分:
platform、backend、data,适合基础设施团队提供共享平台、业务团队自助接驳的场景。
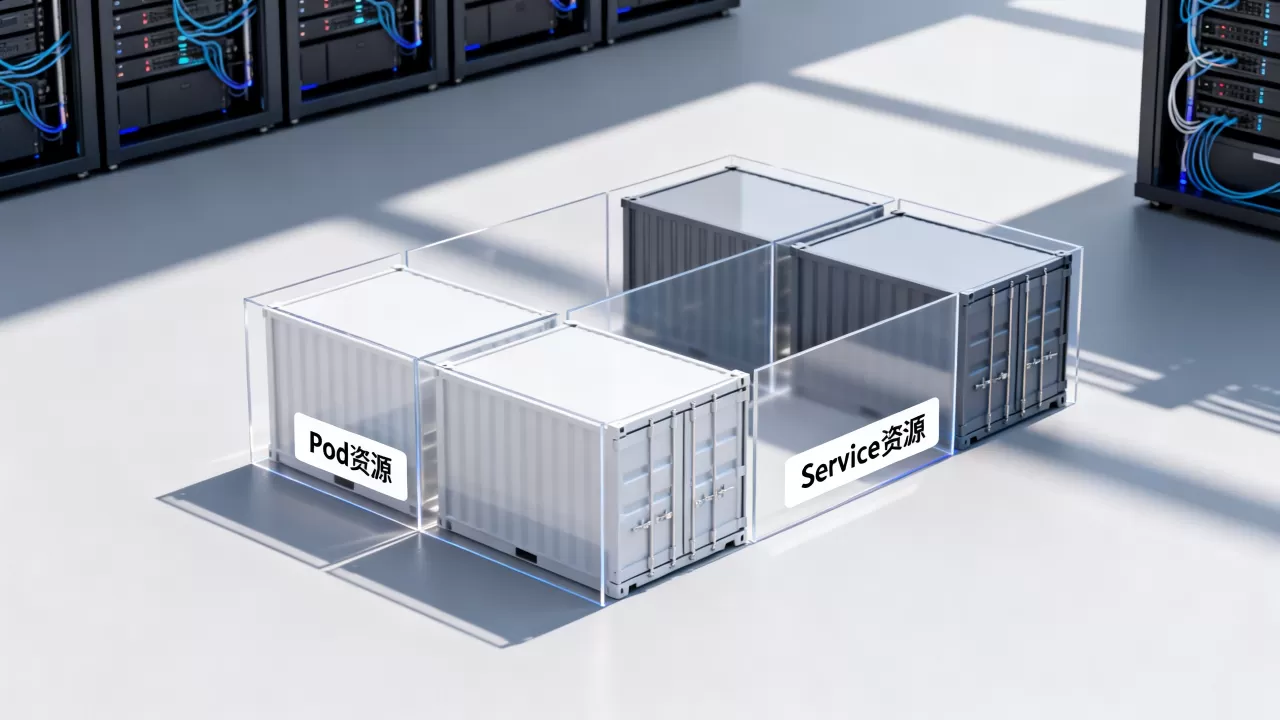
一套典型的四环境规划
kubectl create ns platform
kubectl create ns dev
kubectl create ns staging
kubectl create ns prod这里有一个值得留意的细节:platform 承载日志收集、监控、Ingress 控制器等基础设施,dev 和 staging 用于业务联调,prod 严格限制写权限,日常开发切换到某环境时,可以预先设置上下文:
kubectl config set-context my-cluster --namespace=dev
kubectl config use-context my-cluster
配额设置实操
给 dev 环境加上资源上限,避免开发人员的测试任务意外占满集群:
kubectl create quota dev-quota -n dev --hard=cpu=8,memory=16Gi,pods=20
kubectl apply -f - <<EOF
apiVersion: v1
kind: LimitRange
metadata:
  name: dev-limit
  namespace: dev
spec:
  limits:
  - default:
      cpu: 500m
      memory: 512Mi
    defaultRequest:
      cpu: 250m
      memory: 256Mi
    type: Container
EOF
ResourceQuota 控制总量,LimitRange 控制单个 Pod 的默认值,两层配合使用才能榨出最大性价比。
别把命名空间当 VPC 用
命名空间属于软隔离,它管的是配额和权限,管不了网络策略,生产环境里要严格限制不同命名空间之间的互访,必须配套 NetworkPolicy,比如仅允许 dev 访问 prod 的数据库端口:
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: allow-dev-to-prod-db
  namespace: prod
spec:
  podSelector:
    matchLabels:
      app: database
  ingress:
  - from:
    - namespaceSelector:
        matchLabels:
          environment: dev
    ports:
    - port: 5432
kubernetes多租户隔离方案怎么选从租户隔离到网络隔离
中小规模团队直接使用命名空间,已经可以实现相当大比例的隔离需求,但对安全要求苛刻的金融机构、政企项目,命名空间方案很可能不够用。
低成本方案:命名空间 + RBAC + ResourceQuota
多个租户共享一个集群,每个租户独占一个命名空间,配上独立的 ServiceAccount、Role 和 ResourceQuota,这个方案适用于内部开发测试环境、demo 演示环境,也适用于 30 人以下的中小团队,故障影响范围有限,且无需额外的底层资源消耗。
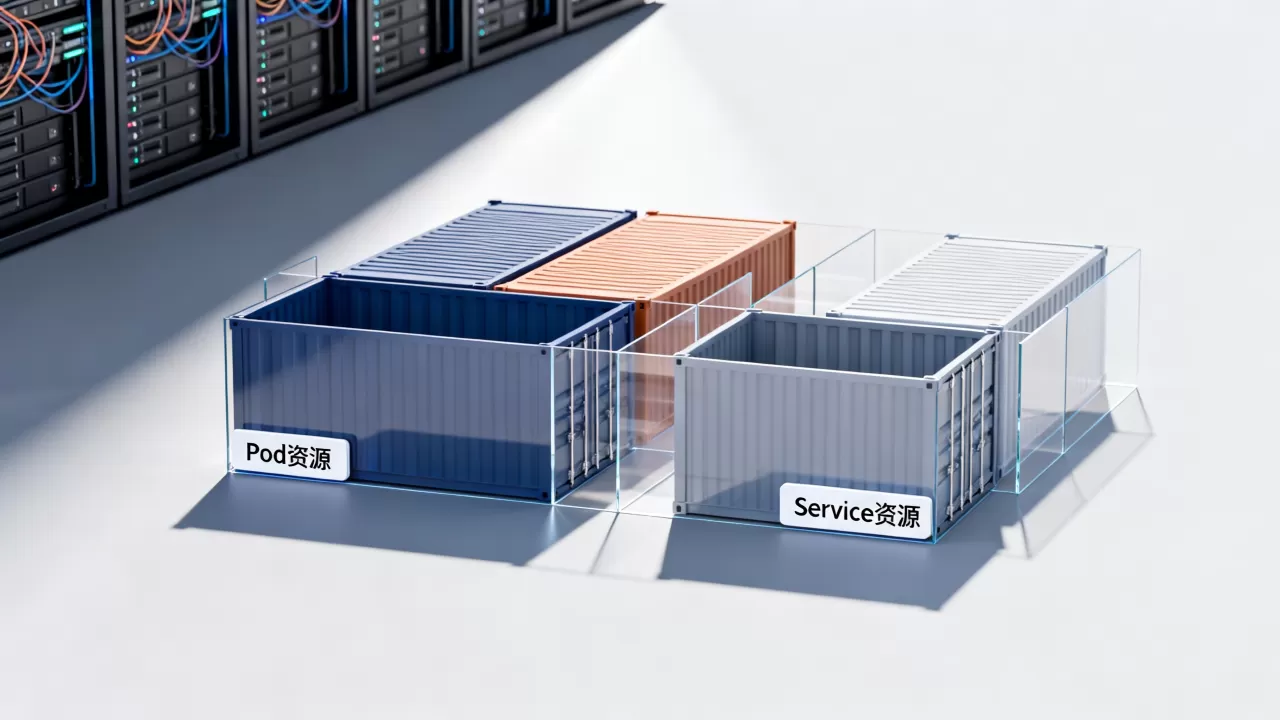
升级方案:叠加 NetworkPolicy
在命名空间方案的基础上,启用网络隔离,默认拒绝所有跨命名空间流量,按需放行白名单,这样成本上升幅度小,但把“逻辑隔离”提升到了“网络隔离”层面,是生产集群采用最多的折中方案。
高隔离方案:独立集群或虚拟集群
政务、金融等行业对故障边界、数据合规有硬性要求,单一共享集群无论怎么调参都难以满足,这时候就要考虑每个租户一把独立集群,或者用 vCluster 一类的虚拟集群技术,在一个底层集群内部伪装出多个相互独立的 API Server,这种方式拥有最高的隔离强度,但随之而来的是成倍的运维成本和资源开销。
到底怎么选?
- 并行度要求高、成本敏感的,选命名空间 + NetworkPolicy;
- 租户规模大、需要自助切分资源的,上虚拟集群;
- 合规为先的,别犹豫,独立集群是最省心也最稳的方案。
多说一句,命名空间解决的是管理权边界,网络策略解决的才是流量边界,两者是递进关系而非可选项。
关于Kubernetes命名空间隔离的常见疑问
k8s命名空间删除卡在terminating怎么处理?
这属于高频事故,多发生在删除命名空间时有资源残留,先执行 kubectl get ns <name> -o yaml 检查状态,看 finalizers 里是否残留依赖项,一般是 Volume、Ingress、或遗留的 PodDisruptionBudget 没有清理干净,最直接的办法是把 metadata.finalizers 置空,再通过 API 强制删除,但请确保命名空间里没有需要保留的数据再做这一步。
命名空间可以嵌套吗?
不可以,命名空间是平坦结构,不存在父子层级概念,需要层次关系时,通过标签去模拟,env=prod、team=payment 组合筛选,就能在查询和权限管理上获得近似层级的效果。
默认命名空间和 kube-system 有什么区别?
default 是工作负载的落点,所有不指定 -n 参数的资源都会扔到 default;kube-system 是系统级资源专属,它承载 CoreDNS、kube-proxy、etcd 这类操作系统组件,普通业务不要往这里放,生产环境应创建专用命名空间,避免依赖 default。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/640803.html