容器镜像仓库是云原生时代的“交付中枢”,它的核心角色就是让镜像在构建、分发和部署之间形成闭环没有它,DevOps流水线会立刻断掉。
镜像仓库听起来像IT后台的冷门组件,但凡是跑过容器化应用的人,早晚都会在它身上栽过跟头,推送超时、拉取失败、磁盘占满、权限配错这些问题每天发生在大量开发者和运维人员身上,搞清楚镜像仓库的真实职责和使用门道,是管理好容器化基础设施的前提。
容器镜像仓库的定位:不只是“存镜像的网盘”
很多人把镜像仓库理解成类似Docker Hub的公共下载站,这种印象过于片面,镜像仓库在整个容器生命周期里承担着三层职责。
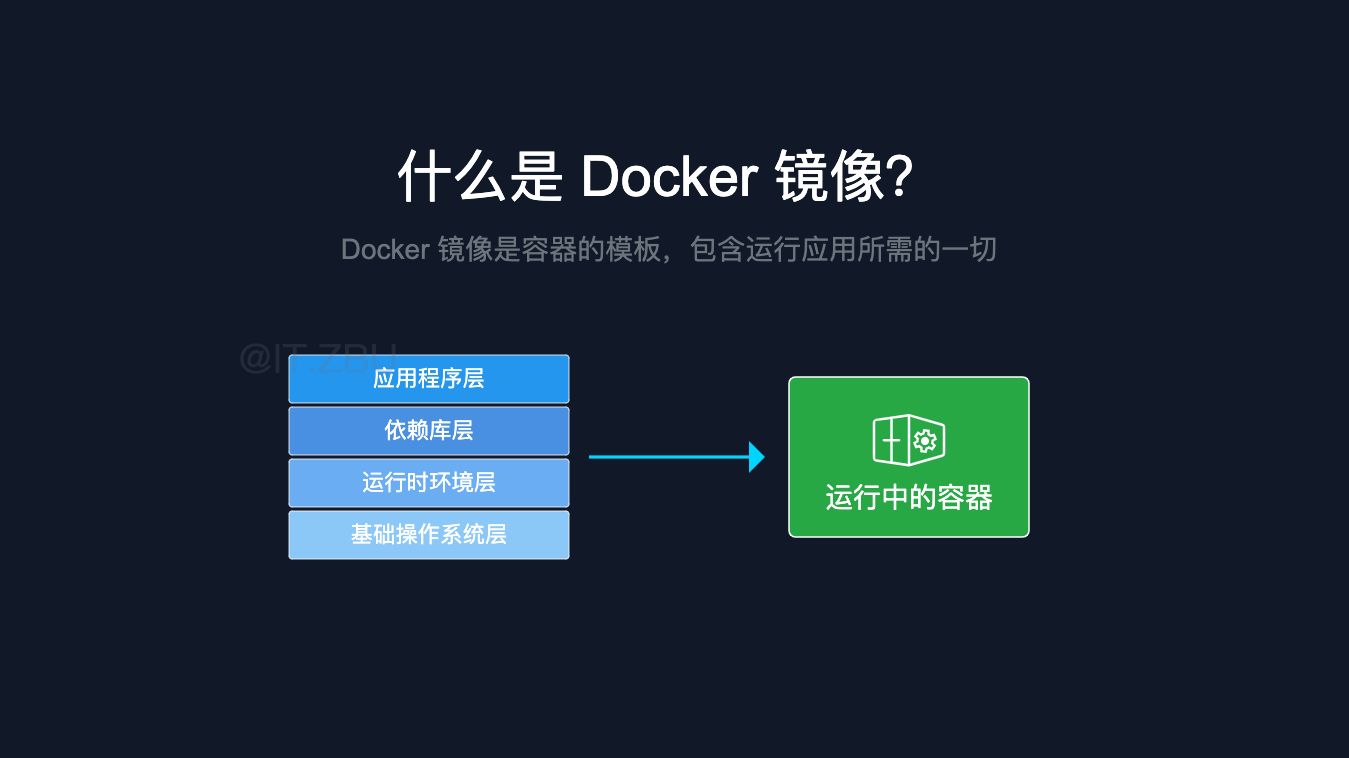
第一层:标准化分发。 镜像从构建机生成后,需要一套统一协议被任意环境拉取,仓库就是这套协议的载体,它不关心镜像内容是什么,只保证“推得上去、拉得下来”。
第二层:可信度管理。 现代镜像仓库普遍内置签名校验和漏洞扫描机制,一个被篡改的镜像如果直接进了生成环境,后果比代码漏洞更直接,仓库能拦截未签名的镜像,从源头阻止风险进入生产链路。
第三层:资源隔离与配额策略。 多团队共用一套Kubernetes集群时,镜像仓库里的项目分权和配额限制直接决定了各团队的交付效率,没有这个层级的管控,镜像版本互相覆盖、命名空间互相污染只是时间问题。
用拟人化的方式来说:镜像仓库像一个恪尽职守的物流调度中心,它不只负责存包裹,还负责检查包裹有没有破损、按门牌号分拣、并规定每个发件人最多能占用多少仓位。
日常使用中怎么操作镜像仓库
真正到操作层面,开发者和平台工程师面对的命令和概念会有些差异,以下分两条线梳理日常和镜像仓库打交道的高频方式。
开发者视角:登录、打标签、推送、拉取
绝大多数开发者的镜像仓库使用只涉及四个核心命令。
- 登录:执行
docker login,输入仓库地址、用户名和密码,如果你用的是Harbor或其他企业级仓库,步骤完全一致。 - 打标签:
docker tag nginx:latest registry.example.com/prod/nginx:v1.2,这里的关键点在于,镜像标签必须包含仓库完整地址,否则Docker默认会将镜像推送到Docker Hub。 - 推送:
docker push registry.example.com/prod/nginx:v1.2
,首次推送较大镜像时耗时较长,这是正常现象,因为Docker会按层上传,中间断网可以断点续传。
- 拉取:
docker pull registry.example.com/prod/nginx:v1.2,如果目标机器上已经存在完全一致的层,拉取过程会直接跳过,输出Image is up to date。
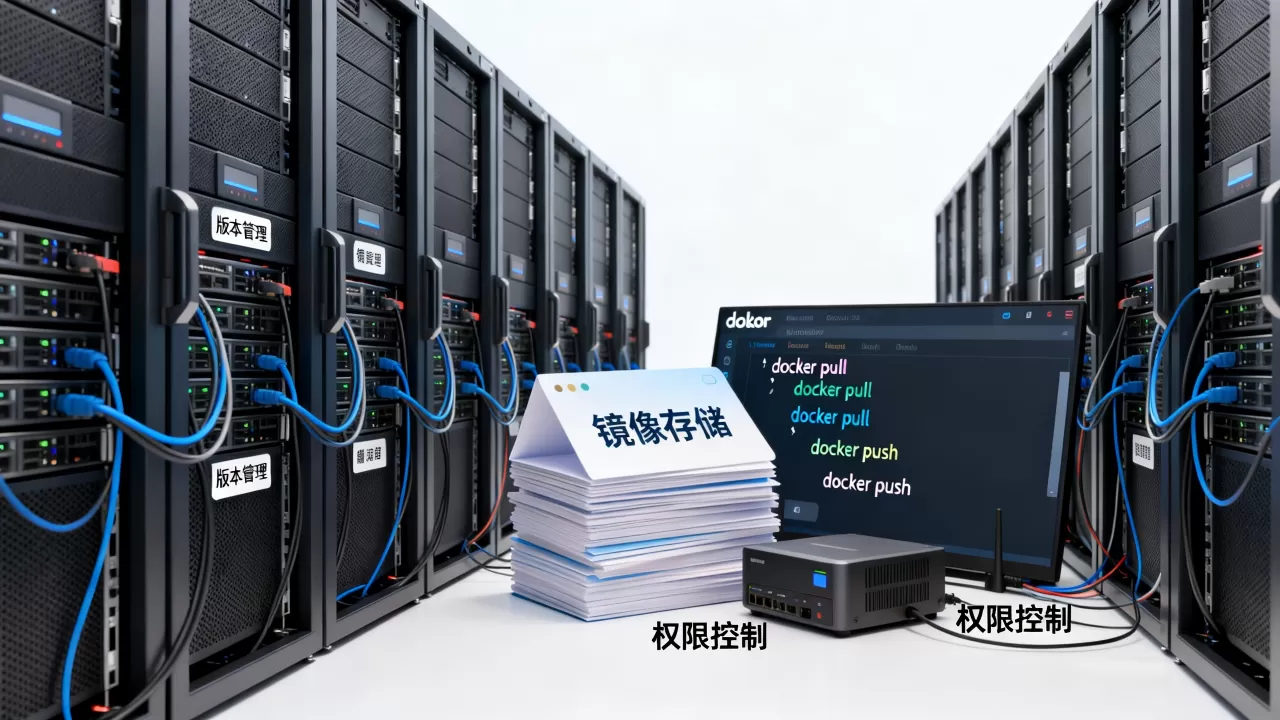
平台工程师视角:清理、备份和回收策略
开发者的操作停留在“使用”层面,平台工程师则要负责“维护”,镜像仓库的磁盘占用是生产环境中很常被忽略的隐患。
- 定期执行镜像清理(GC):Harbor依赖垃圾回收机制清理未被任何镜像引用的层,经验做法是每月执行一次,执行前建议先备份数据库。
- 配置保留策略:多数仓库支持基于“最近X天未被拉取”或者“只保留最近N个版本”的策略自动清理,这个配置非常建议在生产环境开启,可以显著规避存储打满风险。
- 离线包导出:如果目标环境是内网隔离的,可以使用
docker save和docker load配合镜像仓库的harbor客户端工具完成批量导入导出,比逐台上传tar包高效得多。
容器镜像仓库怎么选:主流方案的对比要点
“容器镜像仓库怎么选”是团队在做容器化改造时必然会面对的问题,当前市面上主流的方案基本可以归为四类,每类的适用场景和隐形成本差异很大。
| 方案 | 部署方式 | 典型适用团队 | 日常维护成本 | 核心短板 |
|---|---|---|---|---|
| Docker Hub | 云上托管 | 个人开发者、开源项目 | 几乎为零 | 访问不稳定、私有仓库收费 |
| Harbor | 自建私有化 | 中大型企业、金融/政务行业 | 中等,需独立运维 | 需要单独规划存储和网络 |
| 云厂商镜像服务(ACR/SWR等) | 云上托管 | 已深度使用某朵云的团队 | 低 | 跨云迁移存在隐性成本 |
| 轻量级Registry | Docker官方基础镜像搭建 | 小团队、测试环境 | 较低 | 无鉴权、无UI、无漏洞扫描 |
这里多说一句Harbor和Docker Hub的区别,Harbor本质上是VMware开源的私有化方案,它有完整的Web UI、RBAC权限控制、镜像复制和漏洞扫描能力,在国内企业环境中的应用非常广泛。
Docker Hub是公有的,Harbor是私有的,这个属性决定了两者在合规和数据驻留层面的完全不同的治理逻辑。
私有化部署容器镜像仓库要花多少钱
这是很多技术选型评审会上被问得最多的问题,私有化部署镜像仓库的成本主要由三部分构成。
- 基础资源成本:Harbor本身对硬件要求并不过分,一台4核8GB内存的虚拟机就能跑起完整功能,加上独立存储卷,按国内主流云厂商的按量计费标准,一个月的资源开销在数百元级别。
- 存储成本:镜像仓库的存储增长非常直观,版本越多,占用越大,多数生产环境会达到TB级别,这部分费用需要按实际容量预估,通常占到总成本的相当比例。
- 人力成本:这是最大头的部分,仓库的升级维护、存储迁移和故障排查并非零基础工作,如果内部运维团队没有对应的容器经验,需要额外学习时间或外包支持。
如果是个人学习或者团队小规模试水,有一个更接地气的做法:直接用Docker官方Registry镜像起一个临时仓库,参数-p 5000:5000,挂载一个宿主机目录,先跑通整个推送拉取流程,这套方案基本零成本,适合自己折腾一把,但务必要清楚它不适合作为生产基础设施来依赖。
企业落地镜像仓库的几个典型场景
不同行业和不同规模的团队,最终把镜像仓库用起来的方式差别很大。
私有化部署镜像仓库支撑离线交付
某类面向政企客户交付的软件厂商,客户环境完全物理隔离,互联网不可用,这种情况下,厂商内部使用Harbor作为主仓库,在出发交付前手动触发镜像同步到一台便携式服务器上,再到客户现场导入到对方的私有仓库中,整个流程中,镜像仓库扮演的是供应链质检员的角色每一份出厂的镜像都经过扫描、签名和版本确认,杜绝了交付现场才暴露问题的尴尬。
多集群架构下的镜像分发加速
不少互联网公司同时管理多个Kubernetes集群,分布在不同地域,如果每个集群都直接连接中心仓库拉镜像,跨地域的网络延迟会直接拖慢扩容速度,行业共识认为,在靠近集群侧部署一个只读的Pull-Through Cache节点,可以显著降低跨地域流量消耗,这个Catch策略在很多大规模集群架构里都是标配。
利用镜像仓库实现开发环境的快速重建
开发环境的重建效率直接影响研发节奏,很多团队把基础开发镜像(如JDK版本、Python环境、Node运行时)统一放在仓库的公共项目下,研发人员一条docker pull命令即可在本地拉起一个与测试环境完全一致的开发环境,省去了繁琐的环境配置文档,这个过程看似简单,实际对镜像的可复现性要求很高同一标签的镜像,必须保证推一次和推十次出来的内容一致,这正是构建时配置了不固定版本依赖的镜像所做不到的。
国内使用镜像仓库要注意的细节
在国内的实际环境里,使用公共镜像仓库会面临一个绕不开的问题:Docker Hub的访问稳定性。“国内容器镜像仓库加速地址怎么配”是高频搜索和讨论的话题。
- 配置Docker守护进程的
registry-mirrors参数是最常见的方案,内容填充你所使用云厂商的加速地址。 - 如果你所在团队的网络环境特殊,自建Harbor并配置镜像代理功能是更稳妥的做法,可以将Docker Hub的依赖转换成内网请求。
- 镜像仓库的数据备份也不能马虎,对比国内外的运维惯例来看,很多团队忽略了镜像仓库的元数据备份,导致恢复时镜像还在但项目和权限配置全部丢失,这个坑还比较好避开:Harbor提供了数据库备份接口,定期将数据库导出到异地存储即可,一条命令的任务撑死十几分钟,别成为那种事故发生后拍大腿的团队。
常见问题
容器镜像仓库和Docker Hub是一回事吗?
不是,Docker Hub只是镜像仓库的一种托管形态,它是Docker官方运营的公共Registry,镜仓库是一个更宽泛的概念,任何实现OCI分发规范的服务都可以被称为镜像仓库,Harbor、云厂商的ACR、以及你随手用Registry镜像起的一个私有服务,都属于镜像仓库的范畴。
自建镜像仓库用Harbor还是轻量Registry够用?
取决于你的环境属性,测试环境和单机开发场景下,轻量Registry足以覆盖基本需求,生产环境只要有多个同事协助,对权限审计和镜像扫描有要求,选Harbor更合适的,多出的成本换回的是事故出现时的可控性和追溯能力。
镜像仓库里的镜像越来越多,有什么好用的清理策略?
按“保留最近N个生产标签”加上“最近30天未拉取且非生产标签的镜像自动删除”两条规则设置仓库的清理策略,这套组合是目前各个团队用得比较广的形态,也是平衡可回滚性和存储成本的有效路径。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/641067.html