入口网关TLS终止位置没有绝对标准答案,多数情况下把首次TLS终止放在七层入口网关最划算,后端内网流量按业务合规等级选择明文转发或重新加密。
TLS终止位置一直是入口架构里容易被低估的决策,放得太靠前,后端内网裸奔;放得太靠后,证书管理和性能开销又会上涨,很多人问入口网关TLS终止在哪一层比较好,其实关键不是“哪一层最好”,而是你的业务能接受哪种安全边界和运维复杂度,下面按生产环境常见的几类终止位置拆开说。
入口网关TLS终止位置有哪些可选方案
入口流量从公网到后端服务,中间可能经过多个节点,每一层都可以成为TLS终止点。
- 边缘CDN或WAF层终止:证书托管在CDN厂商,回源走HTTP或HTTPS,适合静态资源、全球加速场景,证书更新省心,但CDN到源站这段如果走明文,需要依赖专线或内网隧道。
- 云负载均衡层终止:证书挂在LB上,LB后面是VPC内网,性能损耗小,适合四层/七层负载均衡直接暴露服务的场景。
- Kubernetes Ingress或API网关终止:证书集中在Ingress Controller或网关,转发规则和TLS配置放一起,是目前容器化生产环境的默认选择。
- 后端应用服务器终止:证书放在Tomcat、Nginx、Spring Boot等服务内部,网关只做TCP转发,安全边界最深,但每台实例都要管理证书,微服务一多就失控。
- 服务网格Sidecar终止:每个Pod旁边的Sidecar做mTLS或TLS终止,证书自动轮换,适合零信任架构,但性能开销和排障复杂度明显增加。
下面这张表把几种常见位置做一个横向对比。
| 终止位置 | 证书管理复杂度 | 性能开销 | 后端流量是否明文 | 适用场景 |
|---|---|---|---|---|
| 边缘CDN/WAF | 低 | 低 | 可能明文回源 | 全球加速、静态站点 |
| 云负载均衡 | 中 | 低 | 通常明文进VPC | 传统虚拟机部署 |
| Ingress/API网关 | 中 | 中 | 默认明文到Pod | 容器化、微服务 |
| 应用服务器 | 高 | 高 | 全链路加密 | 合规要求极高的单体 |
| Sidecar | 高 | 高 | 全链路mTLS | 零信任、多语言网格 |

入口网关TLS终止在哪一层比较好:先看安全边界
TLS终止越靠后,后端明文暴露面越小
安全圈有个共识:TLS终止点就是你信任边界的起点,如果终止在CDN,CDN回源到源站走HTTP,那这段流量在公网或跨机房链路上就可能被抓包,如果终止在Ingress,Ingress到后端Pod走的是集群内网,默认VPC或CNI网络隔离下,风险比公网低,但不等于零。
近年来不少企业开始做内网零信任,就是因为默认“内网可信”这个假设在横向攻击面前越来越不可靠,所以入口网关TLS终止在哪一层比较好,本质是在问:你的内网到底算不算可信区域。
TLS终止和端到端加密对比:内网流量要不要再加密
TLS终止和端到端加密对比,核心区别在于后端流量是否重新加密。
- 网关终止TLS后明文转发:证书只在网关维护,后端服务不用处理TLS握手,CPU开销小,排障时抓包直接看明文请求,方便定位。
- 网关终止TLS后重新加密:网关和后端服务之间再建一条TLS或mTLS连接,证书管理翻倍,但内网嗅探、ARP欺骗、恶意Pod抓包这类风险能压下去。
- 不做网关终止,全链路端到端加密:每个后端服务自己持有证书,攻击者就算拿下网关也看不到明文,缺点是证书轮换、过期监控、私钥泄露排查都变成分布式难题。
行业共识认为,多数非涉密业务在VPC隔离良好的情况下,网关终止TLS后走内网明文是性价比最高的方案;但涉及金融账户、个人敏感信息、政务数据的业务,至少要在网关后端做一次重加密。
生产环境TLS终止最佳实践:按业务分级落地
普通Web业务:网关终止加内网明文
如果你的业务是资讯展示、商品浏览、普通用户登录,但登录后不涉及资金和身份证信息,那么标准做法是:
- TLS终止在Ingress或API网关
- 网关到后端使用内网HTTP
- 证书只在网关节点维护,配合cert-manager或云厂商证书服务自动续期
- 后端服务全部监听在VPC内网地址,不直接暴露公网端口
这种模式排障最简单,运维最省心,性能损耗也低。
金融、政务、医疗业务:网关终止后再做mTLS或重加密
一旦业务数据命中等保三级、PCI DSS或个人信息保护法相关要求,就不能只依赖内网隔离,这时生产环境TLS终止最佳实践通常是:
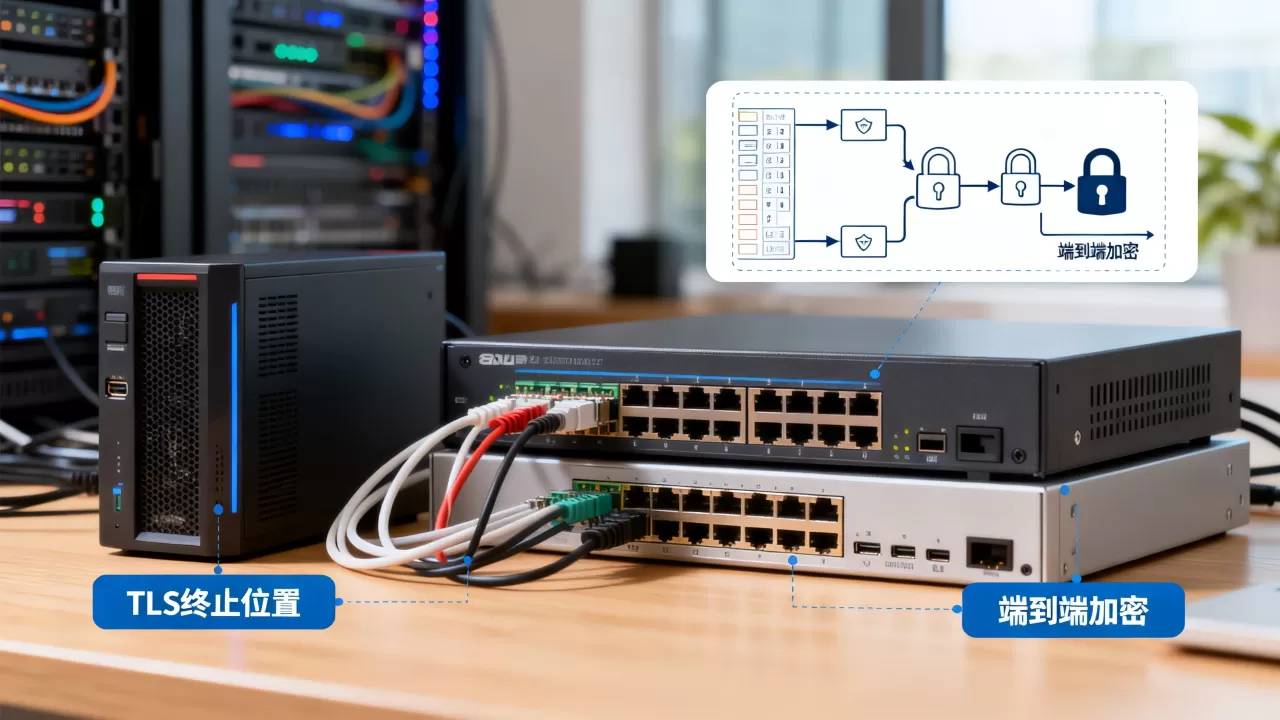
- 外部TLS终止在网关,证书使用企业自有CA或合规CA签发
- 网关到后端服务建立第二条TLS连接,或启用服务网格的mTLS
- 证书私钥不出企业边界,云上使用KMS或专用HSM管理
- 内部DNS和负载均衡只允许TLS加密流量,HTTP端口全部关闭
这样即使网关被攻破,攻击者也没法直接读取后端明文流量。
入口网关TLS配置实操步骤
以Nginx Ingress Controller为例,在七层网关终止TLS的基础配置如下。
- 准备好证书文件,生成Kubernetes Secret:
kubectl create secret tls app-tls-secret
  --cert=server.crt
  --key=server.key
  -n production
- 在Ingress资源中引用该Secret并绑定域名:
apiVersion: networking.k8s.io/v1
kind: Ingress
metadata:
  name: app-ingress
  namespace: production
spec:
  tls:
  - hosts:
    - app.example.com
    secretName: app-tls-secret
  rules:
  - host: app.example.com
    http:
      paths:
      - path: /
        pathType: Prefix
        backend:
          service:
            name: app-svc
            port:
              number: 80
- 检查证书是否正确加载:
kubectl get ingress app-ingress -n production -o yaml
openssl s_client -connect app.example.com:443 -servername app.example.com
如果后端需要重新加密,把Ingress的backend service端口改为443,并确保后端Pod已经配置TLS证书,此时网关到后端走HTTPS,证书体系变成两层。
TLS证书管理成本高吗?证书生命周期自动化怎么算账
很多团队一开始把TLS终止放在应用服务器,结果三个月后证书到期告警爆发,才发现TLS证书管理成本高吗这个问题不是简单买证书的钱,而是运维精力的持续消耗。
- 人工管理证书:每一张证书都要记录到期时间、私钥位置、签发CA、部署节点,微服务超过十个,靠Excel基本不可维护。
- 半自动管理:用云厂商证书服务或免费Let’s Encrypt,配合cert-manager自动签发和续期,证书轮换从人工变成策略驱动,适合大部分生产环境。
- 全自动内部PKI:企业自建CA,用Vault或Step CA签发短期证书,Sidecar自动注入和轮换,安全能力最强,但需要专人维护PKI体系。
从成本角度看,证书本身的价格差异不大,真正拉开差距的是私钥泄露后的吊销成本、证书过期引发的停机成本、以及多环境证书不一致带来的排障成本,把这部分隐性成本算进去,入口网关集中终止TLS通常比每台实例各自终止更划算。

北京企业入口网关TLS配置:等保合规和地域实践
北京企业入口网关TLS配置往往比二三线城市更谨慎,原因不完全是技术,而是等保测评和行业监管的现场检查更频繁,北京地区不少互联网和金融公司会把TLS终止放在网关,但后端强制走内网加密,以应对等保2.0对通信完整性和保密性的要求。
据工信部相关公开监管通报,涉及用户个人信息和重要数据的企业,需要具备传输加密和访问控制措施,具体到入口网关配置,北京企业常见做法是:
- 公网入口仅开放443,80端口只做301跳转
- TLS版本最低1.2,禁用弱密码套件
- 证书私钥存储在KMS或专用加密机
- 网关日志记录TLS握手信息和客户端证书信息
- 后端内部服务全部启用HTTPS或mTLS
这类配置不是北京独有,但北京因为监管密度高,落地比例明显高于其他地域。
入口网关TLS终止位置常见问答
入口网关TLS终止在哪一层比较好?
没有统一答案,普通Web业务放七层Ingress或API网关最合适,证书集中管理,后端走内网明文即可,强合规业务建议网关终止后再做一次TLS或mTLS,安全边界向后退一层,传统虚拟机架构则可以考虑在云负载均衡终止,减轻后端压力。
TLS终止和端到端加密对比哪个更安全?
端到端加密更安全,因为后端链路也不会暴露明文,但代价是证书管理和性能开销明显增加,多数业务不需要全链路端到端加密,只有在内网不可信或强合规要求下才值得做。
TLS证书管理成本高吗?
证书本身的采购成本通常不高,高的是人工维护、到期续期、私钥泄露处理、多环境同步这些运维成本,引入自动化和证书集中管理后,成本可以降到可接受范围,生产环境已经普遍使用cert-manager、云厂商证书服务或企业内部PKI来降低长期维护压力。
入口网关TLS终止位置的选择,本质上是把安全边界画在哪里的问题,画在网关,运维最省心;画在应用服务器,安全最深但成本最高;画在Sidecar,适合零信任但也最复杂,多数团队的最优解,是先把首次TLS终止放在七层入口网关,再用后端重加密或mTLS补齐内网风险。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/641162.html