容器和虚拟机到底有什么区别?一句话讲,虚拟机虚拟的是硬件层,容器虚拟的是操作系统层,前者的隔离更彻底,后者的交付更轻快。选择哪一种,取决于你是要在生产率和安全性上求稳,还是在启动速度和资源利用率上求快,本文不绕弯子,直接把这个云时代最经典的二选一问题讲透,顺便带你看清2026年主流云厂商的真实选型逻辑。
为什么很多人搞不清容器和虚拟机的边界
不只是新人搞混,不少在简米云、酷番云上买过香港或北京云服务器的老运维,也常常把这两者混为一谈,根源在于,容器本身跑在虚拟机里这件事太常见了,你在ECS上装Docker,再跑几个Nginx容器,容器的底层其实还是虚拟机,这就好比你在独栋别墅里隔了几个单间出租,住单间的人以为是自己的独立水管,其实总阀门还在房东手里。
要分清楚,得先想明白一个问题:它们各自到底在模拟什么?
虚拟机的本质:给整个电脑装一个“复读机”
业界对虚拟机的传统定义是硬件级虚拟化,Hypervisor(虚拟化管理程序)是这里的透明管家,它直接接管物理CPU、内存、磁盘的调度,把一台物理机切成多台“假电脑”,每台假电脑都有一套完整的内核,也就是驱动硬件运转的大脑,我们常说的KVM、VMware、Xen,就是干这个的。
虚拟机与生俱来的两个代价
- 体积臃肿:每台虚拟机都要装完整的操作系统,脚本小哥在给VM做镜像打包时,动辄几个GB起步。
- 启动缓慢:要经历BIOS自检、内核引导、系统初始化全套过程,冷启动一台Windows或CentOS虚拟机,30秒到几分钟不奇怪。
但代价换来的东西也很实在:用户手里这台“假电脑”,拥有跟物理电脑一样的控制权,编译内核、装驱动、修改iptables,怎么折腾都行,出了事也连累不到宿主机。
容器的本质:一个进程的“单间装修”
容器的逻辑完全不同,它不模拟硬件,而是在宿主机内核上做命名空间隔离(Namespace)和资源限制(Cgroups),用行业共识的话说,容器就是对进程层面的打包和隔离,你看到的容器,本质上是在运行一个加了“围墙”的进程。
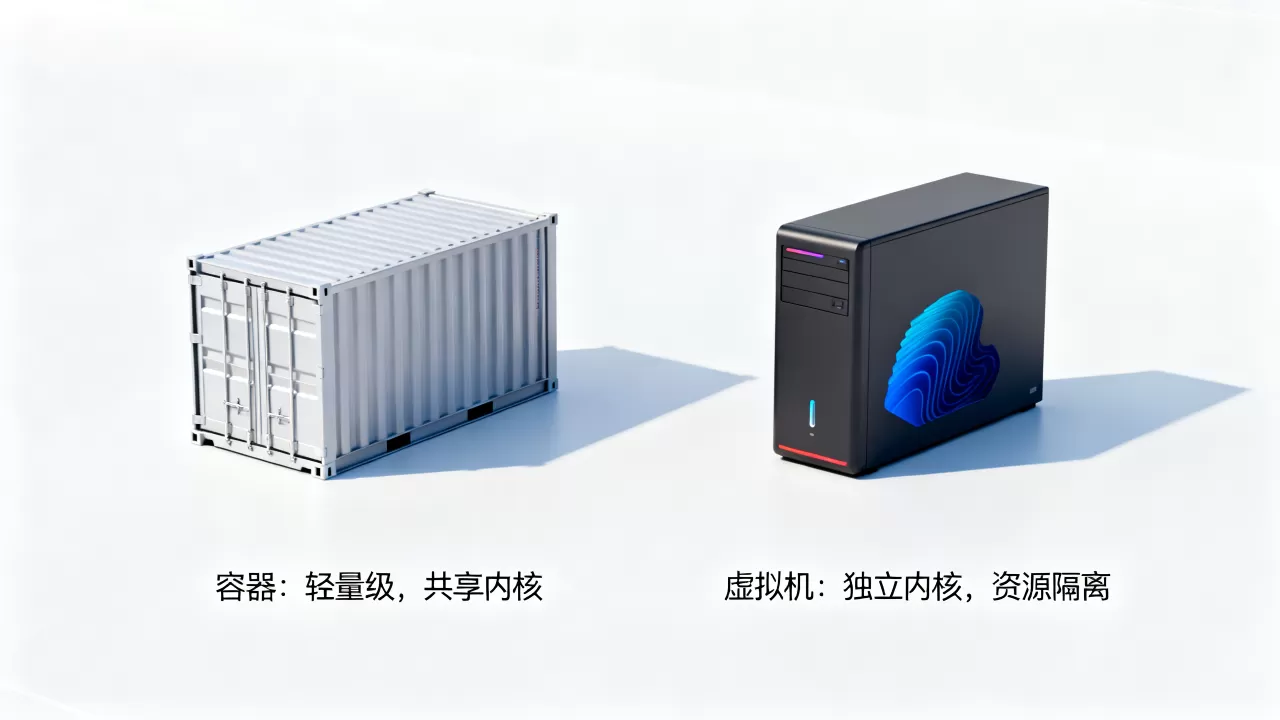
Docker、containerd、podman这些容器运行时,只做一件事:把应用、配置、依赖、环境变量全部塞进一个镜像里,然后在宿主机内核上划出一块独立的“命名空间”让它们运行。
容器最大的特征是什么
- 秒级启动:进程拉起就好,没有完整开机流程,一秒钟能从Docker Hub拉镜像到跑起来。
- 资源近乎无损:没有虚构硬件的开销,CPU和内存的利用率比虚拟机高一个台阶,一台8核16G的服务器,跑几十个容器是家常便饭。
- 容积率惊人:基础镜像通常只有几十兆或几百兆,因为不用自带内核。
容器和虚拟机哪个好,拆成五个维度看就清楚了
把容器和虚拟机哪个好这个问题抛到网上,回答往往两极分化,用一张表格来细分最直观:
- 隔离性:虚拟机为完全隔离,内核互不可见,安全性高;容器为进程级隔离,共享宿主机内核,存在被突破的攻防面。
- 性能:虚拟机有少许虚拟化损耗,裸金属性能约等于物理机;容器接近原生性能,IO和网络损耗极小。
- 启动速度:虚拟机以秒到分钟计;容器以毫秒到秒计,适合快速伸缩。
- 应用粒度:虚拟机适合跑重量级单体应用和成熟软件栈;容器适合跑微服务和轻量API。
- 成本模型:虚拟机按“台”计费,每台都有授权和空间开销;容器按“进程”计费,单机部署密度提高后,总体成本一般能降低30%以上(此为行业经验值,具体取决于你的业务模型)。
在云服务器上怎么选,别只盯着技术参数
2026年的云市场,没有一个答案是“永远正确”的,你的场景才是唯一的正确答案,下面按实际业务类型帮你捋一遍,附上行业惯例。
容器化部署适合什么场景先想清楚这三个场景
- 微服务架构家族:系统被拆成几十个小服务,比如用户、订单、支付、库存要各自独立升级,容器天然匹配这种“一次构建,到处运行”的部署流,用Docker Compose在单机排布,用K8s在集群编排,顺理成章。
- 持续交付和CI/CD流水线:代码每次提交都要跑测试、打包、发版,容器能保证开发环境和生产环境一致,避免“在我电脑上是好的”这个千年老梗。
- 突发流量和弹性伸缩:比如电商大促秒杀,几十个容器在几秒内同时扩展,这种场景是虚拟机做不到的,因为虚拟机在拉起时间上就输了。
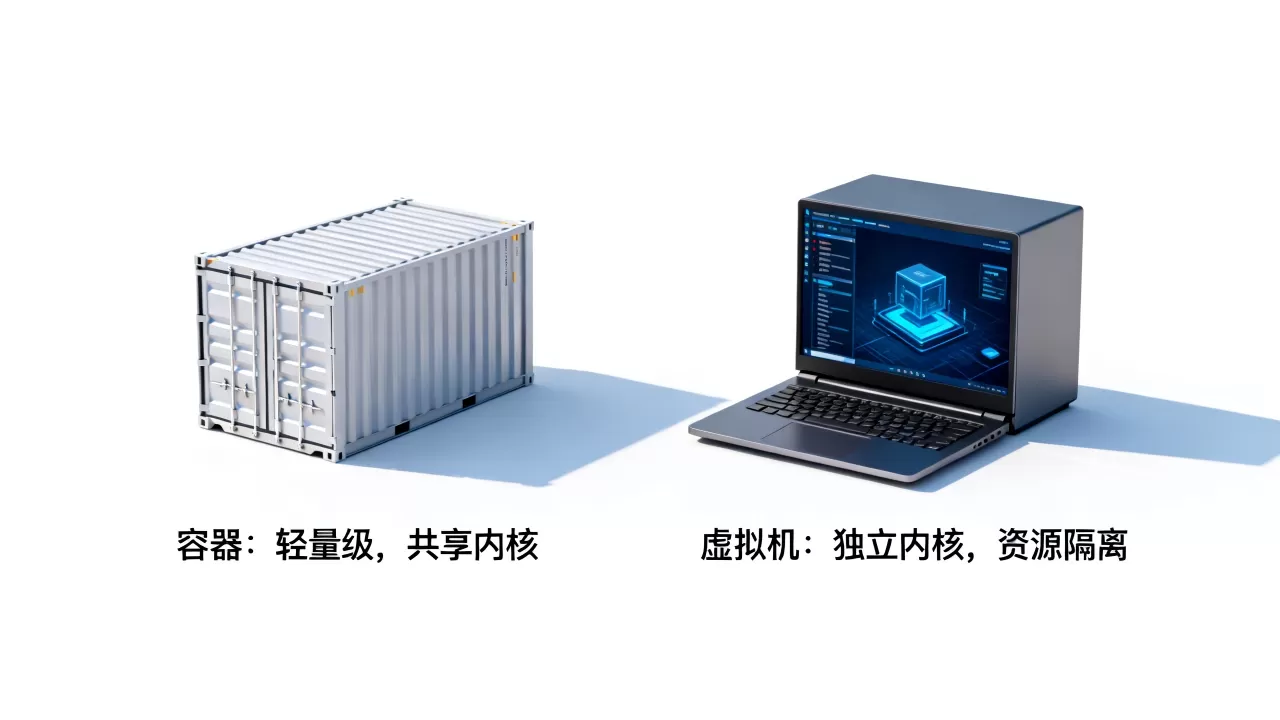
虚拟机适合什么场景,这几点始终无法被替代
- 需要传统Windows环境:老旧的.NET应用、Windows Server认证、Active Directory域控,这些只能跑虚拟机,容器在Windows生态下的兼容性虽然逐年变好,但生产环境依然以虚拟机为主导。
- 高合规和强隔离要求:金融、政务行业有硬性等保合规要求,一个租户一套独立内核是安全底线,容器共享内核这件事过不了审计那一关。
- 需要深度修改内核的负载:某些定制的网络插件、特定的防火墙策略、文件系统驱动,需要操作内核模块,这类操作只能发生在虚拟机里。
从裸机迁移到容器,这几步实操可以验证效果
如果你所在的公司还在用传统虚拟机方式部署应用,想评估是否要切到容器,我建议你按以下4个步骤验证一遍,别在办公室纯讨论方案,你可以在成本不高的前提下,拿着结果去说服团队。
- 第一步:挑一个非核心服务下手,别第一次就把订单库容器化,推荐你把某个对外提供API的Web服务迁入Docker容器,保留原虚拟机后端不动。
- 第二步:写Dockerfile并构建镜像,用一个简单的基础安装文件,放入构建目录,添加依赖,暴露服务的端口并声明启动命令,这里可以去公开仓库对比不同基础镜像版本的区别。
- 第三步:运行并做压力对比,用压测工具(比如wrk或JMeter)分别打虚拟机和容器两份服务,对比延迟和CPU占用,多数情况下,容器的QPS表现不会低于虚拟机,但部署密度会明显更高。
- 第四步:接入编排系统前先理解网络插件,凡是涉及跨主机通信,你需要理解容器网络的接入模式,这比Docker本身的指令复杂得多,也是容器化落地中最容易出坑的地方。
容器和虚拟机可以混合使用吗,聊聊2026年的真实架构
不仅容器和虚拟机可以混合使用,
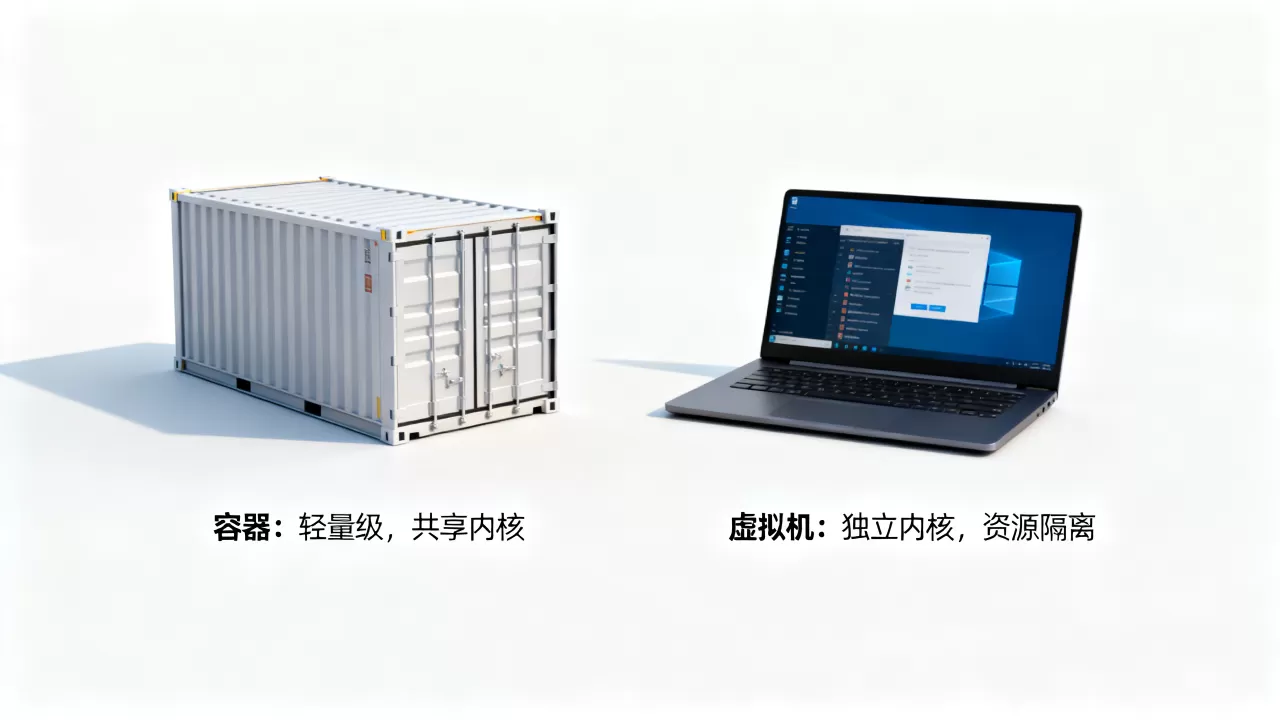
推荐的大厂生产架构本身就是“虚拟机底座+容器工作负载”的混合形态,在公有云上,你用虚拟机作为K8s集群的节点,用容器跑业务Pods,这是最经典也最稳的落地方案,这样做的好处是:你既拿走了容器在发布效率上的优势,又保留了虚拟机在底层故障隔离上的安全垫,很多做北京本地化部署的企业客户,往往是从裸金属直接上K8s,结果网络和存储的排错成本远高于预期,最后又回到虚拟机上托管节点,这不是技术退步,而是对稳定性多了一份敬畏。
云服务价格与费用陷阱:容器和虚拟机怎么选更划算
先别急着看单价,容器和虚拟机怎么选更划算不止是算流量和配置,成本差异主要体现在三块:IDC机柜、操作系统授权、运维人效,虚拟机的Windows授权费是硬支出,容器用Alpine Linux等轻量发行版则几乎可以忽略这部分,但容器的隐性成本在存储和网络方案上:如果上海的集群只是几个节点的规模,你用云盘挂载没问题;若规模扩张到上百节点,高性能文件存储和负载均衡的账单通常比计算资源更高,所以业内专家指出:预算有限的小团队,在初期采用虚拟机+少量容器的混合模式,往往比纯容器架构更省钱。
常见问题速答
容器能代替虚拟机吗?
不能,容器擅长的是应用层打包和弹性,虚拟机擅长的是强隔离和跨平台兼容,两者对底座依赖的程度不同,未来二十年依旧是共存关系。
Docker和K8s是容器的全部吗?
不是,Docker只是容器生态的一种表现工具,K8s是编排调度器,你完全可以用containerd或podman这类无守护进程工具来运行容器,很多时候它们的轻量性和安全性反而更好。
中小团队要选哪条路?
多数情况下,如果你的业务没有复杂的状态依赖,直接走“单机Docker Compose + 云端托管K8s”路线,性价比最高,如果你的业务必须跑在传统中间件(如WebLogic)或Windows组件上,那么虚拟机的兼容性会替你省下大把的改造时间。
行文至此,再把核心答案强调一遍:隔离求稳选虚拟机,弹性求快选容器。 两者不是替代关系,而是互补关系,按业务形态定位技术形态,先小范围验证容错率,再决定是否全面铺开。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/641499.html