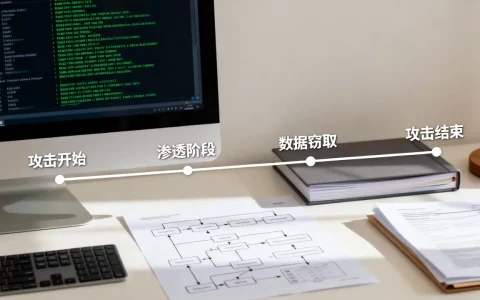
当流量风暴来临时,Anycast任播通过“多节点共享同一IP”的架构,让用户请求自动路由到离自己最近且最健康的节点,从物理层面把流量冲击分散到一张分布式网络中。
流量冲击这件事,做过运维的都懂那种无力感:一台源站扛不住,加带宽又贵得离谱,DNS切流量还有生效延迟,Anycast任播并不是什么新技术,但很多团队对它的理解停留在“知道能用,不知道怎么用”,这篇文章不聊抽象概念,直接拆解应用方式、配置路径和真实场景下的取舍。

什么场景下适合用Anycast缓解流量冲击
Anycast的本质是让多个节点对外宣告同一个IP前缀,BGP协议会根据路由距离自动把用户请求送到“距离最近”的节点,这个特性决定了它最擅长处理的,其实是两大类流量冲击场景。
突发流量集中在特定区域
比如某个地方的用户突然集中访问某个页面,或者某个热点事件带来了区域性爆发流量,传统的单点架构,所有压力都落在源站上;而Anycast的架构里,区域内的流量会先被最近的边缘节点承接,只有边缘节点处理不了的请求才会回源,这意味着,流量冲击被强行拆散了。
全局限性大流量攻击
DDoS攻击的特点是流量巨大,但分布往往比较分散,Anycast的天然优势在于,攻击流量会被路由到不同的节点,每个节点只承担总攻击流量的一小部分,这种分散机制让攻击者很难集中火力打穿某一个点,行业共识认为,Anycast是抵御大流量DDoS最有效的基础架构手段之一。
这两种场景都有一个共同特点:问题出在“流量路径”上,而不是“业务代码”上,如果你面临的是代码层面的性能瓶颈,那Anycast帮不了你。
流量冲击中的“远近”与“健康”如何权衡
距离最近并不等于响应最快,如果某个节点已经过载,或者带宽被打满,用户请求发过去反而会超时,成熟的Anycast架构里,必须有健康检查机制:节点会持续上报自己的负载状态,BGP路由策略会根据健康状态动态调整宣告范围。
实际操作层面,常见的做法是为每个节点设置容量水位线,当节点负载超过阈值时,自动收敛BGP宣告,让一部分流量自动转移到其他节点,这种机制要提前调好,不能等被打挂了再手动干预。
Anycast与DNS轮询、单播架构的对比分析
很多人会把Anycast和DNS轮询混为一谈,毕竟两者都能实现多节点负载均衡,但它们处理流量冲击时,行为模式差异巨大。
| 维度 | DNS轮询 | Anycast任播 |
|---|---|---|
| 调度粒度 | 按请求逐次解析 | 按网络路由自动选择 |
| 生效速度 | 受TTL影响,秒级到分钟级 | 毫秒级路由收敛 |
| 健康感知 | 依赖DNS健康检查,逻辑复杂 | BGP路由自动感知 |
| 攻击承受力 | 攻击仍集中在真实IP上 | 攻击被分散至多节点 |
| 会话保持 | 依赖Cookie或IP绑定 | 同源IP通常稳定路由到同节点 |

DNS轮询的问题在于,它只是分发解析结果,并不改变流量的物理路径,攻击者只要拿到源站真实IP,DNS轮询就完全不设防,而Anycast隐藏了源站IP,攻击者只能打到边缘节点上。
单播架构更直接:所有流量都访问同一个IP,多节点必须依赖负载均衡器转发,负载均衡器本身就成了瓶颈和单点。Anycast没有这个瓶颈,因为每一层都是分布式结构。
源站隐藏与链路冗余的真实价值
很多团队做防护时只关注“抗多大流量”,忽略了源站IP暴露这个致命问题,Anycast架构下,源站IP只和边缘节点通信,不直接对公网开放,即便攻击者追踪到某个边缘节点的IP,实际影响也仅限于该节点覆盖的区域,全网服务不受影响。
链路冗余的价值同样被低估,BGP协议自身有能力在多路径之间自动切换,当某条链路抖动或中断时,流量会在秒级甚至毫秒级自动切换到其他路径,这种能力在面对骨干网故障时尤其宝贵。
如何用Anycast配置防御体系,从边缘层化解冲击
架构对了,配置没跟上等于白搭,从实操视角看,一套完整的Anycast防御体系需要三层配合:网络路由层、接入控制层、业务限速层。
网络路由层:宣告策略与BGP调优
- 向所有节点宣告相同的IP前缀,且保持宣告范围一致,不一致会导致部分用户解析到错误的节点,反而增加延迟。
- 开启BGP的
as-path预置功能,让不同区域的流量走不同的AS路径,防止跨区域绕路。 - 针对节点故障,提前预设
community值,某节点整体接入能力下降时,通过community标记让上游路由器降低该节点优先级,实现秒级逃生。
调优时需要特别注意MED值和local-pref的配合,建议在测试环境做充分验证再上生产。
接入控制层:边缘节点的流量清洗策略
Anycast节点不只是转发流量,每个节点都应该是清洗节点。
- 在节点入口路由器配置RTBH(远程触发黑洞)规则,对超过阈值的单IP流量直接丢包。
- 部署基于flowspec的精细化限速,针对特定协议或端口做限速,而不是一刀切丢弃,比如UDP的反射放大攻击,可以只限制UDP高位端口的速率,不影响正常TCP业务。
- 开启BGP Source Guard,防止节点之间的源地址伪造,这一点容易被忽略,但伪造源地址会让清洗策略形同虚设。

业务限速层:与应用层防护联动
网络层清洗只能处理协议层攻击,应用层攻击(比如CC攻击)需要业务侧配合。
在边缘节点的接入层配置令牌桶限速,每IP每秒允许的请求数按业务模型估算,计算方式很简单:峰值QPS ÷ 边缘节点数 ÷ 平均每用户请求数 = 安全的单IP限速值,过滤条件不能只依赖IP,要结合User-Agent和Cookie特征识别异常请求。
Anycast落地部署的四个关键阶段
纸上谈兵没有意义,真实部署流程分四个阶段。
第一阶段:测试环境验证
先搭建两个模拟节点,通过BGP社区实验验证路由收敛时间,重点测试:一个节点挂掉时,另一个节点接替突发流量是否会造成过载,多数情况下,需要在这个阶段调整节点容量规划,确保单节点故障余量不小于30%。
第二阶段:小流量灰度上线
选择1-2个区域,把10%左右的用户流量切到Anycast网络,观察延迟曲线、丢包率、回源比例三个核心指标,回源比例特别重要,如果回源比例过高,说明边缘节点没有起到缓存/转发作用,架构存在配置问题。
第三阶段:全量切换与源站保护
将所有流量切换到Anycast网络后,源站只开放白名单IP给边缘节点访问,可以在防火墙上添加规则:只允许边缘节点所在网段访问源站的核心端口,彻底切断公网直连通道。
第四阶段:持续攻防演练
部署完成不等于安全了,建议每隔一季度进行一次模拟演练:制造流量峰值,观察节点自动扩容和BGP收敛的实际表现。绝大多数配置问题,都是在演练中才暴露出来的。
成本考量:自建还是使用服务商
Anycast的部署成本主要在前期的网络基础设施投入上,自建一套Anycast网络,需要考虑:多地域的基础机房成本、BGP带宽月费、路由设备投入,以及专业网络工程师人力成本,统计显示,自建Anycast的整体成本远高于使用头部云服务商的Anycast服务。
从运维复杂度看,对于绝大多数不具备专职网络团队的公司,使用服务商的Anycast服务更稳妥,服务商通常提供现成的BGP宣告管理界面和流量清洗能力,省去自己维护路由策略的负担。
哪些情况下不应使用Anycast缓解流量

Anycast再强也有边界,如果你的业务符合以下情况之一,优先考虑其他方案。
业务强依赖单地域部署,比如数据合规要求数据不能出境,或者业务需要直连内网数据库,Anycast的分布式架构就成了负担。
流量模型过于集中,Anycast的分散逻辑是“按距离就近接入”,如果90%的流量都来自同一个城市,那么大部分流量还是会集中到同一个节点,这种情况下,Anycast的分散效果非常有限,不如直接用单点弹性带宽。
用户规模极小或业务量极低,Anycast是典型的规模效应架构,当总流量很低时,多节点运营的成本分摊会让单次请求成本显著上升,性价比不高,小型业务更适合用DNS+CDN方案过渡。
Anycast不是万金油,但它确实是当前应对流量冲击的高性价比架构方案,核心逻辑很简单:让流量在到达源站之前,就被分散、被过滤、被化解,对于已经深度使用云服务的企业,利用现成的Anycast能力在应用层之上再加一层网络层保护,是成本可控且见效较快的路径。
关于延迟与可用性的最终确认
Anycast的经典指标是“路由收敛时间”指某个节点不可达时,流量切换到其他节点所需的时间,优秀实现的收敛时间可以控制在毫秒级。
同时需要注意一个细节:Anycast对TCP长连接不太友好,因为TCP连接一旦建立,中途切换节点会导致连接断开,对于长连接场景(比如WebSocket),需要评估业务容忍度,必要时使用任播+四层代理的混合架构。
Anycast常见疑问解答
Anycast能完全防御DDoS攻击吗?
不能,Anycast能分散流量压力,但攻击流量总量一旦超过所有节点带宽总和,依然会造成服务不可用,针对特定应用层协议的攻击,需要配合WAF和限速策略,Anycast是防护体系中的一层,不是全部。
Anycast和CDN有什么本质区别?
CDN关注的是内容缓存和就近分发,Anycast关注的是网络路径和流量调度,两者可以叠加使用:Anycast负责把流量引导到合适的边缘节点,CDN负责在边缘节点上提供内容缓存能力,在实际架构中,很多CDN服务商本身就用了Anycast作为底层调度机制。
如何监测Anycast节点的健康状态?
常用的方式是主动拨测结合被动监控,从不同地理区域部署拨测点,定期访问服务端重点接口,监控每个节点的响应码和延迟,被动监控侧,关注BGP路由状态、节点带宽使用率、SYN队列深度三个指标,当SYN队列深度持续超过上限值的60%时,说明该节点可能正在遭受SYN Flood攻击,需要介入处理。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/643151.html