SYN Flood攻击之所以能靠半连接耗尽服务器资源,核心在于攻击者只发送大量伪造源IP的SYN包,让服务器为每个“未完成握手”的连接分配半连接队列条目并反复重传SYN-ACK,队列被虚假条目占满后,正常用户的TCP握手请求无法进入,服务器端口便拒绝新连接。
SYN Flood攻击怎么防御:先看懂半连接如何被塞满
要理解防御,先理解半连接这个“半开房间”。

三次握手留下的半开房间
TCP建立连接需要三次数据交互,客户端先发一个SYN包,服务器收到后回复SYN-ACK,并把这次未完成的连接放入一个临时区域,这个区域就是半连接队列,在Linux系统中也叫SYN队列。
- 客户端发SYN:相当于敲门。
- 服务器回SYN-ACK:相当于开门并等对方进来。
- 客户端回ACK:握手完成,连接从半连接队列转入已连接队列。
正常情况下,最后一步ACK在几毫秒内就会到达,半连接队列里的条目被快速释放,几乎不会被占满。
伪造源IP让服务器空等
SYN Flood攻击不按这个节奏走,攻击者发送大量SYN包,却把源IP伪造成不存在的地址或不可达的IP。
- 服务器收到SYN后,照常回复SYN-ACK。
- 这些回复包发往伪造地址,永远得不到ACK。
- 服务器只能等待,并启动重传机制。
- Linux系统默认会重传SYN-ACK多次,累计等待时间可能达到数十秒甚至更长。
等待期间,每一个虚假SYN都占用一个半连接队列条目,攻击者用很小的发包量,就能让队列塞满,正常用户发来SYN时,服务器已经没有位置安排它,只能丢弃。
半连接队列大小天然有限
半连接队列不是无限大的,Linux系统中有参数控制,常见默认值较小,可能只有数百到数千,攻击者不需要维持大流量,只要持续补位,就能让队列长期处于占满状态。
- 队列满时,新SYN会被丢弃。
- 即使有正常连接完成握手,释放出的位置也会被攻击SYN迅速占掉。
- 业务表现为“能ping通,但网站打不开”。
服务器被SYN Flood攻击表现:从连接状态到业务抖动
很多运维第一次遇到SYN Flood时,会先怀疑是带宽打满或CPU过载,但半连接耗尽的表现不太一样。
攻击发生时常见的几个现象
- 外部用户访问网站间歇性失败,刷新多次可能成功一次。
- 服务器本身负载不一定很高,CPU和内存可能都很平稳。
- 用
ss -s查看,发现大量synrecv或SYN-RECV状态的连接。 - 执行
netstat -an | grep SYN_RECV | wc -l,数量远高于正常水平。 - 正常TCP连接建立时间明显变长,应用层日志出现连接超时。
正常高并发与SYN Flood的直观对比
| 对比项 | 正常高并发 | SYN Flood攻击 |
| 半连接状态 | 出现快、释放快 | 大量堆积、长时间不释放 |
| CPU使用率 | 通常随请求量上升 | 多数情况下不高 |
| 带宽占用 | 可能有明显流量 | 可能并不大 |
| 客户端IP | 真实且分散 | 大量伪造或异常 |
| 握手完整性 | 三次握手快速完成 | 永远停在第二步 |
这就是半连接攻击的迷惑性:服务器看起来没被“打死”,但业务已经不可用。
如何快速确认半连接队列被打满
在Linux服务器上,可以执行以下命令观察:
ss -s
netstat -an | grep SYN_RECV
sysctl net.ipv4.tcp_max_syn_backlog
如果SYN_RECV条目持续接近或超过系统半连接队列上限,基本可以判断正在遭受SYN Flood攻击或类似半连接消耗。
SYN Flood和CC攻击区别:为什么半连接更怕“空占位”
很多用户会问:SYN Flood和CC攻击区别到底是什么?简单说,一个打的是内核握手队列,一个打的是应用处理能力。
攻击层级不同
- SYN Flood发生在TCP握手阶段,连接尚未建立。
- CC攻击发生在HTTP层,连接已经建立,请求已经到达应用。
- SYN Flood不需要完成握手,CC攻击必须完成完整TCP握手。
资源消耗点不同
- SYN Flood消耗的是半连接队列、SYN-ACK重传次数、内核网络栈处理SYN包的能力。
- CC攻击消耗的是服务器CPU、内存、数据库连接、应用线程等资源。
- SYN Flood流量可能很小,CC攻击流量往往更大且请求内容更真实。
防御位置不同
- SYN Flood可以在网络入口、防火墙、内核参数层防御。
- CC攻击需要在应用层做限速、验证码、行为分析、WAF规则等。
| 对比维度 | SYN Flood | CC攻击 |
| 攻击阶段 | TCP握手阶段 | HTTP请求阶段 |
| 是否完成握手 | 否 | 是 |
| 主要消耗资源 | 半连接队列和重传 | 应用层计算和连接 |
| 源IP真实性 | 多数伪造 | 可能真实 |
| 单台攻击成本 | 较低 | 相对更高 |
SYN Flood更像“空占位”,它不干活,却把门厅占满,让真正要进来的人进不来。
SYN Flood攻击防护多少钱:先算清资源账再选方案
防护成本没有统一数字,要看攻击峰值、业务重要性和部署方式。
自建参数加固:成本几乎为零
如果攻击量不大,可以先调整系统参数,以下命令可直接在Linux服务器执行:
sysctl -w net.ipv4.tcp_syncookies=1
sysctl -w net.ipv4.tcp_synack_retries=2
sysctl -w net.ipv4.tcp_max_syn_backlog=4096
sysctl -w net.ipv4.tcp_abort_on_overflow=1tcp_syncookies=1:启用SYN Cookie,半连接队列满时不再直接丢弃SYN,而是用Cookie验证客户端真实性。tcp_synack_retries=2:减少SYN-ACK重传次数,缩短虚假半连接占用时间。tcp_max_syn_backlog=4096:适当调大半连接队列上限,但不宜过大。tcp_abort_on_overflow=1:队列溢出时直接重置,防止拖垮正常服务。
这些调整不花一分钱,适合中小规模攻击或临时应急。
机房硬件防火墙与云高防:按带宽和地域计费
攻击量超过服务器自身处理能力时,需要前置清洗,成本主要由防护带宽、保底值和地域决定。
- 北京服务器防SYN Flood的高防IP,因一线城市带宽资源紧张,价格通常高于中西部节点。
- 按保底防护带宽计费,弹性防护部分按实际攻击峰值另外结算。
- 防护峰值越高,单位成本越高,但业务可用性保障越强。
选择时要先评估历史攻击峰值,避免买了低防挡不住,或买高防造成浪费。
不同场景的防护成本逻辑
- 个人开发者或小型站点:先用系统参数加固和CDN基础防护,成本极低。
- 中型企业业务:可采购云高防IP,按需开启弹性防护。
- 金融、游戏等高可用业务:需要多机房部署和运营商级清洗,成本较高,但能支撑更大攻击。
北京服务器防SYN Flood:地域与机房选择中的半连接视角
地域会影响防护资源的成本和延迟,但不改变防护原理。
为什么北京机房更需要在入口层做清洗
北京作为核心节点,业务集中、带宽成本高、攻击流量也更容易汇聚,部署在北京机房的服务器一旦遭遇SYN Flood,如果只靠单机参数调整,半连接队列可能在数秒内被占满。
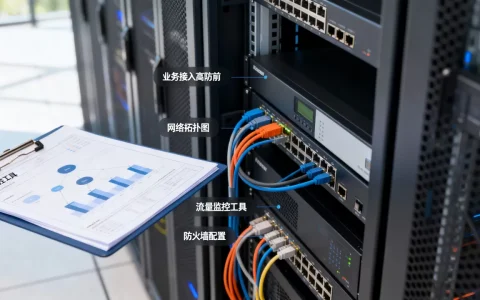
- 入口层清洗设备可以在攻击包到达服务器前识别并丢弃伪造SYN。
- 高防IP的BGP线路能分方向引入流量,降低正常用户访问延迟。
- 对于业务用户主要在北方的系统,北京节点能兼顾防护和访问速度。
地域选择的实际逻辑
- 业务用户集中在华北:优先选择北京或周边高防节点。
- 业务用户分布全国:可考虑多地部署,把SYN Flood清洗分散在各入口。
- 预算有限:可以先在源站开启SYN Cookie,再用地域性CDN做基础过滤。
无论选哪个地域,核心思路都一样:把伪造SYN挡在源站前面,不让它进入内核半连接队列。
半连接耗尽问题的核心结论
SYN Flood利用的不是流量洪峰,而是TCP握手过程中“等待确认”的时间差,服务器为每个SYN分配资源,攻击者却从不完成握手,防御的关键就是缩短等待、验证真实性、在入口层丢弃伪造包,系统参数加固、SYN Cookie、高防清洗,三层组合能把半连接攻击的威胁降到可控范围。
Q&A:关于SYN Flood半连接攻击的3个关键问题
SYN Flood攻击怎么防御最有效?
最有效的做法是组合防御,先启用SYN Cookie,防止半连接队列满时直接拒绝新连接,再调低SYN-ACK重传次数,减少虚假条目占用时间,攻击量较大时,在机房入口或云高防层做清洗,识别并丢弃伪造源IP的SYN包,多层组合比单一手段更可靠。
服务器被SYN Flood攻击表现和正常高并发有什么区别?
正常高并发下,半连接状态快速出现也快速释放,CPU通常随请求量上升,客户端IP真实分散,SYN Flood攻击时,大量SYN_RECV状态长时间堆积,CPU可能不高,带宽占用也不大,但新连接建立失败,源IP大量伪造或异常,用ss -s和netstat -an | grep SYN_RECV可以直观判断。
SYN Flood攻击防护多少钱才算合理?
防护成本与攻击峰值和部署方式相关,系统参数加固几乎无成本,适合中小攻击,云高防IP按防护带宽计费,北京等一线城市价格偏高,需要根据历史攻击峰值和业务可用性要求评估,合理成本应当覆盖实际遭遇的攻击规模,同时避免为用不到的防护峰值付费。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/637484.html