证书到期轮换在分发网络中实现无感切换,核心思路是让旧证书坚持到最后一秒,新证书提前就位,通过热加载和中心化下发让边缘节点各自独立完成切换,全程不中断任何在线连接。
分发网络最大的特点是节点多、分布广、各自为战,一个源站的证书到期,影响可能波及几十个边缘节点,如果像传统单机运维那样停服替换,用户访问会直接报错,体验瞬间崩塌,所以无感切换的本质不是”切得快”,而是”切得巧”让每个节点在用户无感知的间隙里完成新旧交替。

分发网络中证书轮换为什么容易翻车
证书轮换本身是个标准化操作,但在分发网络里,复杂度会被放大几个量级,问题的根源在于状态分散。
源站证书更新后,边缘节点不会自动感知,它们各自维持着与源站的长连接,这些连接里缓存着会话票据、TLS握手参数,当源站的新证书生效,旧连接还在尝试用旧密钥解密数据,握手必然失败,更麻烦的是,每个边缘节点的缓存清理时机不同,有的节点可能几分钟后就拉取新证书,有的可能拖到连接池耗尽才被迫重建。
行业共识认为这种不一致性是证书轮换事故频发的头号元凶,某CDN服务商的运维日志显示,相当一部分证书相关故障并非来自源站配置错误,而是边缘节点在切换窗口期拿到了不完整或过期的证书链,这类故障的特点是间歇性报错用户访问时而正常时而报SSL错误,排查起来极其棘手。
分发网络中证书无感切换的核心方法
既然问题出在状态分散,解决办法就是两条路:要么让所有节点在同一时刻完成切换,要么让切换过程对连接完全透明,实践中,透明化远比”精确同步”更容易实现。
用Nginx热加载实现证书无感切换
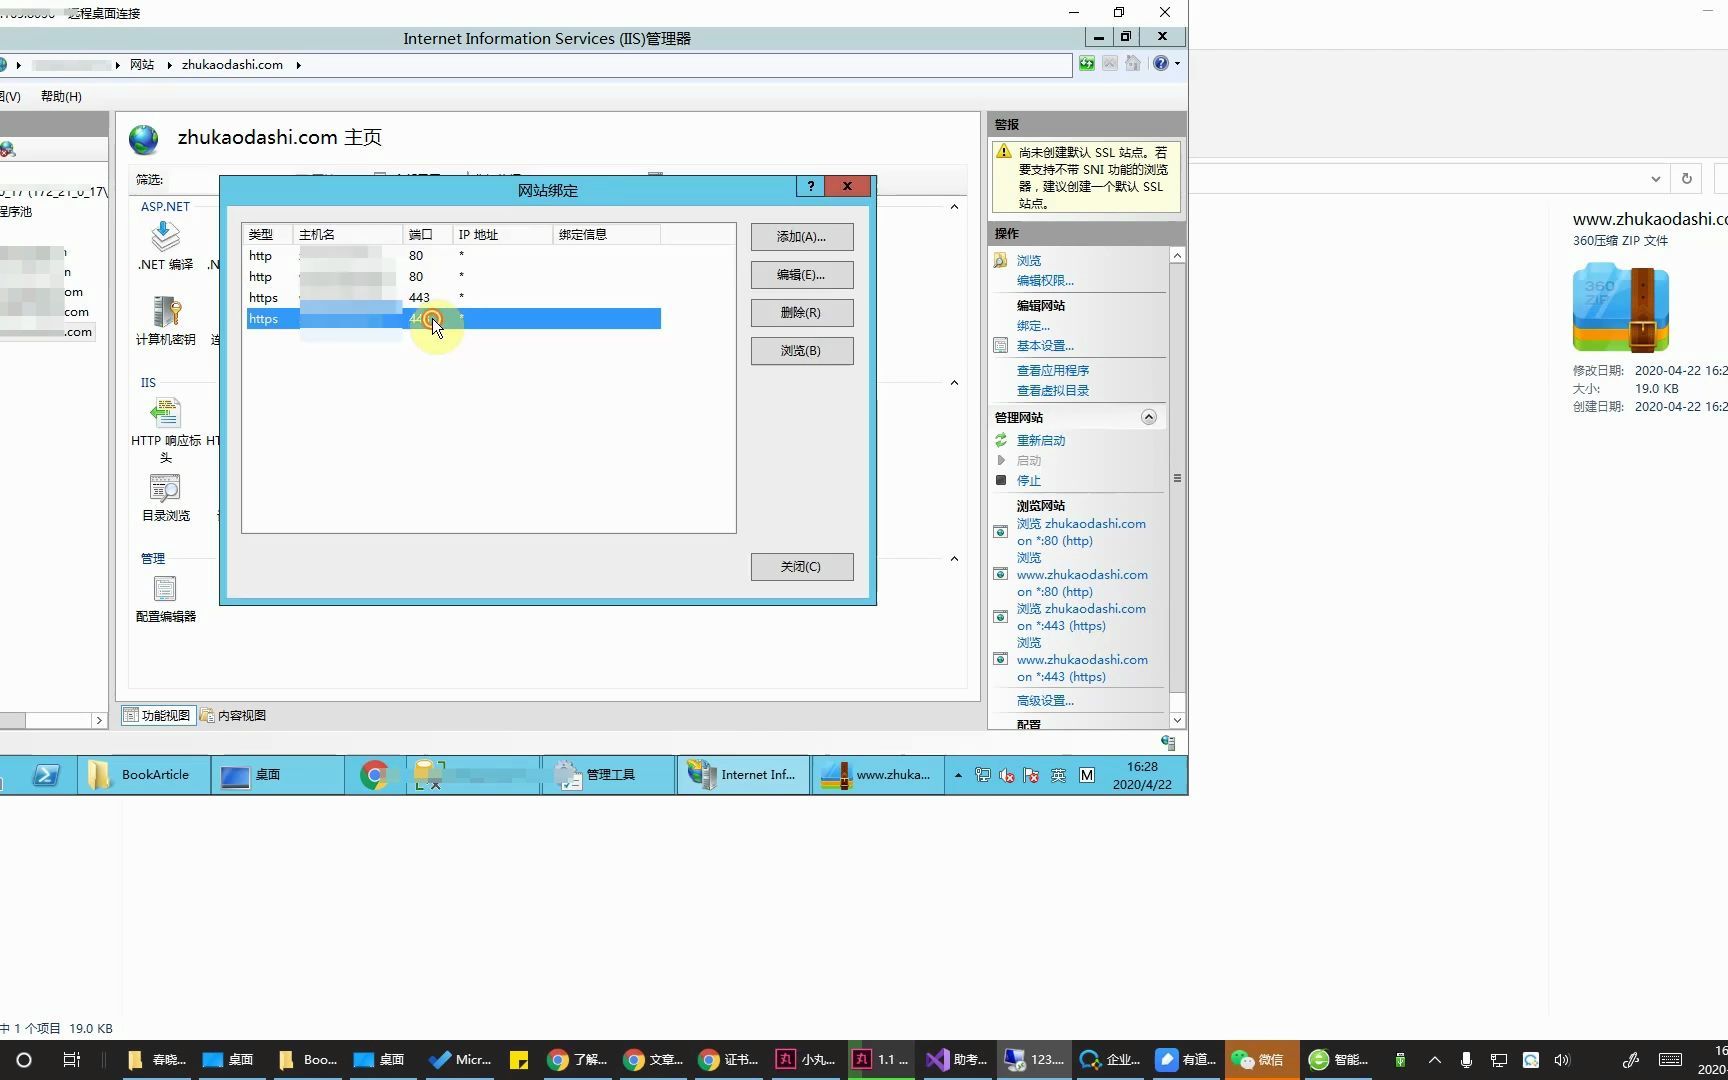
Nginx的平滑重载机制是分发网络中最基础也是最可靠的证书轮换手段。nginx -s reload命令会通知worker进程重新加载配置和证书文件,但它不会粗暴杀死现有连接,新连接使用新证书,旧连接继续沿用旧配置直到自然断开。
关键点在前端需要配置好证书路径,在Nginx配置中,将证书文件指向一个符号链接,轮换时只需替换链接指向,然后执行reload,这样即使用户在重载瞬间发起新请求,也能拿到匹配当前连接的证书版本。
操作路径如下:
- 生成新证书并上传至服务器
- 更新符号链接指向新证书文件
- 执行
nginx -s reload触发平滑重载 - 观察错误日志确认旧连接正常完成
这里有个容易被忽略的细节:Nginx的reload并非零成本,如果节点同时收到大量新请求,worker进程在重载瞬间可能需要短暂停顿来处理新连接,对于高并发节点,建议在低峰期操作,或者分批重载。
通过OpenResty动态证书解决多节点同步问题
如果分发网络的边缘节点数量庞大,手动逐台执行reload根本不可行,业内常用的做法是借助OpenResty的lua-resty-core库实现证书动态加载让证书直接存放在共享内存中,通过API接口随时更新,无需reload进程。
这种方案的优势在于,证书更新通过网络请求分发,源站发布新证书后,边缘节点通过API拉取并写入本地缓存,毫秒级生效,连接层面完全无感知,因为TLS握手过程本身会动态从共享内存中读取证书。
实施时需要建立一个简单的证书管理接口:
- 源站生成新证书后调用接口上传
- 边缘节点定期轮询或接收推送通知
- 节点将新证书写入etcd或Redis,OpenResty从存储中读取
- 已建立的连接不受影响,新握手使用新证书
这种方式对于分发网络尤为合适,因为它天然适应”中心发布、边缘拉取”的架构,不过它对运维能力要求较高,需要确保证书存储的安全性,避免API接口被滥用导致证书泄露。
使用网关层统一终止TLS
分发网络另一种常见的无感切换策略是在入口网关处统一终止TLS,证书轮换只影响网关层,下游节点全部使用HTTP明文通信。
这种做法在很多大型分发网络中被采用,原因很简单:证书集中管理后,轮换过程只涉及网关的配置更新,网关通常有主备或多活机制,逐个重启不影响整体可用性,下游节点因为不参与TLS握手,完全感受不到证书变更的影响。
具体实施时,网关需要配置证书热更新能力,Kong Gateway支持证书通过Admin API动态下发,执行后立即生效;Envoy通过SDS(Secret Discovery Service)从控制面获取证书,控制面更新证书后,数据面自动拉取并应用。
这种方案的代价是,内部节点之间的HTTP通信需要额外的网络安全措施,比如防火墙策略、网络ACL、mTLS认证等,以防内网被横向渗透。
分发网络中证书无感切换的具体操作步骤
有了方法框架,落地时还需要一个可复制的执行流程,这里给出一套适用于大多数分发网络场景的轮换步骤。
第一步:梳理节点证书分布情况
动手之前,先摸清楚这张网里有多少节点在用这张证书,包含源站、边缘节点、负载均衡器、WAF节点等,输出一张完整的资产清单,标注每个节点的证书路径、生效方式(Nginx路径指向、环境变量、K8s Secret等)、连接状态评估。
第二步:验证新证书的兼容性
新证书安装前,先在测试环境里做全链路验证,主要检查三件事:证书链是否完整(中间证书要拼全)、私钥与证书是否匹配、OCSP信息是否正确,很多分发网络事故出自中间证书缺失,导致部分客户端无法验证证书有效性。
第三步:构建双证书并行期
这一条极其关键:在新旧证书切换之间留出一个并行期,让新证书在部分节点上先行生效,观察运行状态,再逐步覆盖全部节点,这实质上就是灰度发布思路在证书轮换中的应用。
分批次操作时,可以按地域或节点权重来划分批次,也可以通过配置中心动态下发参数来控制节点的证书版本,观察指标包括节点错误率、TLS握手失败次数、延迟波动。
第四步:监控与回滚预案
切换完成后,不能立刻松懈,接下来一段时间内需要关注安全事件和性能指标,一旦发现异常需及时回滚,由于证书文件是符号链接指向的,回滚只需要把链接指回旧证书并执行reload。
平时就应该准备好回滚脚本,内容包括旧证书的备份、快速执行reload的命令、以及通知关联方的机制,有备无患,在实际操作中往往能救命。
分发网络中证书轮换的几个隐藏坑
实操中,一些并不起眼的细节可能让整个无感切换变成”有感事故”,提前熟知这些坑,能帮你在真正操作时少走弯路。
边缘节点时间不同步会导致验证失败
分发网络节点分布在不同地域,物理机时钟漂移问题时有发生,证书的notBefore和notAfter校验依赖系统时间,如果某个节点的时间滞后于新证书生效时间,该节点会认为证书尚未生效而拒绝加载,需要在每个节点上配置NTP服务并保证其正常运行。
OCSP状态查询可能成为瓶颈
部分客户端在做TLS握手时会通过OCSP协议查询证书的吊销状态,如果证书轮换后节点大规模报错,而新证书的OCSP响应存在异常,就会导致连接失败,建议在节点上配置OCSP Stapling,由节点主动获取响应并存缓存,避免每个客户端都去请求OCSP服务器。
静态资源缓存中的证书校验
如果分发网络承担音频、视频等大文件分发,
边缘节点的缓存中可能存储着与旧证书相关的加密片段,证书切换后,这些缓存文件与节点上的新证书不匹配,会导致用户下载中断,这种情况下,需要清理对应资源的缓存并让后续请求回源拉取新内容,操作前评估清楚哪些资源会被影响,能做预热的尽量提前预热。
CDN场景下的证书无感切换独特策略
通用步骤适用于自建的分发网络,但对使用公有云CDN服务的用户,策略上有更多取舍空间。
选用支持证书自动轮换的CDN服务商
一个有自动轮换能力的CDN服务商,能大幅降低证书管理工作量,通常情况下,CDN服务商会提供证书管理后台,你只需上传新证书,系统自动将其实施到全节点,无需任何手动干预,据工信部数据,国内主流CDN服务商均已支持此类功能,只是各自对切换粒度和回滚机制的设计不同。
选择时重点考察几个方面:
- 切换时是否对连接进行优雅排空
- 是否支持证书灰度下发
- 是否有切换事件日志可供审计
- API接口是否完备,能否与你的配置中心打通
利用多证书期备避免临期慌乱
在证书管理策略上,建议始终保证两套证书在有效期,新证书提前30天申请并部署到部分节点上,临期时只需把流量切到新证书,这样即使审核流程拖延或证书签发故障,也不会影响现有业务。
近年来,自动化证书管理工具越来越成熟,例如ACME协议的广泛支持,让证书的签发和续期都能以脚本方式完成,配合DNS API验证,可以实现完全无人干预的证书生命周期管理。
证书到期轮换常见问题解答
Q: 证书轮换后需要重启所有边缘节点吗?
不需要,在配置了热加载机制的前提下,执行nginx -s reload即可让节点感知新证书,无需重启进程,对于不支持热加载的节点类型,也只需重启该节点的服务进程,而非重启整台服务器,边缘节点的TLS握手是独立的,新发起的握手会读取最新证书,已建立的连接在过期前不会被强制中断。
Q: CDN证书自动轮换方案一定比手动切换稳定吗?
自动轮换提升了操作效率,但稳定性取决于方案设计,好的自动轮换方案会做好灰度切换、失败回滚、旧连接排空等细节,真正决定能否无感切换的是底层架构是否支持热加载、是否在网关层统一管理证书、是否有完善的监控警报,自动化的价值在于减少人为失误,而不是掩盖架构缺陷。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/647507.html