本地Tomcat端口映射的核心操作是把Tomcat的HTTP端口(默认8080)通过路由器转发规则暴露到公网,并同步放行服务器防火墙和云安全组,让外部设备通过你的公网IP加端口号直接访问。
映射前先摸清自己的网络环境
做端口映射之前,先搞清楚你手里的网络资源属于哪种情况,这一步搞错了,后面全白搭。
看你的Tomcat跑在哪台设备上
- 如果是个人电脑本地开发,Tomcat默认监听
0.0.1,外部请求根本进不来,必须改成0.0.0改法稍后说。 - 如果是云服务器,公网IP是现成的,不需要路由器转发,重点在云控制台的安全组规则。
- 如果是公司内网或家里宽带,大概率没有独立公网IP,运营商给的是大内网地址,这时候传统端口映射就失效了,需要配合内网穿透工具。
确认Tomcat端口是否正常监听
打开命令行工具,输入下面命令查看:
netstat -ano | findstr 8080
Linux系统用:
netstat -tlnp | grep 8080
看到LISTENING状态说明Tomcat已经在监听端口,如果监听地址是0.0.1:8080,代表只允许本机访问,需要修改Tomcat配置文件。
找到配置文件改监听地址
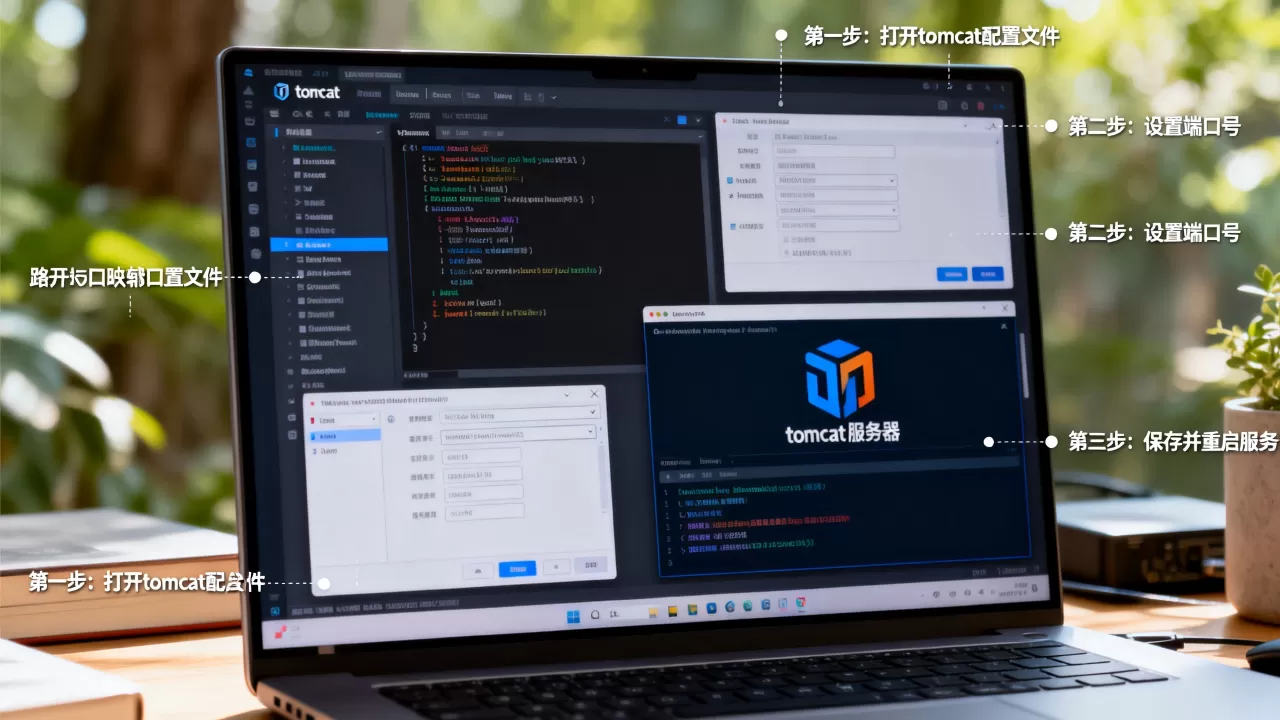
Tomcat的conf/server.xml文件里,找到Connector节点:
<Connector port="8080" protocol="HTTP/1.1" address="0.0.0.0"/>
把address改成0.0.0,然后重启Tomcat,重启命令:
cd tomcat/bin
sh shutdown.sh
sh startup.sh
路由器端口映射:从局域网到公网的关键一跳
如果你的Tomcat部署在家庭或办公室局域网内的某台电脑上,想从外面访问,需要在路由器上做端口映射,业内专家指出,多数家用路由器端口映射配置出错,根源在于把内网IP填错或者没给设备绑定静态IP。
第一步:给电脑设置固定内网IP
路由器DHCP分配的IP地址是动态的,今天分配168.1.100,明天可能变成168.1.101,映射关系就会失效,进入电脑的网络适配器设置,手动配置静态IP:
- IP地址:
168.1.100(根据你路由器网段调整) - 子网掩码:

255.255.0
- 默认网关:
168.1.1
第二步:登录路由器管理后台
在浏览器输入网关地址,通常是168.1.1或168.0.1,输入管理员密码登录,不同品牌的路由器界面有差异,但功能名称基本都是“端口映射”“虚拟服务器”或“转发规则”。
第三步:添加端口映射规则
点击“添加规则”或“新增条目”,填写以下内容:
- 外部端口:
8080(公网访问时使用的端口,可以改成像18080这样的高位端口) - 内部IP地址:
168.1.100 - 内部端口:
8080(Tomcat实际监听的端口) - 协议类型:选择
TCP(HTTP基于TCP协议) - 启用状态:勾选
保存后,用手机流量(不要连WiFi)访问http://你的公网IP:8080,能打开Tomcat默认页面就算成功了。
防火墙放行:端口映射不生效的头号嫌疑对象
路由器配置没问题,公网IP也正确,但就是访问不了,大概率是防火墙拦住了,Windows系统、Linux系统以及云安全组都要逐一排查。
Windows防火墙放行端口
打开“控制面板”→“Windows Defender防火墙”→“高级设置”,点击“入站规则”→“新建规则”,选择“端口”,协议选“TCP”,特定本地端口填8080,选择“允许连接”,应用到所有配置文件即可。
Linux系统iptables放行
CentOS或Ubuntu系统执行:
# 添加8080端口放行规则
iptables -A INPUT -p tcp --dport 8080 -j ACCEPT
# 保存规则
service iptables save
云服务器安全组配置
如果你用的是简米云、酷番云这类云主机,除了系统防火墙,还得在云控制台配置安全组,进入实例详情页→安全组→配置规则→添加入方向规则,端口范围填8080/8080,授权对象填0.0.0/0表示允许所有IP访问。
行业共识认为,云服务器端口映射失败案例中,超过一半是因为安全组规则没配置或配置错误,这个步骤排在排查第一位。
没公网IP的替代方案:内网穿透工具实战对比
家里宽带没有公网IP,或者不想折腾路由器设置,内网穿透工具是更省心的选择,以下是三种主流方案的对比:
| 方案 | 免费版速度 | 配置难度 | 稳定性 | 适用场景 |
|---|---|---|---|---|
| 花生壳 | 1Mbps左右 | 低,有图形界面 | 中等,免费版偶尔掉线 | 临时演示、个人项目 |
| frp | 取决于服务器带宽 | 高,需要自备云服务器 | 高,全可控 | 长期稳定使用 |
| ngrok | 随机域名,速度一般 | 低,命令即可启动 | 中等 | 快速联调测试 |
frp内网穿透配置实例
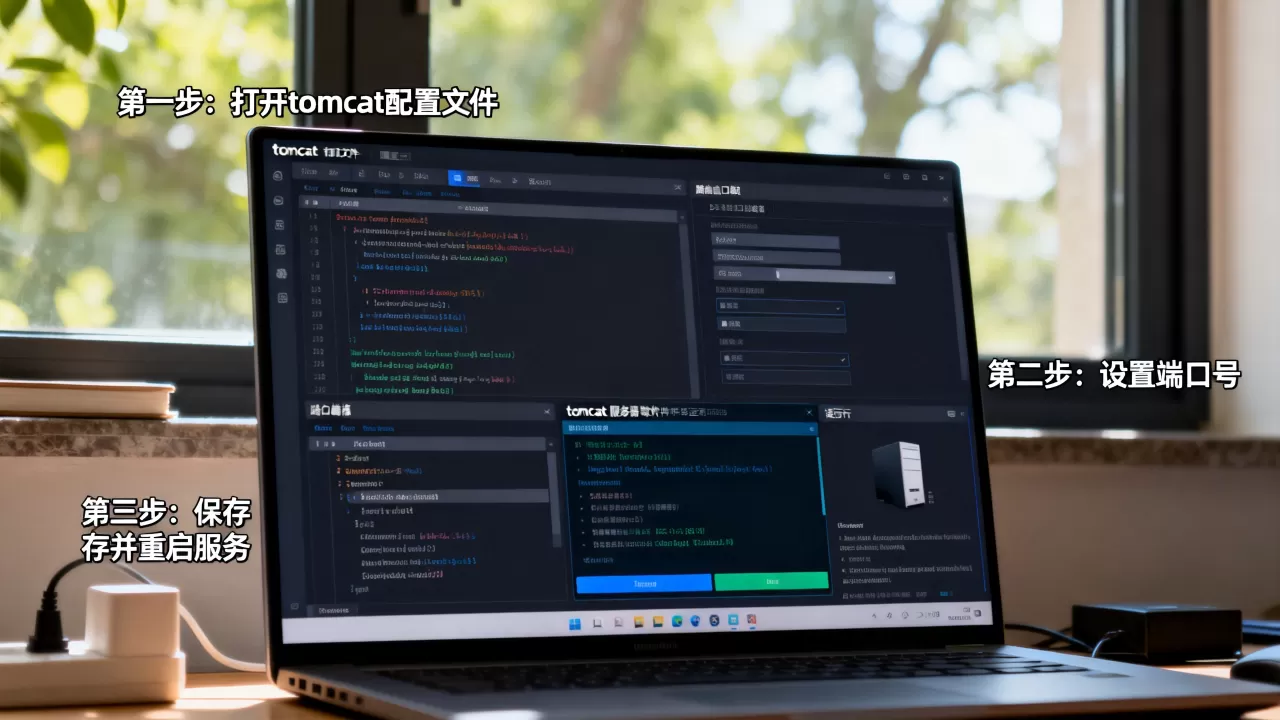
frp采用客户端-服务端架构,你的云服务器作为服务端,本地电脑作为客户端。
服务端frps.ini配置:
[common]
bind_port = 7000
客户端frpc.ini配置:
[common]
server_addr = 你的云服务器公网IP
server_port = 7000
[tomcat]
type = tcp
local_ip = 127.0.0.1
local_port = 8080
remote_port = 8080
启动服务端后,运行客户端程序,就能通过http://你的云服务器IP:8080访问本地Tomcat。
映射验证与排错清单
端口映射配好后,不一定一次就能通,按下面的顺序自查。
先测局域网访问
在局域网内另一台设备的浏览器访问http://192.168.1.100:8080,通了说明Tomcat本身没问题,不通就检查Tomcat监听地址和Windows防火墙。
再测公网访问
用手机流量访问http://公网IP:8080,打不开先ping公网IP看通不通,通的话逐项检查路由器映射、防火墙、安全组。
用端口检测工具辅助排查
国内常用的端口扫描工具网站(如站长工具、ipip.net提供的端口检测),输入公网IP和端口号,可以快速判断外部能否访问到该端口,返回“端口开放”说明映射链路已通,返回“超时”则按排查清单逐项核对。
常见问题快速对照
- 昨天能访问今天不能:看路由器是否自动重启导致IP变了,检查电脑IP是否变为DHCP动态分配。
- 外网能访问但非常卡:再看是不是路由器映射的协议类型选错了,UDP会导致TCP请求异常。
- 端口改了但访问的还是旧页面:浏览器缓存问题,强制刷新或换浏览器试。
- 路由器里做了双WAN口或DMZ主机:DMZ和端口映射不兼容,优先用DMZ指向内网IP,映射规则会自动生效。
Tomcat映射到域名:让访问更方便
公网IP地址不好记,还面临运营商定期换IP的问题,配置动态域名解析(DDNS)可以解决。
大部分路由器自带DDNS功能,在“动态DNS”设置里绑定花生壳或no-ip域名,路由器会在IP变化时自动更新域名解析,没有公网IP的用内网穿透工具,如cpolar、natapp这类国内工具,自带免费二级域名,指向Tomcat的映射端口,访问时直接用域名即可。
QQ群截图里常看到的“内网穿透工具推荐哪个好”这类问题,其实就是看你的使用频率和数据量,偶发调试用免费版即可,常驻开发建议自己搭frp服务端,成本一个月几十块钱。
关掉Tomcat端口映射时,记得把前面添加的规则全部清理干净,包括路由器转发条目、防火墙入站规则和云安全组规则,避免服务器长期暴露在公网产生安全隐患,配置过程中如果重启Tomcat不生效,检查conf/server.xml里的address字段是否每处Connector都改对了默认配置里有HTTP和AJP两个连接器,只改HTTP对应那个就够了。
Tomcat端口映射常见问题汇总
问:本地Tomcat端口映射做完了,手机能访问电脑上的网站,但用域名访问不了,怎么把域名绑定到Tomcat端口?
先在域名服务商控制台添加一条A记录,把域名指向你的公网IP,如果你的Tomcat直接用8080端口接收请求,访问时需要在域名后面加8080,如果希望直接输入域名就能访问(默认80端口),需要在Tomcat的server.xml里把Connector的port改成80,或者用Nginx做反向代理将80端口转发到8080,改端口后记得重启Tomcat并重新检查防火墙和安全组规则。
问:公司局域网的Tomcat想映射到公网供外地同事访问,但路由器权限不在自己手里,有什么不依赖路由器的办法吗?
在不改动公司网络设备的前提下,用内网穿透类工具最实用,在电脑上运行cpolar或natapp这类客户端,它会分配一个公网访问地址,直接指向你的Tomcat端口,同事通过这个地址就能访问,需要注意公网链接相当于把公司内部服务暴露给了外部,敏感信息记得加上访问认证,穿透工具免费版的带宽通常只够测试使用,正式办公场景建议选付费套餐或自建frp服务端。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/650872.html