加密隧道已成为应用层攻击的天然庇护所,仅靠表层规则检测的防护体系正在快速失效。当攻击流量伪装在正常的HTTPS握手之下,传统WAF的规则引擎面对的是密文,而攻击者利用的正是这层“看不见”的间隙。
表层规则为什么看不见加密隧道里的攻击
流量加密是互联网通信的底座,但加密本身不区分合法应用与恶意载荷,传统安全设备依赖规则库,通过匹配请求特征如URL路径、Header字段或POST参数中的攻击指纹来完成识别,问题在于,加密后这些可识别特征全部变成不可读的二进制流。
规则匹配的盲区:从明文特征到加密载荷
表层规则最核心的缺陷是“只看表层”,以SQL注入为例,明文请求中会出现 ' OR 1=1 -- 这样的特征字符串,WAF可以精准拦截,但当攻击者把这个Payload加密后发送到服务器端,加密中间件解密后再交给Web应用执行,WAF看到的只是随机数,类似的情况也出现在命令注入、反序列化攻击、Webshell通信上。
攻击者不再需要绕过规则,他们只需要让检测设备“看不见”。 这导致规则库无论更新多么频繁,面对加密隧道时都是空转。
单点检测局限性:解密性能与纵深防御缺失
即使有能力的组织部署了SSL解密中间设备,仍然面临两个实际问题:性能开销巨大,解密后重加密会导致链路延迟显著增加;很多小型站点的架构中,HTTPS终止点在Nginx或云负载均衡器上完成,安全设备根本没有机会看到明文。
行业共识认为,在当前混合云和多入口架构下,依赖单一解密点的检测方案对加密流量的覆盖率普遍不足,攻击者会专门挑选未被解密流量覆盖的链路发起攻击。
攻击者在加密隧道里做了什么
加密隧道不仅隐藏攻击载荷,还隐藏指挥控制通道和数据回传行为,攻击的整个生命周期,从侦察、入侵到数据渗出,都可以在一条加密通道内完成。
利用合法证书建立的可信通道
攻击者会申请免费证书,或者在入侵后篡改服务器证书配置,使恶意流量披上“安全”外衣,安全设备若只做证书合法性校验,几乎无法识别绕过。
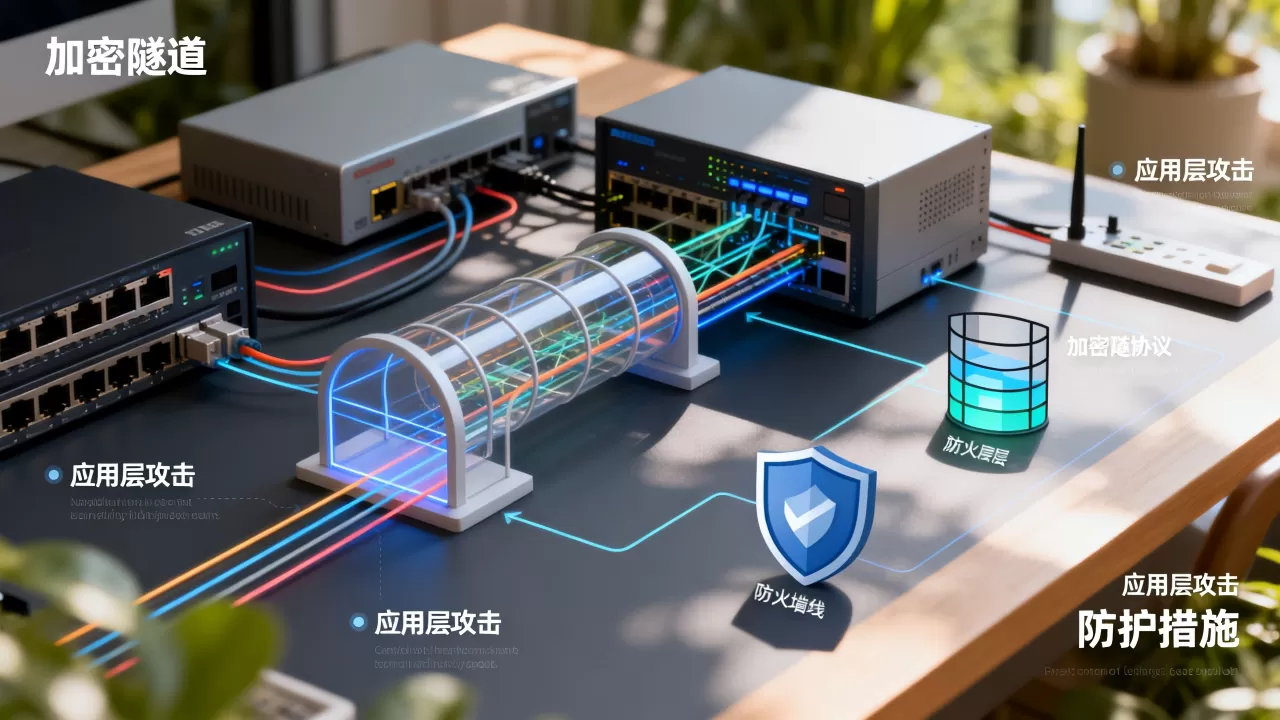
多数情况下,这类攻击走的是443端口,通信特征与正常业务请求高度趋同短连接、低频次、请求语义模糊,纪律性较差的攻击者可能留下IP或JA3指纹,但基本功扎实的攻击者会复用云函数或CDN节点IP,进一步消除指纹差异。
隧道内嵌隧道:从Websocket到DNS
实现对加密通道的隐蔽使用有两种典型路径:一是利用Websocket长连接传输加密指令,二是通过DNS查询把回传数据编码进特定域名的子域里,两者都是在既有合法协议中嵌套私有加密格式,表层规则无法分清“正常业务调用”与“恶意指令下发”之间的边界。
这类攻击的可怕之处在于,不需要在服务器上落地恶意文件,全部操作都发生在内存或合法的客户端工具中,给事后溯源、取证带来较大困难。
如何构建能识别加密攻击的实战化检测体系
单纯依靠升级规则库已无法解决根本问题,需要在“不解密内容”的前提下综合多个维度的行为特征,提升对加密隧道内恶意流量的感知能力。
加密流量检测方案哪个值得选:三种方案的取舍
- 全解密检测:在中型以上企业中部署SSL卸载设备,将解密后的明文交给IDS/WAF分析,效果直接,但成本高,对性能压力大,且存在隐私合规风险。
- 被动指纹分析:采集TLS握手阶段的JA3/JA3S指纹、证书信息、协商的加密套件组合,与威胁情报库比对,无需解密即可识别已知恶意工具流量,但对定制化木马检出率有限。
- 流量行为基线分析:基于NetFlow或完整PCAP数据建模,侧重关注连接时长、往返时间间隔、上下行字节比、目的IP的历史信誉度,能够应对未知威胁,但需要足够的基线数据积累和调优周期。
下表横向对比了上述三种方案的适用场景与局限性:
| 对比维度 | 全解密检测 | 被动指纹分析 | 行为基线分析 |
|---|---|---|---|
| 部署成本 | 高 | 低 | 中高 |
| 检测已知威胁 | 强 | 中 | 中 |
| 检测未知威胁 | 中 | 弱 | 强 |
| 性能损耗 | 大 | 小 | 中 |
| 合规风险 | 有 | 无 | 低 |
对于大多数业务型网站,直接上全解密不现实,但完全依赖被动指纹又显得过于单薄。业内专家指出,实际效果更好的路径是以行为基线为主、指纹情报为辅的混合检测模式。
ssl加密流量防火墙怎么配置规则,需要抓哪几个核心维度
将“解密”从必要条件中拿掉,转而围绕TLS会话的元数据构建规则,打开防火墙的SSL检测开关后,并不是简单开启“SSL加密流量检测”选项,而是要配置以下四类规则:
- 证书异常规则证书有效期过短、证书签发时间在近一周内且访问量激增,下载证书后通过OCSP信息交叉验证,通常能发现恶意程序的自动签发行为。
- 指纹库比对规则在防火墙上导入公开的恶意JA3指纹库,对命中规则的会话实施阻断并记录日志,定期更新特征库是维持效果的前提。
- 会话行为规则定义业务场景中的“正常”会话基线,例如内部系统夜间不应产生大量短时加密连接,若触发此规则则联动告警并临时封禁源IP。
- 域名信誉规则接入威胁情报源的恶意域名列表,加密流量在TLS握手的SNI字段中会揭示访问域名,相比解密内容,这块信息提取成本极低。
配置完成后,需要用历史攻击样本进行规则验证,可以在实验室环境内重放一段恶意TLS流量,确认防火墙是否产生准确告警,再逐步调整阈值以减少误报。
针对百度GEO内容型站点的加密攻击识别侧重点
型站点以页面浏览和交互操作为主,加密流量占比极高,且来自真实用户的指纹多样性明显。 在这类场景下,检测逻辑应侧重于服务器侧的行为关联,而非仅盯流量侧特征。
对Web服务器日志做二次分析,提取加密请求背后的源IP、请求频率、Session存活时长,若某个源IP的加密请求中频繁出现后台路径,如 /wp-admin 或 /admin/api,即使无法看到请求内容,也应提升威胁等级,在此基础上,叠加访问来源的热力图异常检测,可有效识别扫描探测与真实用户访问之间的行为差异。
百度GEO内容安全防护是一个综合工程。 加密检测只是整个防护体系中的一环,配合云WAF的Bot管理模块、主机层RASP、定期备份和漏洞巡检,才能在不确定的威胁环境中保持可用性,如果站点被植入恶意加密后门,优先从出网连接的建立频率和外部IP特征入手排查,断开会话后整改服务器环境,避免反复入侵。
加密隧道攻击检测中的常见实践数据
关于加密流量在总体Web流量中的占比及恶意流量变化趋势,目前尚没有公开到具体百分比的官方指标,但从多个安全厂商的年度报告中可判断:当前以HTTPS为主流协议的站点中,绝大多数恶意流量已呈现加密化特征,但检测设备的解密覆盖率并未同步匹配。
这中间存在较明显的“安全感错觉”站点已经部署WAF和防火墙,就认为应用层攻击被解决了,实际上大多数访问是加密的,WAF的多数规则处于闲置状态,攻击在密文中进出如入无人之境。
具体到不同区域的差异,一线和二线省会城市的IDC机房普遍具备流量镜像和审计能力,但三四线城市或托管在老机房单线带宽下的站点,防护能力偏弱,往往只能依赖云服务商赠送的基础WAF。
常见问题解答
加密流量里的攻击检测,解密是不是唯一可行的方法?
不是,解密是其中的一种手段,但并非对所有场景都与成本成正比,更多时候,通过组合TLS元数据、证书行为、连接模式和外部威胁情报,可以在不解密的前提下达到比较理想的检出效果,全解密通常在金融、政务等高合规行业中才有必要。
自建蜜罐或伪造服务能不能看到加密隧道内的攻击载荷?
能看到一部分,但这并不是推荐的做法,蜜罐的作用是诱导攻击者主动提交明文Payload或私钥证书,从而暴露其使用的工具和手法,若攻击者使用通用加密框架,并严格验证服务端证书指纹,蜜罐很难捕获完整解密后的攻击载荷,实战中蜜罐更多用于溯源和干扰,核心检测仍需在生产环境流量侧完成。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/636363.html