切换解析后用多地探测确认高防已全部接管,这是判断CDN高防是否生效的唯一可靠方式。 单个IP的本地解析结果只代表你当前网络环境的节点状态,无法反映全国乃至全球的调度情况,此前我接手过一个客户网站,本地访问正常,第三方监控却告警源站IP直接暴露,追查后发现华南部分地区的解析记录仍然指向旧服务器,原因就是切换后没有做多地探测,高防节点并没有完全接管流量。
高防CDN切换解析后,多地探测为什么是唯一可靠验证方案
DNS解析的生效机制决定了它的结果天然存在地域差异和缓存差异,本地缓存、运营商递归服务器、TTL时长、节点调度策略,任何一环都可能导致不同地区的用户拿到不同的解析结果,你自己在电脑上看到的IP,隔壁城市的用户未必能看到同样答案。

本地验证的三个盲区
- 缓存干扰:本机DNS缓存会保留旧记录,让你误判切换状态,有时候你以为没生效,实际上已经生效了,反过来也一样。
- 单点视角:你的网络只能代表你所在地区、使用的运营商和当前接入的ISP节点,全网状态在你的终端上根本看不出来。
- 攻击流量绕行:攻击者选择的入口不一定是你的所在地,去中心化的攻击流量往往从线路质量差或防御薄弱的区域进入,这些区域恰好是单点验证覆盖不到的。
多地探测能揭示哪些真实问题
切换高防CDN后,通过分布在不同城市的探测节点发起解析请求,能够直接看到:
- 哪些区域仍然返回源站IP,说明该地区流量尚未进入高防
- 电信、联通、移动三大运营商返回的节点是否口径一致
- 高防厂商的节点是否覆盖了你业务的全部目标地域
- 某些探测节点超时或丢包,可能指向线路接入配置缺失
信息对确认高防是否全面接管至关重要,业内专家指出,多数情况下切换后24小时内各地解析状态都存在差异,完全同步几乎不会发生。
高防CDN切换解析后怎么验证,具体操作步骤分解
我推荐使用组合验证方案,而不是只信任单一工具的输出,以下流程覆盖了从DNS状态确认到流量视图验证的完整闭环,每一步都有明确的可执行动作。
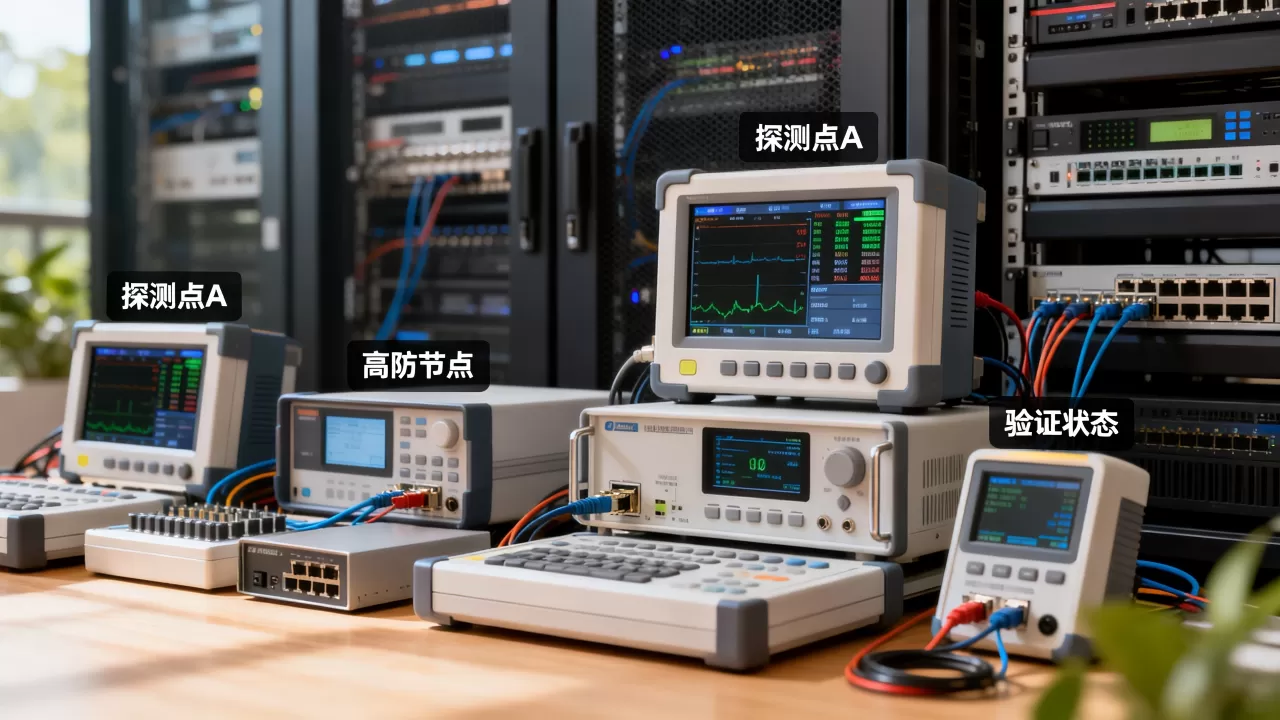
第一步:切换前记录原始解析基线
改解析前,保存以下参数:
- 当前A记录和CNAME记录的具体值
- TTL配置时长
- 源站IP地址
这一步容易被跳过,但后续所有对比都依赖这组基线数据,没有原始记录,你拿到探测结果也无从判断到底是新节点还是残留旧节点。
第二步:使用多地探测平台发起全国节点请求
打开itdog或17ce这类公共探测平台,输入你的域名,选择覆盖华北、华东、华南、西南地区的探测点,同时勾选电信、联通、移动三大运营商,有条件的话加一个海外节点作为参照。
重点对比两项输出:
- 所有节点返回的IP段是否为高防厂商的IP段
- 是否存在个别节点继续返回源站IP
只要出现一个节点的解析结果带源站IP,就说明该区域尚未完成接管,需要等待或排查。
第三步:命令行做本地交叉验证
公共平台结果确认后,在本地终端执行:
nslookup -type=A yourdomain.com
或者更直观的dig命令:
dig yourdomain.com +short
用返回结果与多地探测平台的数据做比对,确认你的本地解析IP与主流探测结果保持一致,本地验证受缓存影响最大,所以它只能作为交叉参考项,优先级低于多地探测结果。
第四步:登录高防控制台核对回源流量数据
主流高防CDN厂商的后台都有实时流量视图,切换完成后,观察总请求量与回源连接数的关系:
- 总请求量在多地区探测后持续上升
- 回源连接量同步归零或保持在极低水平
当回源流量归零而业务请求量稳定时,说明全部流量已进入高防节点,这是”全部接管”最直接的证据链。
高防CDN切换解析后探测异常,常见原因与排查方向
多地探测结果不一致是高频现象,关键在于分清缓存延时、配置错误和节点调度三种情况的区别。
个别地区解析到源站IP
最大的可能性是当地运营商递归服务器的缓存尚未过期,TTL越短刷新越快,切换前将TTL调低到600秒能显著缩短等待窗口,另一种情况是DNS服务商那边还存在旧的解析记录未完全同步,这时候需要登录DNS管理后台确认记录是否已全部替换。
探测节点返回多个不同IP段
高防CDN的Anycast或GSLB调度策略会让不同地区就近接入不同的边缘节点,IP不同是正常现象,你需要确认这些IP全部归属于高防厂商的网段范围,而不是混入了源站IP或其他第三方IP。
部分探测节点直接超时
可能的原因是当前高防厂商在你业务目标覆盖的线路节点没有接入,或者线路被攻击导致暂时拥堵,先排除节点本身的问题,换一个探测工具跑一遍,如果仍然持续超时,联系高防服务商核实该区域节点维护状态。
高防IP和CDN哪个效果好,从最终验证结果看选型思路
验证过程做下来,你自然会关心高防IP和CDN哪个效果更好,两者的架构不同,适配的业务类型也不同,很多人因此纠结。
| 对比项 | 高防IP | 高防CDN |
|---|---|---|
| 适用协议 | TCP/UDP/HTTP等全协议 | 主要面向HTTP/HTTPS |
| 防护能力 | 单点集中型防御,抗大流量攻击 | 分布式防御,边缘节点分散压力 |
| 加速效果 | 基本无加速能力 | 静态资源缓存,节点就近分发 |
| 业务适配 | API接口、数据库直连、游戏服务器 | 网站、小程序、H5门户 |
| 接入复杂度 | 简单,改解析直接指向高防IP | 需要CNAME切换,涉及缓存策略配置 |
如果你的业务形态是纯API服务或需要转发非HTTP流量,高防IP的协议兼容性更好,如果业务是面向访客的网站门户,高防CDN的缓存加速和分布式抗压能力更为匹配,选型的关键不是哪个”更强”,而是哪个跟业务结构的匹配度更高。
高防CDN价格一般多少,预算怎么评估
高防CDN价格一般多少其实没有标准答案,入门级套餐按带宽计费,便宜的每月几百元,但防护上限和流量额度都有限制,商业化运营的站点通常需要选择月度数千元级别的套餐,才能保证稳定的防御能力和充足的请求配额。
建议在咨询前先明确两个指标:
- 业务峰值QPS(每秒请求数)
- 常态带宽消耗量
拿着这两个数值去跟服务商谈价,对方给出的报价才有可参照的基准线,否则只是在比价,偏离了实际需求。
高防CDN哪里买便宜,选择时重点看什么
高防CDN哪里买便宜,看起来像是性价比问题,实际上是服务质量筛选问题,行业共识认为,最大的成本不是购买费用,而是故障处理时长,头部云厂商的节点覆盖范围和售后服务响应速度,是中小型服务商短期内无法弥补的差距。
选择服务商时建议实操验证:先买一个月的基础套餐,用上文的多地探测方法实测节点覆盖质量和切换响应时间,达标后再续签季度或年度合约,这种试用策略比片面追求低价更稳妥。
高防CDN切换解析后的常见疑问与排查解答
高防CDN切换解析后多久能全部接管?
常规情况下,TTL配置在一小时以内的话,最快几分钟,最慢24小时内各地节点会陆续接管,如果切换前TTL设置得很大,完全生效时间会拉长到48小时左右,所以正式切换前建议临时调低TTL。
多地探测发现不同城市返回的IP不一致,正常吗?
正常,高防CDN的调度逻辑就是就近返回最优节点,不同地区甚至不同运营商拿到不同IP恰恰说明调度机制在正常工作,你只需要确认这些IP都属于高防厂商的网段,并且没有任何一个区域返回源站IP。
高防CDN切换解析后还需要做哪些收尾措施?
确认全部接管后,立刻把源站机器的对外访问策略收紧,限制为仅允许高防回源IP访问,关闭数据库、SSH、后台管理面板等非必要端口的外网入口,这能防止攻击者直接探测到源站真实IP后绕过高防发起攻击,是整个切换流程中不能省略的最终环节。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/652154.html